Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/0xbharath/slurp-old
Sicurezza dell'Infrastruttura CloudOSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniPenetration TestingSicurezza Cloud
GitHub0xbharath/slurp-old

slurp-old

Uno strumento per enumerare i bucket S3 manualmente o tramite certstream.

Vedi Repository
8319278 anni faRevisionato da Kitploit
Condividi

slurp

Enumera i bucket S3 manualmente o tramite certstream

Panoramica

  • Prima di tutto, il merito va a https://github.com/eth0izzle/bucket-stream per l'idea di certstream.
  • Inoltre, il merito va a tutti i pacchetti dei fornitori che hanno reso possibile questo strumento.
  • Non sono responsabile dell'uso che farai di questo strumento.

Modalità

Certstream
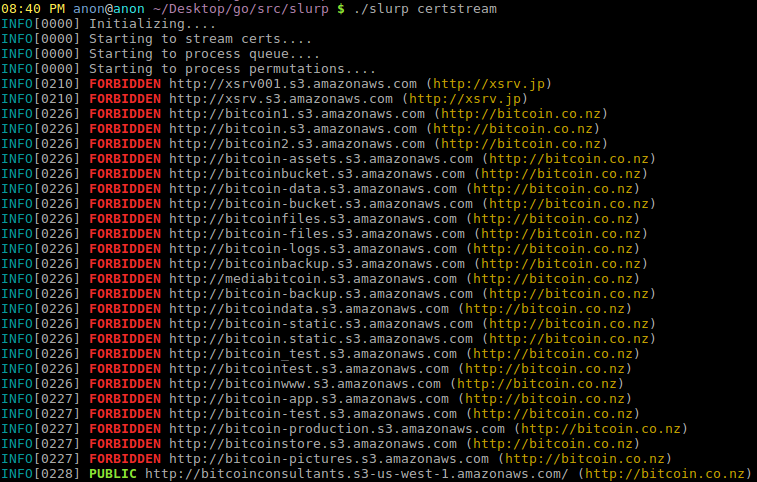
certstream

Dominio

domain

Parole chiave

keyword

Caratteristiche

  • Scritto in Go:
    • È più veloce di Python.
    • Niente inferno di dipendenze e blocchi di versioni (es. Python 3 e requirements.txt, ecc.); più facile da distribuire, binario statico, ecc.
    • Migliore concorrenza.
  • Supporto Punycode per i domini internazionalizzati (S3 non consente bucket internazionalizzati; quindi questa app si limita a notificare e saltare (certstream) o uscire (modalità dominio)).
  • Modalità dominio per testare singoli domini.
  • Nuovo Modalità parole chiave per tentare l'enumerazione basata su parole chiave. Perché è utile? A volte le organizzazioni hanno nomi abbreviati con cui sono identificate. Se volevi testare quel nome abbreviato, prima non potevi; ora puoi farlo usando questa modalità di enumerazione.
  • Nuovo Supporta ora un elenco di domini.
  • Modalità Certstream per enumerare i bucket S3 in tempo reale.
  • Output colorato per grep visivo.
  • Attualmente genera oltre 1200 permutazioni per dominio e parola chiave.
  • Licenza copyleft forte.

Utilizzo

  • slurp domain <-t|--target> google.com enumererà i domini S3 per un target specifico.
  • slurp keyword <-t|--target> linux,golang,python enumererà i bucket S3 in base a queste 3 parole chiave.
  • slurp certstream seguirà certstream ed enumererà i bucket S3 da ogni dominio.
  • permutations.json memorizza le permutazioni utilizzate dal programma; sono in formato JSON e caricate durante l'esecuzione questo è obbligatorio; presuppone un formato specifico per ogni permutazione: anything_you_want.%s; il finale .%s è obbligatorio altrimenti l'URL AWS S3 non verrà allegato, e quindi non arriveranno risultati dall'enumerazione S3. Se hai bisogno di permutazioni flessibili, consulta la funzione PermutateDomain.

Installazione

  • Scarica dalla sezione Releases, oppure compila da te con go build o build.sh.
    • Assicurati di clonare in $GOPATH/src o otterrai errori di build!

Licenza

  • AGPLv3
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








