
puppet-ssh-hardening
 dev-sec/puppet-ssh-hardening
Questo modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.
cloud-infrastructure-securityconfiguration-auditingnetwork-security+2
60
dev-sec/puppet-ssh-hardeningQuesto modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# Pacchetto Runbook di Hardening d'Emergenza e Patch per JetBrains TeamCity On-Premises CVE-2026-63077
 xiaoqimikko/tomcat85-check
CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。

 nihal799/zttp
Proxy bastione SSH a fiducia zero con gestione delle chiavi basata su Vault, applicazione delle policy RBAC, registrazione completa delle sessioni e…
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
 virtualsamuraii/flyphish
Distribuisci un'infrastruttura di phishing al volo.
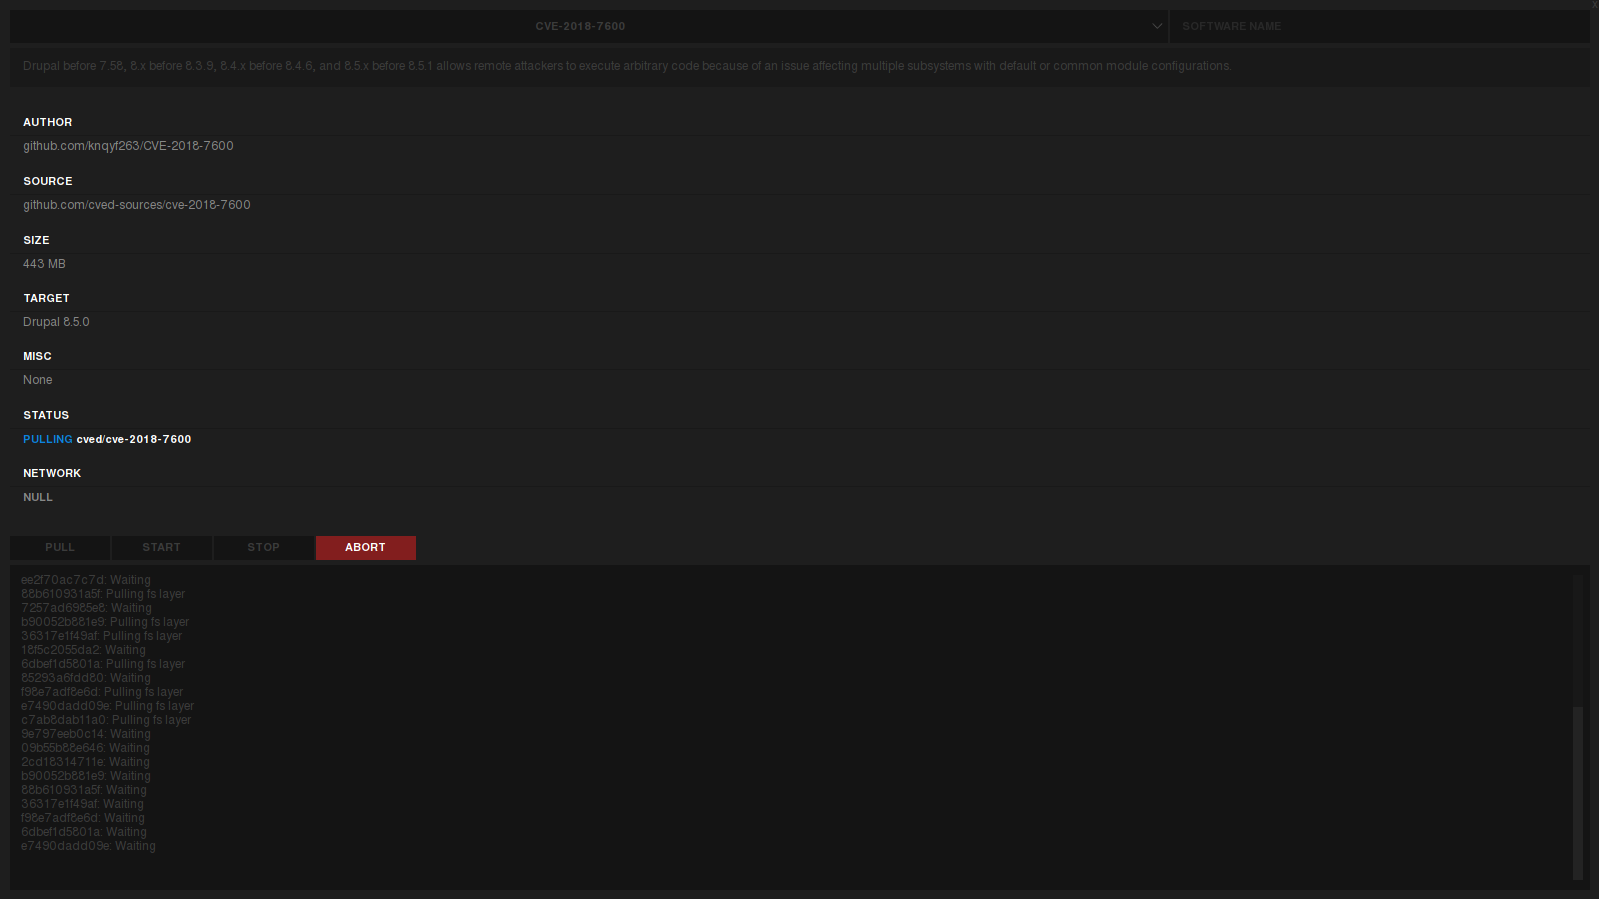 git-rep-src/cved
Uno strumento per gestire container docker vulnerabili
 mlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook
Un playbook Ansible per mitigare la vulnerabilità CVE-2026-31431 su sistemi operativi basati su RHEL e Debian.
 mahradbt/copyfail-mitigation
# Playbook Ansible per auditare e mitigare CVE-2026-31431 ("Copy Fail") Playbook Ansible per auditare e mitigare CVE-2026-31431 ("Copy Fail"), una…
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework di difesa a runtime a livello di kernel per le vulnerabilità AF_ALG, con tracciamento dei socket tramite eBPF, hardening Ansible e un…
 linko-iheb/cve-2026-41940-scanner
Scanner passivo e di sola lettura per il rilevamento di CVE-2026-41940 in cPanel & WHM. Esegue il fingerprinting basato sulla versione, genera report…
 joltcan/ansible-role-cve-2026-31431
# Ruolo Ansible che applica e verifica la mitigazione modprobe.d per CVE-2026-31431 disabilitando il modulo kernel algif_aead, con controlli di…
 isagoakira/ghes-cve-scanner
Scansiona le istanze di GitHub Enterprise Server per CVE-2026-3854 e CVE-2026-4821, fornendo rilevamento basato sulla versione con scansione batch e…
 boliu83/cve-2026-31431-algif-aead-remediator
Kubernetes DaemonSet per rilevare e correggere CVE-2026-31431 (GHSA-2274-3hgr-wxv6) — LPE algif_aead tramite blacklist di modprobe
 aestechno/cve-2026-31431-ansible
# Playbook Ansible per rilevare e applicare la mitigazione della riga di comando del kernel per CVE-2026-31431 (Copy Fail) su flotte…
 tailwindrg/cve-2026-0300-audit
Strumento di audit in sola lettura per CVE-2026-0300 (esposizione del portale di autenticazione User-ID di PAN-OS)
 mrarianet/cpanel-fix
Uno script security-remediation.sh per CVE-2026-41940 (cPanel), CVE-2026-31431 (kernel "Copy Fail"), CSF, pulizia opzionale di domini/proxy e…
 siyad01/agentbox
Runtime sandboxizzato open-source per agenti AI — isolamento gVisor/Docker, vault delle credenziali, registro di audit immutabile. Realizzato dopo…