
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Binary Exploitation — Strumenti — Pagina 21 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
415 risultati
ImpulsiveDLLHijack preview

ImpulsiveDLLHijack

GitHubknight0x07/impulsivedllhijack

Strumento basato su C# che automatizza il processo di scoperta e sfruttamento di DLL Hijack in binari target. I percorsi hijacked scoperti possono…

privilege-escalationpersistence-mechanismsexploitation+2
554
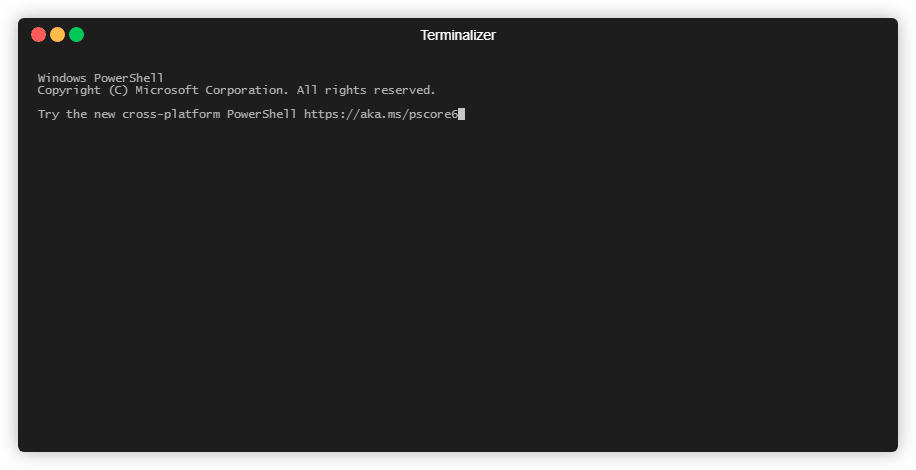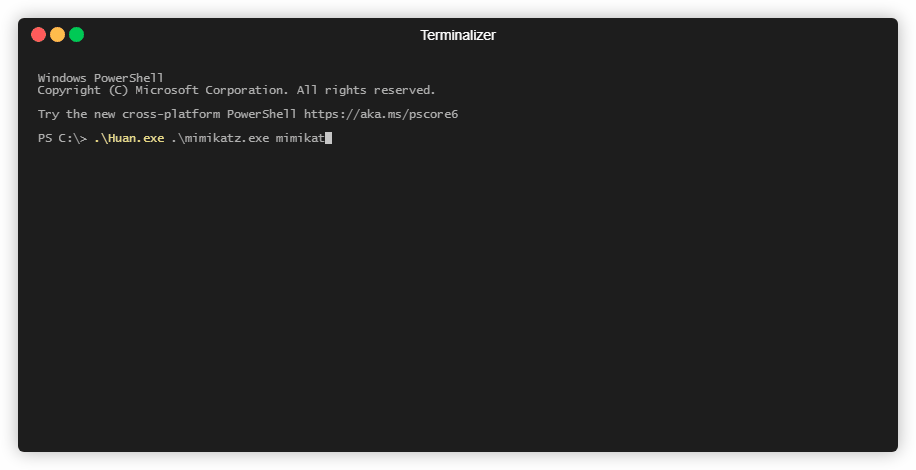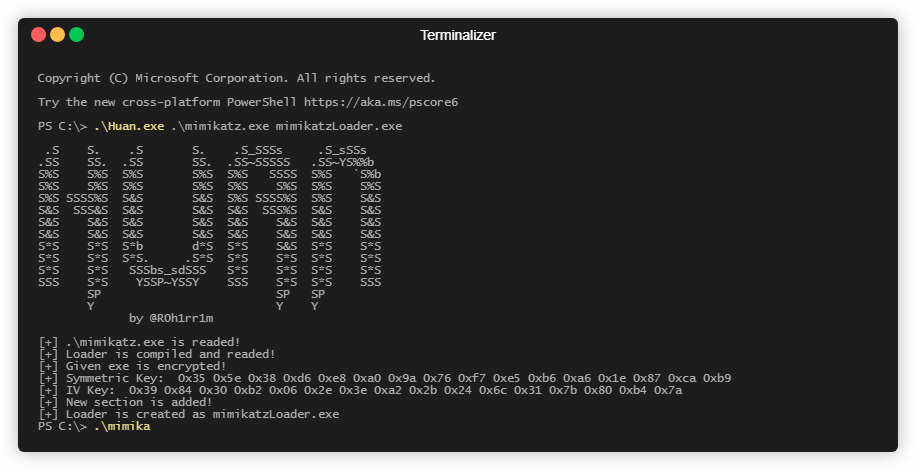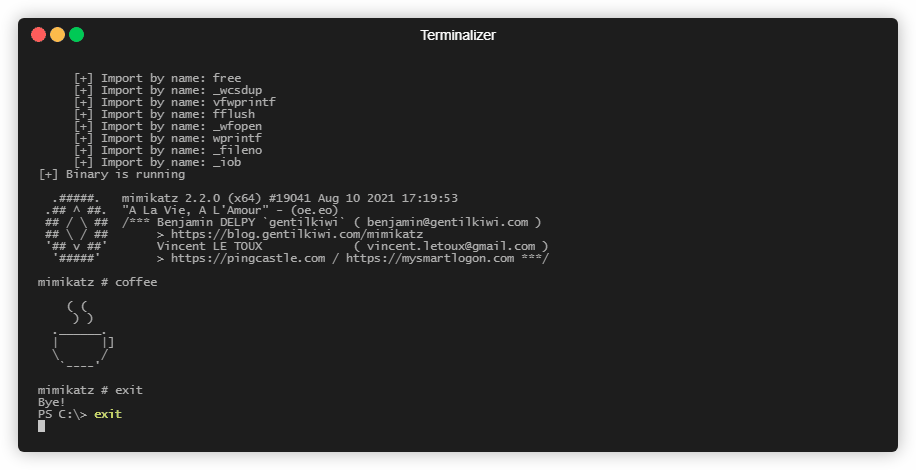
5 anni fa
Huan preview

Huan

GitHubfrkngksl/huan

Generatore di Loader PE Crittografato

encryption-decryption-toolsexploit-frameworkspayload-generation+5
5476 mesi fa
DDexec preview

DDexec

GitHubarget13/ddexec

Una tecnica per eseguire binari in modo senza file e furtivo su Linux "sovrascrivendo" il processo della shell con un altro.

payload-generationshellcodepost-exploitation+3
8931 anno fa
process_overwriting preview

process_overwriting

GitHubhasherezade/process_overwriting

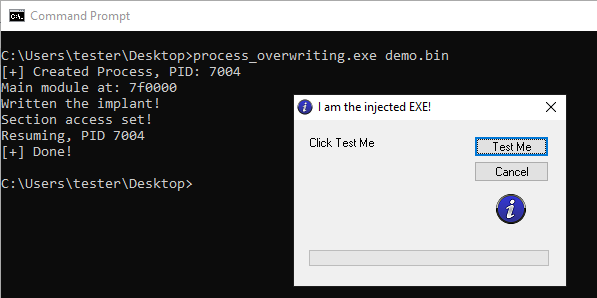
Tecnica di iniezione PE che sovrascrive l'eseguibile di un processo sospeso con un payload, consentendo l'esecuzione di codice sotto l'identità di un…

exploitationred-teamingpayload-development+1
4721 anno fa
GLUFS preview

GLUFS

GitHubdiego-altf4/glufs

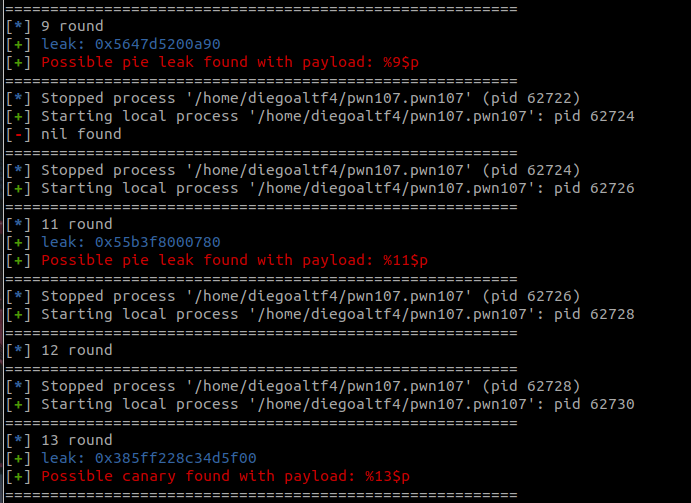
Strumento automatizzato per lo sfruttamento di vulnerabilità di formato stringa per scoprire stack, PIE e canary leak con capacità di ricerca di flag…

vulnerability-analysisexploitationfuzzing+1
274 anni fa
Nim-RunPE preview

Nim-RunPE

GitHubs3cur3th1ssh1t/nim-runpe

Un'implementazione in Nim del caricamento riflessivo di PE dalla memoria

exploitationshellcodemalware-analysis+3
2952 anni fa
FUD-UUID-Shellcode preview

FUD-UUID-Shellcode

GitHubbl4ckm1rror/fud-uuid-shellcode

Tecnica di iniezione di shellcode in C++ che utilizza crittografia XOR e conversione di stringhe UUID per bypassare Windows Defender, con…

defensive-toolsexploitationids-ips-evasion+6
3333 anni fa
vucsa preview

vucsa

GitHubwarxim/vucsa

Applicazione client-server volutamente vulnerabile per l'apprendimento del penetration testing di thick client non HTTP. Include sfide per SQL…

vulnerability-analysisweb-application-exploitationctf+3
1013 anni fa
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - tutti i payload hanno lo stesso hash MD5

payload-generationexploitationhash-analysis+5
7914 anni fa
gtfobins-cli preview

gtfobins-cli

GitHubt0thkr1s/gtfobins-cli

Cerca binari Unix che possono essere sfruttati per bypassare le restrizioni di sicurezza del sistema.

privilege-escalationinformation-gatheringpost-exploitation+2
1458 mesi fa
PichichiH0ll0wer preview

PichichiH0ll0wer

GitHubitaymigdal/pichichih0ll0wer

Caricatore process hollowing basato su Nim per eseguibili PE con metodi di iniezione configurabili, syscall dirette/indirette, anti-debug,…

payload-generationexploitationshellcode+3
651 anno fa
RemoteTLSCallbackInjection preview

RemoteTLSCallbackInjection

GitHubmaldev-academy/remotetlscallbackinjection

Utilizzo di callback TLS per eseguire un payload senza generare thread in un processo remoto

shellcodeeducationbinary-exploitation+1
2912 anni fa
Stardust preview

Stardust

GitHubcracked5pider/stardust

Un moderno template di implant posizione-indipendente a 32/64 bit

exploitationshellcodepost-exploitation+4
1.4k4 mesi fa
BrokenFlow preview

BrokenFlow

GitHubenkomio/brokenflow

Un semplice PoC per invocare uno shellcode crittografato tramite una chiamata nascosta

encryption-decryption-toolsexploitationids-ips-evasion+4
1153 anni fa
OffensiveNim preview

OffensiveNim

GitHubbyt3bl33d3r/offensivenim

I miei esperimenti nell'armamento di Nim (https://nim-lang.org/)

privilege-escalationcode-analysislateral-movement+8
3.1k2 anni fa
ElfDoor-gcc preview

ElfDoor-gcc

GitHubmatheuzsecurity/elfdoor-gcc

Strumento basato su LD_PRELOAD che dirotta gcc per iniettare codice malevolo nei binari durante il linking, consentendo il dispiegamento furtivo di…

persistence-mechanismssupply-chain-securitybinary-exploitation
1331 anno fa
ProcessStomping preview

ProcessStomping

GitHubnaksyn/processstomping

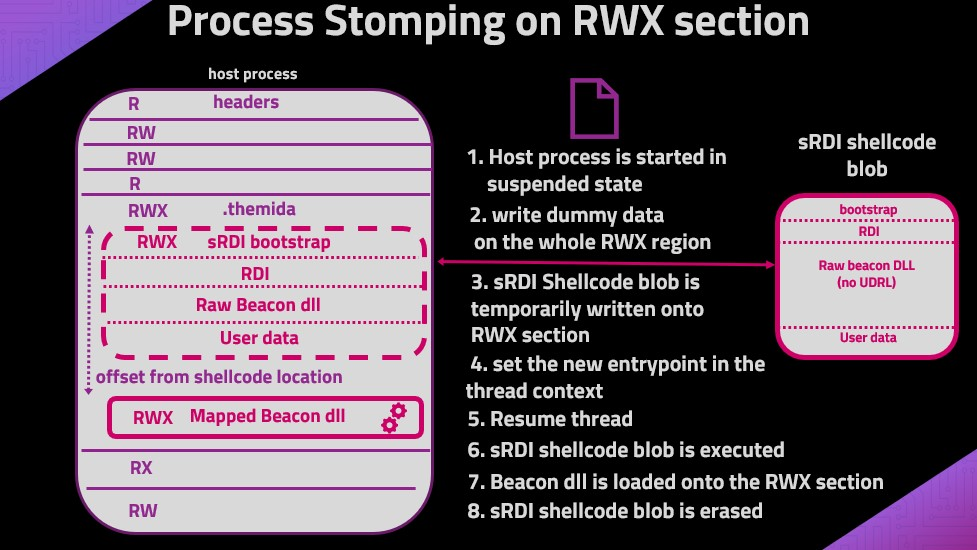
Una variazione di ProcessOverwriting per eseguire shellcode su una sezione di un eseguibile

shellcodepost-exploitationeducation+3
1472 anni fa
ROP_ROCKET preview

ROP_ROCKET

GitHubbw3ll/rop_rocket

ROP ROCKET è un framework avanzato per attacchi di riutilizzo del codice, con ampie capacità di generazione di catene ROP, inclusi nuovi attacchi…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
17310 mesi fa
Precedente1…202122…24Successivo