

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
process_overwriting — Tecnica di iniezione PE che sovrascrive l'eseguibile di un processo sospeso con un payload, consentendo l'esecuzione di codice sotto l'identità di un processo benigno. | Kitploit
Strumenti/GitHubGitHub/hasherezade/process_overwriting
ExploitRed TeamingSviluppo PayloadBinary Exploitation
GitHubhasherezade/process_overwriting

process_overwriting

Tecnica di iniezione PE che sovrascrive l'eseguibile di un processo sospeso con un payload, consentendo l'esecuzione di codice sotto l'identità di un processo benigno.

Vedi Repository
47288241 anno faRevisionato da Kitploit
Condividi

Process Overwriting

Build status

Process Overwriting è una tecnica di iniezione PE, strettamente correlata a Process Hollowing e Module Overloading.

Con il suo aiuto, puoi sostituire l'eseguibile principale (non una DLL) del processo target.

Funziona solo per un processo appena creato - l'iniezione in processi esistenti non è supportata con questa tecnica.

AVVERTENZA: La dimensione dell'immagine target NON DEVE ESSERE INFERIORE alla dimensione dell'immagine del payload.

Passaggi eseguiti:

  1. crea un processo sospeso da un file benigno (con CFG disabilitato)
  2. mappa il payload in memoria e lo scrive sopra l'immagine originariamente mappata (senza smappare l'immagine originale)
  3. aggiorna il punto di ingresso del processo al punto di ingresso del payload
  4. riprende il processo, eseguendo il PE sostituito

[!IMPORTANT]
Leggi le FAQ

Demo:

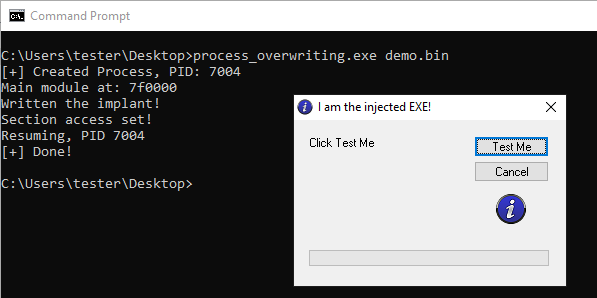
Il payload demo (demo.bin) iniettato in Windows Calc (target predefinito):
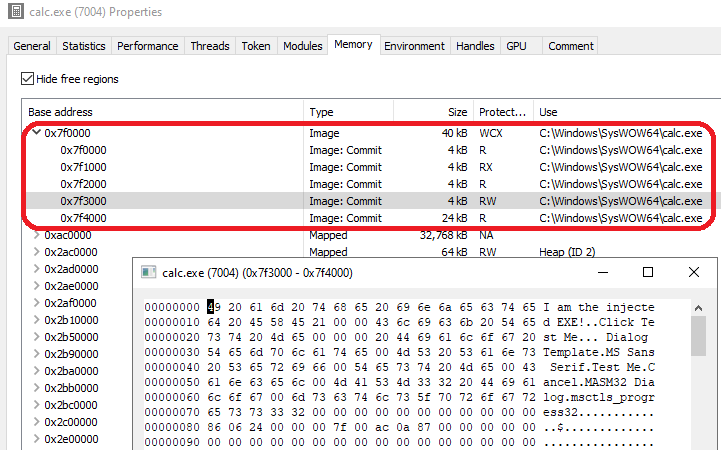
In memoria (tramite Process Hacker):
📹 Process Overwriting su Windows 11 24H2: https://youtu.be/sZ8tMwKfvXw

Clone:

Usa il clone ricorsivo per ottenere il repository insieme a tutti i sottomoduli:

git clone --recursive https://github.com/hasherezade/process_overwriting.git

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





