
fsop-finder
 xf1les/fsop-finder
Plugin per Binary Ninja che analizza glibc libio alla ricerca di percorsi di codice FSOP in grado di dirottare il flusso di controllo e il puntatore…
static-analysismemory-forensicsvulnerability-analysis+5
12
xf1les/fsop-finderPlugin per Binary Ninja che analizza glibc libio alla ricerca di percorsi di codice FSOP in grado di dirottare il flusso di controllo e il puntatore…
 0vercl0k/kepaboo
Neutralizza le tecniche anti-debugging di KEPServerEX
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 akatorich/kernelflirt
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…
 gmh5225/iat-hook
DLL C++ che esegue l'hooking della Import Address Table analizzando le intestazioni PE e reindirizzando gli indirizzi delle funzioni importate verso…
 mrphrazer/binary-cartography
Webinar tecnici su reverse engineering, analisi malware e protezione del software.
 racoten/reflectivepluginloader
Mapper PE riflessivo e motore di module stomping rafforzato contro l'evasione per Windows x64
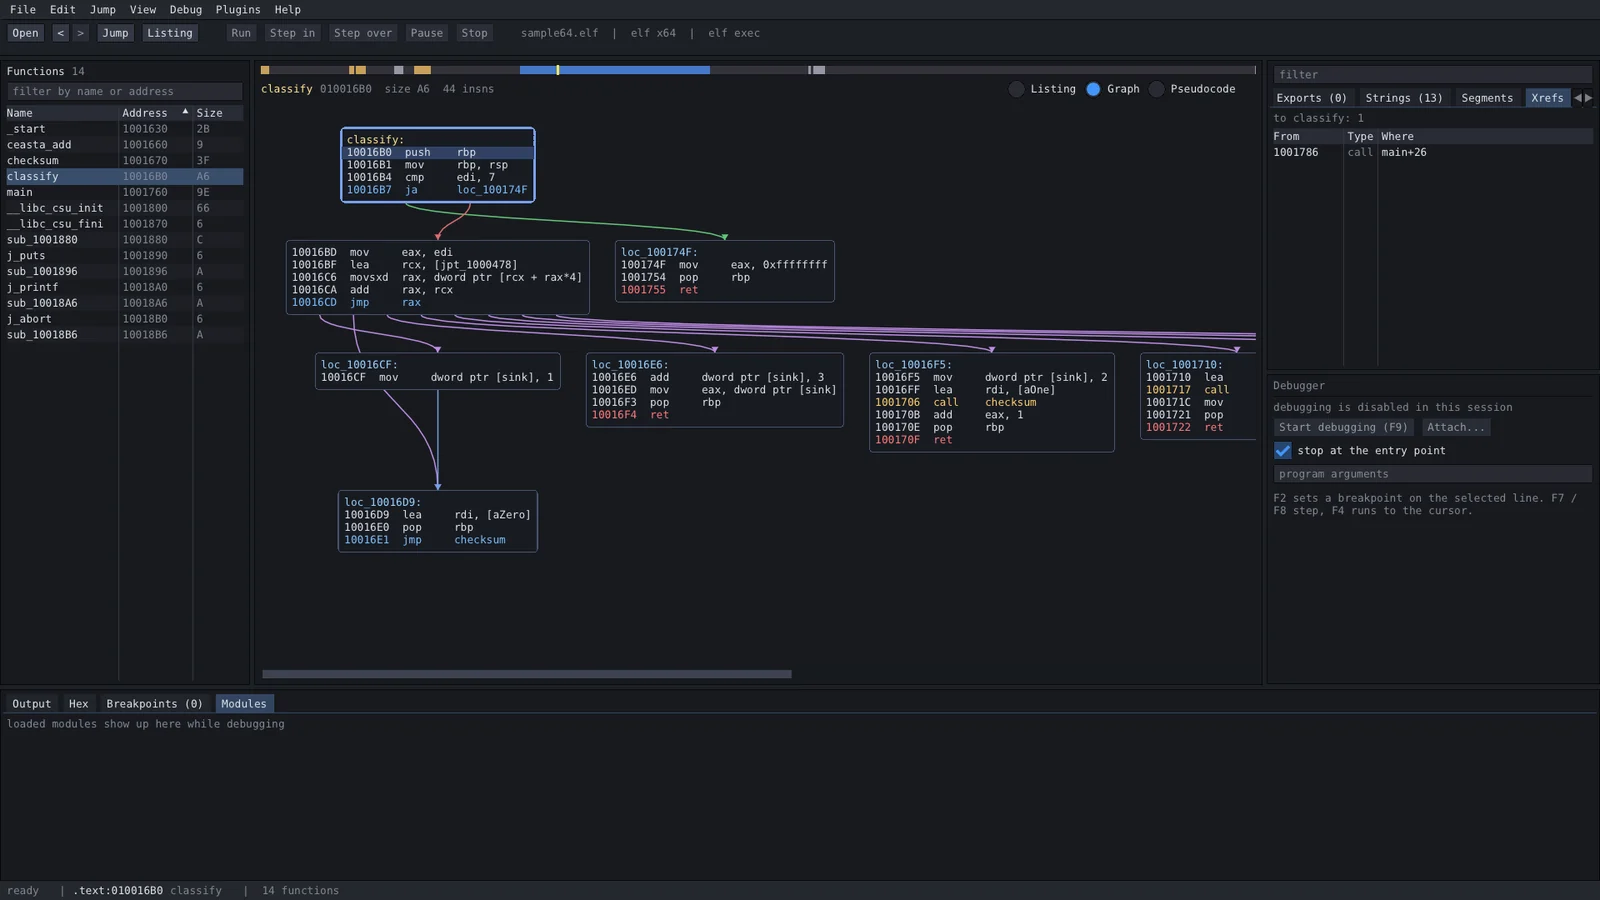 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 tihanyin/rex-skill
REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari
 gmh5225/gmh5225
Toolchain di ricerca sulla sicurezza basata su LLVM: NeverC, un cross-compilatore C23, e NeverD, un motore di analisi binaria e decompilazione che…
 rurixis/msrkit
Un concetto che utilizza una catena ROP abbinata a una primitiva WRMSR per chiamare funzioni del kernel e mappare driver non firmati tramite BYOVD…
 gmh5225/frida-vmprotect-bypass
Script Frida che aggira le protezioni runtime di VMProtect su piattaforme mobili, consentendo l'instrumentazione dinamica e l'analisi di binari…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 idov31/silverseal
Framework di post-exploitation per Linux con un bootkit UEFI che carica in modo persistente e stealth un rootkit come modulo kernel basato su Rust…
 gmh5225/dse-patcher
Strumento Windows che disabilita Driver Signature Enforcement tramite il patching delle variabili del kernel, consentendo il caricamento di driver…
 bmax121/kernelpatch
Applicazione di patch e hooking al kernel Linux con solo un'immagine del kernel Linux stripped.