Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Adhrit — Suite di sicurezza Android per ricognizione approfondita e analisi statica del bytecode basata su benchmark Ghera. | Kitploit
Strumenti/GitHubGitHub/abhi-r3v0/adhrit
Sicurezza AndroidAnalisi StaticaAnalisi delle VulnerabilitàAnalisi del CodiceReverse EngineeringPenetration TestingSicurezza MobileRilevamento SegretiAnalisi di BinariArchived
GitHubabhi-r3v0/adhrit
543120533 anni faRevisionato da Kitploit
Condividi

Adhrit

Suite di sicurezza Android per ricognizione approfondita e analisi statica del bytecode basata su benchmark Ghera.
Vedi RepositorySito web

Logo

INDIA Open Source Love made-with-python saythanks pep8 version Hits

Adhrit è una suite open source per il reversing e l'analisi di APK Android. Lo strumento è nato per trovare una soluzione efficiente a tutte le esigenze del testing di sicurezza mobile e dell'automazione. Adhrit è stato sviluppato con un focus sulla flessibilità e la modularizzazione. Attualmente utilizza i benchmark Ghera per identificare pattern di vulnerabilità nelle applicazioni Android. Il progetto è soggetto ad aggiornamenti continui e integrerà le metodologie e gli strumenti più recenti disponibili. Adhrit è stato presentato a conferenze come OWASP Seasides, ThreatCon e Cysinfo. Richieste di funzionalità e segnalazioni di bug sono sempre benvenute!


Funzionalità:

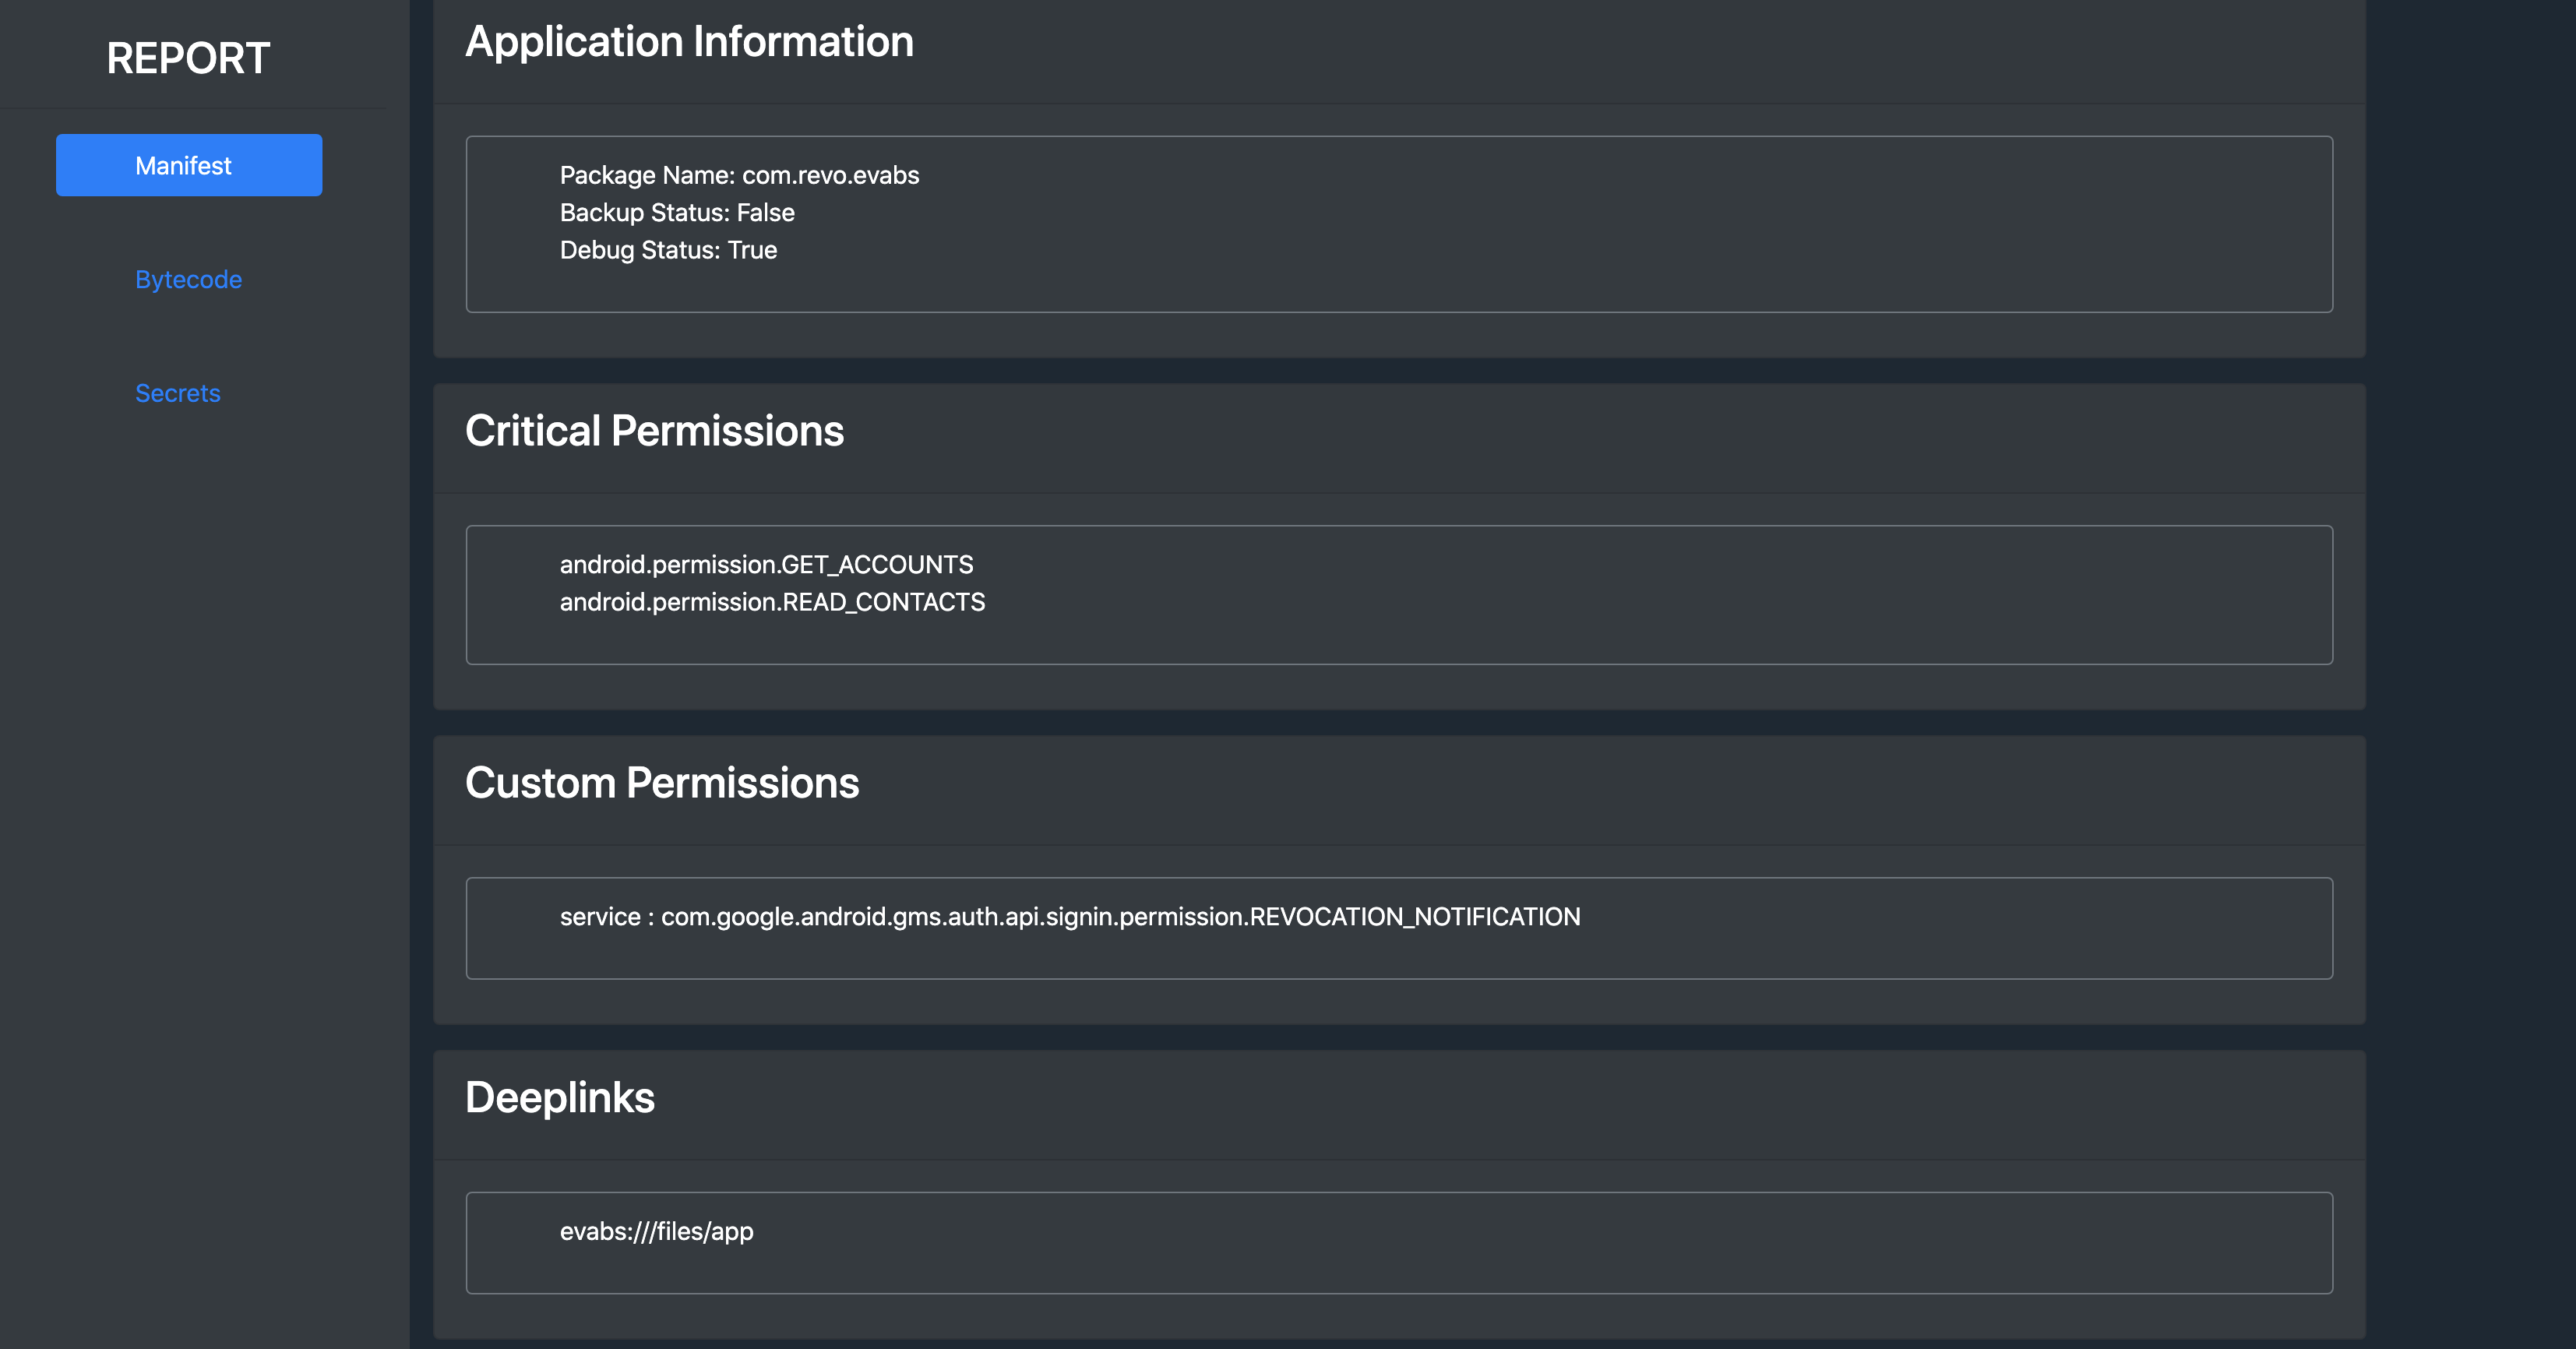
  • Analisi del Manifest

    • Nome del pacchetto, stato del debug e del backup
    • Componenti esportati (activity, service, provider e receiver)
    • Deeplink
    • Filtri per intent impliciti
    • Permessi critici
  • Analisi del Bytecode

    • Analisi dell'Uso

      • Database SQLite
      • SharedPreferences
    • Analisi delle Vulnerabilità

      • ICC
      • Problematiche Web
      • Problematiche di Archiviazione
      • Networking
      • Problematiche Crittografiche
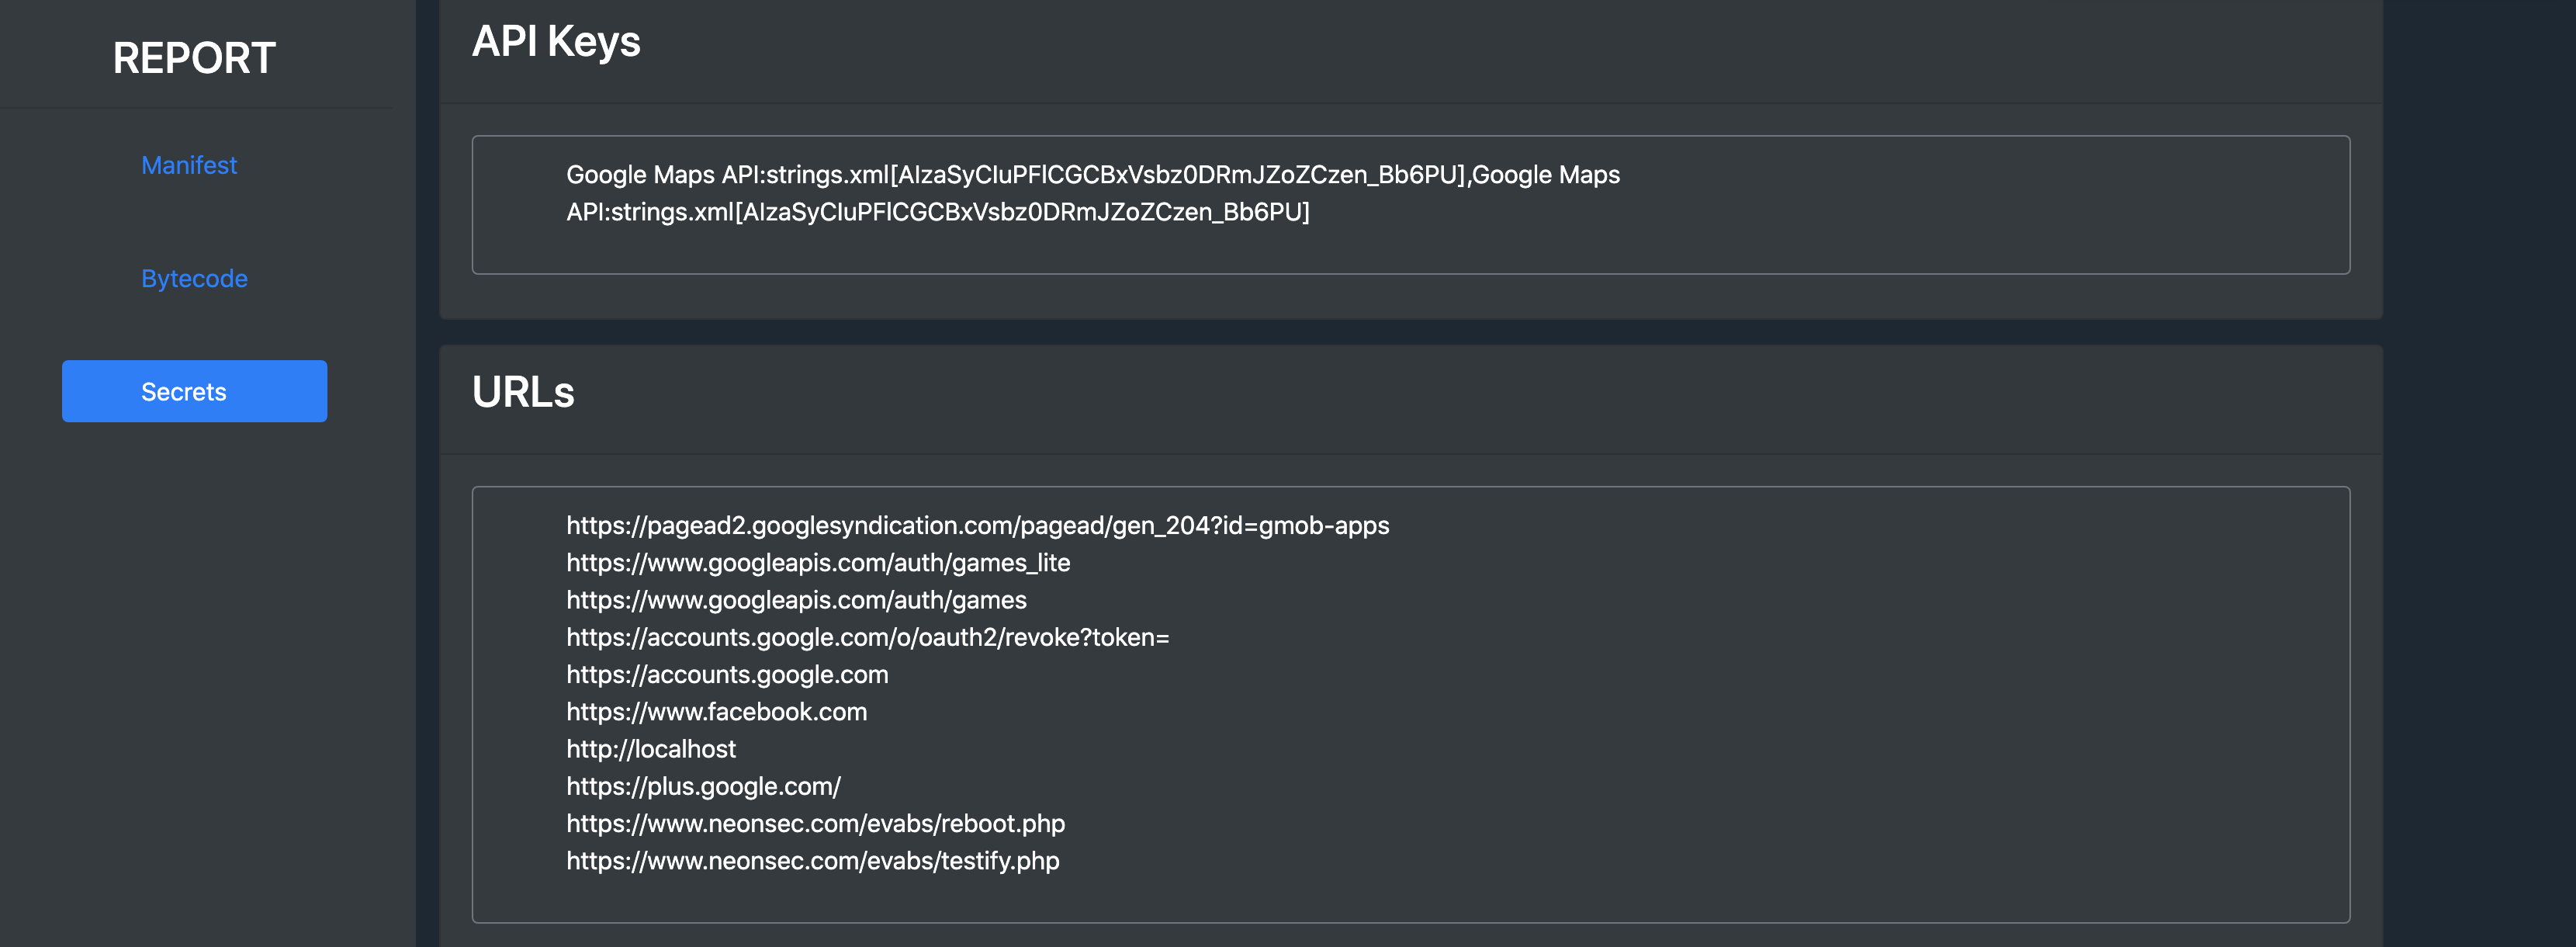
  • Analisi dei Segreti

    • URL
    • Token API
    • Stringhe dalle librerie native

Screenshot:

1

2

3

4

5


Prerequisiti:

  • Linux o MAC
  • Python3
  • Java JDK

Installazione Rapida

  1. Scarica lo zip o clona il pacchetto ed estrai lo strumento ( git clone https://github.com/abhi-r3v0/Adhrit.git ).
  2. Esegui python3 run.py

Lo script identifica automaticamente se stai eseguendo Adhrit per la prima volta e installerà tutte le dipendenze e le librerie necessarie allo strumento.

Docker

docker-compose up

Poi visita http://127.0.0.1:4200


Presentazioni / Conferenze:

  • OWASP Seasides

  • Cysinfo Cyber Security Meetup


Utilizzo:

python3 run.py

Questo avvierà automaticamente l'interfaccia Web dove potrà essere caricato l'APK e verrà generato il report.

Se l'interfaccia utente non si avvia da sola, naviga a http://localhost:4200/
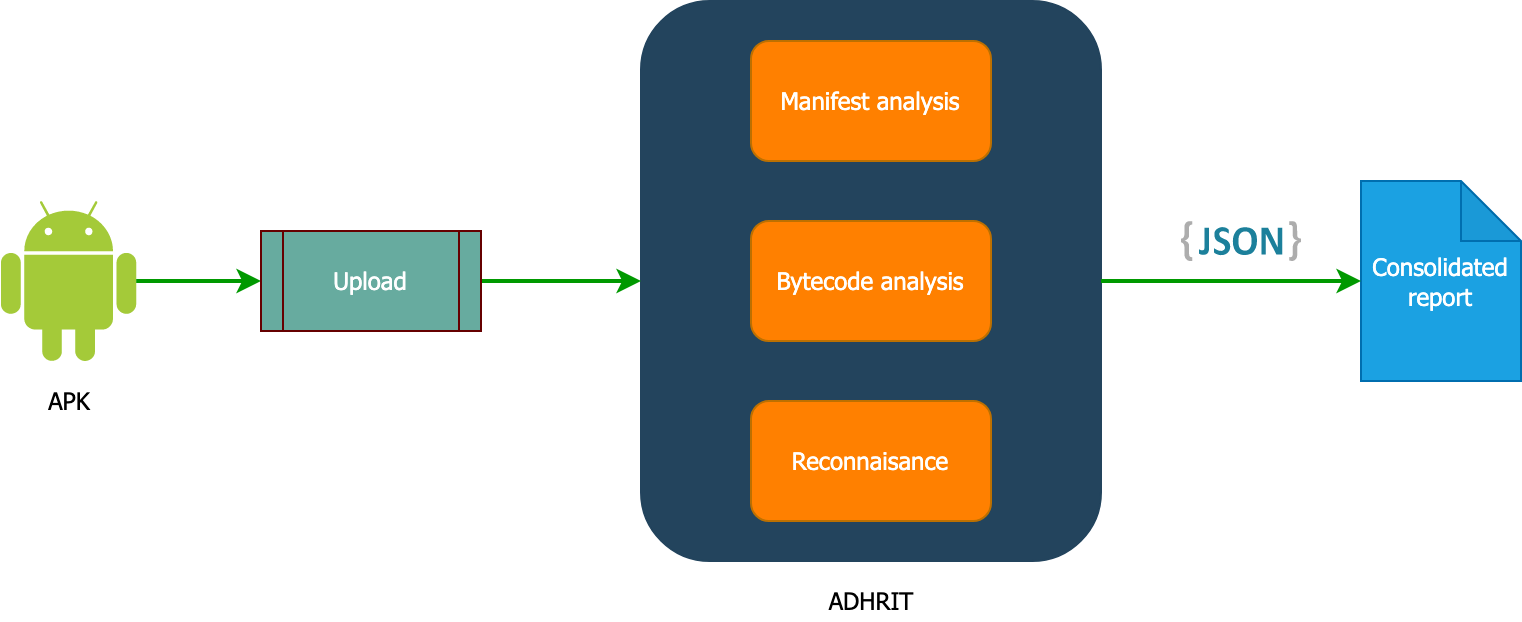

Processo

1


Team:

Responsabile del Progetto:

  • Abhishek J M ([email protected], @HawkSpawn)

Team Principale:

  • Rahul Sani ([email protected], @rahulsani99)
  • P S Narayanan ([email protected], @0xP5N_)
  • Akhil Mahendra ([email protected], @Akhil_Mahendra)

Collaboratori Principali:

  • Sooraj Soman ([email protected] Sooraj)
  • Heeraj Nair ([email protected], @heerajnair)

Logo:

  • Vaisakh ([email protected], @vaisakhjnr) (nuovo)
  • Loyd Jayme ([email protected], @loydjayme25)

Strumenti fantastici:

  • apktool
  • jd-cli
  • Enjarify
  • Ghera
  • Smalisca

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →