Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Strumenti — Pagina 66 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
1205 risultati
android-classyshark preview
Archived

android-classyshark

GitHubgoogle/android-classyshark

Visualizzatore di bytecode Android e Java
android-securitystatic-analysiscode-analysis+3
7.6k
3 anni fa
ApkAnalyser preview
Archived

ApkAnalyser

GitHubsonyxperiadev/apkanalyser

Strumento di analisi statica per APK Android che ispeziona il bytecode Dalvik, decodifica le risorse XML e rileva potenziali problemi. Supporta la…

android-securitystatic-analysiscode-analysis+3
1.0k3 anni fa
enjarify preview
Archived

enjarify

GitHubgoogle/enjarify

Traduce il bytecode Dalvik (DEX/APK) in bytecode Java equivalente, permettendo agli strumenti di analisi Java di elaborare applicazioni Android con…


android-securitystatic-analysiscode-analysis+3
2.7k9 anni fa
smali preview
Archived

smali

GitHubjesusfreke/smali

smali/baksmali

android-securityreverse-engineeringdebuggers+3
6.6k2 anni fa
appmon preview
Archived

appmon

GitHubdpnishant/appmon

Documentazione:

android-securitydynamic-analysis-sandboxingios-security+6
1.6k3 anni fa
Sekiryu preview
Archived

Sekiryu

GitHub20urc3/sekiryu

Toolkit completo per Ghidra headless.
static-analysisvulnerability-analysiscode-analysis+3
3621 anno fa
Spartacus preview
Archived

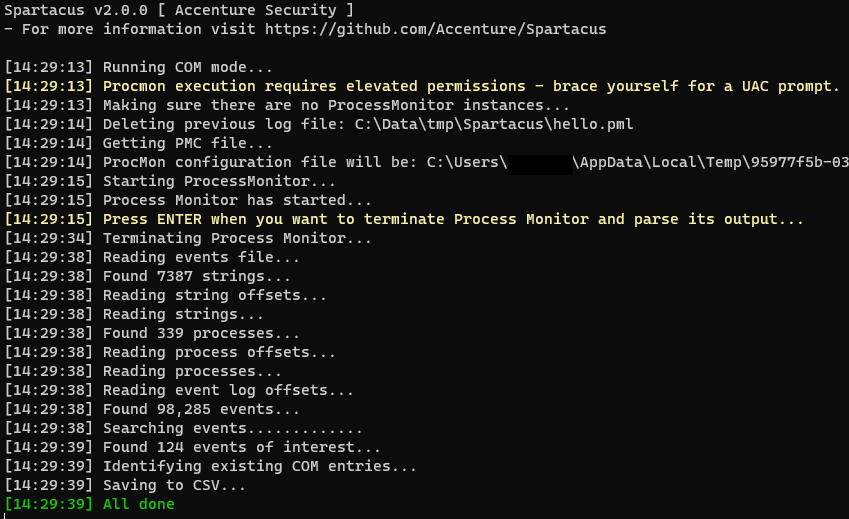
Spartacus

GitHubaccenture/spartacus

Spartacus Toolkit per l'hijacking di DLL/COM

defensive-toolspayload-generationcode-analysis+5
1.1k2 anni fa
Mangle preview
Archived

Mangle

GitHuboptiv/mangle

Mangle è uno strumento che manipola aspetti di eseguibili compilati (.exe o DLL) per evitare il rilevamento da parte degli EDR.
defensive-toolsprivilege-escalationexploitation+6
1.2k3 anni fa
DLLirant preview
Archived

DLLirant

GitHubsh0ckfr/dllirant

DLLirant è uno strumento per automatizzare le ricerche di DLL Hijacking su un binario specificato.

privilege-escalationvulnerability-analysisexploitation+2
3234 anni fa
flare-qdb preview
Archived

flare-qdb

GitHubmandiant/flare-qdb

Debugger da riga di comando e Python per strumentare e modificare il comportamento del software nativo su Windows e Linux.

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+3
1643 anni fa
reFlutter preview
Archived

reFlutter

GitHubptswarm/reflutter

Framework di reverse engineering per Flutter
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.5k4 anni fa
LoGiC.NET preview
Archived

LoGiC.NET

GitHubanerruption/logic.net

Un offuscatore .NET gratuito e open-source che utilizza dnlib.

static-analysiscode-analysisreverse-engineering+2
5163 anni fa
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Uno strumento frida per dumpare dex in memoria a supporto degli ingegneri della sicurezza nell'analisi di malware.
android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6k3 anni fa
efi_fuzz preview
Archived

efi_fuzz

GitHubsentinel-one/efi_fuzz

Fuzzer guidato dalla copertura per variabili UEFI NVRAM che utilizza l'emulazione Qiling e AFL++ per scoprire vulnerabilità del firmware attraverso…

embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
1541 anno fa
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

Utilità IDA Pro del team FLARE

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5k1 anno fa
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

Un'estensione Chrome che dimostra come bypassare Widevine L3 DRM

encryption-decryption-toolsexploitationreverse-engineering+3
1.2k3 anni fa
NashaVM preview
Archived

NashaVM

GitHubmrakovic-org/nashavm

Nasha è una Macchina Virtuale per file .NET e il suo runtime è stato realizzato in C++/CLI

static-analysiscode-analysisreverse-engineering+1
815 anni fa
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Modulo Python per visualizzare i file Portable Executable (PE) in una vista ad albero utilizzando pefile e PyQt5. Può anche essere utilizzato con IDA…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3k4 anni fa
Precedente1…656667Successivo