
LazZzy_Dump
 trustedsec/lazzzy_dump
Estrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpEstrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 superkhung/luadec-tplink
Versione modificata di luadec per decompilare il firmware LUA del TP-Link Archer C7.
 viruscamp/luadec
Decompilatore Lua per lua 5.1, 5.2 e 5.3
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.
 st0rn/siglens
Toolkit di analisi degli artefatti di Windows che mappa i rilevamenti AV su offset PE, sezioni, RVA/VA e stringhe, con scansione YARA, AMSI, capa e…
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 pdb333/cortex
Un toolkit di analisi runtime per Windows che combina scansione della memoria, debugging, automazione e API compatibili con l'IA.
 akatorich/kernelflirt
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per…
 gmh5225/hooktools
Injectable di base per analizzare il comportamento di malware evasivo
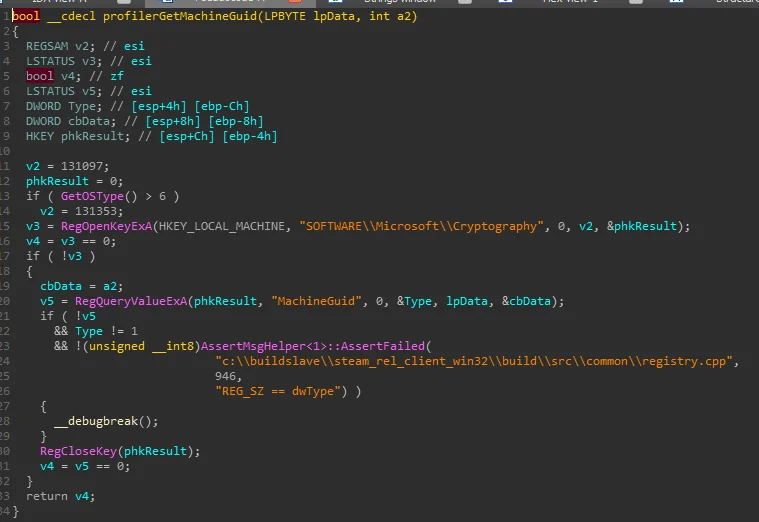 gmh5225/hwid-steamspywareterminator
Libreria in fase di sviluppo iniettata in Steam per bloccare il thread nascosto CFillMachineInfoThread che raccoglie dati relativi a HWID, disco,…
 gmh5225/ida-claude-code-plugins
Plugin che integrano Claude Code con IDA Pro per supportare i flussi di lavoro di reverse engineering e analisi binaria attraverso disassemblaggio e…
 gmh5225/ida-sdk
Header e librerie ufficiali dell'IDA Pro SDK per la creazione di plugin che disassemblano, decompilano e analizzano binari all'interno dell'ambiente…
 gmh5225/ida_plugin_pcodegpt
Plugin per IDA Pro che utilizza OpenAI GPT-3.5/GPT-4 per automatizzare attività di reverse engineering come la denominazione delle funzioni, la…
 ejfkdev/avdroot
Effettua il root di un emulatore Android Studio applicando una patch al suo ramdisk con Magisk — in puro Go.