Front-end di decompilazione APK Android veloce che interroga direttamente gli artefatti DEX compilati, estraendo classi e riferimenti incrociati in millisecondi senza pre-elaborazione.
Versione Rust: Questo progetto è stato riscritto 1:1 in Rust come rust_ASC. La versione Rust è 10× più veloce e supporta la decompilazione completa degli APK: con 16 thread, decompila un APK da 383 MB in soli 4 secondi.
Se il tuo flusso di lavoro è scritto in Python, puoi continuare a integrare questo progetto; rimane il decompilatore Android per Python più veloce disponibile. Se hai bisogno solo di un binario, utilizza rust_ASC.
ASC e rust_ASC saranno mantenuti in parallelo, così gli utenti potranno scegliere lo stile di integrazione più adatto al proprio flusso di lavoro.
Quando si decompilano APK Android di grandi dimensioni, la procedura standard è aspettare. Aspettiamo che gli strumenti consumino gigabyte di RAM, espandano completamente gli artefatti e impieghino decine di minuti per costruire pesanti indici globali e riferimenti incrociati... Tutto questo solo per garantire in seguito ricerche rapide nel codice, ma ecco la contraddizione. Un artefatto compilato è già altamente strutturato, i decompilatori moderni non sfruttano mai questo aspetto, sprecano enormi quantità di tempo e memoria ricostruendo un database gonfiato di relazioni tra il codice su dati già strutturati. Questo approccio ingegneristico sfida il buon senso. Quando posso estrarre direttamente qualsiasi relazione tra il codice dall'APK in millisecondi, questa preelaborazione conserva ancora un qualche valore?
Invece di forzare i decompilatori in una pesante preelaborazione, scegliamo di interrogare direttamente l'artefatto compilato come un database. Abbiamo costruito un motore stateless e a overhead zero che estrae e cerca il codice su richiesta in millisecondi. In questa presentazione esploreremo l'ingegneria sottostante necessaria per aggirare i colli di bottiglia tradizionali. Dimostreremo come abbandonare l'espansione completa sondando direttamente all'interno del bitstream Deflate, costruendo dense tabelle di lookup Huffman per estrarre i metadati principali senza toccare blocchi di dati irrilevanti. Inoltre, spiegheremo i dettagli di ottimizzazione del compilatore R8, in particolare come la rilocazione deterministica delle costanti e la deduplicazione delle istruzioni lascino dietro di sé layout fisici altamente concentrati; sfruttiamo questo comportamento del compilatore per eseguire ricerche incrociate tra DEX fulminee. Per mappare questi offset di bytecode grezzi alle rispettive funzioni, abbiamo progettato una primitiva di localizzazione delle istruzioni O(1), ottenendo una risoluzione delle funzioni a tempo costante senza costruire pesanti tabelle di mappatura. Infine, una volta raggiunto un obiettivo, Droid ASC estrae solo i bytecode specifici e le loro dipendenze, ricostruendo dinamicamente un DEX minimale e autoconsistente interamente in memoria per una decompilazione istantanea.
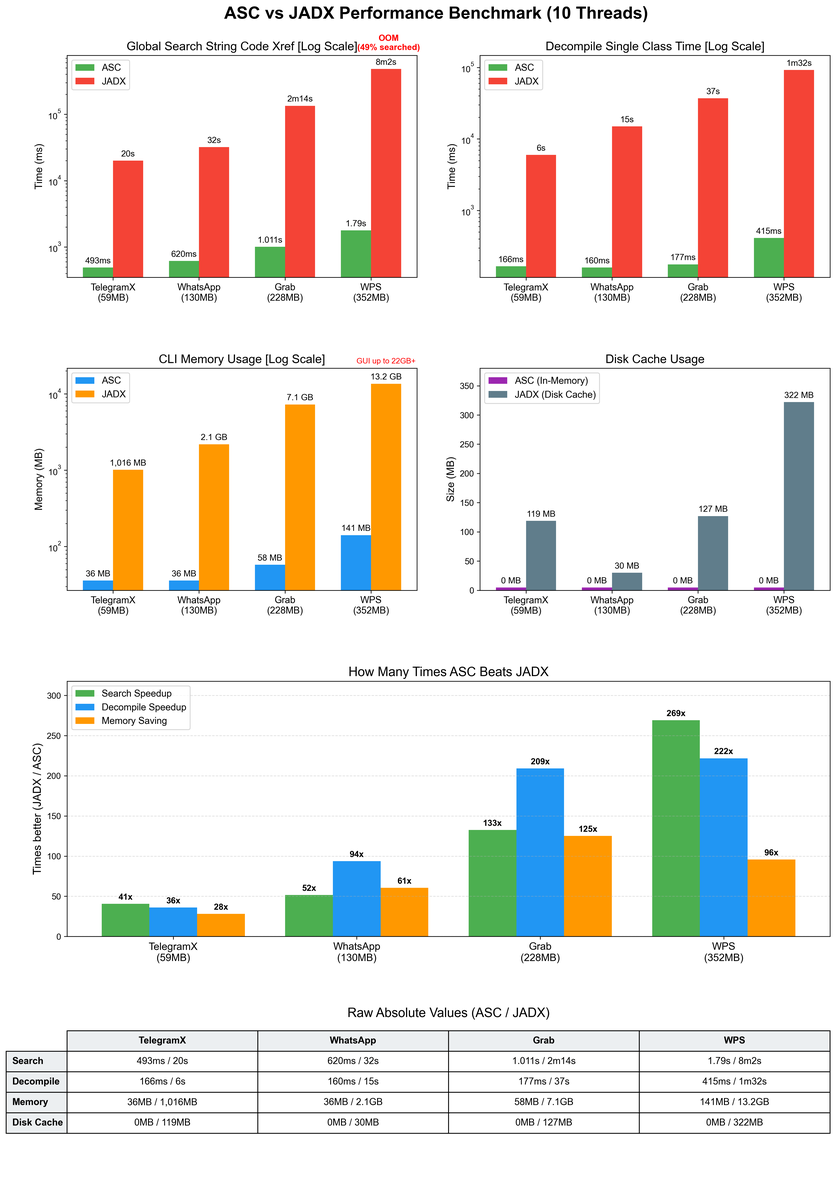
Dimostreremo questa architettura dal vivo su un APK commerciale da 352MB. Droid ASC esegue ricerche globali di riferimenti incrociati in 1,79 secondi e decompila le classi target in 177 millisecondi usando solo 141MB di RAM. Trattando l'artefatto come un database di sola lettura e operando con zero preelaborazione, riportiamo il decompilatore alla sua essenza fondamentale. Non è più uno strumento di indicizzazione gonfio, ma un motore di decompilazione fulmineo e on demand che ridefinisce radicalmente il modo in cui analizziamo il codice compilato.
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
Valori assoluti grezzi, misurati con 10 thread su quattro APK target di dimensioni crescenti:
Ricerca globale di xref sulle stringhe
| Strumento | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ASC è da 62x a 302x più veloce di JADX per la ricerca globale di xref sulle stringhe.
Decompilazione di una singola classe
| Strumento | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
ASC è da 38x a 304x più veloce di JADX per la decompilazione di una singola classe.
Utilizzo di memoria della CLI
| Strumento | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1.016MB | 2,1GB | 7,1GB | 13,2GB |
ASC utilizza da 28x a 125x meno memoria rispetto a JADX per l'operazione da CLI.
Utilizzo della cache su disco
| Strumento | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASC rimane interamente in memoria con zero cache su disco, mentre JADX scrive fino a 322MB.
Nota: JADX esaurisce la memoria sul target più grande (Lark) durante la ricerca globale (~49% analizzato), mentre ASC completa ogni target.
Come mostra il benchmark, ASC è 62x più veloce di JADX su APK da ~50MB, e 302x più veloce su APK da ~300MB, con un'impronta di memoria minima. Gli agenti possono abbinarsi ad ASC per analizzare dozzine o persino centinaia di APK contemporaneamente, anche su macchine deboli. Il JADX MCP ha maggiori difficoltà in questo caso: JADX da solo utilizza diversi GB solo per il precaricamento, il che rende impraticabile il passaggio tra centinaia di APK.
# from PyPI
pip install droidasc

# or from source
pip install .
Dopo l'installazione, il comando CLI droidasc è disponibile globalmente:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit









