
nuclei-burp-plugin
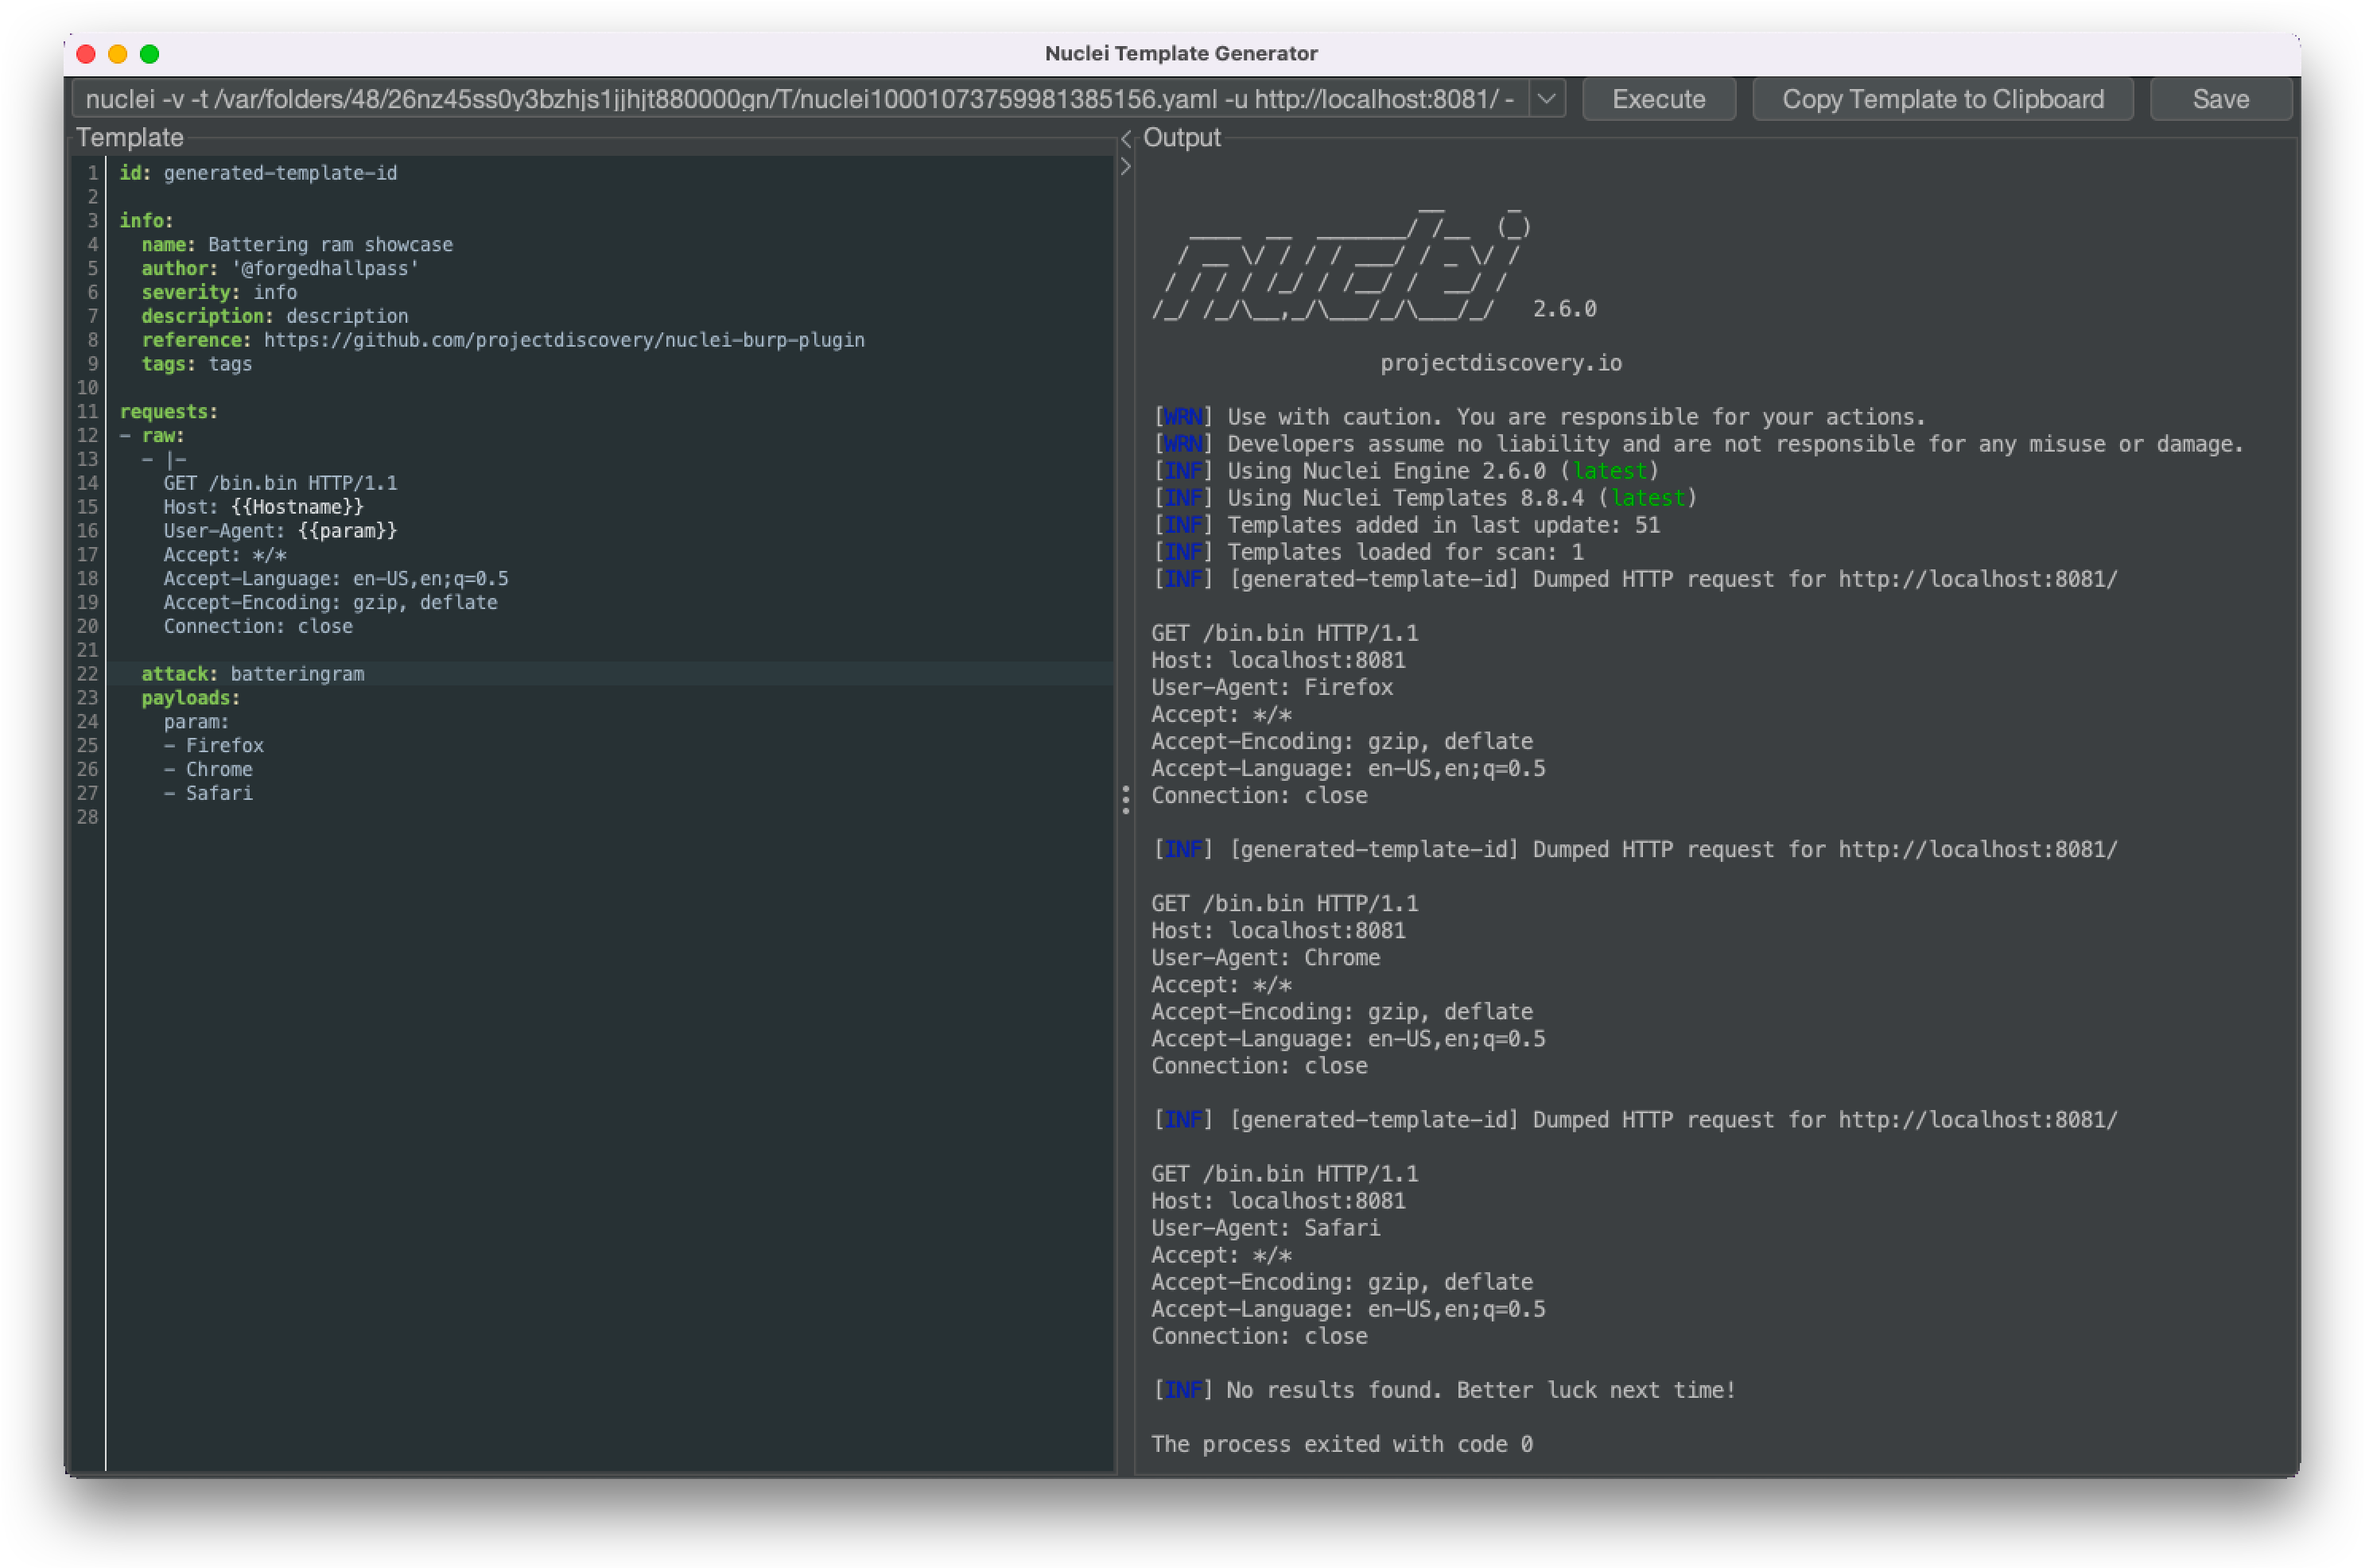
Plugin per Burp Suite per generare ed eseguire template di vulnerabilità Nuclei direttamente da richieste e risposte HTTP, con auto-completamento…

Plugin per Burp Suite per generare ed eseguire template di vulnerabilità Nuclei direttamente da richieste e risposte HTTP, con auto-completamento…

Strumento automatizzato per test di autorizzazione che rileva accessi non autorizzati scansionando URL con credenziali basate su ruoli utilizzando…

Analizza le richieste HTTP per minimizzare i rischi di attacchi HTTP Desync (precursore di HTTP request smuggling/splitting).

Un progetto open-source in Golang per valutare diversi strumenti di sicurezza API e WAF per la logica di rilevamento e i bypass.

Scanner automatizzato per la configurazione errata CORS che testa l'iniezione dell'header Origin, la riflessione del wildcard e la perdita di…

Strumento di scoperta di contenuti web e API ad alta velocità che esegue brute force sulle route utilizzando dataset Swagger compilati, supportando…

Modulo di sicurezza per php7 e php8 - Eliminare le classi di bug e applicare virtual-patching per il resto!

Plugin SSRF per burp Automatizza il rilevamento SSRF in tutte le richieste

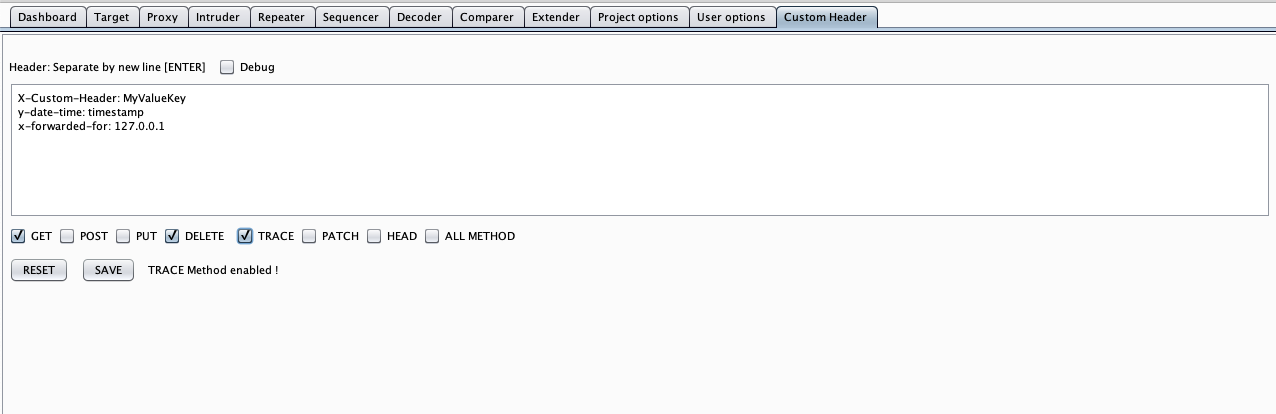
Questa estensione di Burp Suite ti permette di personalizzare l'header aggiungendo un nuovo header nella richiesta HTTP di Burp Suite (Scanner,…

Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…

Strumento di scoperta di parametri HTTP che trova parametri di query validi per endpoint URL utilizzando un ampio dizionario, supportando richieste…

Emulazione avversaria open-source per agenti AI e server MCP.

WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e…

Strumento leggero di virtualizzazione dei servizi / simulazione API / mocking API per sviluppatori e tester

Shannon è un penetration tester AI autonomo in modalità white-box per applicazioni web e API. Analizza il tuo codice sorgente, identifica i vettori…

Scanner di percorsi web

Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…

Estende i binding Python di Selenium per darti la possibilità di ispezionare le richieste fatte dal browser.