
hunting-rules
 travisbgreen/hunting-rules
Regole Suricata per il rilevamento di anomalie di rete.
defensive-toolslateral-movementnetwork-security+3
181
travisbgreen/hunting-rulesRegole Suricata per il rilevamento di anomalie di rete.
 elastic/detection-rules
Sviluppa, valida e pubblica regole di rilevamento SIEM per Elastic Security, con strumenti CLI Python, parsing KQL, integrazione Kibana e query di…
 neo23x0/raccine
Un semplice vaccino contro il ransomware
 reprise99/sentinel-queries
Raccolta di query KQL
 ion-storm/sysmon-config
Configurazione avanzata di Sysmon ATT&CK che si concentra sul rilevamento della maggior parte delle tecniche per fonte di dati in MITRE ATT&CK,…
 rfxn/linux-malware-detect
Scanner di malware Linux multi-motore con cinque fasi di rilevamento (MD5, pattern HEX, YARA, ClamAV, statistico), monitoraggio inotify in tempo…
 chainguard-dev/osquery-defense-kit
Query di detection & response pronte per la produzione per osquery
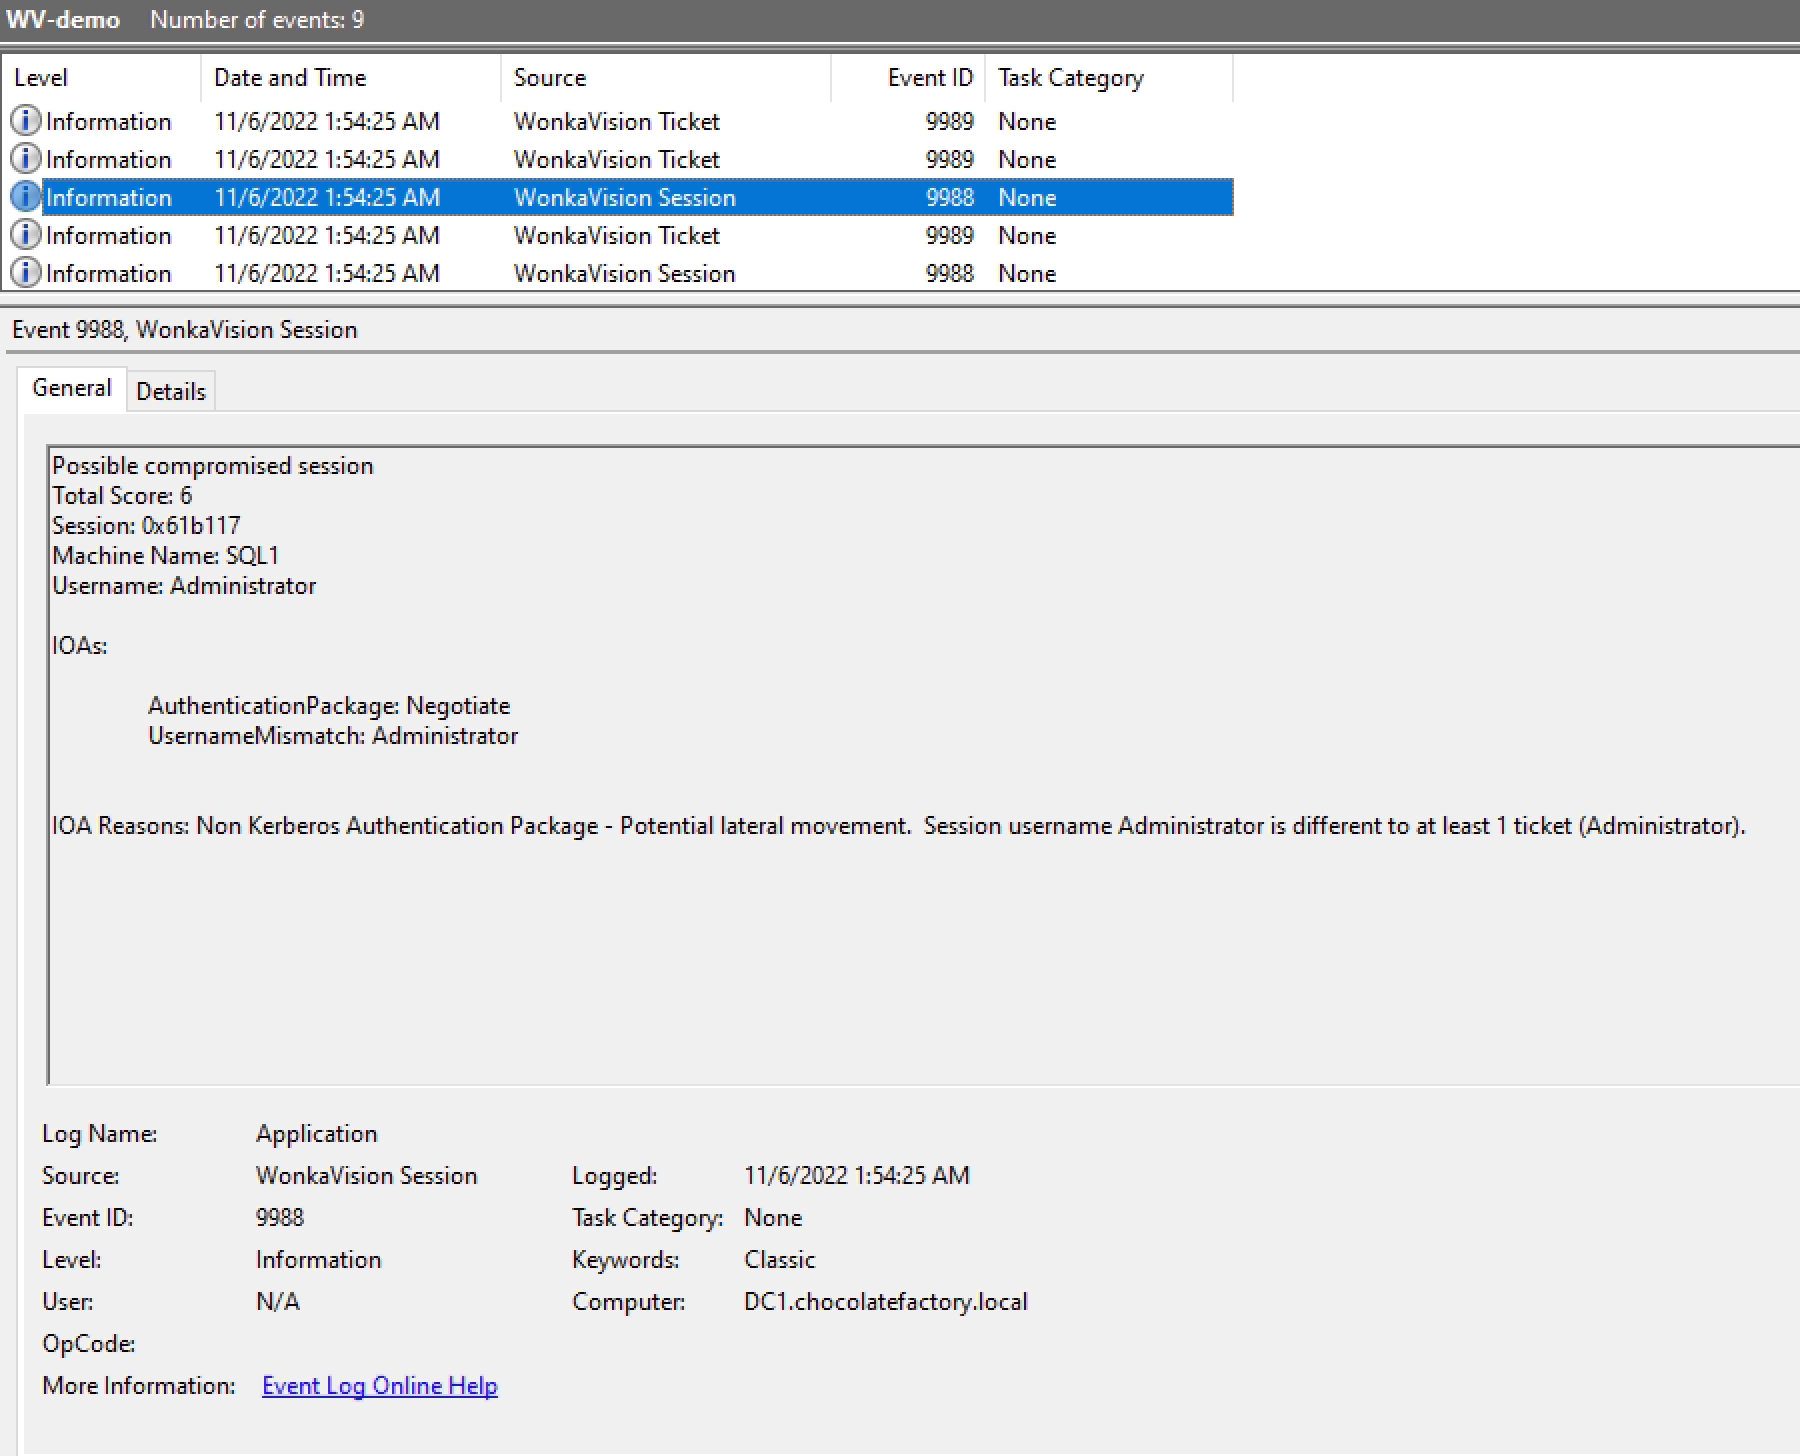 0xe7/wonkavision
Rileva ticket Kerberos contraffatti estraendo i dati di sessione e dei ticket, assegnando un punteggio alle anomalie e generando indicatori dai log…
 pe3zx/crowdstrike-falcon-queries
Una raccolta di Search Processing Language (SPL) di Splunk per il Threat Hunting con CrowdStrike Falcon
 connectedlucy/plague
Rilevamenti predefiniti per EDR
 theflink/hunt-weird-syscalls
POC basato su ETW per identificare syscall dirette e indirette
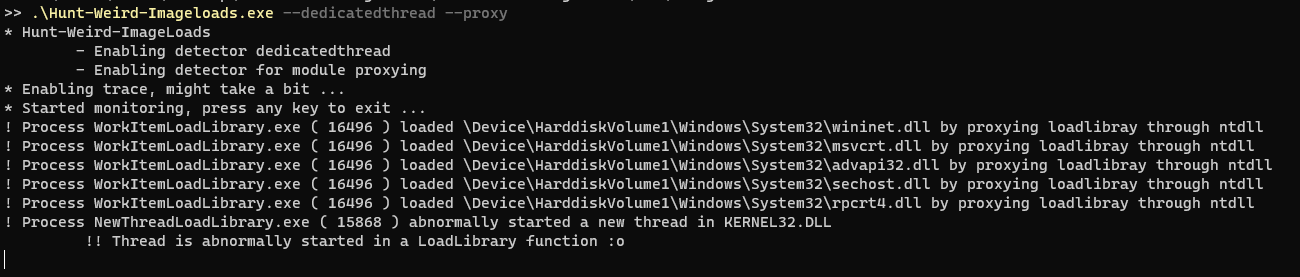 theflink/hunt-weird-imageloads
Piccolo strumento per giocare con gli IOC causati da eventi Imageload
 1-bit-wonder/kestrel
Dashboard di sicurezza runtime per singolo host basata su eBPF — Go agent + SvelteKit. Albero dei processi in tempo reale, mappa di rete e avvisi…
 cognitive-functors/c4-meta-system
Difesa AI in produzione con protezione a 7 livelli: vincoli matematici, accesso object-capability, consenso O2 distribuito, etica SVETILO. Prima…
 lethal-forensics/memprocfs-analyzer
Automatizza l'analisi forense della memoria Windows e i flussi di lavoro DFIR con MemProcFS: scansione YARA/ClamAV, rilevamento di anomalie nei…
 puniaze/portdog
Rilevatore di anomalie di rete che monitora i pacchetti grezzi per identificare l'attività di port scanning in tempo reale, con controlli flessibili…
 oisf/suricata
Motore open-source IDS/IPS/NSM di rete per l'ispezione del traffico in tempo reale, rilevamento e prevenzione delle intrusioni, analisi dei…
 nccgroup/detectwindowscopyonwriteforapi
Enumerare varie caratteristiche dai processi Windows come ausilio per il threat hunting