

Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Hunt-Weird-Syscalls — POC basato su ETW per identificare syscall dirette e indirette | Kitploit

Strumenti/GitHubGitHub/theflink/hunt-weird-syscalls
Strumenti DifensiviAnalisi MalwareRilevamento IntrusioniRilevamento di Anomalie
GitHubtheflink/hunt-weird-syscalls

Hunt-Weird-Syscalls

POC basato su ETW per identificare syscall dirette e indirette

Vedi Repository
19524353 anni faRevisionato da Kitploit
Condividi

Hunt-Weird-Syscalls

Questa è una POC basata su ETW per monitorare syscall anomale.

Per ora, le syscall NtOpenThread e NtSetContextThread vengono monitorate per identificare IOC che indicano syscall sia dirette che indirette.

Descrizione

Questo progetto usa ETW, più precisamente provider ETW basati sul kernel, per monitorare gli IOC.
I provider ETW che risiedono nel kernel possono essere sfruttati efficacemente, poiché le calltrace degli eventi emessi contengono l'indirizzo in modalità utente da cui è stata condotta la syscall.

Ciò consente di monitorare gli IOC che indicano syscall dirette e indirette, una tecnica spesso sfruttata dagli attori delle minacce:

1: Una syscall è stata condotta da un modulo non attendibile (=syscall diretta)
2: Lo stub di syscall usato in ntdll non corrisponde alla syscall condotta (=syscall indiretta)

Questo progetto usa il provider: Microsoft-Windows-Kernel-Audit-API-Calls per monitorare gli eventi OpenThread e SetContextThread attivati rispettivamente dalle syscall NtSetContextThread o NtOpenThread.
Le calltrace sono abilitate usando il flag EVENT_ENABLE_PROPERTY_STACK_TRACE.

Questa è una POC e monitora solo due syscall specifiche. È ovviamente possibile usare altri provider basati sul kernel per migliorare la telemetria.

Test

Questo progetto contiene due programmi di esempio che usano syscall dirette e indirette, creati con l'incredibile SysWhispers3. Sono stati generati come segue:

python3 syswhispers.py -a x64 -m jumper_randomized --functions NtSetContextThread
python3 syswhispers.py -a x64 -m embedded --functions NtSetContextThread

All'esecuzione, le syscall anomale dovrebbero essere identificate:
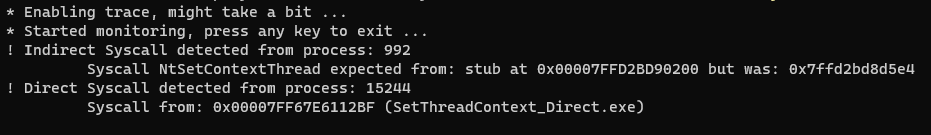
Identificazione delle syscall anomale

Testato su 10.0.19044.

Crediti

  • KrabsETW
  • SysWhispers3
  • Documentazione dei provider ETW di repnz
  • @OutflankNL per IsElevated()
  • @trickster012 per test e supporto <3
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






