
CVE-2026-29000-pac4j-jwt
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE-Authentifizierungsumgehung.
authentication-authorizationvulnerability-analysisexploitation+2
strikoder-premium/cve-2026-29000-pac4j-jwtCVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE-Authentifizierungsumgehung.
 starxsky/cve-2026-31431
Stellt Angriffsquellcode und Sniffing-Tools für CVE-2026-31431 bereit, eine Kernel-Schwachstelle, zusammen mit Anleitungen zur Abschwächung,…
 spoo1k/copy-fail-exploit-cve-2026-31431
Exploit für CVE-2026-31431, bereitgestellt in Python und C, der eine Privilegienausweitung über eine Copy-Fail-Schwachstelle ermöglicht.
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Proof-of-Concept-Exploit für die Firefox-BrowsingContext-Autorisierungsumgehung (CVE-2026-4692), der gefälschte IPC-Nachrichten demonstriert, um…
 sl4ck0th/cve-2026-42167-poc
# Pre-Auth RCE in ProFTPD über mod_sql is_escaped_text()-Umgehung (CVE-2026-42167)
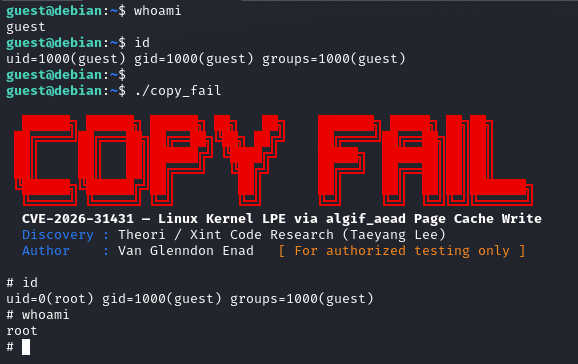 sl4ck0th/cve-2026-31431-poc
Proof-of-Concept-Exploit für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über einen AF_ALG-Page-Cache-Write, die auf gängigen…
 silent4labs/check-copyfail-cve-2026-31431
Es ist ein schreibgeschütztes Linux-Risikobewertungsskript für CVE-2026-31431 („Copy Fail“).
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 „Copy Fail“ – Analyse und defensive Forschung zur Linux-Kernel-AF_ALG-Privilegieneskalations-Schwachstelle, die seit 2017 alle großen…
 shahab108/cve-2026-31431_kernel_checker
Prüft, ob ein Linux-Kernel anfällig für CVE-2026-31431 ist, und stellt ein Update-Skript zum Patchen bereit, mit Unterstützung für Standard- und…
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
Proof-of-Concept-Exploit für CVE-2026-0073, eine Umgehung der Android-ADB-Authentifizierung, die es Netzwerkangreifern ermöglicht, sich mit Geräten…
 sc2-ciberdefensa/cve-2026-31341-copy-fail-checker
Prüft das Vorhandensein einer spezifischen Kopierfehler-Bedingung im Zusammenhang mit CVE-2026-31341 und unterstützt so die…
 rosemary1337/cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine nicht authentifizierte Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um…
 richflexpix/cpanel-pwn
cPanel/WHM CVE-2026-41940 CRLF-Injection-Authentifizierungs-Bypass-Exploit
 recofu/cve-2026-31431-copy-fail
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431 im Crypto-Subsystem des Linux-Kernels, der mit einem minimalen Python-Skript Root-Zugriff und…
 razvanduda/ghostshell
CVE-2026-31431 — Lokale Rechteausweitung durch Korruption des Linux-Kernel-Page-Cache
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
Minimaler 587-Byte-ELF-Exploit für CVE-2026-31431, der lokale Privilegieneskalation über AF_ALG-Splice-Page-Cache-Korruption erreicht. Keine libc-…
 openpixelsystems/c-copy-fail
C-basierter Exploit für CVE-2026-31431 in der Linux-Kernel-Crypto-API, der auf aarch64- und amd64-Architekturen abzielt, mit Shellcode-Generierung…
 null200ok/cve-2026-41940-tool
Ein umfassendes Python-Tool zur **Erkennung**, **Massen-Scan** und **Ausnutzung** der kritischen Authentifizierungs-Bypass-Schwachstelle…