Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
grapefruit — Open-Source-Suite für mobile Sicherheitstests für iOS und Android. Zuvor Passionfruit | Kitploit
Tools/GitHubGitHub/chichou/grapefruit
Android-SicherheitiOS-SicherheitDynamische Code-Analyse (DAST)Mobile App-PenetrationstestsReverse EngineeringPenetrationstestsMobile SicherheitBinäranalyseTop in iOS-Sicherheit Nr.11
1.4k119134vor 1 TagVon Kitploit geprüft
Teilen
GitHub
chichou/grapefruit

grapefruit

Open-Source-Suite für mobile Sicherheitstests für iOS und Android. Zuvor Passionfruit
Repository anzeigenWebseite

logo

Grapefruit: Open-Source-Suite für mobiles Sicherheitstesting

John Discord npm version Commits contributors License

Laufzeit-Toolkit zur Instrumentierung mobiler Anwendungen, betrieben mit Frida. Inspiziere, hooke und modifiziere mobile Apps über eine webbasierte Oberfläche.

Jetzt werden sowohl iOS als auch Android unterstützt!

Schnellstart

Erfordert einen auf deinem Gerät laufenden Frida-Server. Folge zunächst den offiziellen Einrichtungsanleitungen(Android).

npm (empfohlen, erfordert Node.js 22.18+)

npm install -g igf
igf

Oder ohne Installation ausführen (erfordert Node.js 22.18+)

npx igf

Vorkompilierte Binärdateien für macOS, Linux und Windows sind auf GitHub Releases verfügbar. Sowohl die Quellcode-Entwicklung als auch die vorkompilierten ausführbaren Dateien verwenden Node.js; siehe die Entwicklungsanleitung für den npm-Workflow.

Verwendung

igf [options]           Start the server (default)

Options:
  --frida <16 | 17>      Frida version to use (default: 17)
  --host <host>          Host to bind (default: 127.0.0.1)
  --port <port>          Port to bind (default: 31337)
  --project <path>       Project directory for data/cache/logs (default: .igf in cwd)
  --no-open              Do not open browser on startup
  --help, -h             Show help message

Umgebungsvariablen

VariableBeschreibungStandard
HOSTServer-Bind-Adresse127.0.0.1
PORTServer-Port31337
FRIDA_VERSIONFrida-Hauptversion (16 oder 17)17
FRIDA_TIMEOUTFrida-Operation-Timeout (ms)1000
PROJECT_DIRProjektverzeichnis für Daten/Cache/Logs.igf im aktuellen Arbeitsverzeichnis

Kommandozeilen-Flags haben Vorrang vor Umgebungsvariablen, wenn beide gesetzt sind.
Funktionen

  • Runtime-Method-Hooking – Abfangen nativer und verwalteter Funktionen mit strukturiertem Logging
  • Kryptografische API-Interception – Überwachung von Ver- und Entschlüsselungsvorgängen mit Datenerfassung
  • Dateisystem-Browser – Navigieren, Hochladen, Herunterladen und Inspizieren von Dateien mit Hex-/Textvorschau
  • SQLite-Datenbankinspektion – Durchsuchen von Tabellen, Ausführen von Abfragen und Anzeigen von Ergebnissen
  • Syslog-Streaming – Echtzeitüberwachung von System- und Agent-Logs
  • Prozess-Crash-Reporting – Exception-Handler mit Register-Dump und Backtrace
  • Flutter-Unterstützung – Überwachung von Plattform-Method-Channels und Erkundung von Dart-AOT-Snapshots, Funktionen, Klassen, Strings, Referenzen und wiederhergestellten Komponenten
  • React-Native-Unterstützung – Bridge-Inspector und JavaScript-Injection-REPL
  • Speicher-Scanner – Durchsuchen und Inspizieren des Prozessspeichers
  • Datenschutz-Monitor – Verfolgung sensibler API-Zugriffe (Kamera, Mikrofon, Standort, Sensoren usw.)
  • Thread-Inspector – Anzeigen und Verwalten von Prozess-Threads
  • Modul-/Symbol-Browser – Inspizieren geladener Module und exportierter Symbole
  • Analyse & Dekompilierung – DEX, Flutter AOT, Hermes-Bytecode und nativer Code. KI-Unterstützung für die Generierung von Hook-Skripten verfügbar

iOS

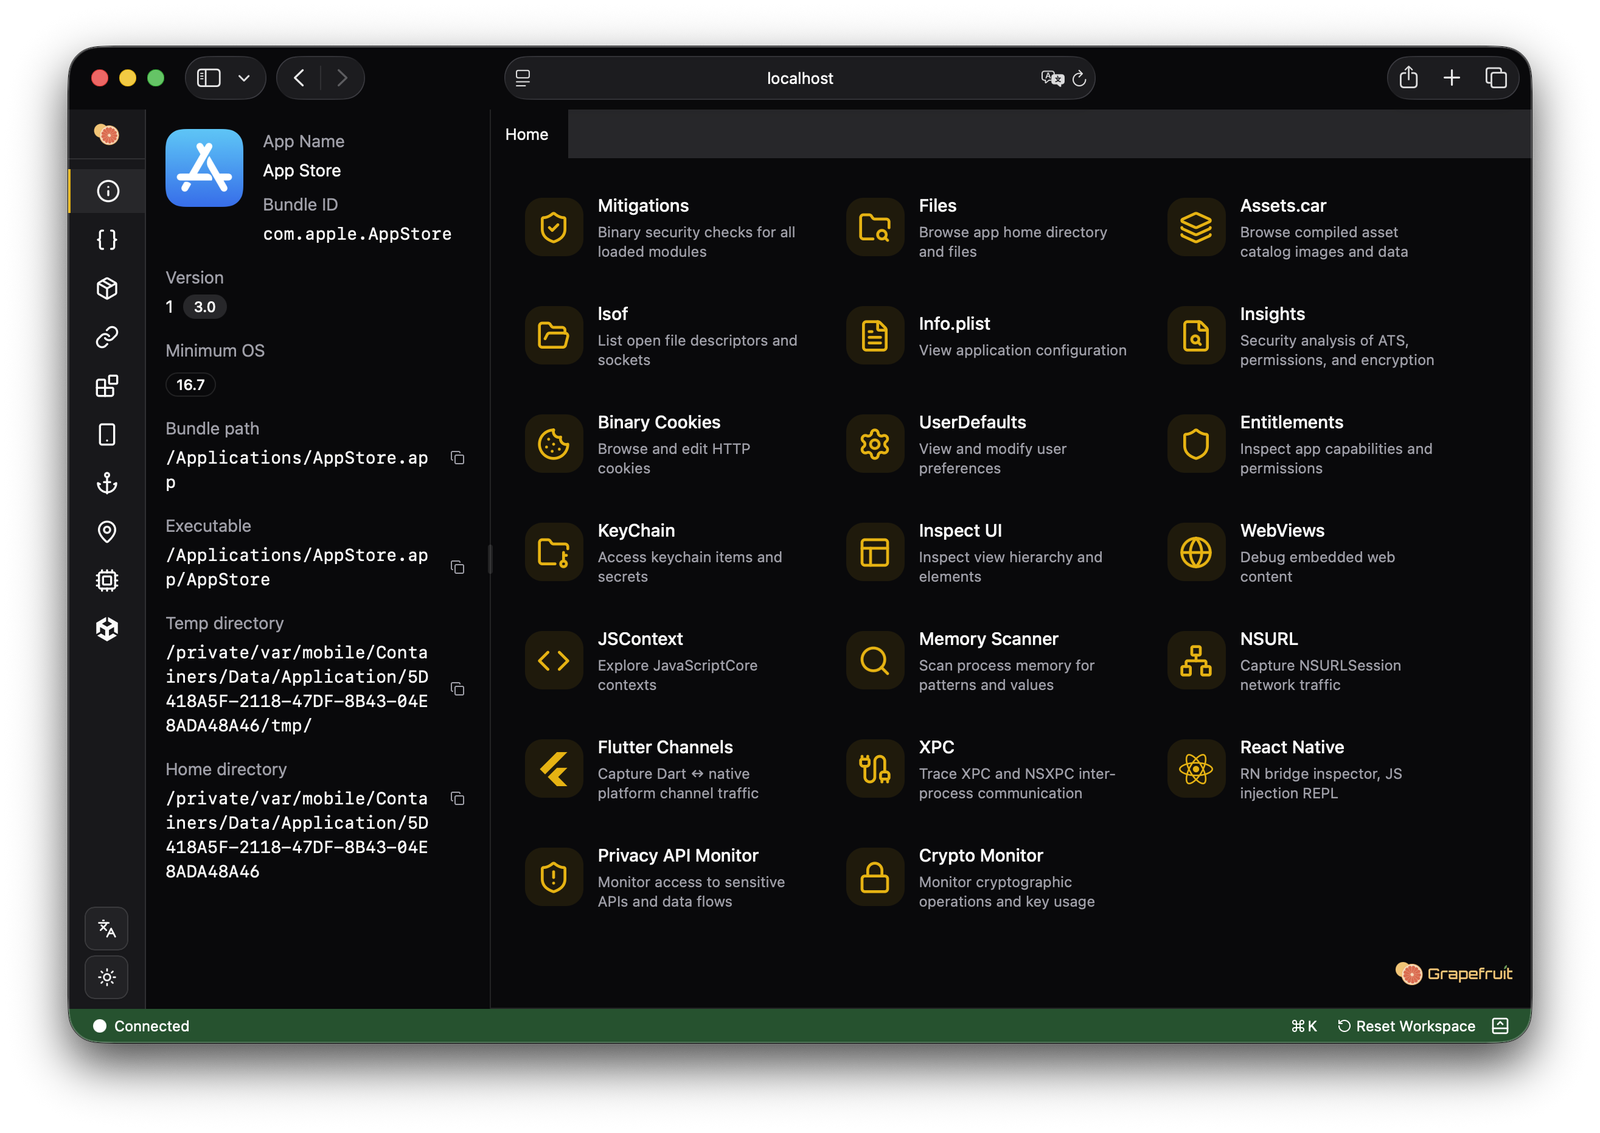
iOS Screenshot
  • Keychain-Zugriff und -Änderung
  • NSURL-Session-Traffic-Erfassung (HTTP/HTTPS/WebSocket)
  • WebView- und JSContext-Inspektion mit JavaScript-Ausführung
  • UI-Hierarchie-Dump und Element-Hervorhebung
  • Info.plist-, Entitlements- und Binary-Cookie-Viewer
  • Biometrie-Bypass (Touch ID / Face ID)
  • UserDefaults-Browser
  • Überwachung von Pasteboard- und Dateioperationen
  • Geolocation-Spoofing
  • Geräte-ID-Spoofing
  • Inspektion von Objective-C-Klassen und -Methoden
  • Offene Datei-Handles und Netzwerkverbindungen (lsof)
  • Sicherheitsanalyse (PIE, ARC, Stack Canaries, Verschlüsselung)
  • Asset-Katalog-Viewer (Assets.car)
  • XPC/NSXPC-Nachrichteninspektion

Android

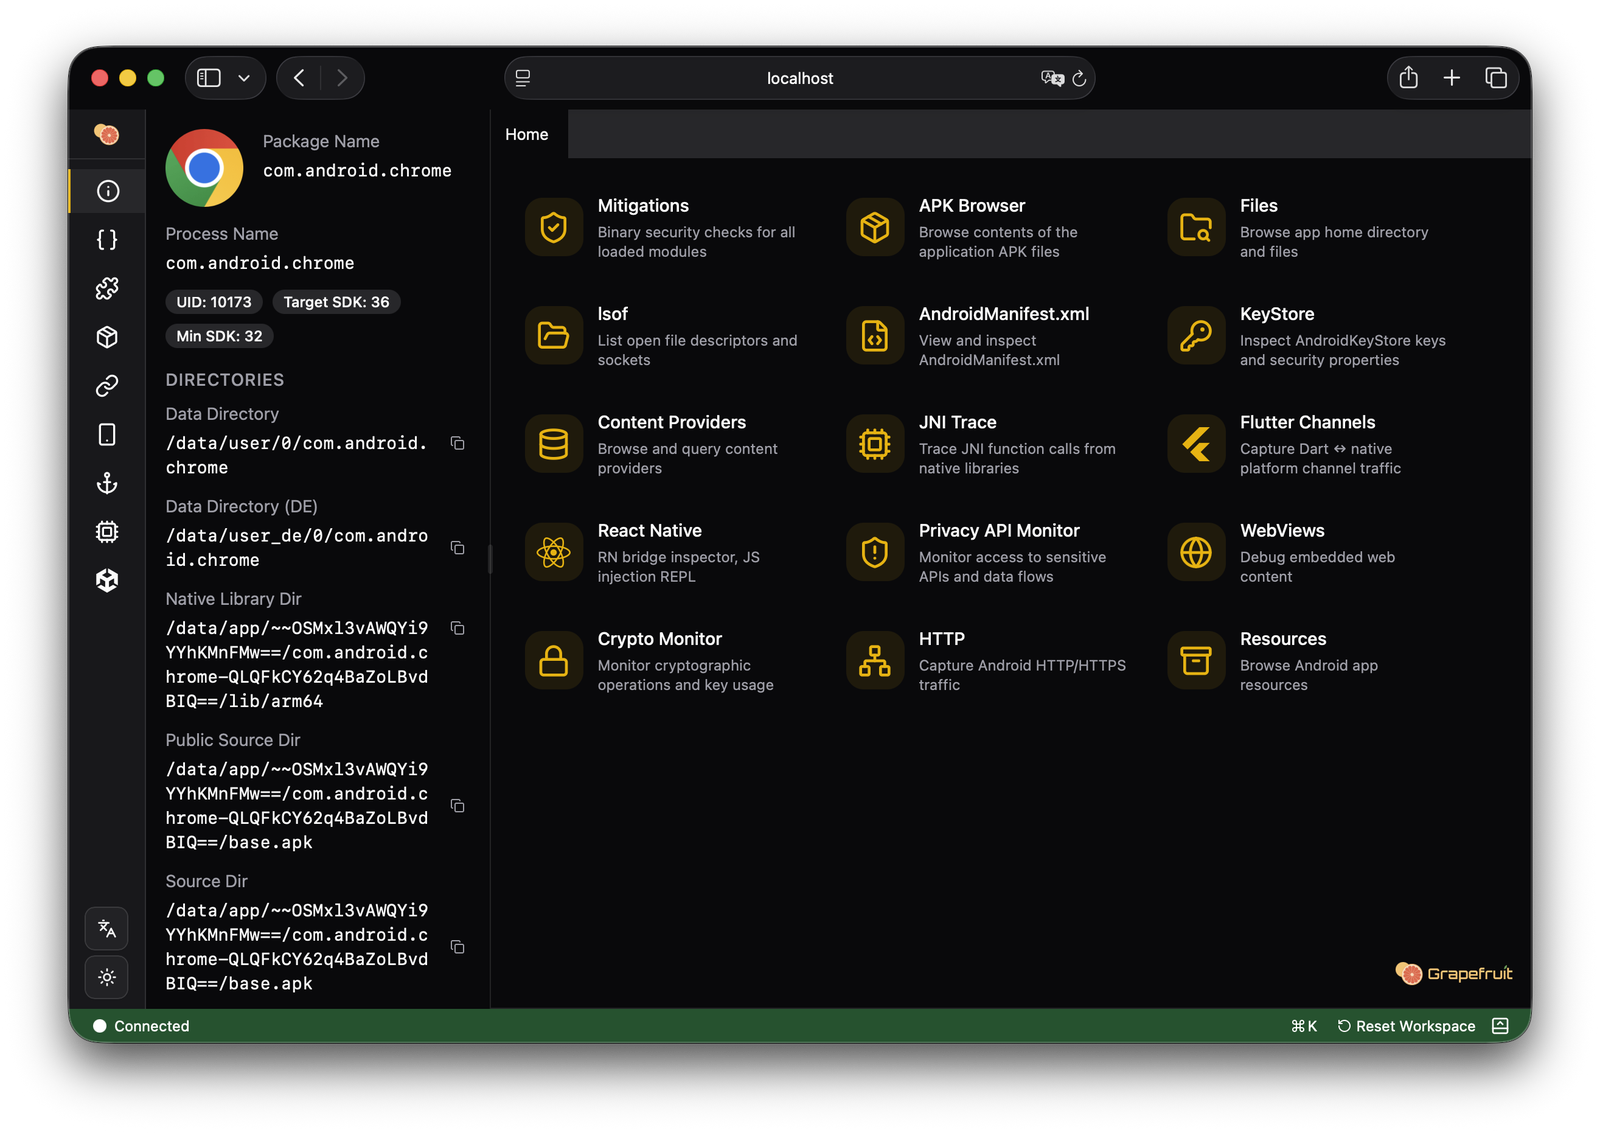
Android Screenshot
  • AndroidManifest.xml-Decoder und Komponenten-Browser (Activities, Services, Receiver, Provider)
  • Android-Keystore-Inspektion mit Schlüsselattributen
  • Content-Provider-Abfrage, -Einfügung, -Aktualisierung und -Löschung
  • JNI-Aufruf-Tracing mit Argumenten, Rückgabewerten und Backtraces
  • Java-Klasseninspektion (Methoden, Felder, Interfaces)
  • Intent-Erstellung und -Start
  • Offene Datei-Handles und Netzwerkverbindungen (lsof)
  • HTTP-Traffic-Erfassung (OkHttp, Volley, URLConnection)
  • Ressourcen-Browser
  • Überwachung von Clipboard und SharedPreferences
  • Überwachung von Broadcast-Receivern

Dokumentation

  • CLI und Daemon
  • Entwicklung
  • Architektur
  • RPC
  • Danksagungen

Umfang und Nicht-Ziele

Dieses Projekt enthält keine integrierten Bypässe für Anti-Tampering-Schutzmaßnahmen:

  • Frida-Erkennungs-Bypass
  • SSL/TLS-Zertifikat-Pinning-Bypass
  • Jailbreak- oder Root-Erkennungs-Bypass

Begründung: RASP-Lösungen (Runtime Application Self-Protection) entwickeln sich kontinuierlich weiter, um Instrumentierungs-Frameworks zu erkennen. Die Aufrechterhaltung effektiver Bypässe erfordert fortlaufende Anstrengungen, um mit neuen Erkennungsmethoden Schritt zu halten, was einen erheblichen Wartungsaufwand und potenzielle Stabilitätsprobleme mit sich bringt. Diese Bypässe sind zudem stark anwendungsspezifisch, wodurch Allzwecklösungen fragil werden.

Anstatt brüchige integrierte Bypässe auszuliefern, konzentriert sich Grapefruit auf Instrumentierungs- und Inspektionsfähigkeiten, die sich gut mit dedizierten Bypass-Tools kombinieren lassen.

Empfohlene Vorgehensweisen für autorisierte Assessments, bei denen ein RASP-Bypass erforderlich ist:

  1. Frida Syscall Tracer — Verwenden Sie frida-strace (Frida 17.8.0+), um Systemaufrufe im Zielprozess zu verfolgen. Dies hilft dabei, Erkennungsartefakte zu identifizieren und zu bestimmen, welche Patches erforderlich sind, bevor Grapefruit angehängt wird:

    frida-strace -U -f com.example.app
    

    Details findest du in den Frida 17.8.0 Versionshinweisen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →