
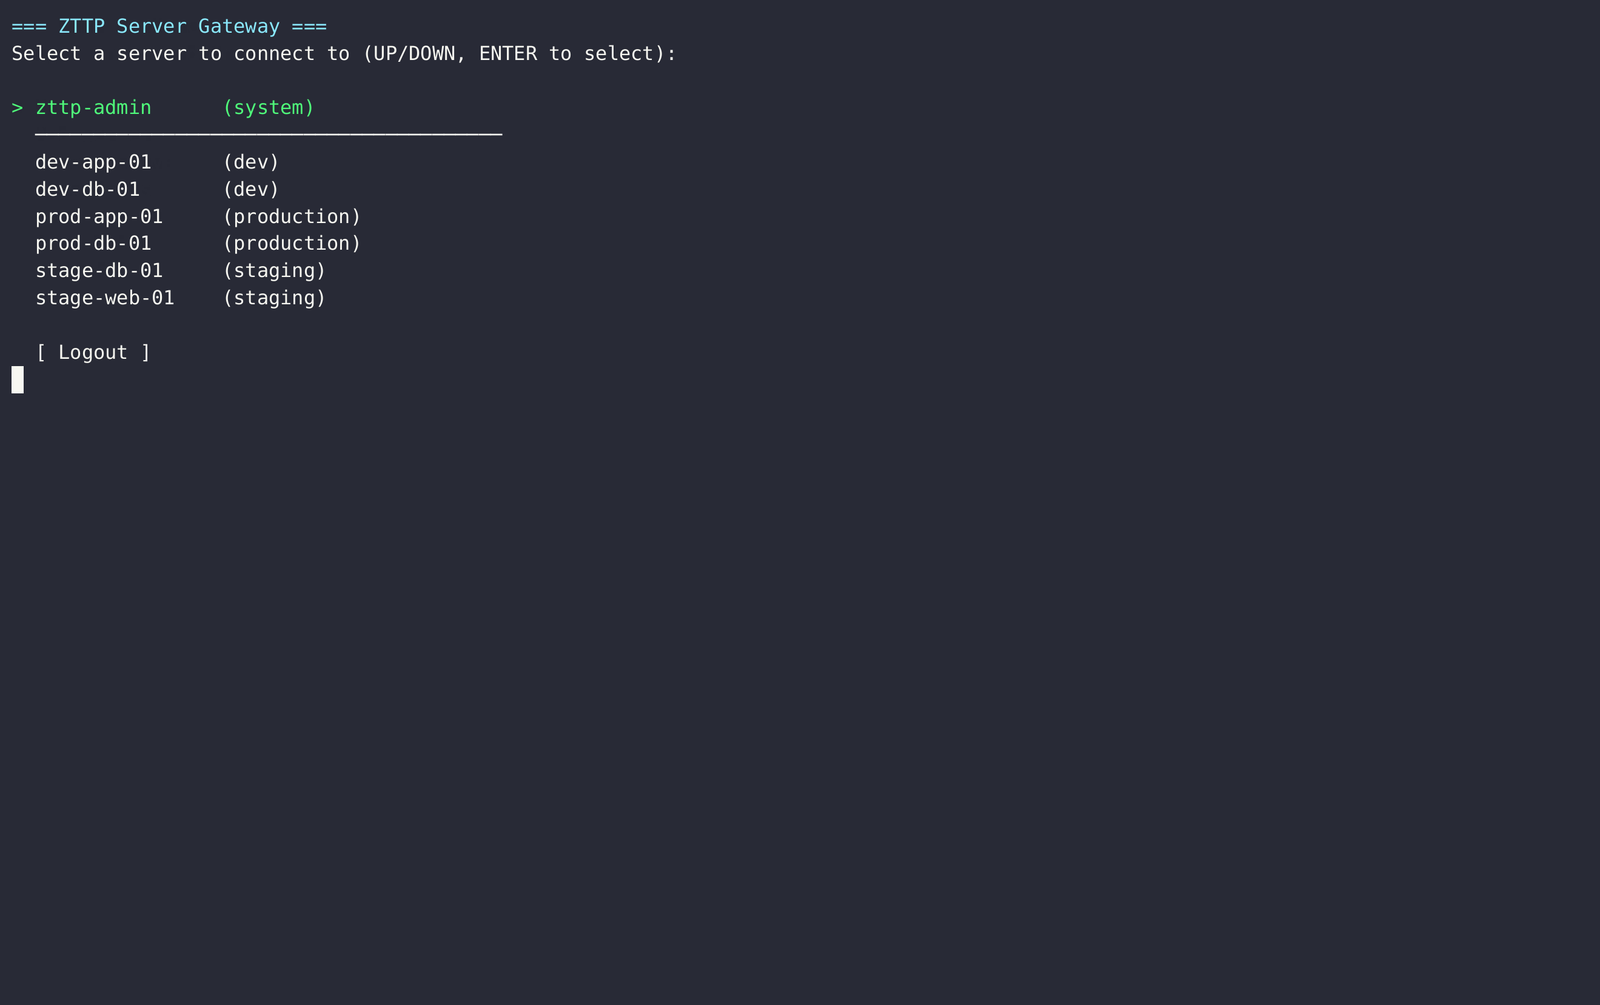
zttp
 nihal799/zttp
Zero-trust SSH-Bastion-Proxy mit Vault-gestützter Schlüsselverwaltung, RBAC-Richtliniendurchsetzung, vollständiger Sitzungsaufzeichnung und Admin-TUI…
authentication-authorizationcloud-infrastructure-securitydefensive-tools+3
nihal799/zttpZero-trust SSH-Bastion-Proxy mit Vault-gestützter Schlüsselverwaltung, RBAC-Richtliniendurchsetzung, vollständiger Sitzungsaufzeichnung und Admin-TUI…
 eshlomo1/microsoft-sentinel-secops
SOC-Betriebsinhalte für Microsoft Sentinel, einschließlich Hunting-Abfragen, Playbooks zur Incident-Response und Analyse von Sicherheitsereignissen…
 dariusiakabos/log4j
Kuratierte OSINT-Zusammenstellung zu Log4Shell (CVE-2021-44228), die Erkennungsmethoden, Angriffsfläche, Minderungsmaßnahmen und Indikatoren für eine…
 thinkst/opencanary
Ressourcenschonender Honeypot, der gängige Netzwerkdienste emuliert, um Angreiferaktivitäten nach einem Einbruch zu erkennen, mit erweiterbaren…
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 sseshachala/conductai
Runtime governance for AI agents. Allow, warn, or block every model and tool call before it commits. Hash-chained audit for every decision.…
 portbuster1337/atlas
Plattformübergreifendes Netzwerk-Execution-Toolkit (SMB/Kerberos/WMI/LDAP/DCSync), basierend auf TrustedSecs Titanis – NetExec-artiger Workflow in C#
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh-Erkennungsregeln für CVE-2026-73570, eine OS-Befehlsinjektion in der Zimbra Collaboration Suite, die Webzugriffsprotokolle und zimbra.log auf…
 e4zyy/project-cve-2025-54068
Schneller Python-Scanner erkennt verwundbare Laravel-Livewire-v3-Websites (CVE-2025-54068, CVSS 9.2). Trennt riskante Websites in vuln.txt, sichere…
 jacobideji/aiiroverlay
AI IR Overlay™ — praktischer Incident-Response-Rahmen für KI-Agenten in der Produktion. Basierend auf NIST SP 800-61 r3, abgestimmt auf NIST AI RMF,…
 renich/pyrite
Hardwaregebundene & Cloud-gesteuerte Binärausführung, kryptografische Herkunft und manipulationssichere Umschlagversiegelung für Crystal.
 virologi-info/mssharepoint-scanner
Ein Scanner für CVE-2026-55040 und CVE-2026-63520, der dazu dient, festzustellen, ob der Server von diesen beiden CVEs betroffen ist.
 rubysec/ruby-advisory-db
Community-gepflegte Datenbank mit Sicherheitshinweisen für Ruby-Gems und Laufzeitumgebungen, die strukturierte CVE/GHSA-Daten mit gepatchten…
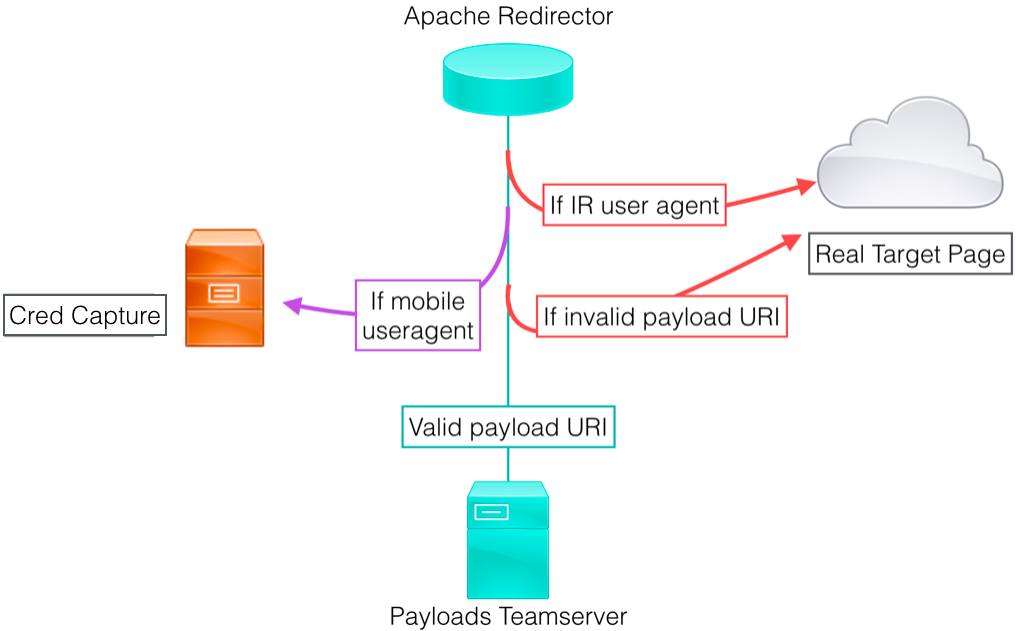 bluscreenofjeff/red-team-infrastructure-wiki
Wiki zur Sammlung von Ressourcen zur Härtung der Red-Team-Infrastruktur
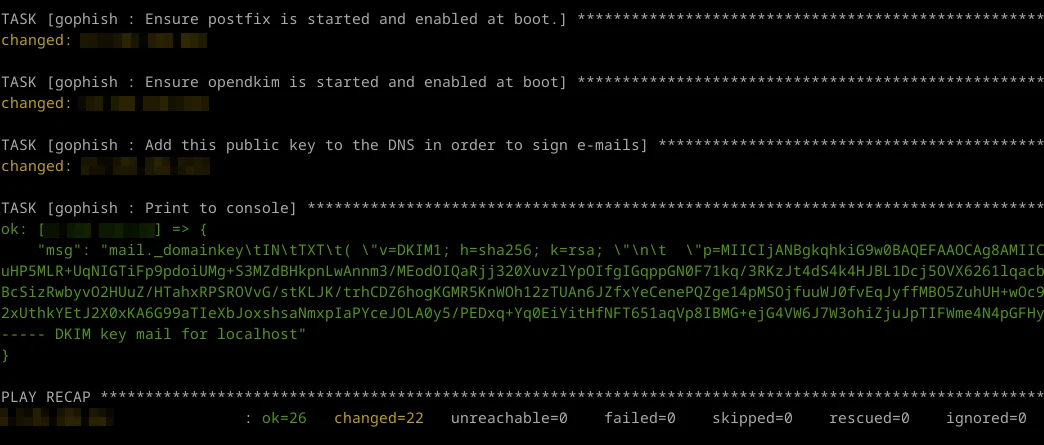 virtualsamuraii/flyphish
Setze eine Phishing-Infrastruktur im Handumdrehen ein.
 w-digital-scanner/w12scan-client
Netzwerk-Asset-Erkennungs- und Scan-Client, der nmap und masscan für die großflächige Asset-Identifizierung, Port-Scanning und…
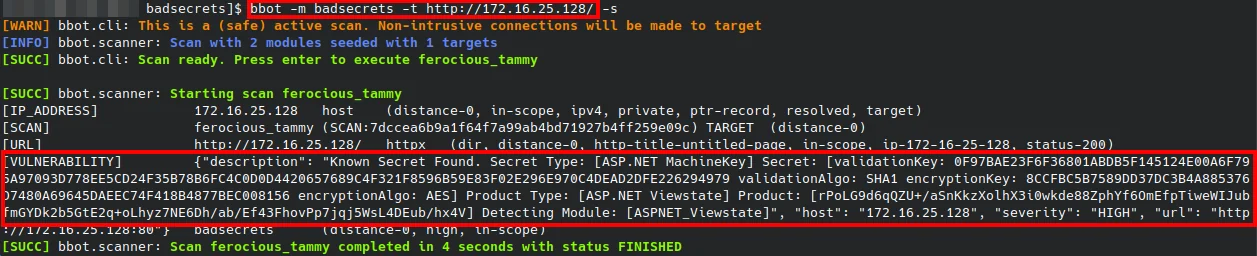 irsdl/crapsecrets
Eine Bibliothek zur Erkennung bekannter Geheimnisse in vielen Web-Frameworks
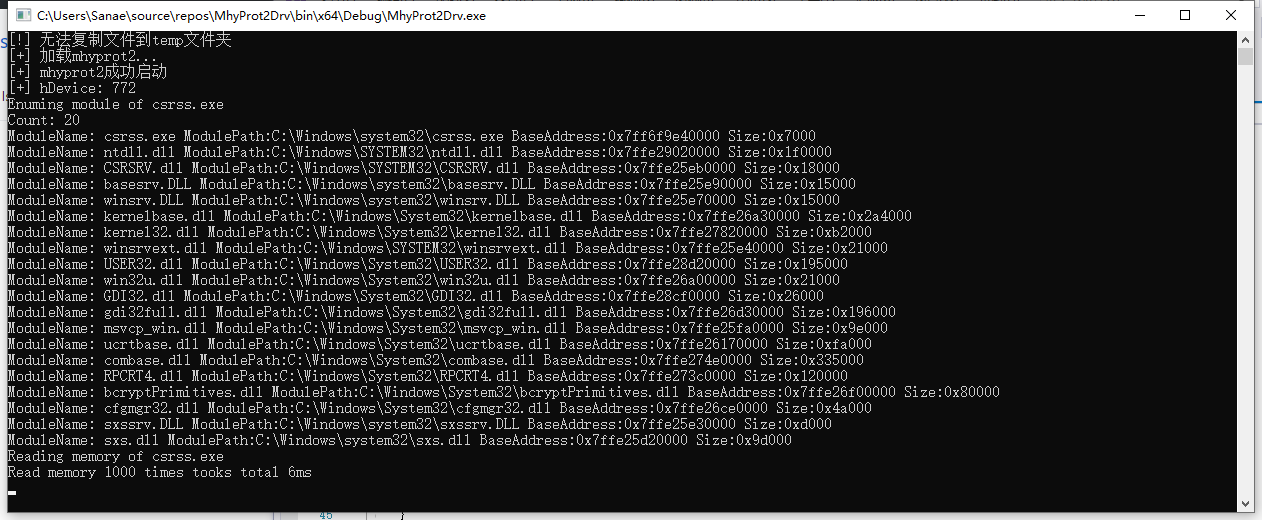 kagurazakasanae/mhyprot2drvcontrol
Ein Lib, das die Nutzung des mhyprot2-Treibers zum Aufzählen von Prozessmodulen, zum Lesen/Schreiben von Prozessspeicher und zum Beenden von…