

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
flyphish — Setze eine Phishing-Infrastruktur im Handumdrehen ein. | Kitploit

Tools/GitHubGitHub/virtualsamuraii/flyphish
Cloud-Infrastruktur-SicherheitPhishing-ToolsPhishingPenetrationstestsRed TeamingE-Mail-Sicherheit
GitHubvirtualsamuraii/flyphish

flyphish

Setze eine Phishing-Infrastruktur im Handumdrehen ein.

Repository anzeigen
807108vor 4 TagenVon Kitploit geprüft
Teilen

Flyphish

Flyphish ist ein Ansible-Playbook, mit dem Cybersicherheitsberater einen Phishing-Server in der Cloud für Sicherheitsbewertungen bereitstellen können.

Das Playbook installiert und konfiguriert Gophish, Postfix und OpenDKIM auf einer virtuellen Maschine in der Cloud. Zusätzlich entfernt das Playbook zu OPSEC-Zwecken Standard-IOCs (SMTP-Header) aus den Konfigurationen der Gophish- und Postfix-Server.
Installation

Voraussetzungen

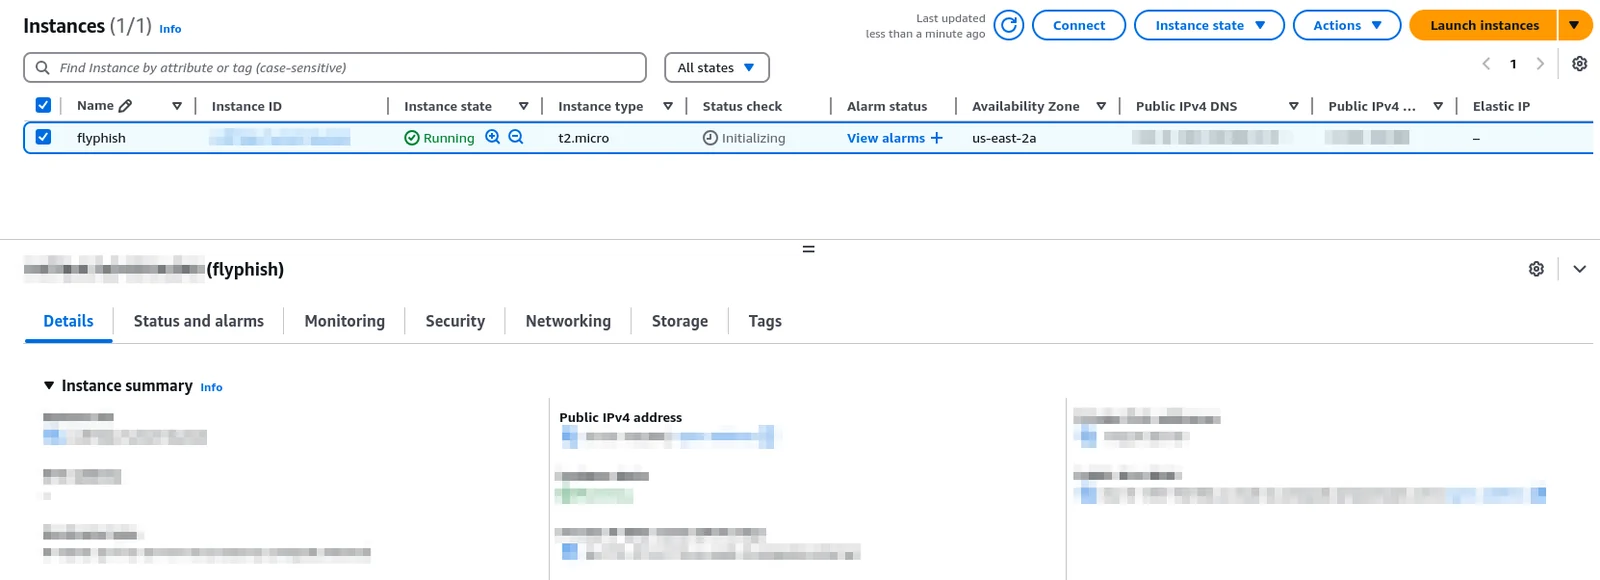
  • Stelle sicher, dass du eine Linux-Instanz (Debian, Ubuntu oder Kali) in der Cloud (Amazon EC2, Azure VM, Google GCE...) mit einer öffentlichen IPv4-Adresse sowie installiertem Git und OpenSSH hast. Aktiviere den Root-Zugriff ausschließlich mit SSH-Schlüssel-basierter Authentifizierung.

alt text

  • Stelle sicher, dass du einen Domainnamen hast und dessen DNS-Einträge entsprechend konfigurierst (A-, MX- und SPF-Einträge müssen auf die öffentliche IP-Adresse deiner Cloud-Instanz zeigen).

  • Installiere Ansible auf deinem eigenen Rechner:

sudo apt install ansible

Installationsschritte

  • Klone das Repository
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • Trage die öffentliche IP-Adresse deiner Cloud-Instanz in die Datei hosts ein.

  • Trage deine "Phishing-Domain" und "Absender-Domain" in die Datei group_vars/all.yml ein.

Die Variable "phishing_domain" ist die Domain, die mit deiner Phishing-Website verknüpft ist, und die Variable "sender_domain" ist deine E-Mail-Absenderdomain. Der Vorteil ist, dass du diese Domains unabhängig voneinander wählen kannst: Die Absenderadresse und die besuchte URL müssen nicht unbedingt dieselbe Domain haben. Sie können auch exakt denselben Wert haben, wie in deiner Standardkonfiguration.

Du kannst loslegen!

Verwendung

  • Führe das Playbook aus und warte, bis dein Phishing-Server bereitgestellt ist:
ansible-playbook -i hosts playbook.yml
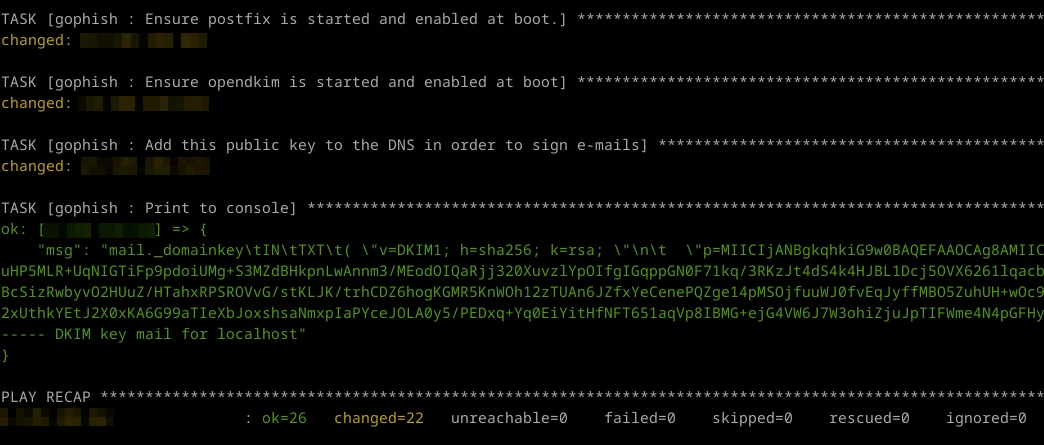
  • Nach Abschluss zeigt das Playbook deinen öffentlichen DKIM-Schlüssel an. Füge diesen Schlüssel zu deinem DKIM-Eintrag in der DNS-Zone deiner Domain hinzu.

alt text

Der Rest liegt bei dir.

Von nun an kannst du dich per SSH in deine Cloud-Instanz einloggen, deinen Gophish-Server starten und ihn so konfigurieren, dass er signierte E-Mails über deinen Postfix-SMTP-Server versendet.

Tipps

  • Vermeide es, deinen Gophish-Server im Internet freizugeben. Du kannst per SSH auf deinem lokalen Rechner auf die Gophish-Oberfläche (https://127.0.0.1:3333) zugreifen:
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
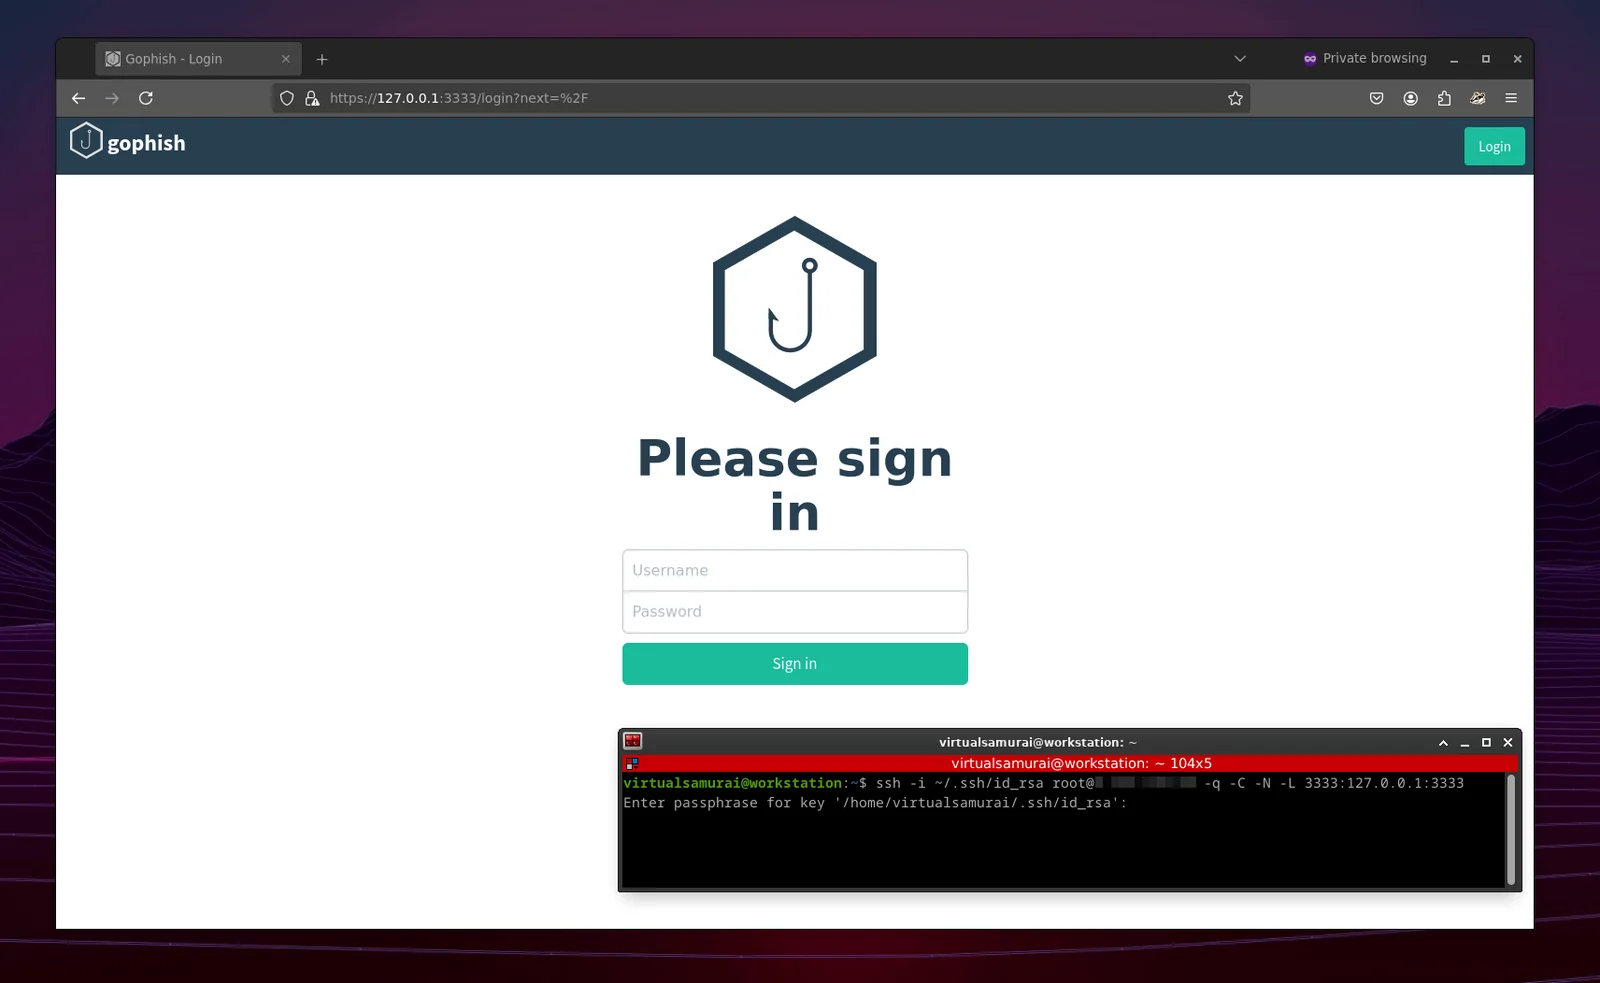
alt text

  • Die meisten Cloud-Dienstanbieter erlauben aus Spam-Gründen keinen ausgehenden Datenverkehr zum SMTP-Port 25. Wähle deinen Anbieter mit Bedacht.

TODO

  • Eine SMTP-Redirector-Rolle hinzufügen
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






