

ESFang
 withsecurelabs/esfang
ESF modulares Aufnahme-Tool für Entwicklung und Forschung.
forensicsdigital-forensicsincident-response+1
withsecurelabs/esfangESF modulares Aufnahme-Tool für Entwicklung und Forschung.
 withsecurelabs/flair
Leichtgewichtiges Batch-Skript für die halbautomatische Erfassung wichtiger forensischer Artefakte von Windows-Hosts, das ausschließlich native…
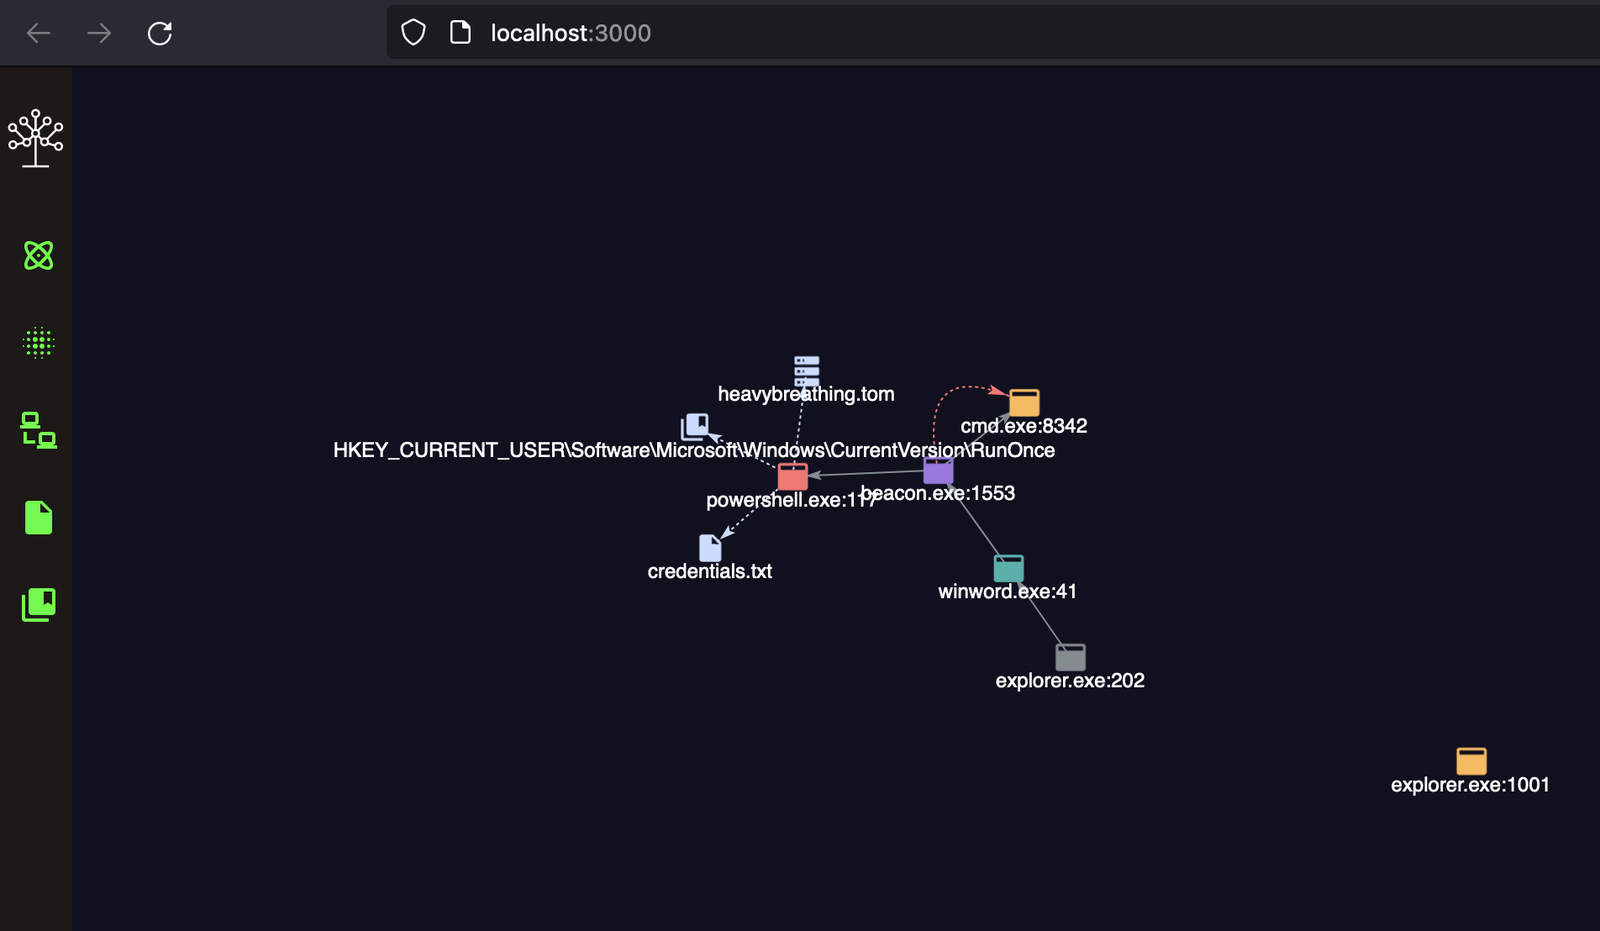 withsecurelabs/detectree
Interaktives Datenvisualisierungstool für Blue Teams zur Analyse von Erkennungsdaten, zum Verständnis von Zusammenhängen, zur Reduzierung von…
 withsecurelabs/ppid-spoofing
Skripte zur Durchführung und Erkennung von Parent-PID-Spoofing
 withsecurelabs/lazarus-sigma-rules
Sigma-Regeln zur Erkennung von TTPs der Lazarus Group, die die Ausführung bösartiger Dokumente, PowerShell-Missbrauch, geplante Aufgaben und den…
 withsecurelabs/macostriagecollectionscript
Sammelt umfassende Triage-Daten von macOS für die Incident Response, einschließlich Systemprotokollen, Dateilisten, Browserdaten, Shell-Verlauf und…
 withsecurelabs/volatility-plugins
Volatility-Plugins für die Speicherforensik, einschließlich der Erkennung von Gargoyle-Techniken zur Umgehung von Speicherscans.
 withsecurelabs/usb-ninja-detection-poc
Erkennt USB-Ninja-Tastaturinjektionsangriffe, indem es Tastatureingaben und Anwendungsereignisse protokolliert und einen Proof-of-Concept für…
 withsecurelabs/amsidetection
Proof-of-Concept-Tool zur Erkennung von AMSI-Bypasses (Antimalware Scan Interface) und bösartiger In-Memory-Skriptaktivität auf Windows-Endpunkten.
 withsecurelabs/shadowhammer
Batchmodus-Prüfer für Shadowhammer-Malware-Indikatoren, der lokale oder bereitgestellte MAC-Adressen gegen bekannte bösartige Hashes scannt, mit…
 fireeye/pywintrace
Python-ctypes-Wrapper für Event Tracing for Windows (ETW), der Sitzungssteuerung, Ereigniserfassung und benutzerdefinierte Callbacks für…
 withsecurelabs/dotnet-gargoyle
Ein spirituelles .NET-Äquivalent zur Gargoyle-Speicherscanning-Umgehungstechnik
 withsecurelabs/doublepulsar-usermode-injector
Ein Dienstprogramm, das den Usermode-Shellcode aus dem DOUBLEPULSAR-Payload nutzt, um eine beliebige DLL reflektiv in einen anderen Prozess zu laden…
 withsecurelabs/radare2-scripts
Sammlung von radare2-Skripten für die Malware-Analyse: Binärdateien aus Speicherabbildern extrahieren, PE-Header patchen und gehashte…
 withsecurelabs/memory-carving-scripts
Skripte zum Extrahieren nützlicher Informationen aus infizierten Speicherabbildern
 teutekeune/ibssloader
Forschungswerkzeuge zum Booten von Linux auf dem iPad mini 1 über checkm8, gepatchte iBSS/iBEC und benutzerdefinierte Bare-Metal-Payloads,…
 bdblackhat/admin-panel-finder
Python-Skript zur Entdeckung von Admin-Panel-URLs von Websites, das bei der Sicherheitsaufklärung und beim Penetrationstest hilft.
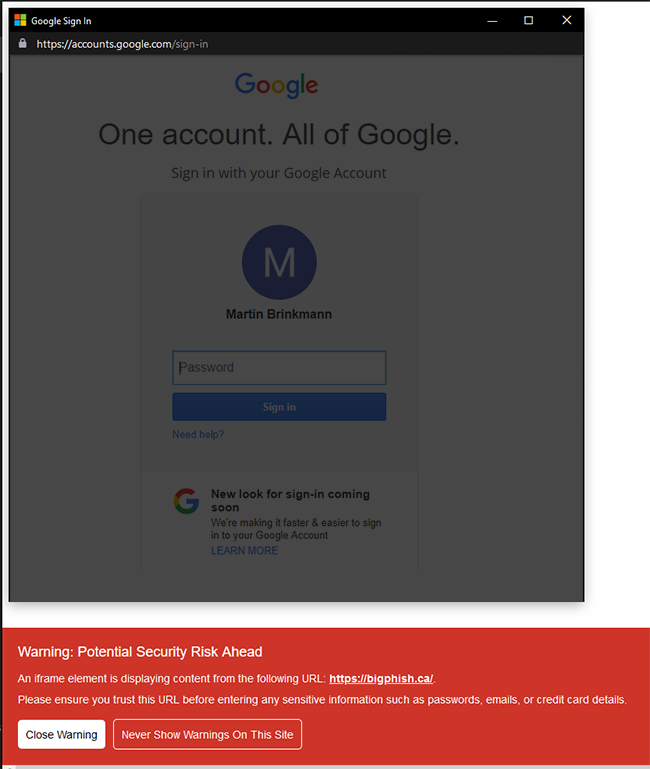 malwarecube/enhanced-iframe-protection
Eine leichtgewichtige Erweiterung zur automatischen Erkennung und Bereitstellung ausführlicher Warnungen für eingebettete iframe-Elemente, um vor…