 malwarecube/enhanced-iframe-protection
Eine leichtgewichtige Erweiterung zur automatischen Erkennung und Bereitstellung ausführlicher Warnungen für eingebettete iframe-Elemente, um vor Browser-In-The-Browser-Angriffen (BITB) zu schützen.


Enhanced iFrame Protection (EIP) ist eine schlanke Erweiterung, die eingebettete iframe-Elemente automatisch erkennt und ausführliche Warnungen anzeigt, um vor Browser-In-The-Browser-Angriffen (BITB) zu schützen.
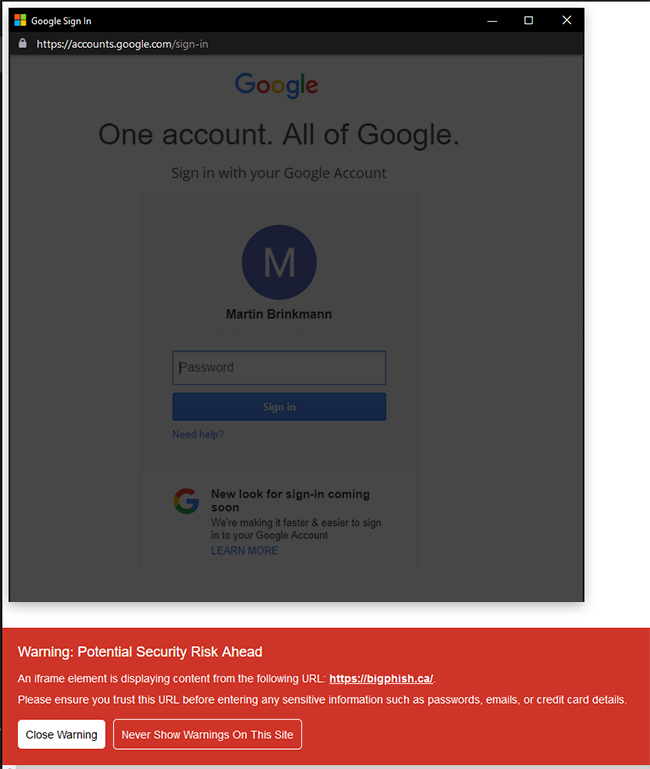
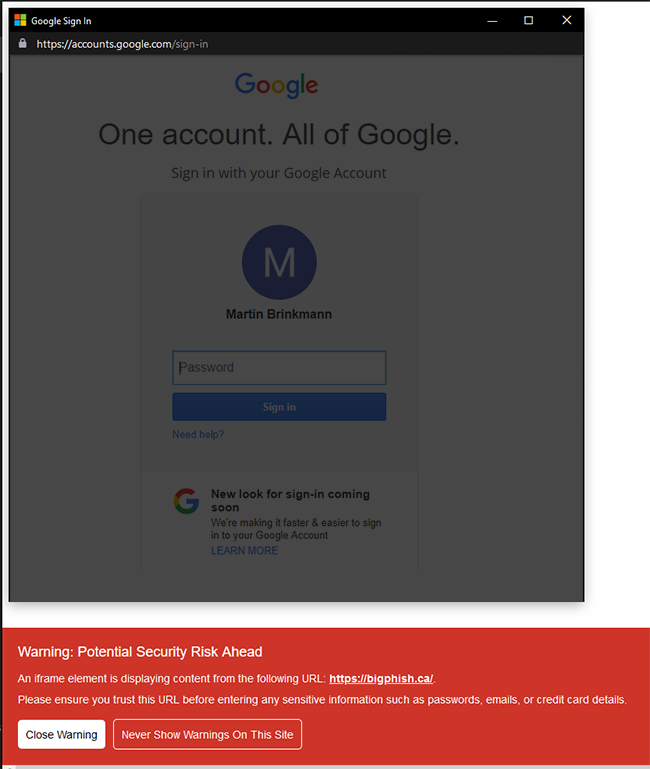
Im obigen Screenshot hat eine Phishing-Website ein iframe-Element in ein div eingebettet, das so gestaltet wurde, dass es wie ein echtes Browserfenster aussieht (mit einer gefälschten URL-Leiste, die vorgibt, von accounts.google.com zu stammen).
Diese Erweiterung hat das iframe erkannt und eine Sicherheitswarnung angezeigt, wobei die tatsächliche Phishing-Domain als (bigphish.ca) hervorgehoben wird.
Pull Requests sind willkommen, wenn Sie eine Möglichkeit sehen, diese Erweiterung effizienter und schlanker zu machen. Bei größeren Änderungen oder Funktionserweiterungen eröffnen Sie bitte zuerst ein Issue, um zu besprechen, was Sie ändern möchten.
