CVE-2025-32462-32463-Detection-Script-

Kritische Sudo-Sicherheitslücken ermöglichen lokalen Benutzern Root-Zugriff auf Linux und betreffen große Distributionen.

Kritische Sudo-Sicherheitslücken ermöglichen lokalen Benutzern Root-Zugriff auf Linux und betreffen große Distributionen.

OWASP Smart Contract Security (SCS) Projekt

KI-gestützter Penetrationstest-Assistent unter Verwendung eines lokalen LLM auf Linux (Parrot OS)

Dominiere die Domäne. Leite an die Königsklasse weiter.

Wird nicht mehr gewartet. Bitte nutzen Sie die Sammlungen von Google Threat Intelligence / Virus Total.

CVE-2025-20352 SNMP Exposure Check (onesixtyone + Parser)

Windows 11-erstes Bildungslabor zum Studium von CVE-2025-1974 in ingress-nginx. Bietet sichere Angriffsemulation und Verteidigungsvalidierung mit…

Recon-Scan: Passive Open-Source-Aufklärung mit KI-gestützter Sicherheitsanalyse. Zero-Touch, entwicklerorientiert und datenschutzzentriert.

Umkehrung des OpenAI Privacy Filters. Dasselbe 1,5B-Modell, gibt PII als strukturierte Spans zurück, anstatt sie zu maskieren

OWASP Secure Agent Playbook Project

A modular framework for benchmarking LLMs and agentic strategies on security challenges across HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…

LID — Linux Integrity Drift: Umgehung von AppArmor durch eBPF-Pfadnamen-Umschreibung. Syscall-Argumentmanipulation vor LSM mit null Audit-Fußabdruck.…

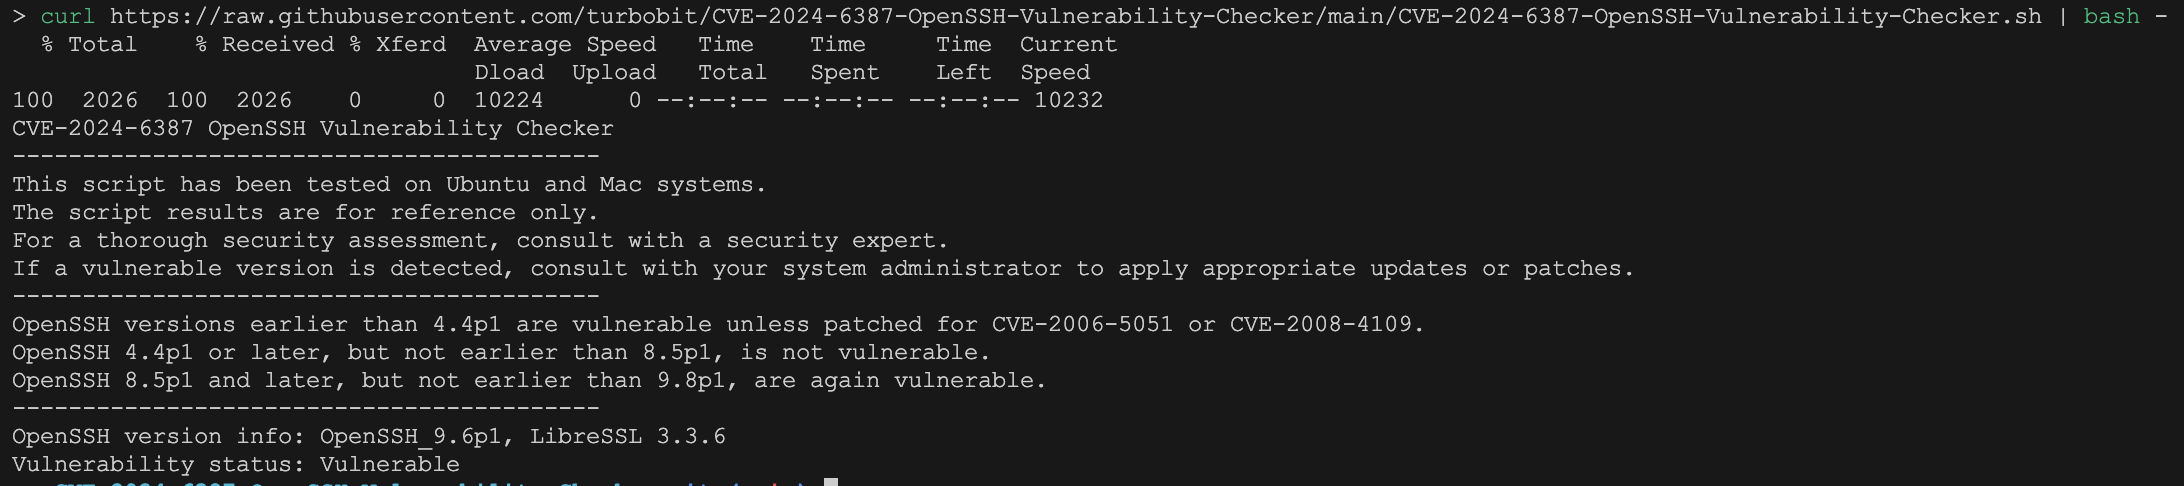
Willkommen im Repository des CVE-2024-6387 OpenSSH-Schwachstellen-Checkers! Dieses Projekt bietet mehrere Skripte zur Überprüfung der auf Ihrem…

Mitigationsleitfaden für CVE-2024-6387 in OpenSSH

Die kollaborative Web-App-Pentest-Suite

OSINT-Informationen zu jeder IP, Domain oder ASN

In the realm of cybersecurity, accurately identifying and characterizing web servers is crucial for threat detection, vulnerability assessment, and…

CVE-2024-4577 PHP-CGI-Argumentinjektion - Erkennungslabor mit Vagrant-VMs und Wazuh-SIEM-Regeln