
 teycir/seekyou
OSINT-Informationen zu jeder IP, Domain oder ASN
Wenn dieses Projekt deine Arbeit unterstützt, unterstütze die laufende Wartung und neue Funktionen.
ETH-Spenden-Wallet
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scanne den QR-Code oder kopiere die obige Wallet-Adresse.
Vereinheitlichte Host-Intelligence aus 15 Quellen — Rufe für jede IP, Domain oder ASN sofort Sicherheitsstatus, Infrastrukturdaten und Bedrohungskorrelationen ab. Läuft vollständig auf dem kostenlosen Cloudflare-Tarif.
Live unter: swiy.co/seekyou``` $ curl "https://seekyou.seekyou.workers.dev/api/lookup?q=1.1.1.1"
{ "query": { "raw": "1.1.1.1", "type": "ip", "normalised": "1.1.1.1" }, "core": { "internetdb": { "status": "ok", "data": { "ports": [80,443], "vulns": [] } }, "geo": { "status": "cached", "data": { "country": "US", "org": "AS13335 Cloudflare" } }, "bgp": { "status": "ok", "data": { "name": "CLOUDFLARENET", "rir": "ARIN" } }, ... }, "meta": { "durationMs": 312, "cacheHits": 4, "sourcesQueried": 15, "sourcesFailed": 0 } }
## Screenshots

<div align="center">

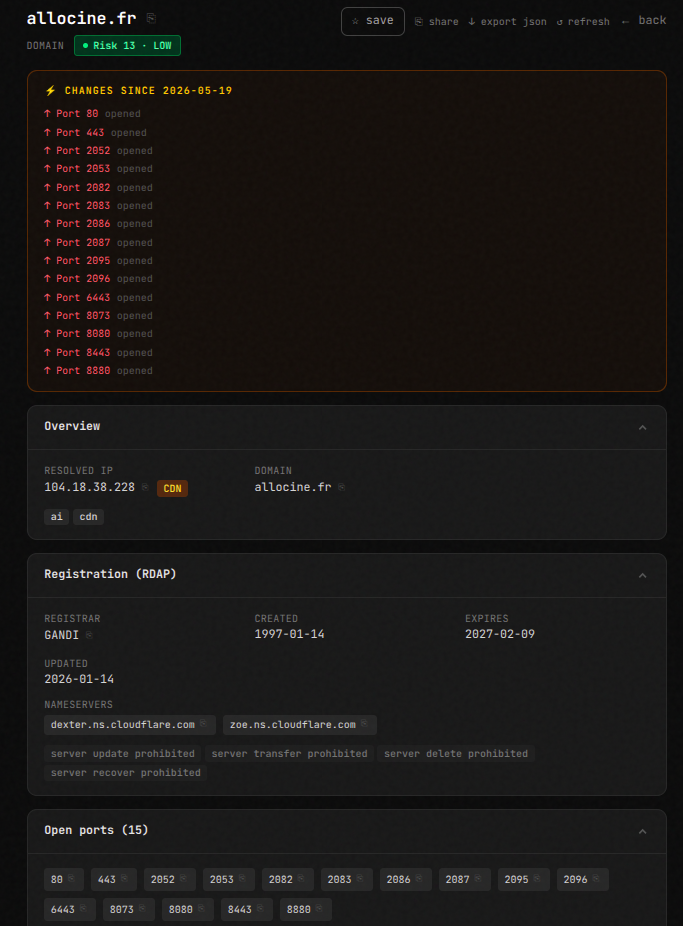
### Startseite
<img src="https://assets.kitploit.com/production/public/readmes/7467/e00ec4ba8b3e5460ae1e03360cf6540e58d92acc5522c8693445512b591fed29.png" alt="SeekYou Results Page" width="800" />


### Ergebnisseite
<img src="https://assets.kitploit.com/production/public/readmes/7467/09b165feca9927ad4cd50c3ebd28c72e09a0355d72b9ca14d795bf1d04448c92.png" alt="SeekYou Landing Page" width="800" />

### Demo
<a href="https://www.youtube.com/watch?v=b86tAUUqd34">
  <img src="https://assets.kitploit.com/production/public/readmes/7467/8762e8b464816b9a69d929514441f8c7ee9f9ee9719f95b9c5e33ac1672575f8.jpg" alt="SeekYou Demo" width="800" />
</a>

</div>

---

## Inhaltsverzeichnis

- [SeekYou](#seekyou)
  - [Screenshots](#screenshots)
    - [Startseite](#landing-page)
    - [Ergebnisseite](#results-page)
    - [Demo](#demo)
  - [Inhaltsverzeichnis](#table-of-contents)
  - [Was SeekYou macht](#what-seekyou-does)
  - [Anwendungsfälle](#use-cases)
  - [Richtlinie zur rechtmäßigen Nutzung](#lawful-use-policy)
  - [Verwandte Tools](#related-tools)
  - [Architekturübersicht](#architecture-overview)
  - [Ausführungsmodell](#execution-model)
  - [Datenquellen](#data-sources)
  - [Projektstruktur](#project-structure)
  - [Wichtige Designentscheidungen](#key-design-decisions)
    - [Edge-first, kein Node.js](#edge-first-no-nodejs)
    - [Mehrschichtige parallele Ausführung](#layered-parallel-execution)
    - [Abgestufte Funktionsweise](#graceful-degradation)
    - [Getrennte D1- und KV-Speicherung](#split-d1--kv-storage)
    - [Optimierung für den kostenlosen Tarif](#free-tier-optimization)
    - [Fire-and-forget-D1-Schreibvorgänge](#fire-and-forget-d1-writes)
  - [Caching-Strategie](#caching-strategy)
  - [Ratenbegrenzung](#rate-limiting)
  - [Circuit Breaker](#circuit-breakers)
  - [Schlüsselrotation — GrayHatWarfare](#key-rotation--grayhatwarfare)
  - [D1-Persistenz](#d1-persistence)
    - [Schema (`schema.sql`)](#schema-schemasql)
    - [Schema anwenden](#apply-schema)
    - [Hilfsfunktionen](#helper-functions)
  - [Cron-Worker](#cron-worker)
    - [Typisierter Diff (`lib/diff.ts`)](#typed-diff-libdiffts)
    - [Webhook-Payload](#webhook-payload)
  - [Entwicklungseinrichtung](#development-setup)
    - [Voraussetzungen](#prerequisites)
    - [Lokale Entwicklung](#local-development)
    - [Cloudflare-Ressourcen erstellen (erstmalig)](#create-cloudflare-resources-first-time)
  - [Bereitstellung](#deployment)
    - [Build und Bereitstellung](#build-and-deploy)
    - [Wrangler-Konfiguration (`wrangler.toml`)](#wrangler-configuration-wranglertoml)
  - [Secrets und Umgebungsvariablen](#secrets-and-environment-variables)
    - [Erforderliche Secrets](#required-secrets)
    - [`.env.example` (nur lokale Entwicklung)](#envexample-local-dev-only)
  - [Lizenz](#license)
  - [Autor](#author)
  - [Danksagungen](#acknowledgments)

---

## Was SeekYou macht

SeekYou ist ein **Host-Intelligence-Tool** — fügen Sie eine IP-Adresse, einen Domainnamen oder eine ASN ein und erhalten Sie einen einheitlichen Bericht mit:

| Kategorie | Was Sie erhalten |
|---|---|
| Netzwerk | Offene Ports, CPEs, BGP-Präfixe, Upstreams, Peers, RIR |
| Identität | RDAP-Registrierung, Kontakte, Registrar, Nameserver |
| Geo | Land, Stadt, ISP, Proxy-/Hosting-/Mobil-Flags |
| Zertifikate | crt.sh-Verlauf, SANs, Ausstellerkette |
| DNS | Passive-DNS-Einträge, Robtex-Reverse/Forward-DNS |
| Bedrohungen | URLhaus, ThreatFox, MalwareBazaar, Feodo, SSLBL |
| CVEs | NVD- + CIRCL-Anreicherung für jede CVE-ID, über die InternetDB berichtet |
| Recon | GrayHatWarfare exponierte Buckets, Wayback-CDX-Snapshots |

Jede Quelle wird parallel abgefragt. Eine fehlschlagende Quelle wird auf einen „nicht verfügbar"-Badge heruntergestuft — sie bringt die Seite nie zu Fall.

---

## Anwendungsfälle

**Security Operations** — Verdächtige IPs aus Logs schnell profilieren, IOCs korrelieren, exponierte Dienste und CVEs identifizieren, bösartige Domains nachverfolgen.

**Network Operations** — BGP-Routing, RDAP/WHOIS-Zuteilungsdaten, historische DNS-Einträge und SSL-Zertifikatsänderungen prüfen.

**Penetrationstests** — Ports/Dienste/CPEs aufzählen, exponierte Buckets, archivierte Seiten, Subdomains und ASN-Beziehungen entdecken.

**Threat Intelligence** — C2-Infrastruktur in einer einzigen Abfrage gegen fünf Bedrohungsfeeds prüfen.

**Compliance & Risiko** — Lieferanteninfrastruktur profilieren, exponierte Cloud-Speicher erkennen, Shadow IT identifizieren.

---

## Richtlinie zur rechtmäßigen Nutzung

SeekYou ist für **rechtmäßige Sicherheitsforschung, Netzwerkbetrieb und Threat Intelligence** konzipiert. Mit der Nutzung dieses Tools erklären Sie sich damit einverstanden:

**Zulässige Verwendungen:**
- Sicherheitsbetrieb und Incident-Response in Netzwerken, die Sie besitzen oder zu deren Überwachung Sie autorisiert sind
- Threat-Intelligence-Forschung und IOC-Korrelation
- Netzwerk-Fehlerbehebung und Infrastruktur-Audits innerhalb Ihrer Organisation
- Penetrationstests mit ausdrücklicher schriftlicher Genehmigung der Zielorganisation
- Akademische Forschung und Ausbildung im Bereich Cybersicherheit
- Compliance-Audits und Lieferantenrisikobewertungen mit entsprechender Autorisierung

**Verbotene Verwendungen:**
- Unbefugter Zugriff, Aufklärung oder Angriffe gegen Systeme, die Sie nicht besitzen oder für deren Test Sie keine ausdrückliche Erlaubnis haben
- Belästigung, Stalking oder Datenschutzverletzungen gegenüber Einzelpersonen oder Organisationen
- Unterstützung illegaler Aktivitäten, einschließlich Betrug, Identitätsdiebstahl oder Cyberkriminalität
- Umgehung von Sicherheitskontrollen oder Zugriffsbeschränkungen ohne Autorisierung
- Verstoß gegen geltende Gesetze, einschließlich CFAA (USA), Computer Misuse Act (UK), GDPR (EU) oder gleichwertige Gesetze in Ihrer Rechtsordnung

**Ihre Verantwortlichkeiten:**
- Stellen Sie sicher, dass Sie ordnungsgemäß autorisiert sind, bevor Sie Infrastruktur abfragen, die Ihnen nicht gehört
- Respektieren Sie Ratenbegrenzungen und missbrauchen Sie weder den Dienst noch vorgelagerte Datenquellen
- Halten Sie alle geltenden Gesetze und Vorschriften in Ihrer Rechtsordnung ein
- Nutzen Sie die Daten verantwortungsvoll und verwenden Sie Ergebnisse nicht ohne koordinierte Offenlegung als Waffe
- Verstehen Sie, dass das Abfragen eines Hosts keine Berechtigung zum Zugriff oder zur Ausnutzung erteilt
