
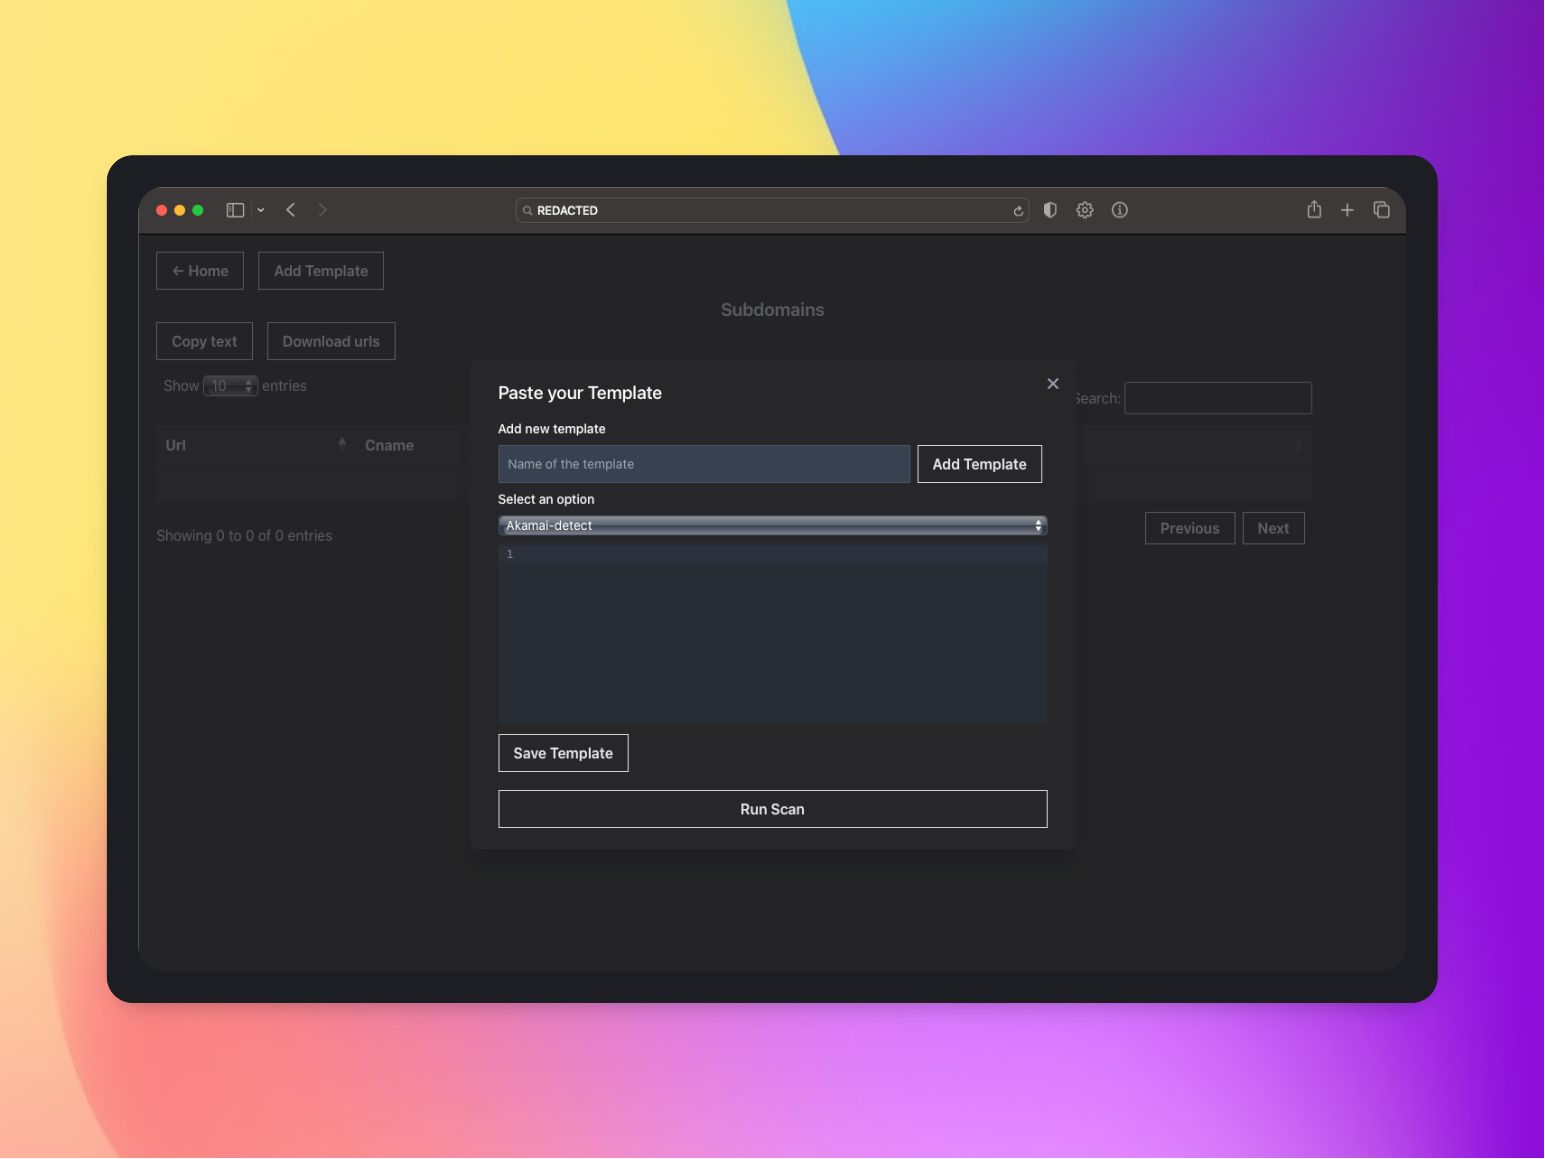
recon-ninja
 tess-ss/recon-ninja
Recon-Ninja
reconnaissancevulnerability-scannersweb-vulnerability-scanners+3
tess-ss/recon-ninjaRecon-Ninja
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
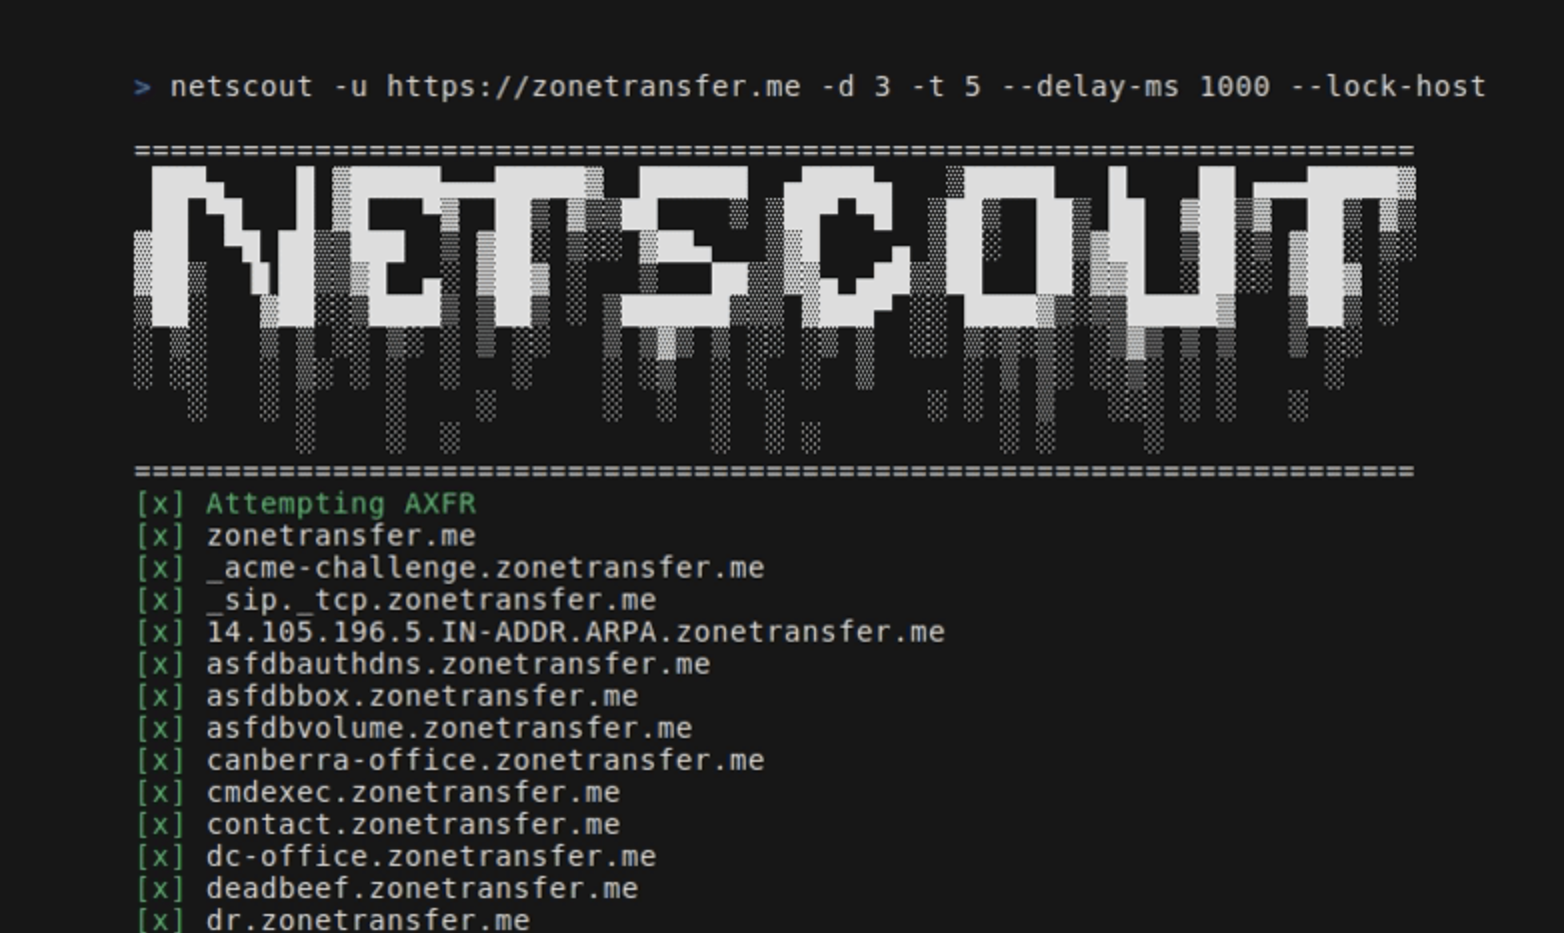 caio-ishikawa/netscout
OSINT-Tool, das Domains, Subdomains, Verzeichnisse, Endpunkte und Dateien für eine vorgegebene Seed-URL findet.
 anmolksachan/waybacklister
Ein neuer Ansatz für Directory-Bruteforce mit WaybackLister v1.0
 dawgyg/bugbounty_tools
Sammlung von Skripten und Werkzeugen, die bei der Bug-Bounty-Arbeit verwendet werden. Dies wird der Ort für meine Automatisierungsskripte sein, die…
 logisek/azureadenumeration
Microsoft Entra ID (Azure AD) Unauthentifizierte Enumeration
 matrixleons/evilwaf
evilwaf ist ein Penetrationstest-Tool, das entwickelt wurde, um gängige Web Application Firewalls (WAFs) zu erkennen und zu umgehen.
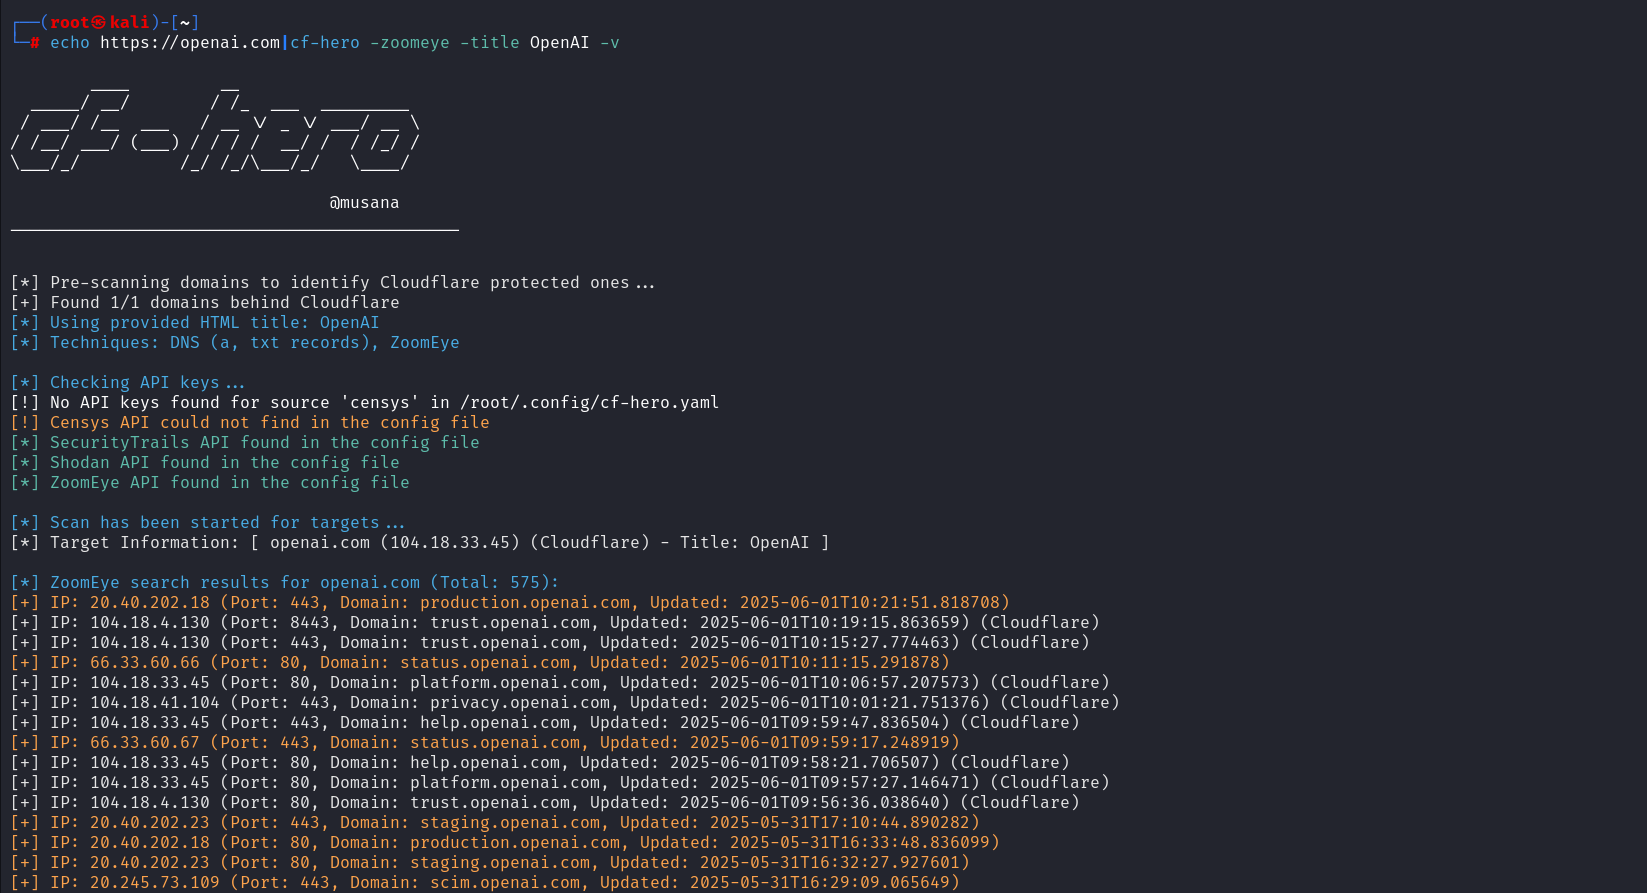 musana/cf-hero
CF-Hero ist ein Reconnaissance-Tool, das mehrere Datenquellen nutzt, um die Ursprungs-IP-Adressen von Cloudflare-geschützten Webanwendungen zu…
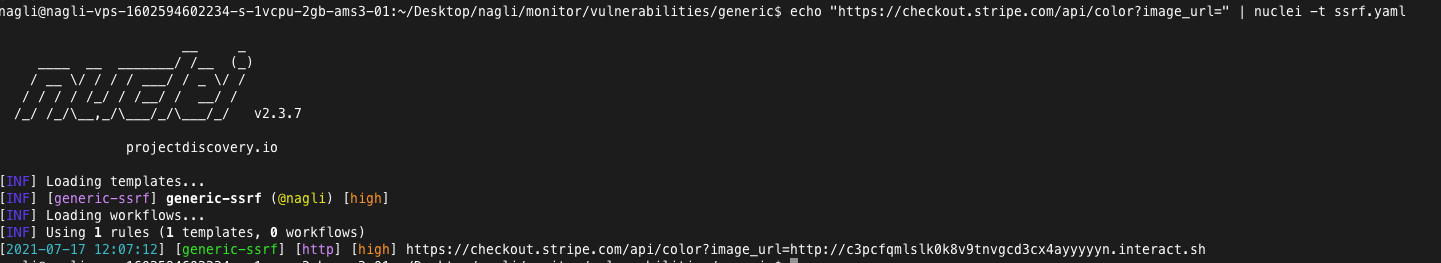 gal-nagli/shockwave-oss
Kuratierte Sammlung von Bug-Bounty-Tipps, One-Linern und Automatisierungsworkflows für Recon, Fuzzing und Web-Exploitation, mit privaten…
 netspi/microburst
Eine Sammlung von Skripten zur Bewertung der Sicherheit von Microsoft Azure.
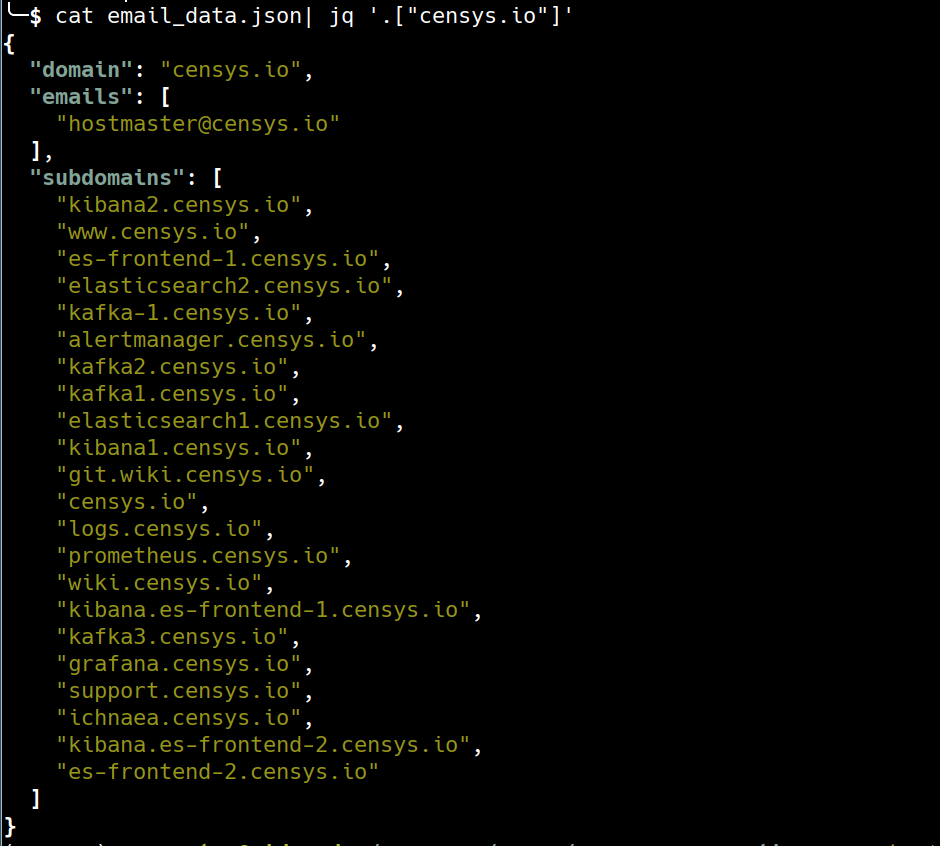 0xbharath/censys-enumeration
Ein Skript zum Extrahieren von Subdomains/E-Mails für eine bestimmte Domain mithilfe des SSL/TLS-Zertifikatdatensatzes auf Censys.
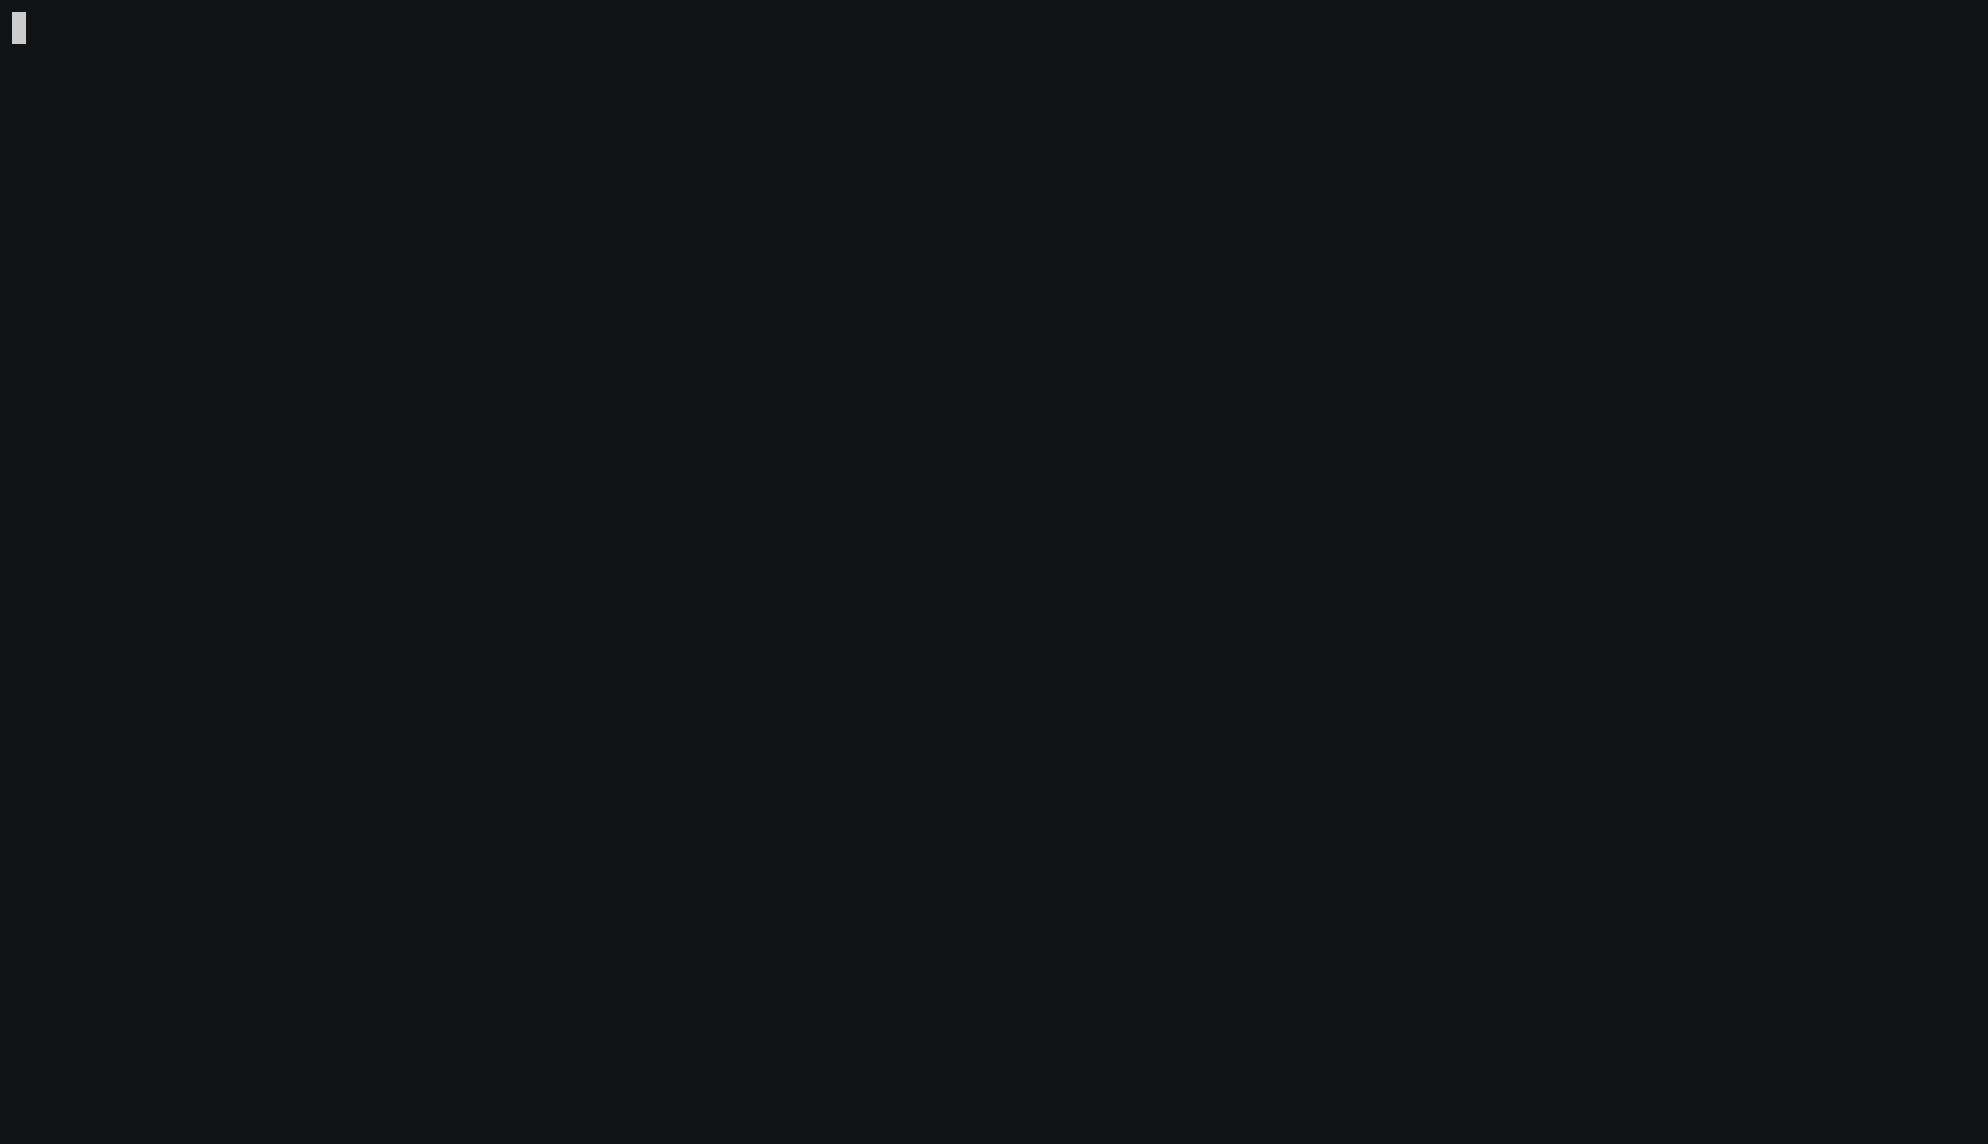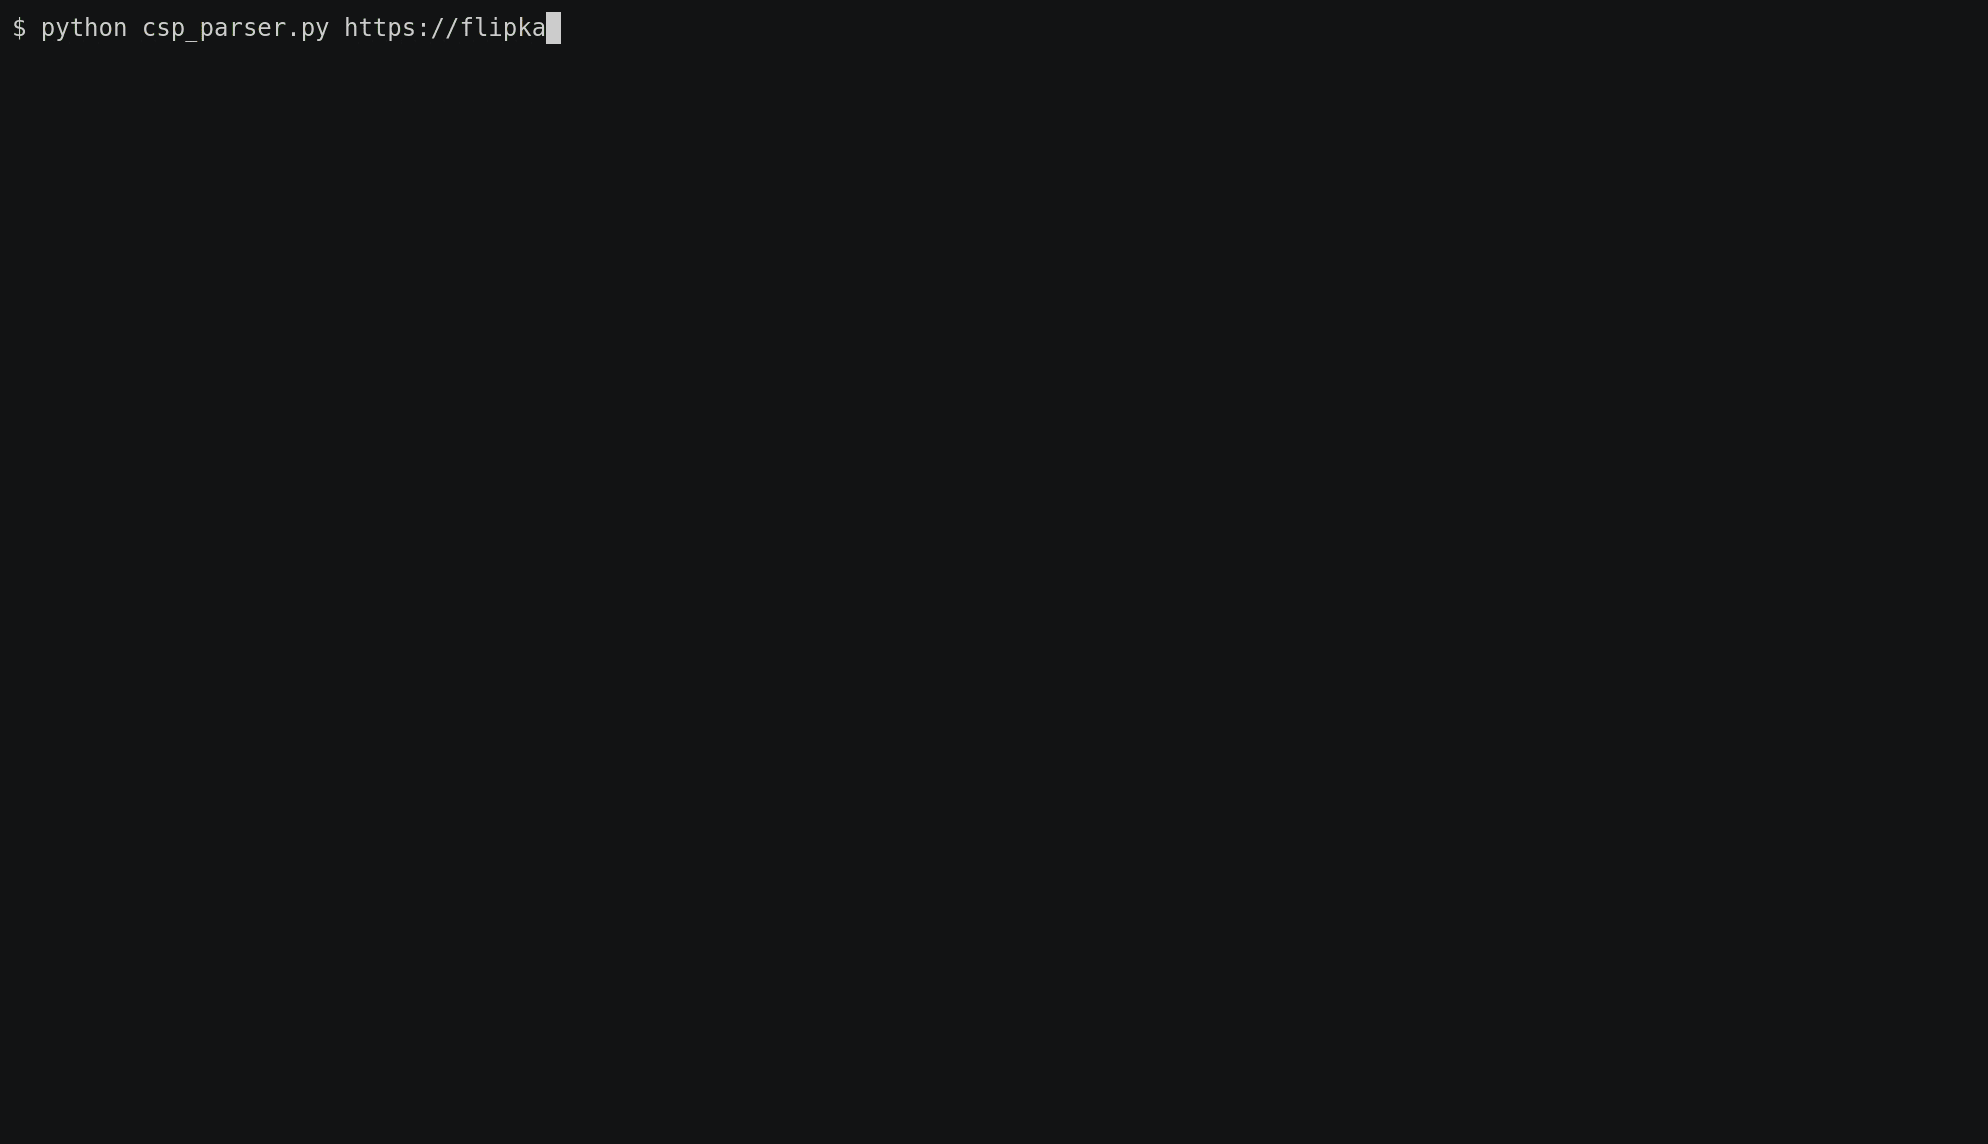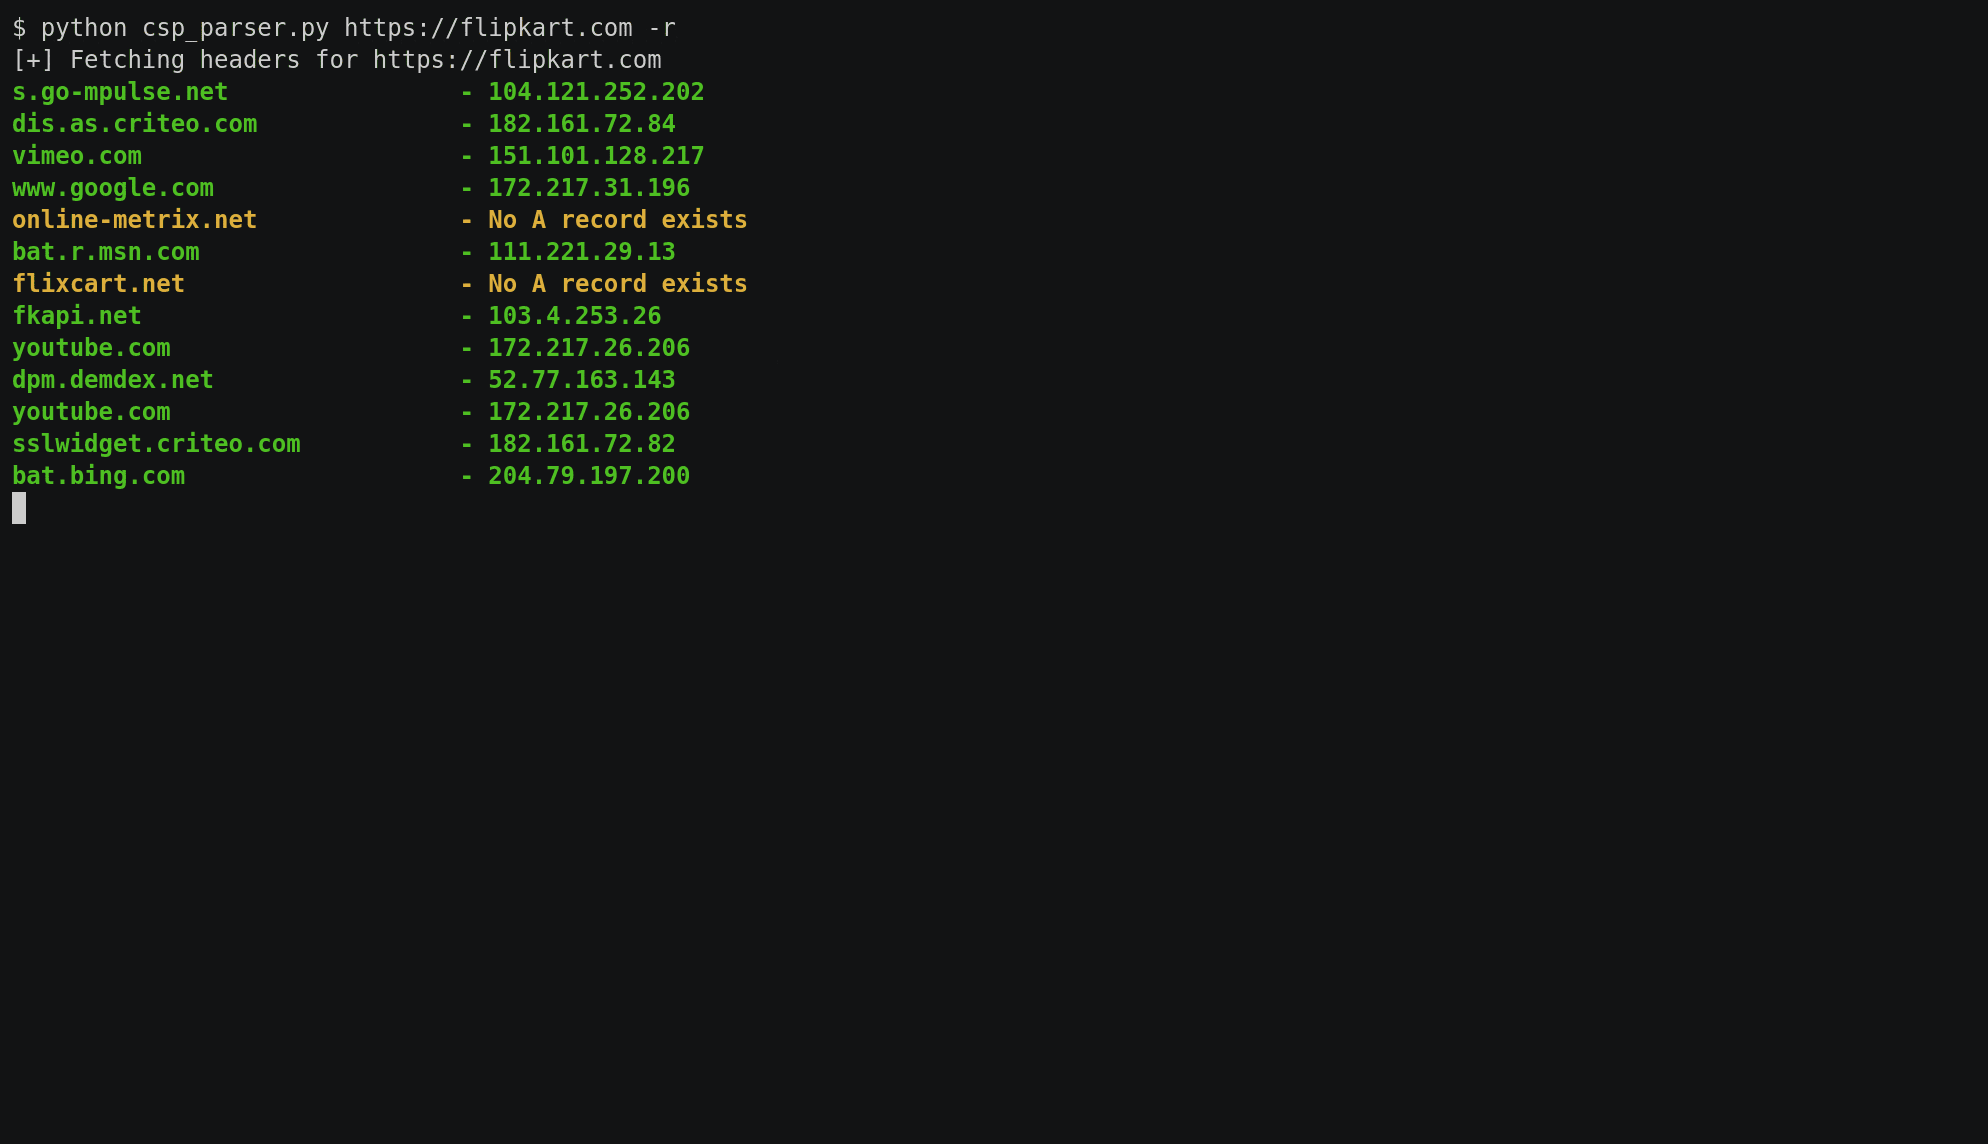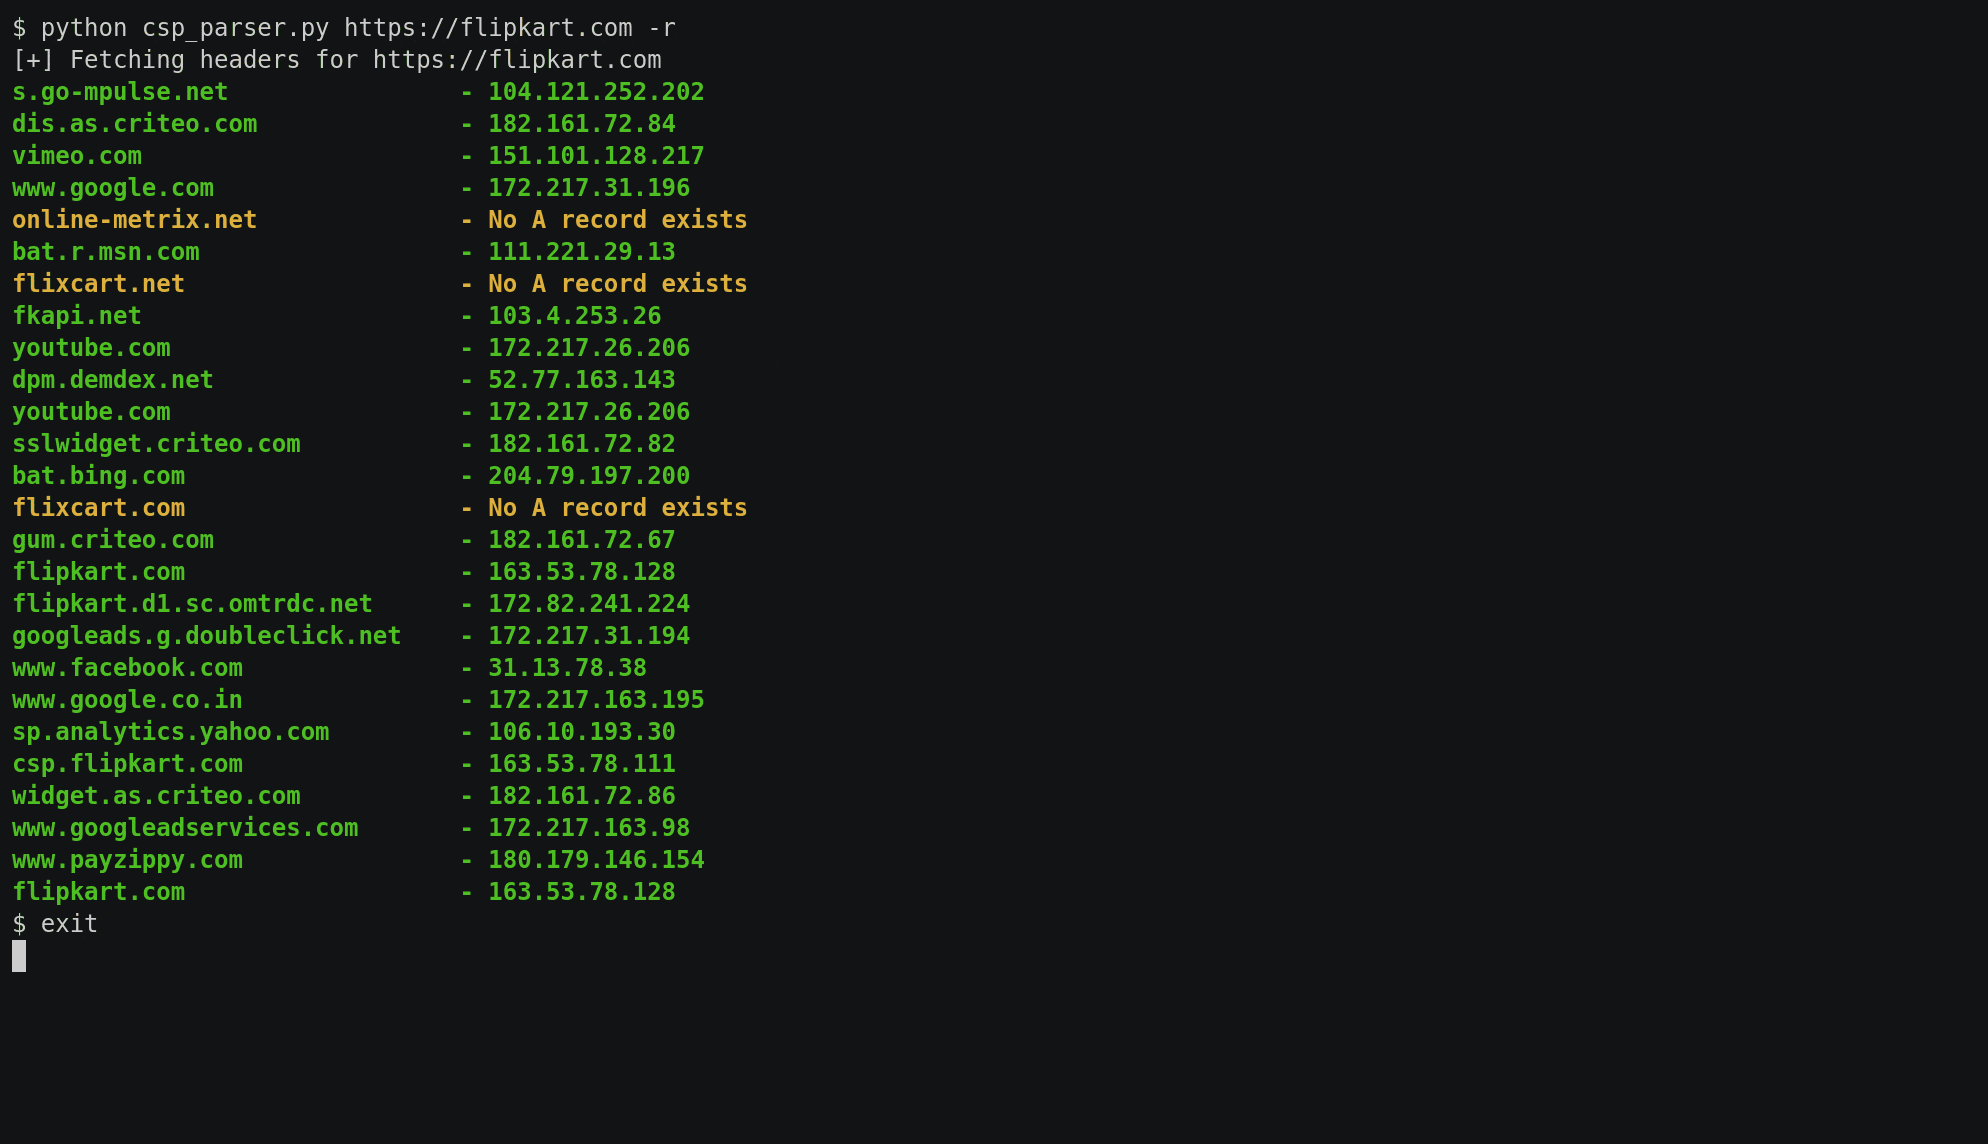 0xbharath/domains-from-csp
Ein Skript zum Extrahieren von Domainnamen aus Content Security Policy(CSP)-Headern.
 cheetz/sslscrape
SSLScrape | Ein Scan-Tool zum Extrahieren von Hostnamen aus SSL-Zertifikaten.
 darryllane/bluto-old
Recon, Subdomain-Bruting, Zonentransfers
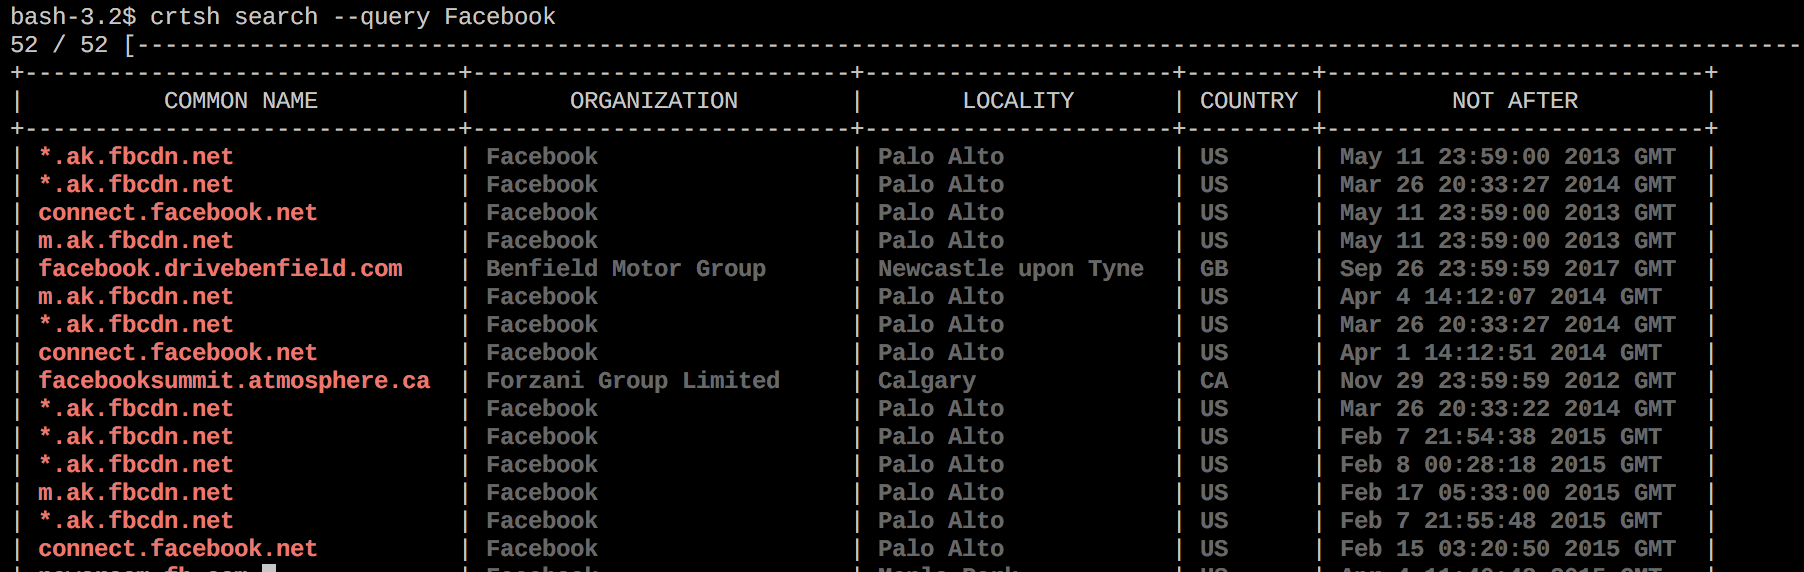
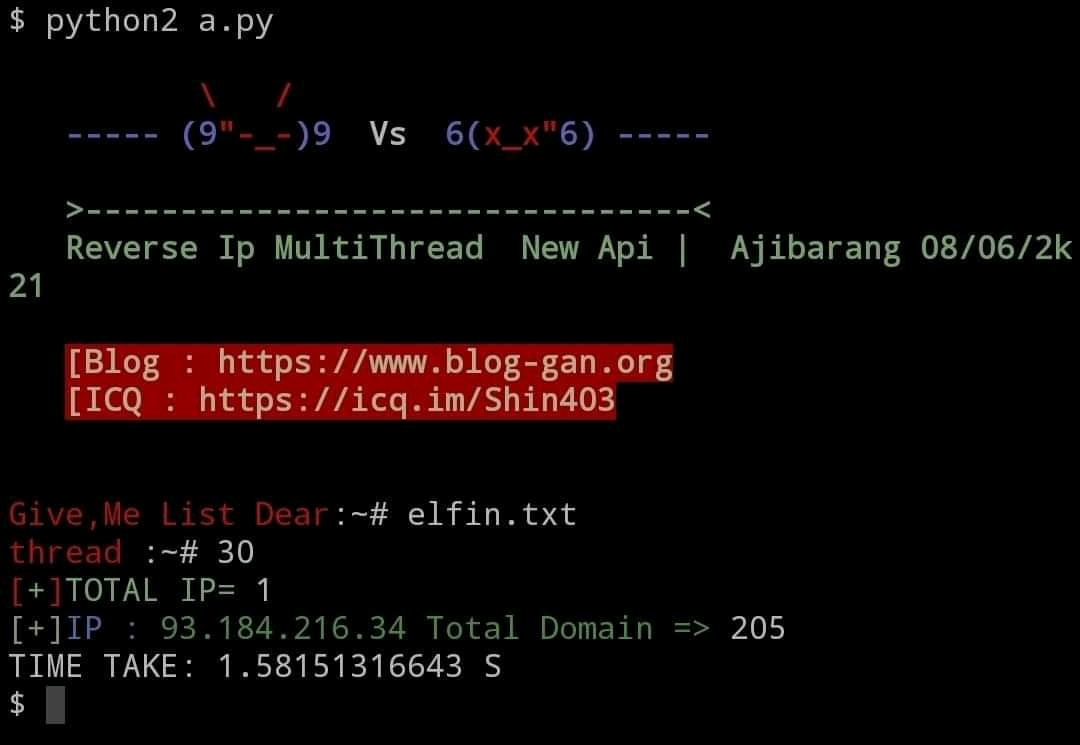 jenderal92/reverse_ip_multithreading1
Multithreaded Reverse-IP-Lookup-Tool zum Ermitteln von Domains, die auf derselben IP-Adresse gehostet werden.
 jevalenciap/iptodomain
Dieses Tool extrahiert Domains aus IP-Adressen basierend auf den in virustotal gespeicherten Informationen.
 jenderal92/all-reverseip-multithreading
python 2.7