 tess-ss/recon-ninja
Recon-Ninja

Das Tool ist ein GitHub-Repository, das ein Recon-Tool bereitstellt, mit dem du deine Domain-Entdeckung über eine Upload-Option hochladen kannst. Das Tool nutzt HTTPX, ein Tool, das nach aktiven Domains scannt. Das Tool verfügt außerdem über eine integrierte MongoDB-Atlas-Datenbank, eine cloudbasierte Datenbank, die es dem Tool ermöglicht, die Recon-Daten zu speichern.
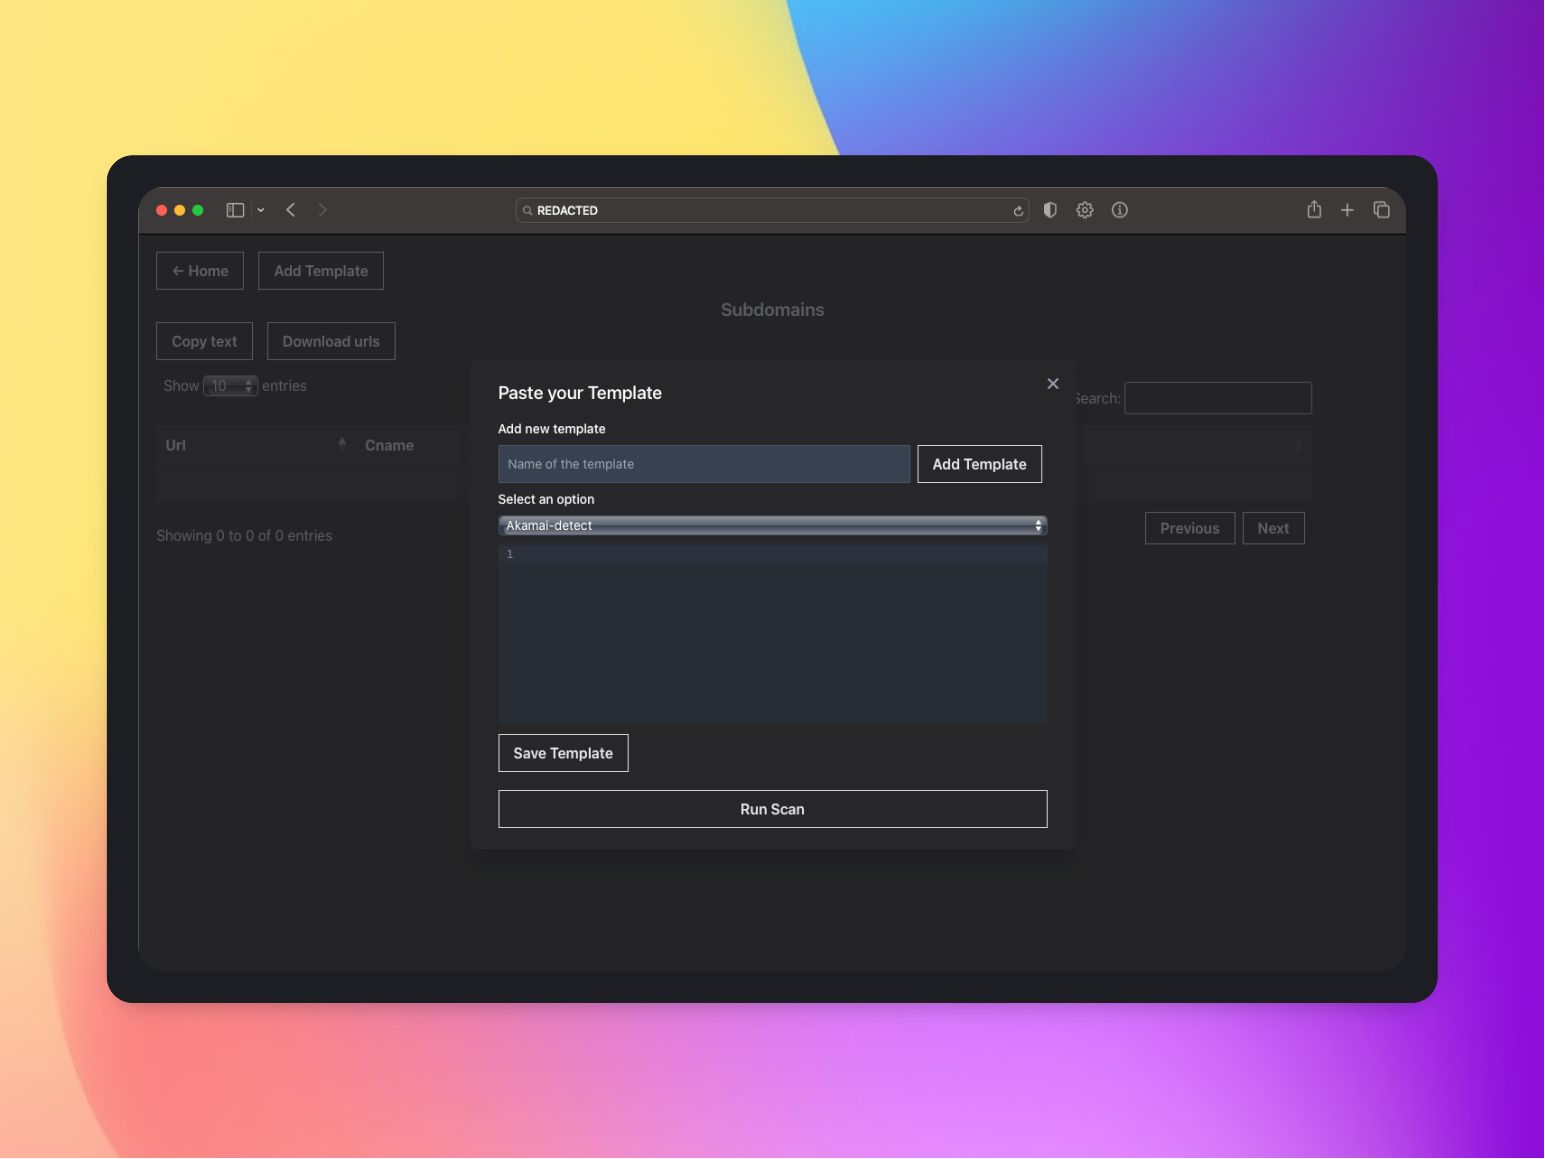
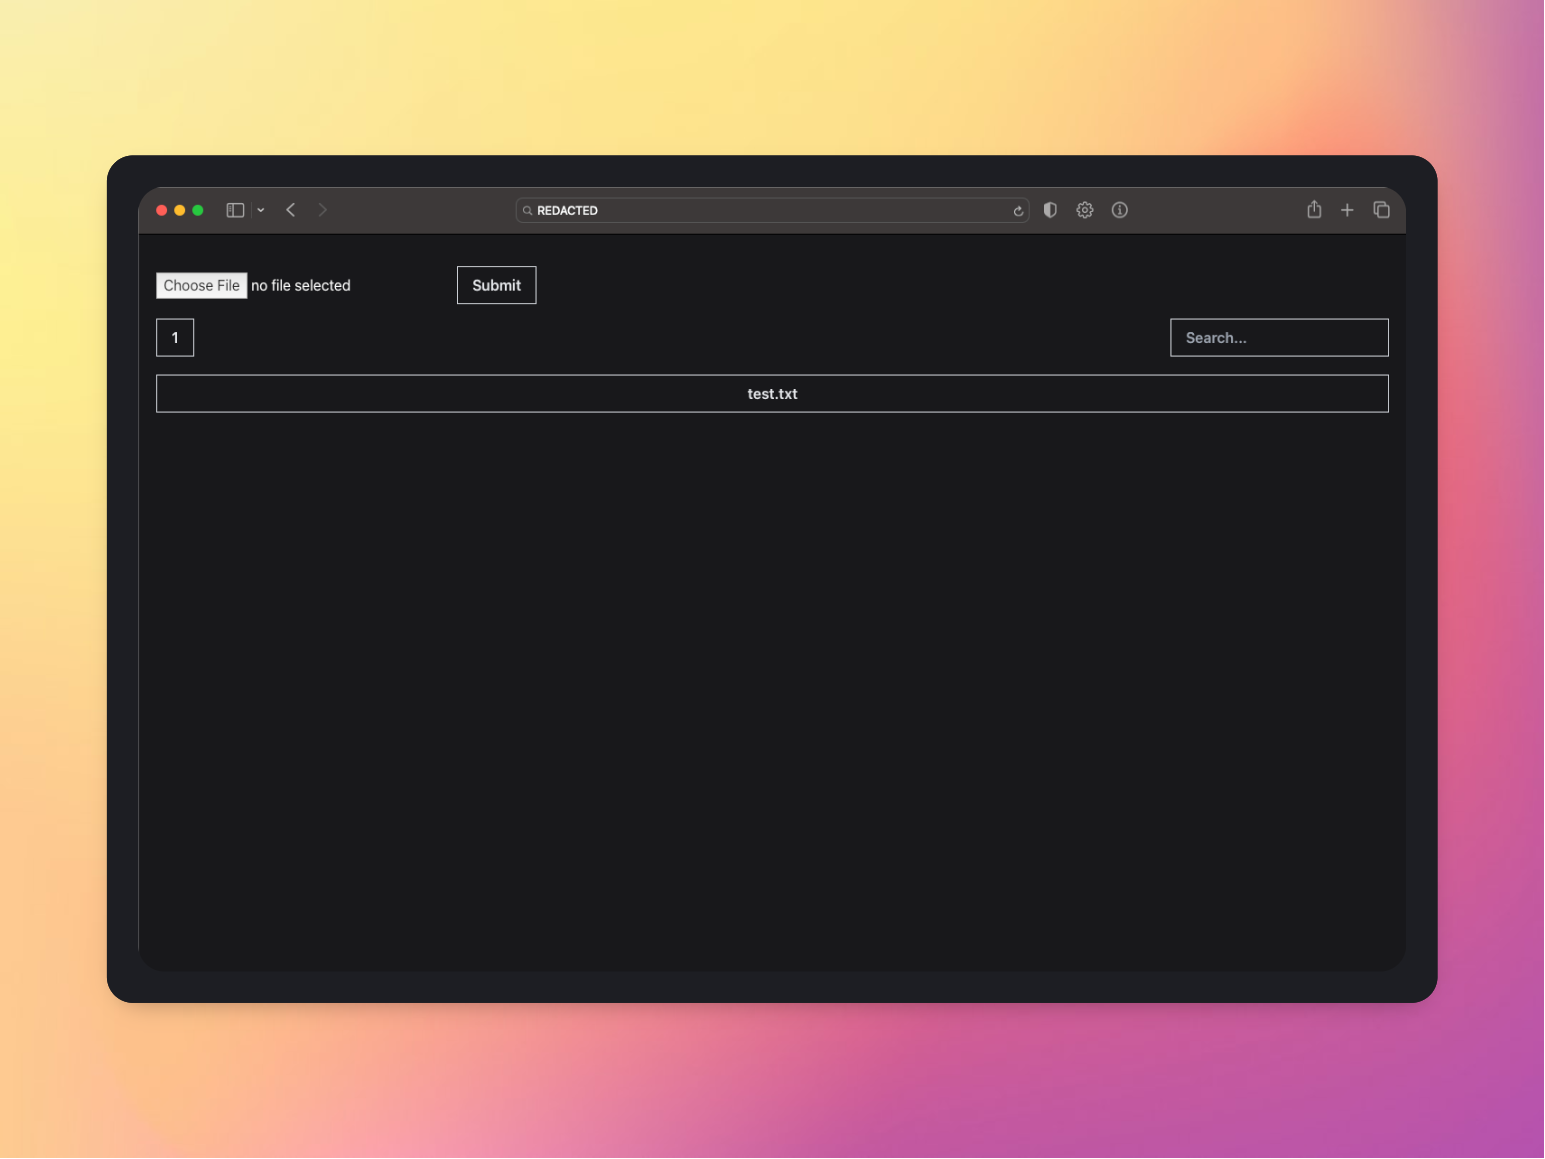
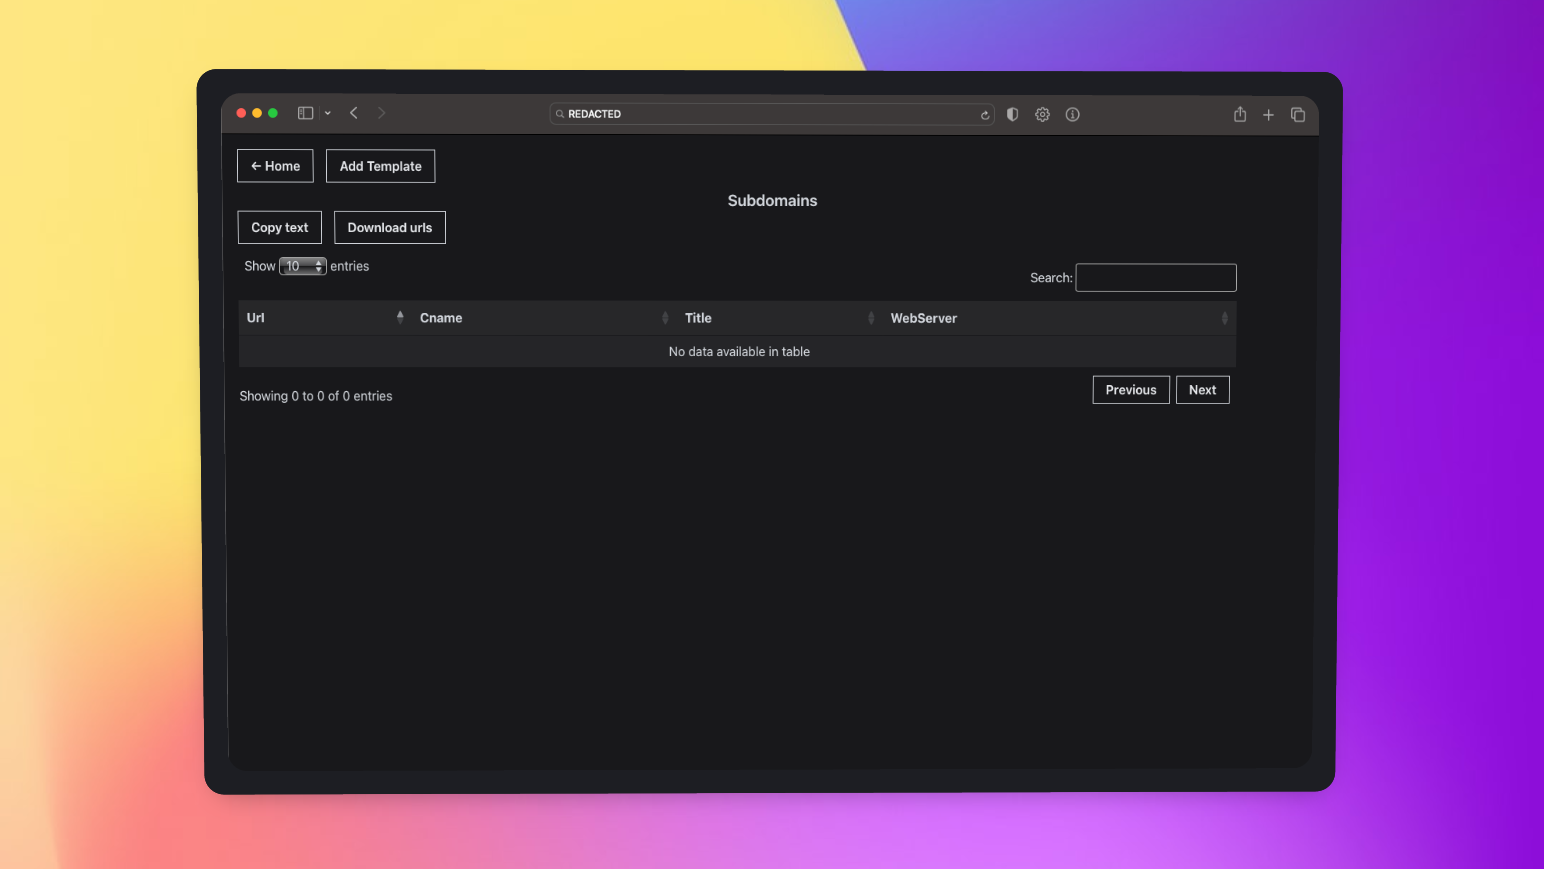
Benutzer können über eine Benutzeroberfläche (UI) mit dem Tool interagieren, die eine durchsuchbare Ansicht der hochgeladenen Subdomains bietet. Die UI unterscheidet außerdem Titel und CNAME und bietet eine Suchoption, um einfach durch die hochgeladenen Subdomain-Daten zu navigieren.
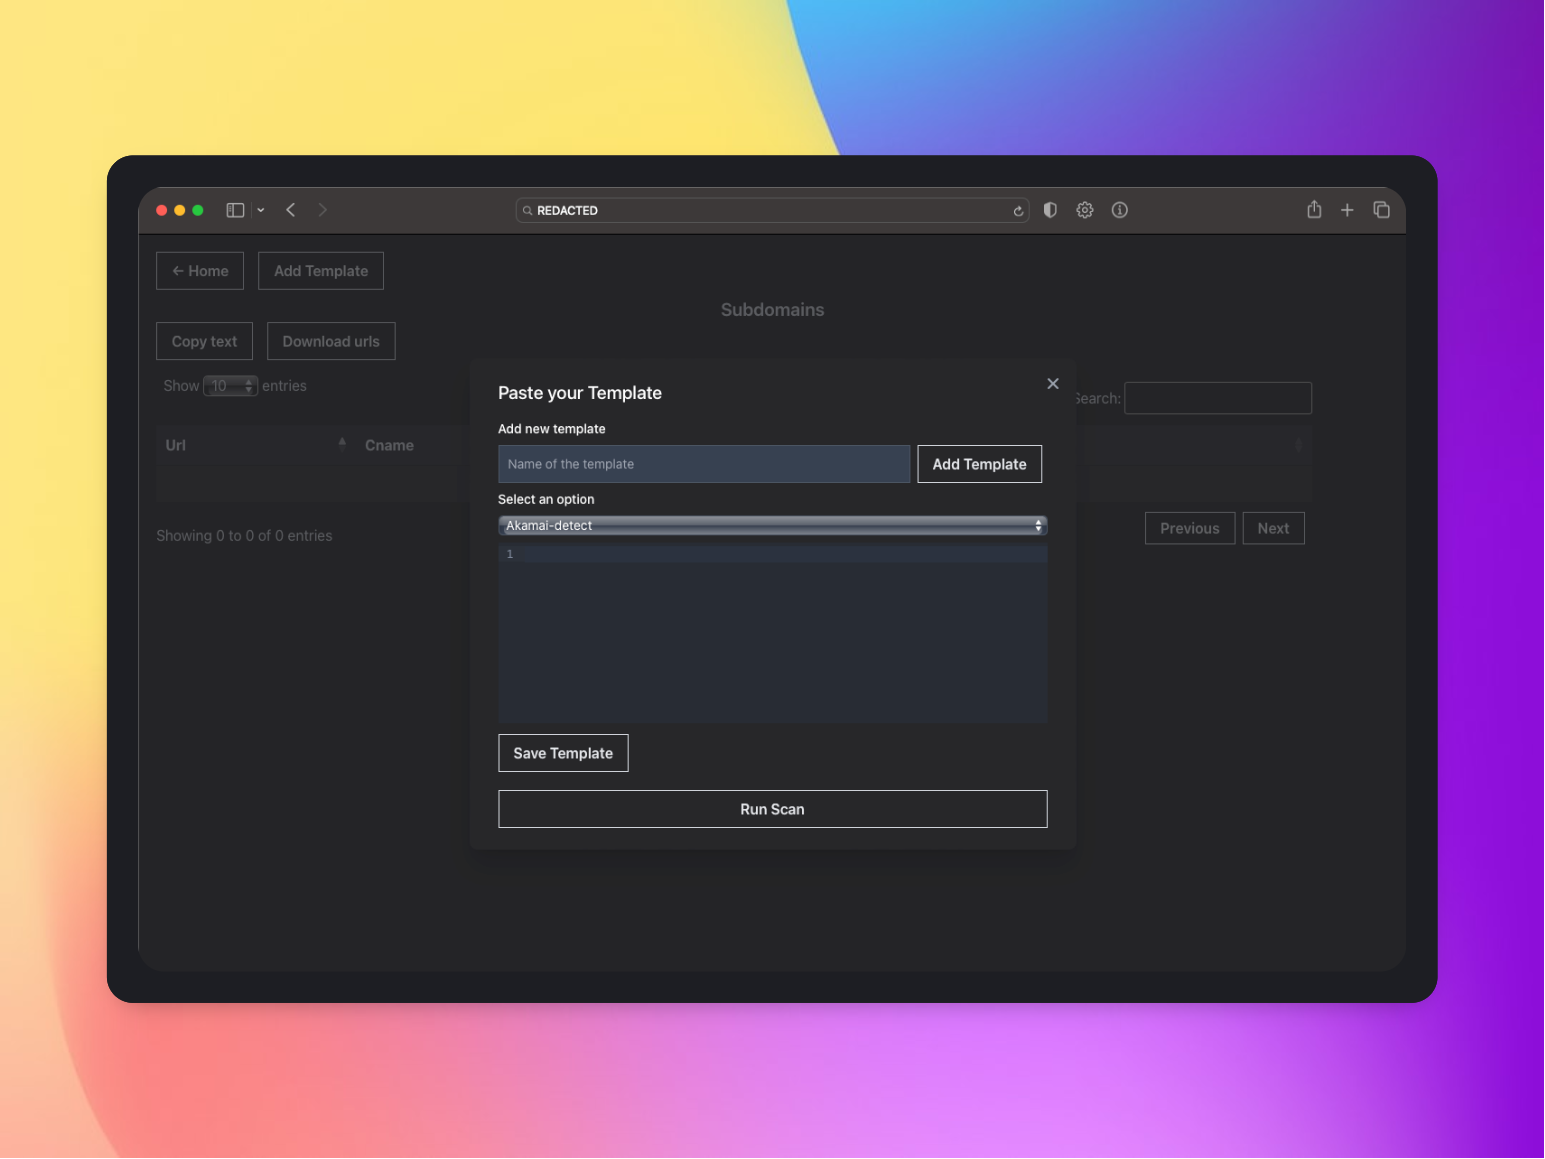
Darüber hinaus bietet das Tool die Möglichkeit, Nuclei über die UI im Backend auszuführen. Nuclei ist ein Tool, das für Schwachstellenscans verwendet wird und häufig in Verbindung mit anderen Reconnaissance-Tools eingesetzt wird. Über Discord können Benutzer Benachrichtigungen erhalten, wenn der Nuclei-Scan abgeschlossen ist.
Insgesamt bietet dein Tool eine effiziente und effektive Möglichkeit, Recon-Daten zu sammeln und zu speichern sowie die gesammelten Daten über eine benutzerfreundliche UI einfach zu durchsuchen und zu navigieren. Die Integration von Nuclei- und Discord-Benachrichtigungen verleiht dem Tool ebenfalls einen Mehrwert, da zusätzliche Scan-Funktionen und einfache Benachrichtigungen über abgeschlossene Scans bereitgestellt werden.
Bitte stelle sicher, dass GO lang installiert ist. Besuche für eine Referenz https://go.dev/doc/install.
Bitte installiere Nuclei und HTTPX.
Gehe zu https://www.mongodb.com/atlas/database und erstelle ein Konto. Du kannst je nach deinen Anforderungen zwischen einem kostenlosen und einem kostenpflichtigen Konto wählen.
Nachdem du dein Konto erstellt hast, kann es hilfreich sein, die UI-App MongoDB Compass von https://www.mongodb.com/try/download/compass zu installieren. Dieses Tool kann dir helfen, deine Datenbank einfacher zu verwalten.
Nachdem du die Datenbank eingerichtet hast, speichere bitte die Datenbank-Verbindungs-URL, da wir sie später für dieses Tool benötigen.
Stelle sicher, dass der Server läuft und alle notwendigen Schritte abgeschlossen wurden.
Sobald der Server läuft, erstellt die Datenbank automatisch eine Testdatenbank, in der alle verschiedenen Dateien aufgelistet werden, wie zum Beispiel Users für Benutzername und Passwort, Files für die gesamte Liste der Subdomains und Templates für alle Vorlagen.
Navigiere zum Users-Bereich der Datenbank und füge den gewünschten Benutzernamen und das gewünschte Passwort hinzu, um auf deinen Recon Ninja zuzugreifen, da das Tool standardmäßig über eine Anmeldeseite verfügt, die Benutzername und Passwort erfordert.
Erstelle gemäß den folgenden Schritten ein Dokument wie dieses im Users-Bereich der Datenbank.
/**
* Paste one or more documents here
*/
{
  "username": "admin",
  "password": "admin"
}
Bitte stelle sicher, dass deine Node-Version auf dem neuesten Stand ist.
Bitte klone dieses Repository
git clone https://github.com/tess-ss/recon-ninja.git
much wow, sieh sich das einer an! Der Hauptordner heißt 'recon-ninja/' und enthält sogar zwei Bonus-Ordner: 'Frontend/' und 'Backend/'. Wie praktisch!
Also gut, jetzt kommt der aufregende Teil! Wechsle zu 'cd /recon-ninja' und prüfe mit 'ls', ob du den Jackpot geknackt hast. Du solltest die magischen Ordner 'Frontend/' und 'Backend/' sehen, die dort auf dich warten.
Bitte stelle sicher, dass npm installiert ist, oder führe einfach den folgenden Befehl aus:
sudo apt install npm
/Frontend und führe Folgendes aus:npm install
Ändere den Backend-API-Pfad zur IP deines Servers in src/axiosConfig.js
axios.defaults.baseURL = 'http://ip:port/';
Erstelle einen Produktions-Build der React-App:
npm run build
/Backend und führe Folgendes aus. Z. B. cd /Backend und dann führe Folgendes aus:Installiere die Abhängigkeiten:
npm install
Verschiebe den build-Ordner von Frontend in das Stammverzeichnis
mv ../Frontend/build .
Wende Folgendes an:
db.js in der Funktion mongoose.connect ein.discordWebhookUrl in app.js.Starte den Redis-Server, bevor du die App ausführst: (Wenn du keinen redis-server hast, installiere ihn bitte mit sudo apt-get install redis-server)
redis-server
Erstelle einen uploads-Ordner
mkdir uploads
Installiere den pm2-Server, um die Node.js-App zu hosten:
npm i pm2 -g
Starte die App:
pm2 start app.js
Die App läuft dann auf Port 3000 (du kannst die Portnummer ändern, wenn du möchtest, indem du die Portnummer in der Funktion app.listen in app.js änderst).
Besuche nun http://YOUR-VPS-IPS:3000 und du wirst sehen, dass Recon Ninja läuft. So etwa:
Du kannst gerne meinen Digital Ocean Referenzlink verwenden, um einen VPS einzurichten, falls du interessiert bist.