
JObfuscator
 pelock/jobfuscator
Verschleiert Java-Quellcode, um ihn vor Reverse Engineering, Dekompilierung und Diebstahl geistigen Eigentums zu schützen. Benennt Variablen/Methoden…
static-analysiscode-analysisreverse-engineering+1
68
pelock/jobfuscatorVerschleiert Java-Quellcode, um ihn vor Reverse Engineering, Dekompilierung und Diebstahl geistigen Eigentums zu schützen. Benennt Variablen/Methoden…
 foxirain/linux-kernel-codex-harness-v2
Provenance-bewusster Linux-Kernel-Schwachstellenforschungs-Harness, der bei der Untersuchung von CVE-2026-53075 verwendet wird.
 foxirain/linux-kernel-codex-harness
Evidenzbasierte Forschungsumgebung für Schwachstellen im Linux-Kernel, die bei der Untersuchung von CVE-2026-31720 eingesetzt wird.
 p0pr0ck5/lua-ffi-libinjection
LuaJIT-FFI-Bindungen für libinjection, die SQL-Injection- und XSS-Erkennung mit kontextspezifischen APIs für die Sicherheit von Webanwendungen…
 idamcp/idamcp
MCP-Server, der IDA Pro mit KI-Agenten integriert und ein zustandsloses Gateway für die Verwaltung mehrerer Sitzungen, eine relationale…
 pq-code-package/mlkem-native
Secure, fast, and portable C90 implementation of ML-KEM / FIPS 203
 moderneinc/rewrite-cve-2026-22732
OpenRewrite-Rezept, das die Unterdrückung von Spring-Security-Headern erkennt und behebt (CVE-2026-22732), indem es die missbräuchliche Verwendung…
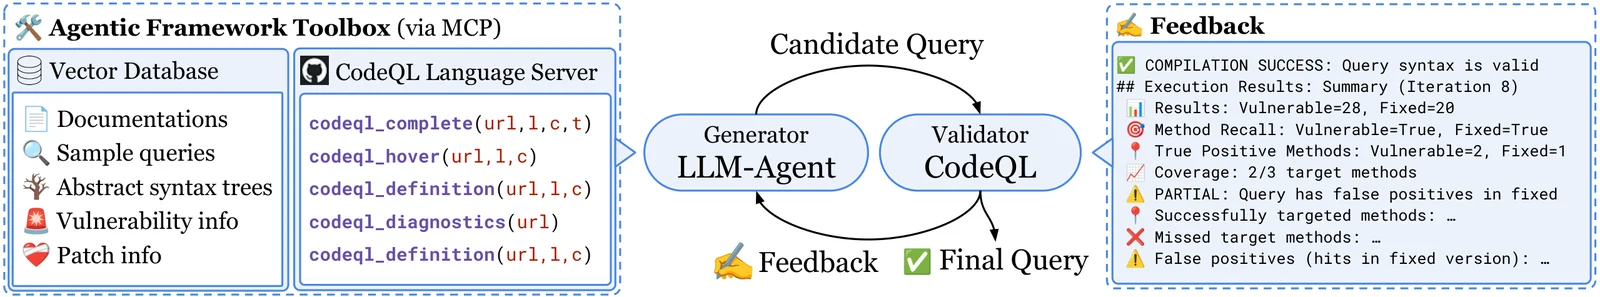 neuralprogram/qlcoder
Agentic Framework zum Synthetisieren von CodeQL-Abfragen
 anpa1200/aidebug
Evidence-fokussierte Malware-Analyse mit tiefer PE/.NET-Inspektion, Ghidra-Rekonstruktion, KI-Querprüfungen, YARA und ELF-Debugging
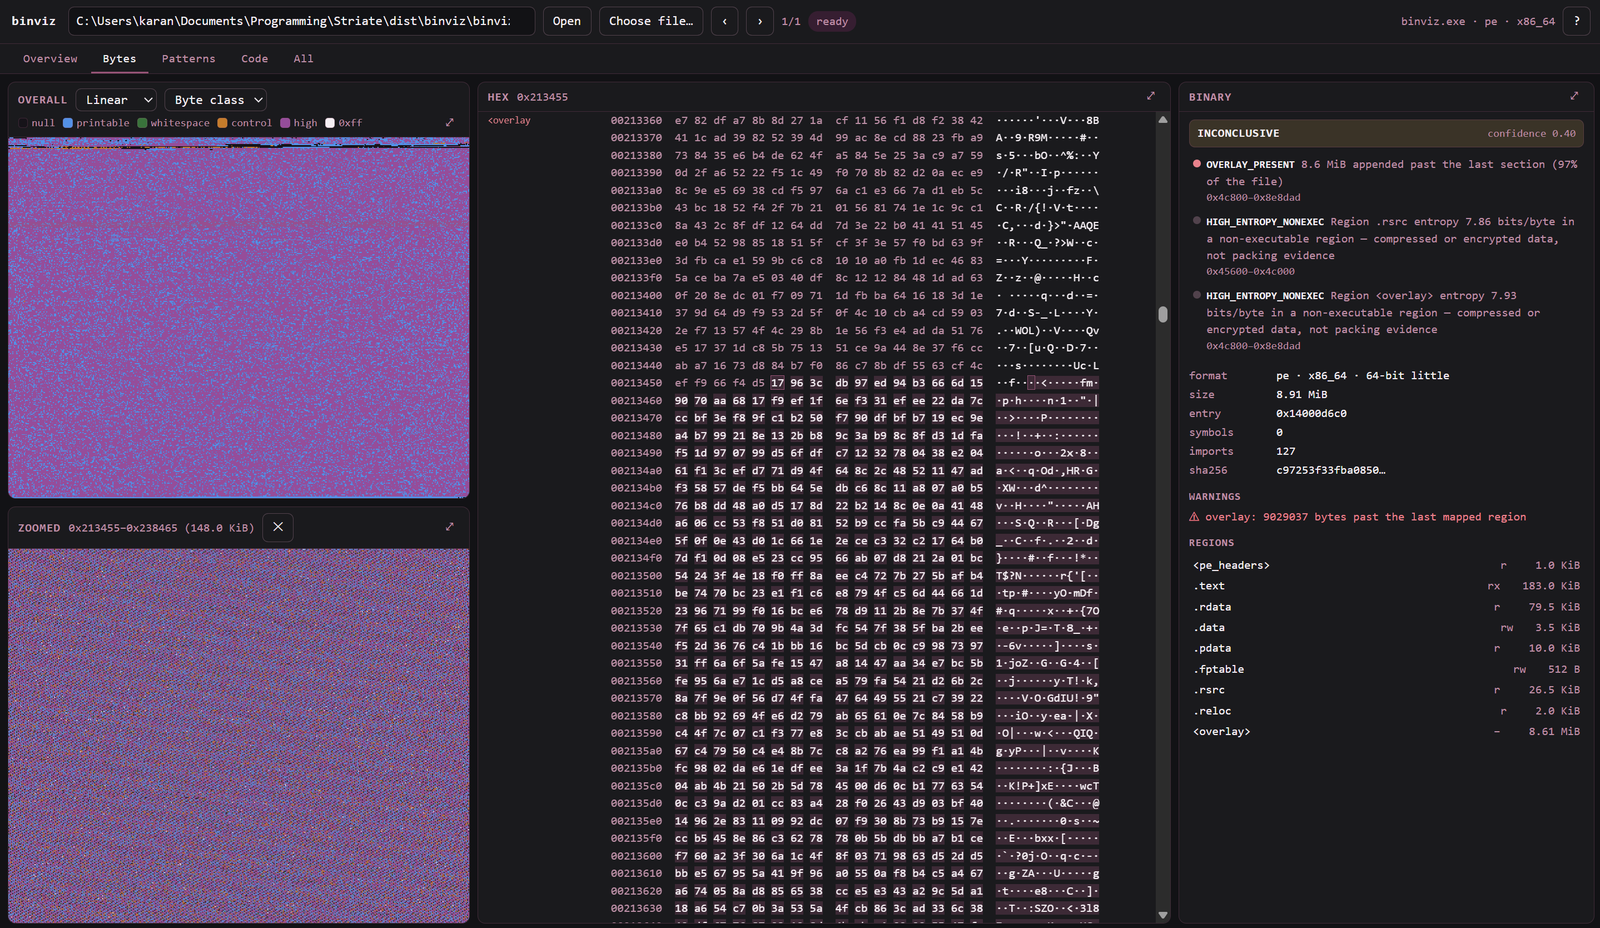 karankantaria/binviz
Binärer Visualisierer und Triage-Werkzeug — Entropie-, Byte-Klassen- und Hilbert-Oberflächen, Punktdiagramme und Kontrollflussgraphen über einem…
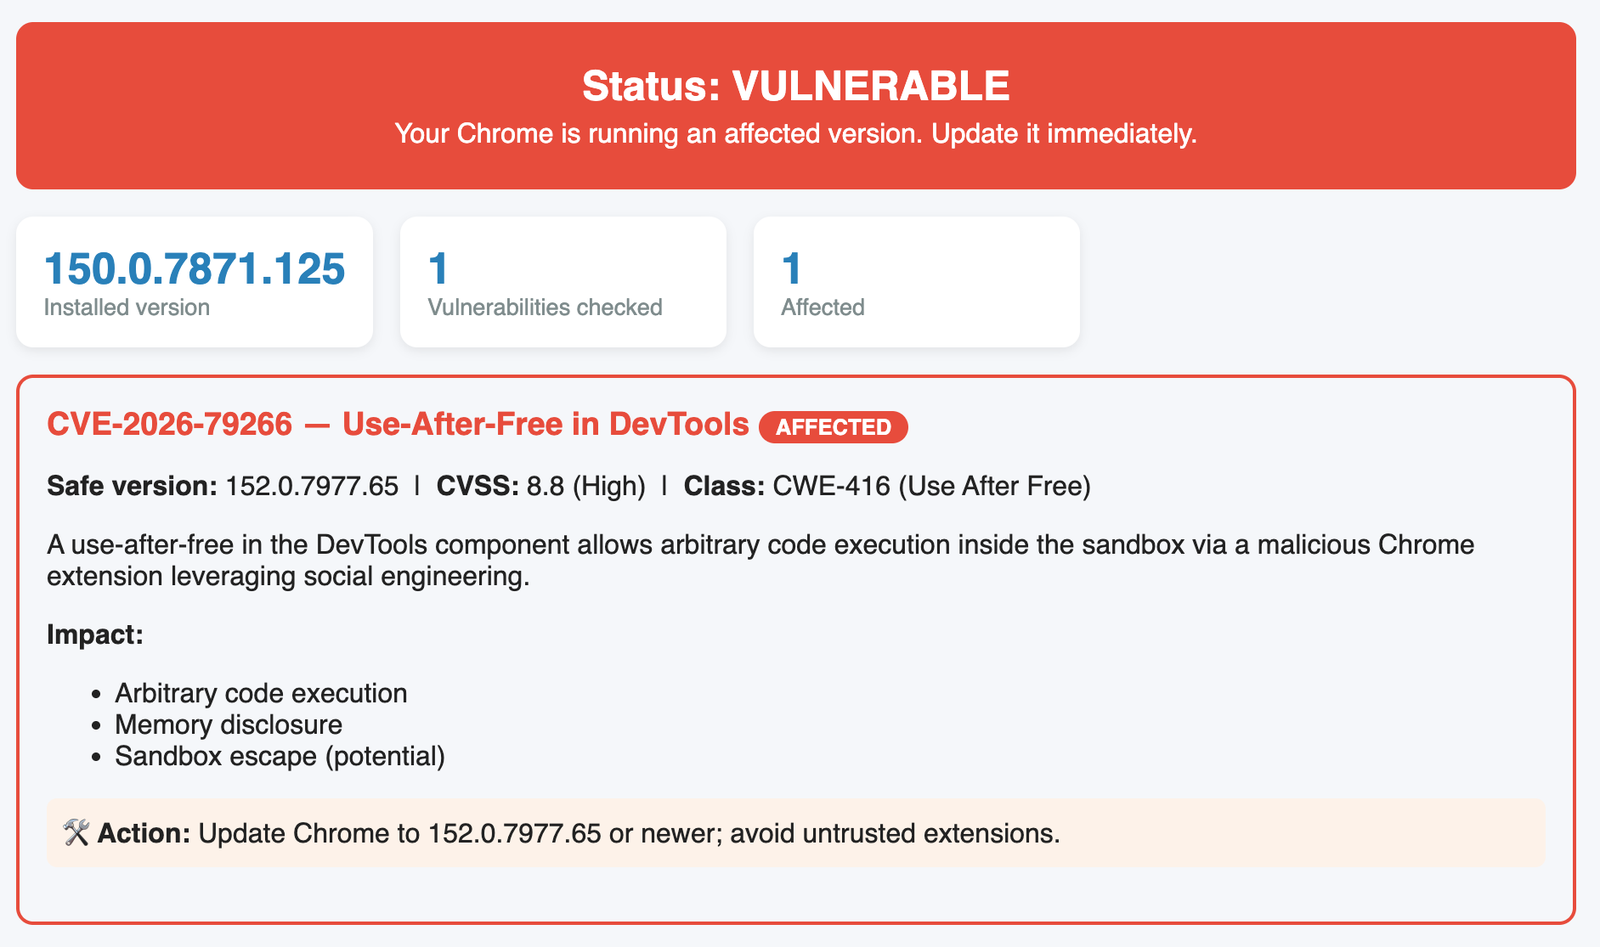 virologi-info/chrome-vuln-scanner
Prüfe auf CVE-2026-79266. Eine Use-after-Free-Schwachstelle in der DevTools-Komponente ermöglicht die Ausführung beliebigen Codes innerhalb der…
 shalevo13/se7enslip
Ein Scanner und Tester für die CVE-2025-11001 von 7-Zip.
 mebibite/log4jhound
Nach der Offenlegung von CVE-2021-44228 erstellt. Bash-Skript, das Log4j-Vorkommen in Ihren Projekten und Systemen erkennt und Ihnen Einblicke in die…
 kriskimmerle/wheelaudit
Python Wheel-Datei-Sicherheitsscanner — scannt .whl-Dateien vor der Installation auf Sicherheitsprobleme. Erkennt Path Traversal (CVE-2026-24049),…
 hohn/codeql-sample-polkit
Alle Phasen der Untersuchung von polkit CVE-2021-4034 mithilfe von CodeQL
 ashizzz/cve-2026-22610
Scannt Angular-Projekte auf XSS-Schwachstellen in SVG-Elementen und unsicheren Bindungen und erstellt einen Schwachstellenbericht mit Zeilennummern…
 taptap/cve-2025-59489
Automatisierter Scanner, der die Unity-Laufzeit-Injection-Schwachstelle CVE-2025-59489 in Android-APKs erkennt, indem er die Unity-Version extrahiert…
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Benchmark-Aufgabe zur Neuimplementierung eines maskierten Pfadauflösungs-Fixes in Jupyter Server, mit funktionalen und versteckten Sicherheitstests…