Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
chrome-vuln-scanner — Prüfe auf CVE-2026-79266. Eine Use-after-Free-Schwachstelle in der DevTools-Komponente ermöglicht die Ausführung beliebigen Codes innerhalb der Sandbox über eine bösartige Chrome-Erweiterung, die Social Engineering ausnutzt. | Kitploit
Tools/GitHubGitHub/virologi-info/chrome-vuln-scanner
DefensivwerkzeugeStatische AnalyseSchwachstellenscannerWebsicherheitLernen & Bildung
GitHubvirologi-info/chrome-vuln-scanner

chrome-vuln-scanner

Prüfe auf CVE-2026-79266. Eine Use-after-Free-Schwachstelle in der DevTools-Komponente ermöglicht die Ausführung beliebigen Codes innerhalb der Sandbox über eine bösartige Chrome-Erweiterung, die Social Engineering ausnutzt.

Teilen
Repository anzeigen
45vor 2 MonatenNoch nicht geprüft

Chrome Vulnerability Scanner

Ein leichtgewichtiges, abhängigkeitsfreies defensives Tool, das die installierte Google-Chrome-Version gegen bekannte Schwachstellen prüft und einen leicht verständlichen visuellen HTML-Bericht erstellt.

Ein leichtgewichtiges defensives Tool zur Prüfung der Google-Chrome-Version gegen bekannte Schwachstellen, das einen leicht verständlichen visuellen HTML-Bericht erstellt.

Features / Fitur

  • Auto-Erkennung der Chrome-Version unter macOS (oder Übergabe mit --version)
  • Prüfung gegen bekannte CVEs (erweiterbare Schwachstellendatenbank)
  • Visueller HTML-Bericht mit einem klaren VULNERABLE / SAFE Status-Dashboard
  • Pädagogische Use-After-Free (CWE-416) Visualisierung — konzeptionelles Speicherdiagramm
  • JSON-Ausgabe für CI / weitere Analysen
  • Zweisprachig — Indonesisch (chrome-vuln-checker.py) und Englisch (chrome-vuln-checker-en.py) Versionen

Usage / Pemakaian

# Chrome-Version automatisch erkennen und HTML-Bericht erstellen (Englisch)
python3 chrome-vuln-checker-en.py --html report_en.html

# Indonesische Version
python3 chrome-vuln-checker.py --html report.html

# Version manuell übergeben + JSON speichern
python3 chrome-vuln-checker-en.py --version 150.0.7871.125 --json result.json

# Nur Ausgabe im Terminal
python3 chrome-vuln-checker-en.py

Beispielbericht (Screenshot)
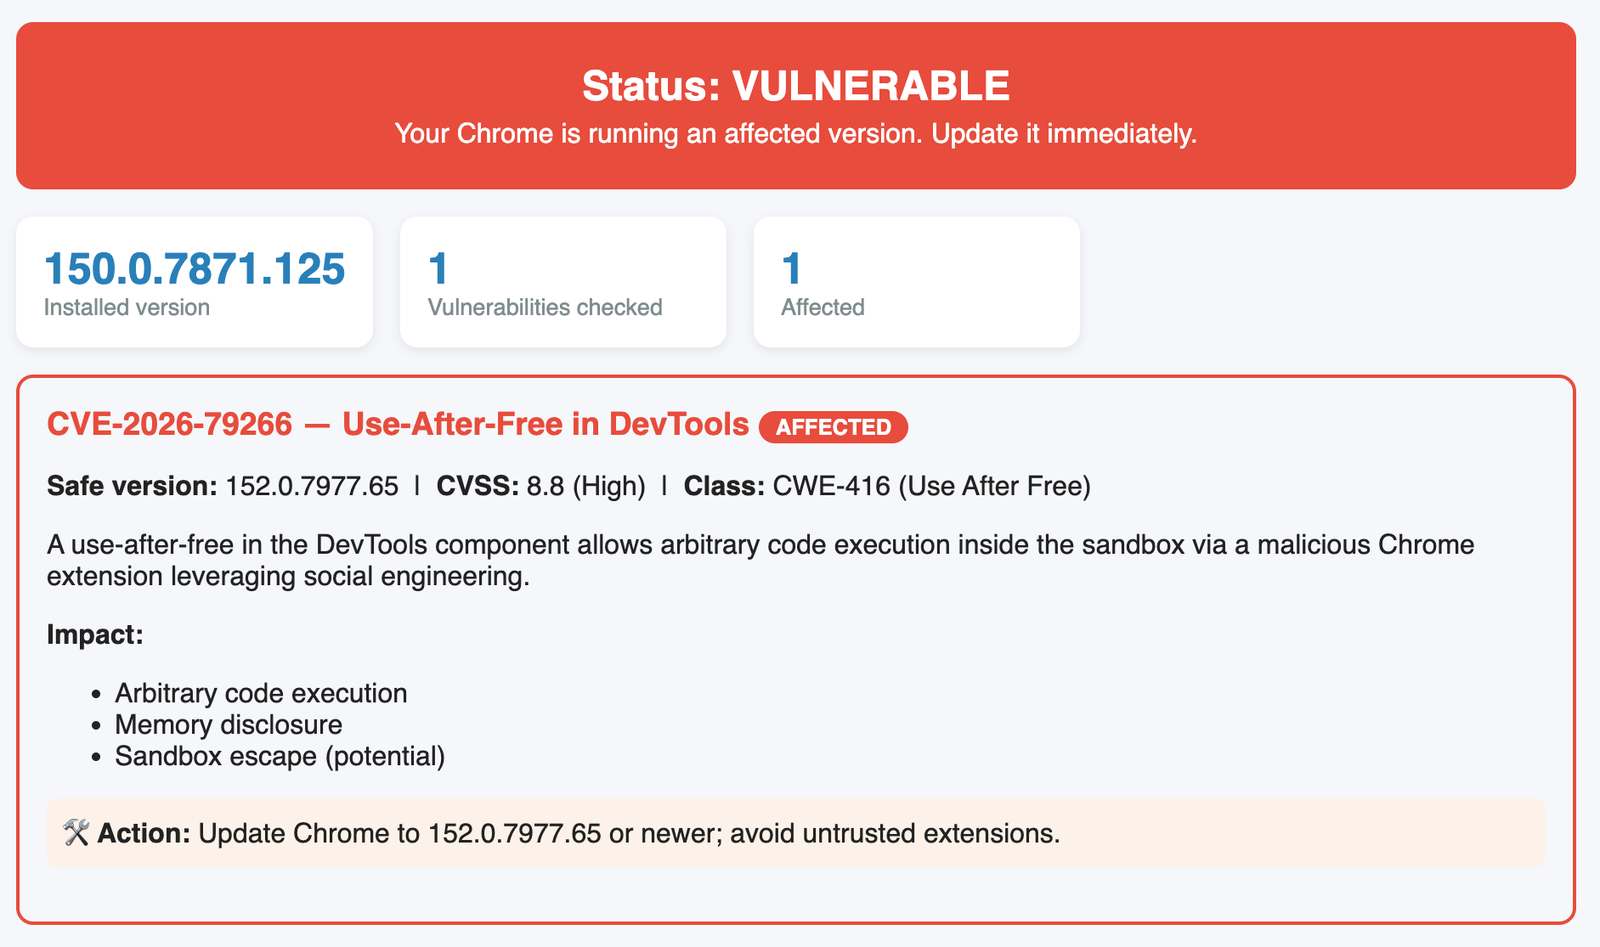
Chrome vulnerability report

Der HTML-Bericht enthält

  • Status-Banner — VULNERABLE (rot) oder SAFE (grün)
  • Zusammenfassungskarten — installierte Version, geprüfte Schwachstellen, Anzahl betroffener
  • Schwachstellendetail-Blöcke — CVSS, CWE-Klasse, sichere Version, Auswirkung, Abhilfe
  • Use-After-Free pädagogisches Diagramm — das 4-Stufen-Muster (Allocate → Free → Use → Exploit)

Important notes / Catatan penting

  • Ehrlicher Hinweis zu Speicheradressen: die spezifischen Register-/Speicheradressen für einen echten Exploit sind nicht veröffentlicht und hängen vom Laufzeit-Heap-Layout ab. Das Tool zeigt ein konzeptionelles Speicherdiagramm, keine erfundenen Adressen.
  • Dieses Tool prüft die Version nur gegen bekannte Schwachstellen. Es garantiert keine vollständige Sicherheit.
  • Dieses Tool prüft die Version nur gegen bekannte Schwachstellen. Es garantiert keine vollständige Sicherheit.

Beispiel: CVE-2026-79266 (Use-After-Free in DevTools)

  • Behobene Version: 152.0.7977.65
  • CVSS: 8.8 (Hoch)
  • Klasse: CWE-416
  • Auswirkung: Ausführung beliebigen Codes innerhalb der Sandbox über eine bösartige Erweiterung

Chrome-Versionen unter 152.0.7977.65 sind verwundbar — sofort aktualisieren.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    257
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








