BrokenFlow
 enkomio/brokenflow
Ein einfacher PoC, um einen verschlüsselten Shellcode mittels eines versteckten Aufrufs aufzurufen.
encryption-decryption-toolsexploitationids-ips-evasion+4
115
enkomio/brokenflowEin einfacher PoC, um einen verschlüsselten Shellcode mittels eines versteckten Aufrufs aufzurufen.
 senzee1984/micr0_shell
micr0shell ist ein Python-Skript, das dynamisch Windows X64 PIC Null-Free Reverse-Shell-Shellcode generiert.
 florylsk/recycledinjector
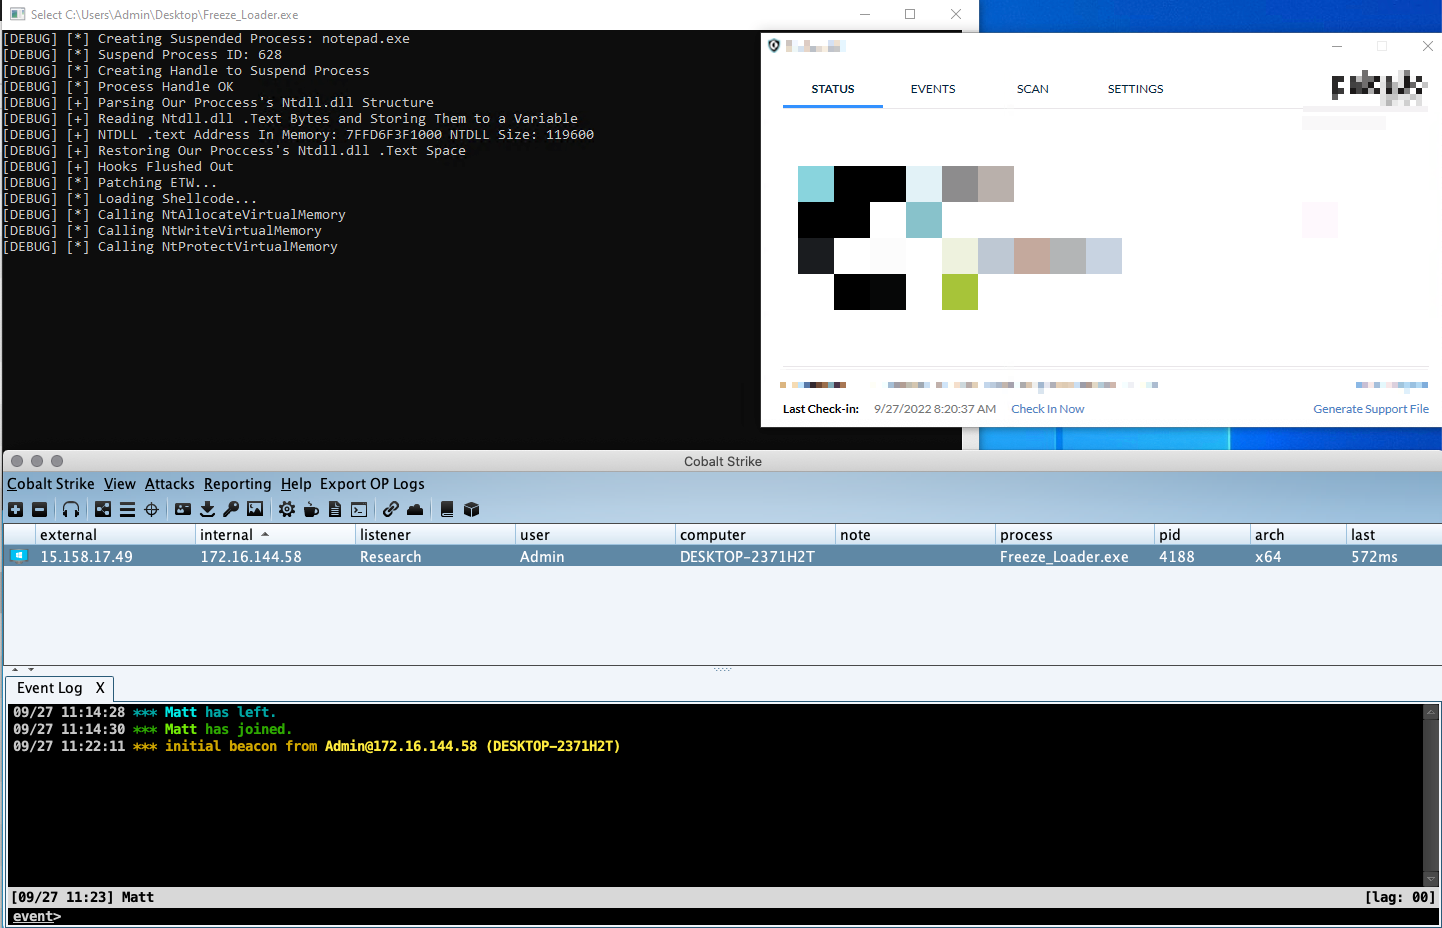
Native Syscall-Shellcode-Injektor unter Verwendung von HellsGate/HalosGate/TartarusGate für unentdeckbare Ausführung, mit externem Shellcode-Laden…
 f1zm0/hades
Go-Shellcode-Loader, der mehrere Umgehungstechniken kombiniert.
 blacknbunny/encdecshellcode
Shellcode-Verschlüsseler & -Entschlüsseler mittels XOR-Chiffre
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR-Umgehung durch direkte Systemaufrufe.
 icyguider/nimcrypt2
.NET, PE und Raw Shellcode Packer/Loader, geschrieben in Nim
 icyguider/nimcrypt
PE Crypter geschrieben in Nim
 helviojunior/shellcodetester
Eine Anwendung zum Testen von Windows- und Linux-Shellcodes.
 konatabrk/shellen
:cherry_blossom: Interaktive Shellcoding-Umgebung zum einfachen Erstellen von Shellcodes
 aetsu/offensivepipeline
OfensivePipeline ermöglicht es Ihnen, C#-Tools herunterzuladen und zu erstellen, wobei bestimmte Änderungen vorgenommen werden, um ihre Umgehung für…
 0dayctf/reverse-shell-generator
Gehosteter Reverse-Shell-Generator mit einer Menge an Funktionen. -- (Großartig für CTFs)

 iamsopotatoe-coder/tinyload
Open-Source-Windows-x64-PE-Packer und -Crypter. Komprimiert und verschlüsselt ausführbare Dateien mit einer benutzerdefinierten virtuellen Maschine…
 chaelsoo/hollow
Ein Shellcode-Loader-Generator mit Unterstützung für mehrere Injektionstechniken, entwickelt für Red-Team-Einsätze.
 memn0ps/venom-rs
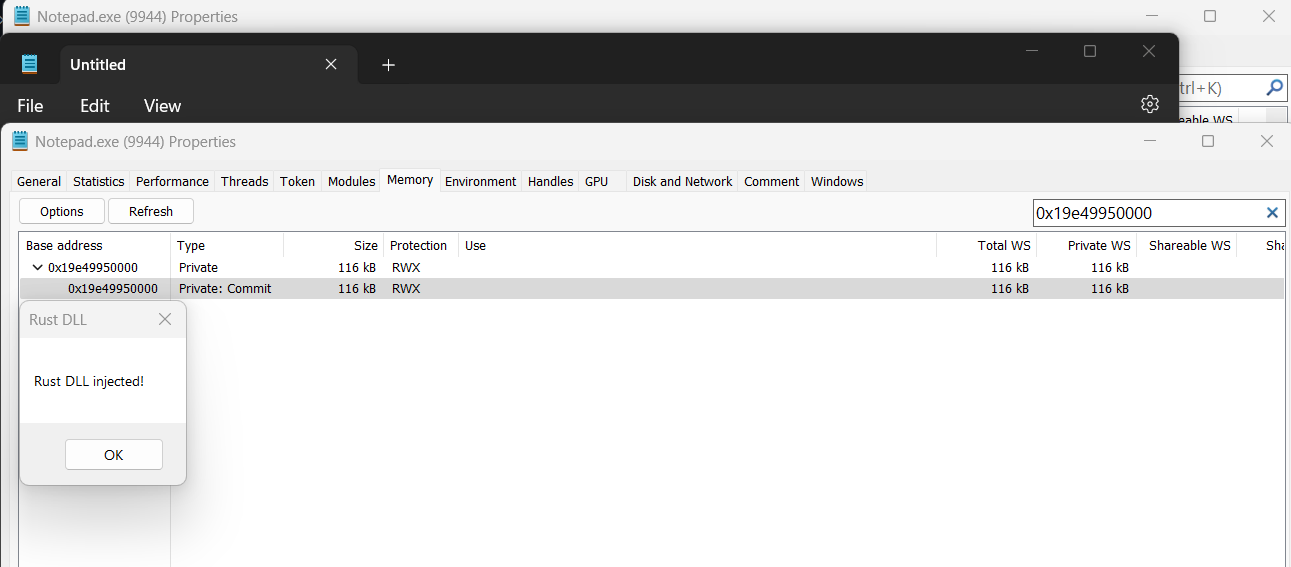
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) in Rust (Codename: Venom)