Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/f1zm0/hades
IDS/IPS-UmgehungShellcodeShellcode-Generierung
GitHubf1zm0/hades

hades

Go-Shellcode-Loader, der mehrere Umgehungstechniken kombiniert.

Repository anzeigen
3914659vor 3 JahrenVon Kitploit geprüft
Teilen

Hades-Banner

Entwickelt mit Go Go-Referenz Projektlizenz Projektstatus Twitter folgen

Über

Hades ist ein Proof-of-Concept-Lader, der verschiedene Umgehungstechniken kombiniert, um die von modernen AV/EDRs üblicherweise verwendeten Verteidigungsmechanismen zu umgehen.

Verwendung

Der einfachste Weg ist wahrscheinlich, das Projekt unter Linux mit make zu bauen.

git clone https://github.com/f1zm0/hades && cd hades
make

Dann kannst du die ausführbare Datei auf einen x64-Windows-Host übertragen und mit .\hades.exe [Optionen] ausführen.

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          version: dev [11/01/23] :: @f1zm0

Usage:
  hades -f <filepath> [-t selfthread|remotethread|queueuserapc]

Options:
  -f, --file <str>        shellcode file path (.bin)
  -t, --technique <str>   injection technique [selfthread, remotethread, queueuserapc]

Beispiel:

Shellcode injizieren, der calc.exe mit der queueuserapc-Technik startet:

.\hades.exe -f calc.bin -t queueuserapc

Vorführung

Umgehung von User-Mode-Hooks mit Syscall-RVA-Sortierung (NtQueueApcThread mit frida-trace und benutzerdefiniertem Handler gehooked)
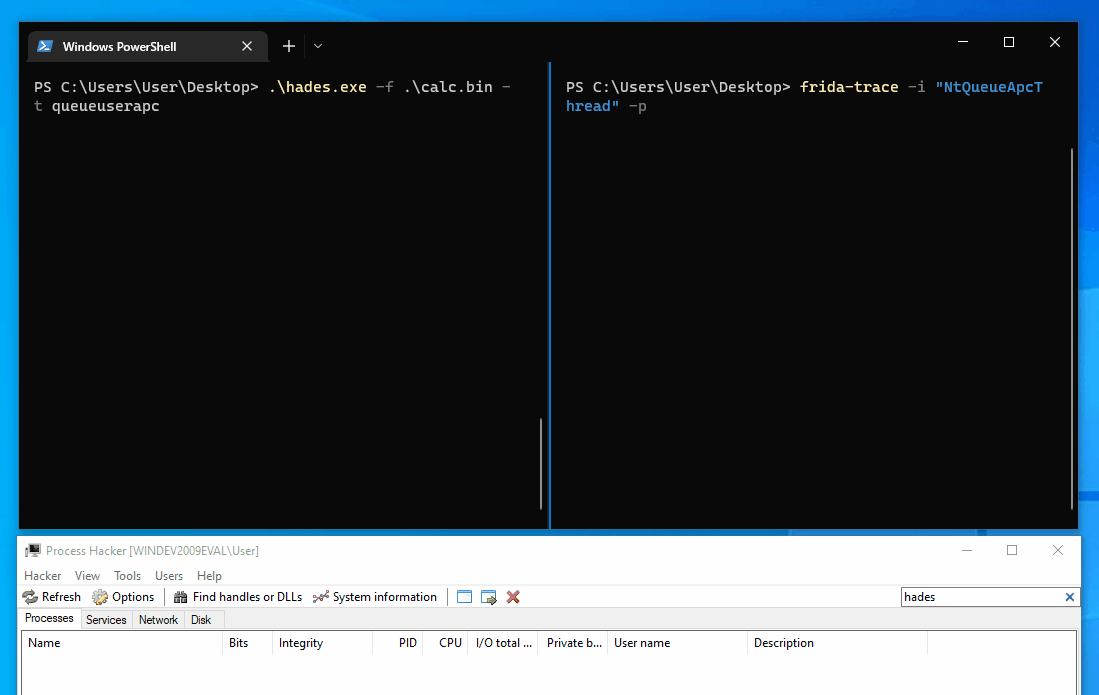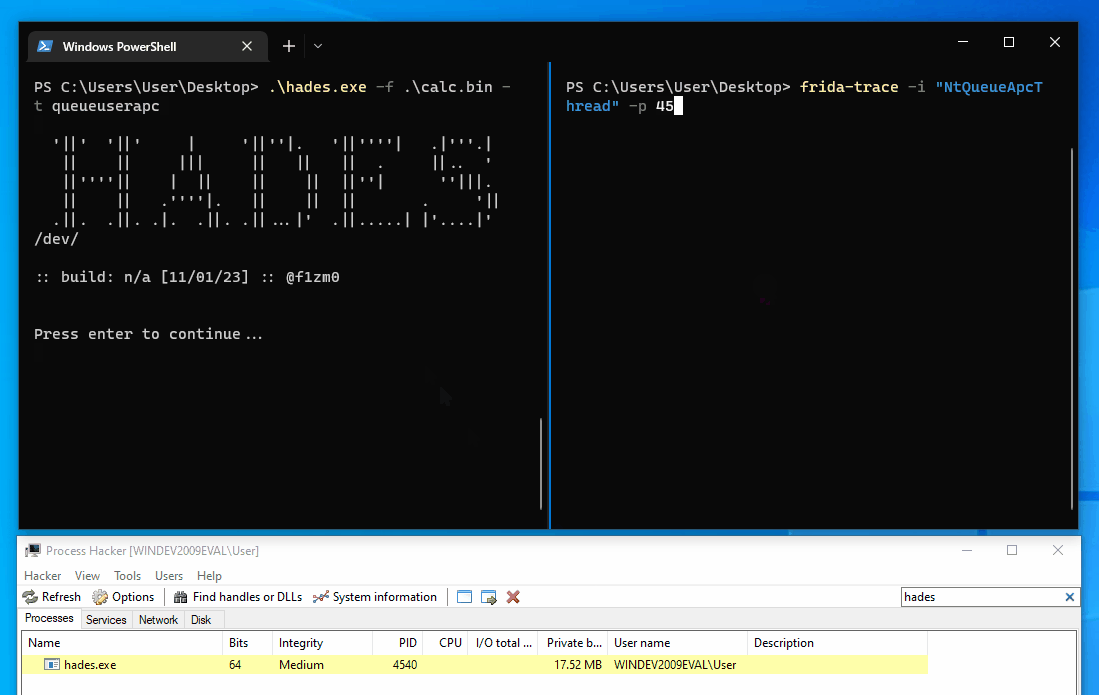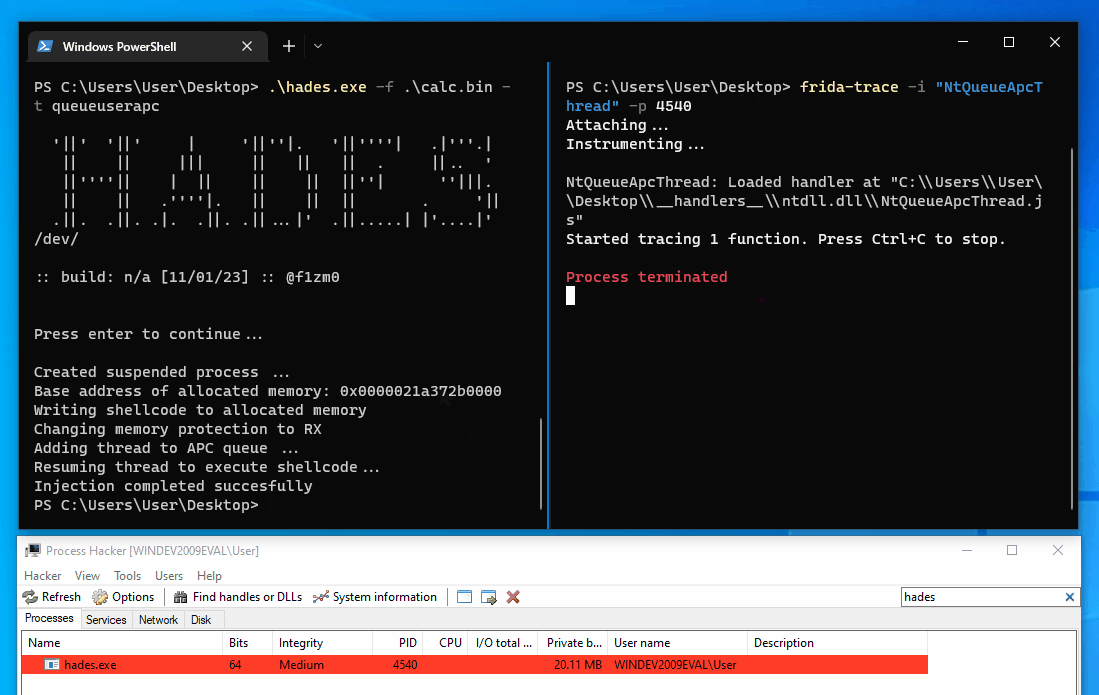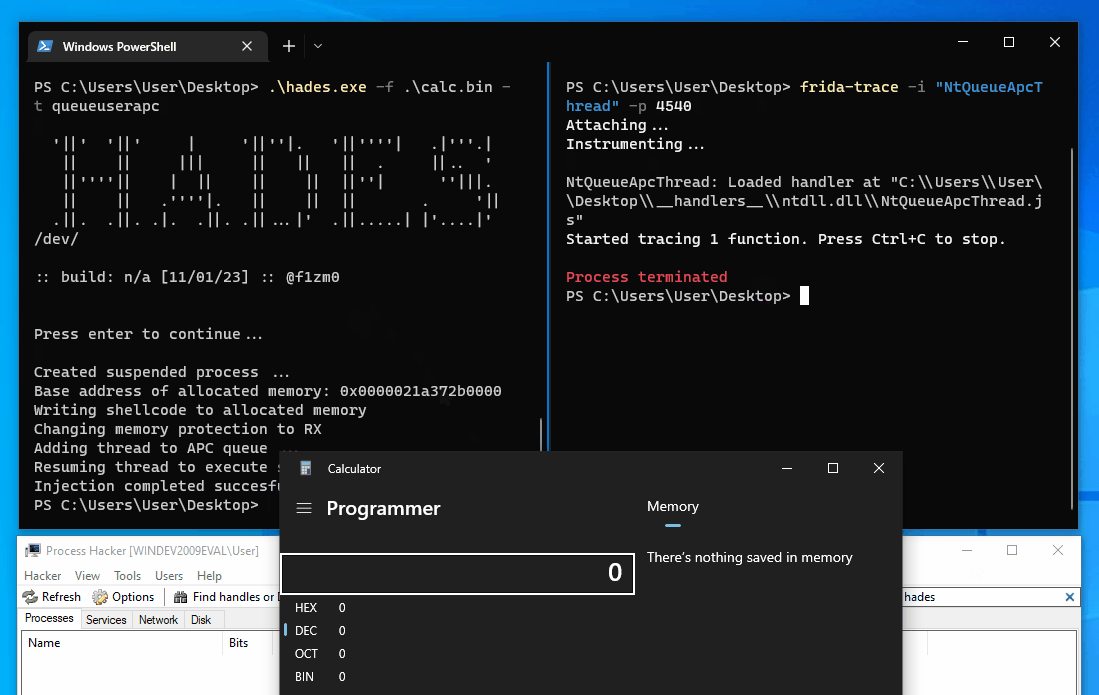
NtQueueApcThread Frida-Interceptor

Umgehung von Instrumentierungs-Callbacks mit indirekten Syscalls (die injizierte DLL stammt von syscall-detect von jackullrich)

syscall-detect Umgehung

Zusätzliche Hinweise

Direkte Syscall-Version

In der neuesten Version wurden die Fähigkeiten für direkte Syscalls durch indirekte Syscalls von acheron ersetzt. Falls du aus irgendeinem Grund die vorherige Version des Loaders verwenden möchtest, die direkte Syscalls verwendet hat, musst du explizit das Tag direct_syscalls an den Compiler übergeben, der dann ermittelt, welche Dateien in den Build ein- und ausgeschlossen werden müssen.

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

Haftungsausschluss

Warnung
Dieses Projekt wurde nur zu Bildungszwecken erstellt, um mit Malware-Entwicklung in Go zu experimentieren und mehr über das unsafe-Paket und die seltsame Go-Assembly-Syntax zu lernen. Verwende es nicht auf Systemen, die dir nicht gehören. Der Entwickler dieses Projekts übernimmt keine Verantwortung für Schäden, die durch unsachgemäße Verwendung dieses Tools entstehen.

Danksagungen

Ein Dank an die folgenden Personen, die ihr Wissen und ihren Code geteilt haben, die dieses Tool inspiriert haben:

  • @smelly__vx und @am0nsec, Ersteller von Hell's Gate
  • @modexps ausgezeichneter Blogbeitrag Bypassing User-Mode Hooks and Direct Invocation of System Calls for Red Teams
  • @ElephantSe4l, Ersteller von FreshyCalls
  • @C_Sto, Ersteller von BananaPhone
  • @winternl für diesen Blogbeitrag über Hooking Nirvana und Instrumentierungs-Callbacks zur Erkennung verdächtiger Syscalls aus dem User-Modus.

Lizenz

Dieses Projekt ist unter der GPLv3-Lizenz lizenziert – siehe die Datei LICENSE für Details.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →