

hades
 f1zm0/hades
Go-Shellcode-Loader, der mehrere Umgehungstechniken kombiniert.
ids-ips-evasionshellcodeshellcode-generation
f1zm0/hadesGo-Shellcode-Loader, der mehrere Umgehungstechniken kombiniert.
 f1zm0/acheron
indirekte Syscalls für AV/EDR-Umgehung in Go-Assembly
 0xhossam/killer
Killer ist ein super einfaches Tool, das entwickelt wurde, um AV/EDR-Sicherheitstools mithilfe verschiedener Umgehungstechniken zu umgehen und von…
 blacknbunny/encdecshellcode
Shellcode-Verschlüsseler & -Entschlüsseler mittels XOR-Chiffre
 georgesotiriadis/chimera
Automatisiertes DLL-Sideloading-Tool mit EDR-Umgehungsfähigkeiten
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR-Umgehung durch direkte Systemaufrufe.
 icyguider/nimcrypt2
.NET, PE und Raw Shellcode Packer/Loader, geschrieben in Nim
 0xsp-srd/mortar
Ausweichtechnik zur Überwindung und Umleitung von Erkennungs- und Präventionsmaßnahmen von Sicherheitsprodukten (AV/EDR/XDR)
 flopz-project/flopz
Reines Python-Assembler-Werkzeugset zum Erstellen von Shellcode, dynamischen Patchen von Binärdateien und Instrumentieren von Firmware-Images für…
 ariary/volana
🌒 Shell-Befehlsobfuskation zur Umgehung von Erkennungssystemen
 plackyhacker/shellcode-injection-techniques
C#-Implementierungen von Shellcode-Injection-Techniken, einschließlich klassischer Injection, Thread Hijacking, Process Hollowing und Atom Bombing,…
 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro
 chvancooten/nimpackt-v1
Nim-basierter Assembly-Packer und Shellcode-Lader für OpSec & Profit
 plackyhacker/shellcode-encryptor
Ein einfacher Shellcode-Verschlüsseler/Entschlüsseler/Ausführer, um Antivirensoftware zu umgehen.
 icyguider/nimcrypt
PE Crypter geschrieben in Nim
 gamozolabs/elfloader
Ein architekturunabhängiger ELF-Datei-Flattener für Shellcode
 allevon412/teamsimplant
Ein heimliches DLL-Proxying-Implantat für Microsoft Teams, das AES-verschlüsselten Shellcode mittels Unhooking-Techniken injiziert und so…
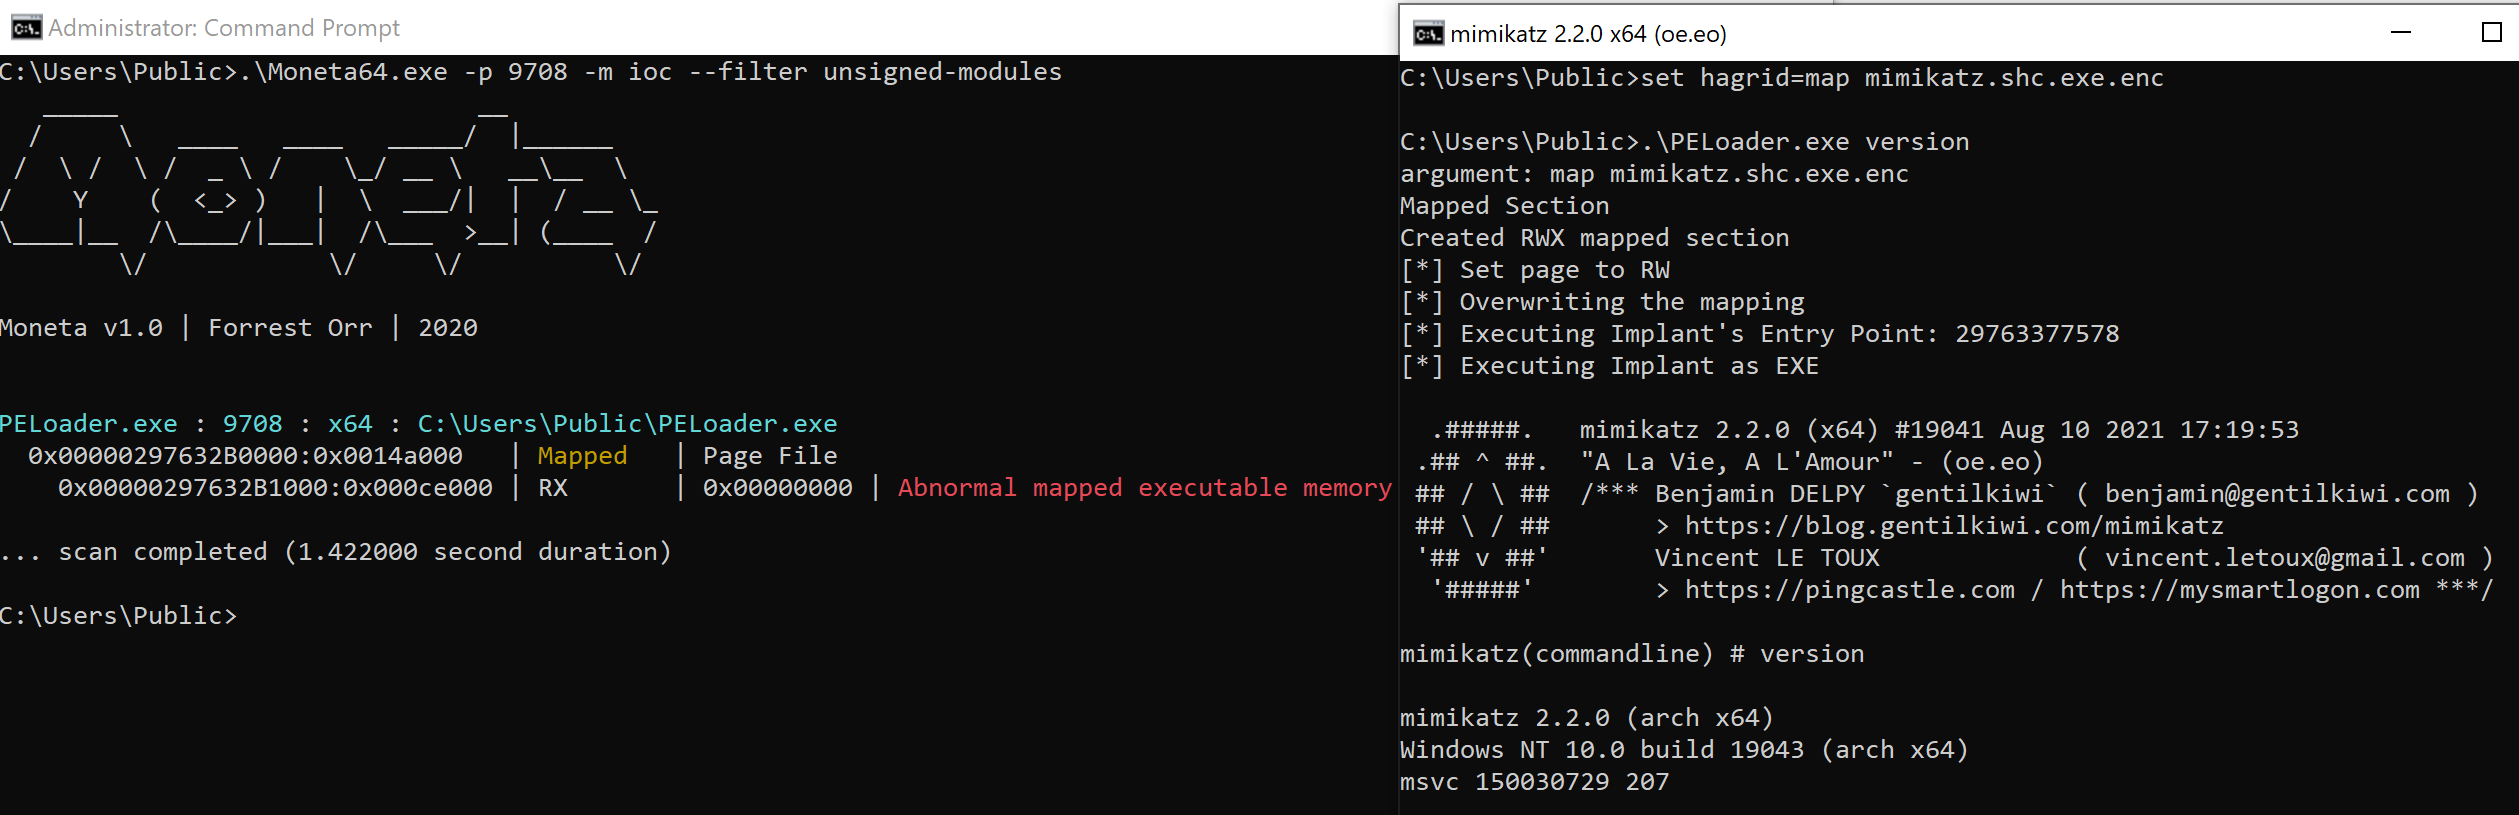 hagrid29/peloader
PE-Lader mit verschiedenen Shellcode-Injektionstechniken