
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, aber mit wasm
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766, aber mit wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, aber mit wasm
 yzddmr6/java-shellcode-loader
Basierend auf Java implementierter Shellcode-Loader
 solomonsklash/sleepycrypt
Eine Shellcode-Funktion zum Verschlüsseln des Abbilds eines laufenden Prozesses, wenn dieser schläft.
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 pur (ohne Abhängigkeiten) als Shared Library (.so), POC für Reflective ELF SO injection
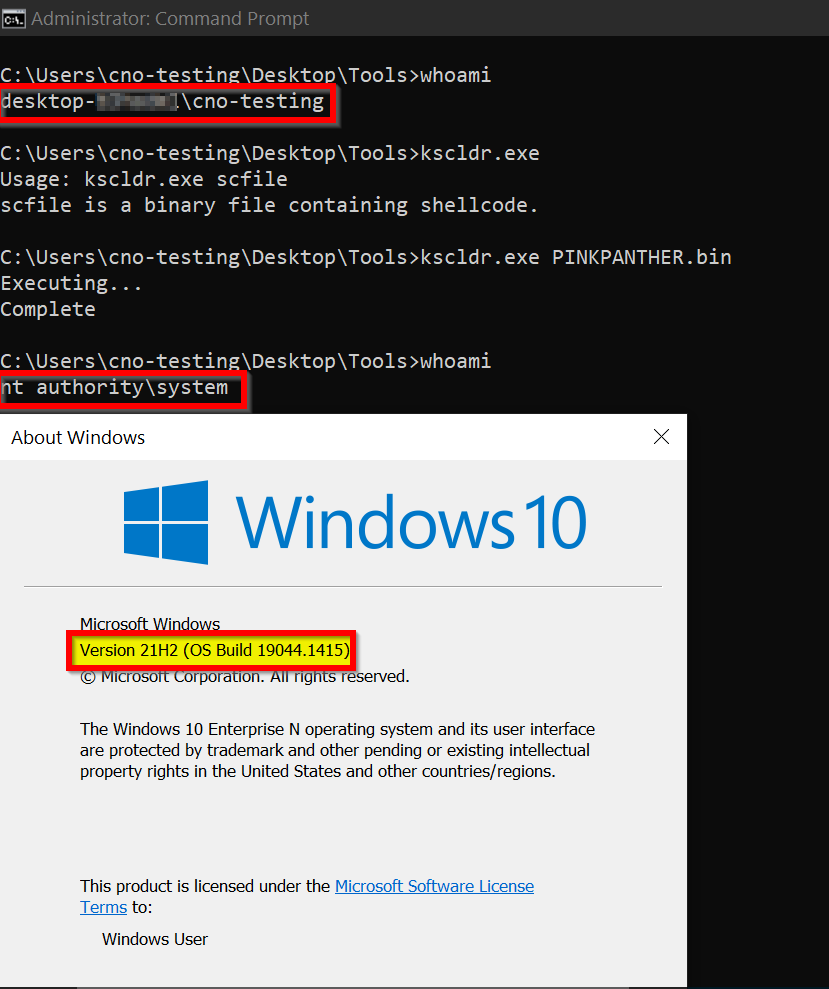 winterknife/pinkpanther
Handgefertigter Windows-x64-Kernel-Mode-Shellcode zum Token-Diebstahl
 choisg/onedriveupdatersideloading
Payload für das DLL-Sideloading von OneDriveUpdater.exe, basierend auf dem Blogbeitrag von PaloAltoNetwork Unit42
 codewhitesec/lastenzug
Socks4a-Proxy, der PIC, Websockets und statische Verschleierung auf Assembly-Ebene nutzt.
 techryptic/pokemon-shellcode-loader
Genug davon, den ganzen Tag auf Hex zu schauen und '\x41's auszugeben? Siehst du lieber Lugia/Charmander? Ich habe die Lösung für dich.
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
 iilegacyyii/shellcrypt
Ein QoL-Tool zur Verschleierung von Shellcode. In der Zukunft wird in der Lage sein, Kodierungs-/Verschlüsselungs-/Komprimierungsmethoden zu…
 wra7h/flavortown
Verschiedene Möglichkeiten zur Ausführung von Shellcode
 secforce/sharpwhispers
C#-Portierung von SysWhispers2. Es verwendet SharpASM, um die Code Caves für die Ausführung des System-Call-Stubs zu finden.
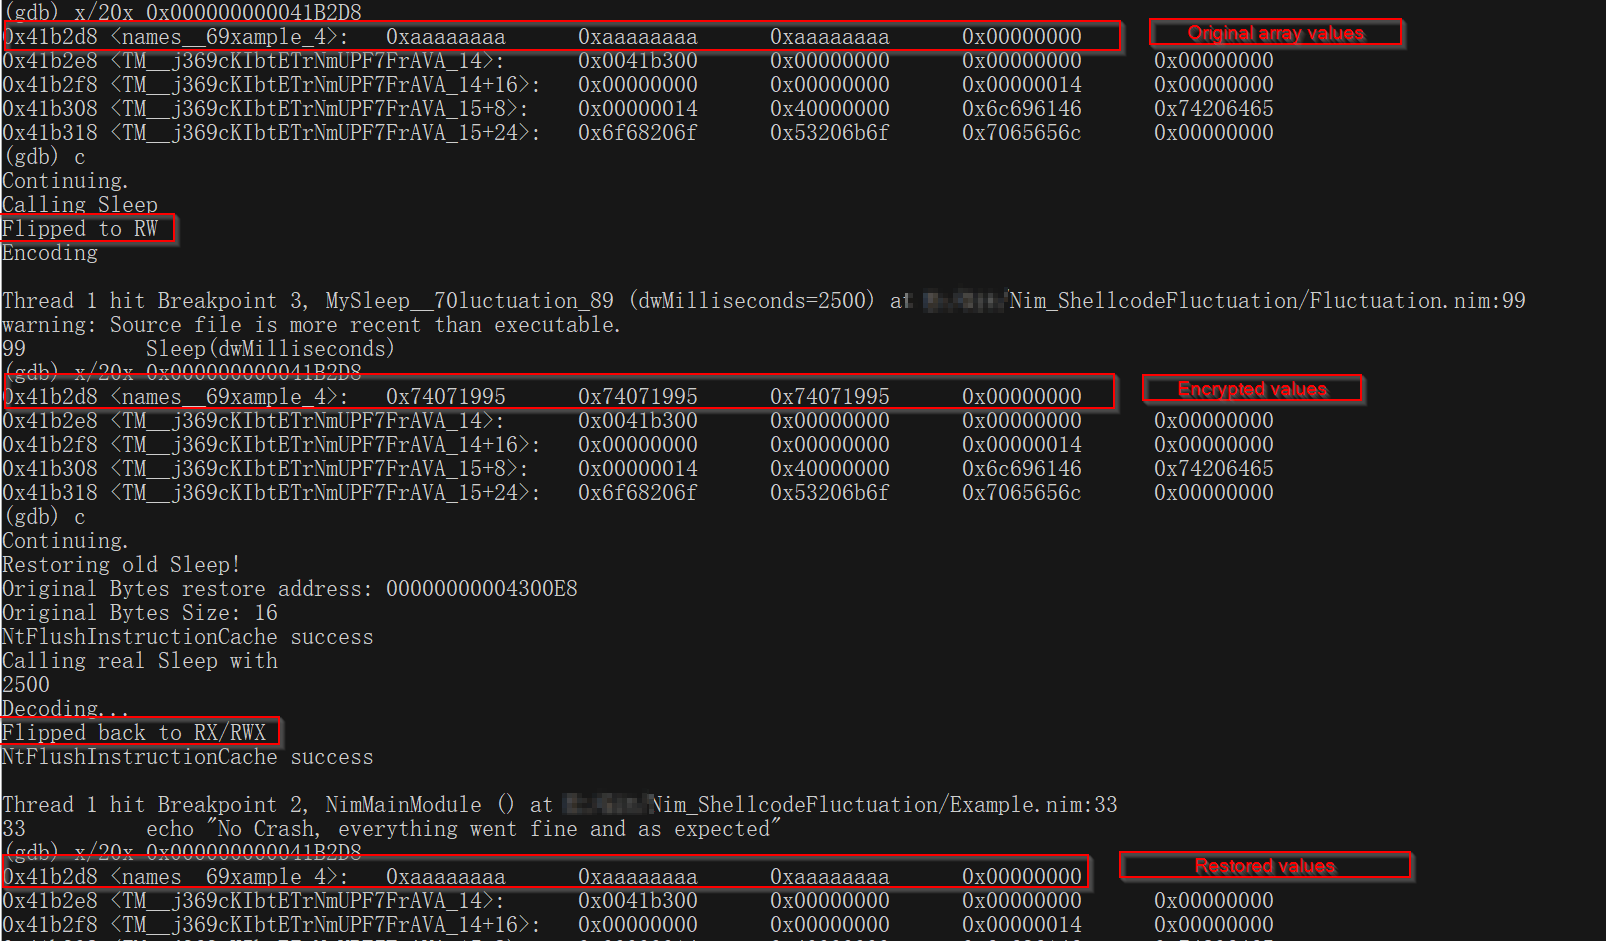 s3cur3th1ssh1t/nimshellcodefluctuation
# ShellcodeFluctuation PoC, portiert auf Nim
 zimawhit3/bitmancer
Nim-Bibliothek für Offensive-Security-Entwicklung
 deepinstinct/dirty-vanity
Ein POC für die neue Injection-Technik, die die Windows-Fork-API missbraucht, um EDRs zu umgehen.…
 bohops/dynamicdotnet
Eine Sammlung verschiedenster Code-Snippets, die dynamische .NET-Tradecraft nutzen.