
holos
Deklaratives KVM/QEMU VM-Orchestrierungstool, das YAML-Compose-Dateien verwendet. Verwaltet Multi-VM-Stacks mit cloud-init, SSH, PCI-Durchleitung und…

Deklaratives KVM/QEMU VM-Orchestrierungstool, das YAML-Compose-Dateien verwendet. Verwaltet Multi-VM-Stacks mit cloud-init, SSH, PCI-Durchleitung und…

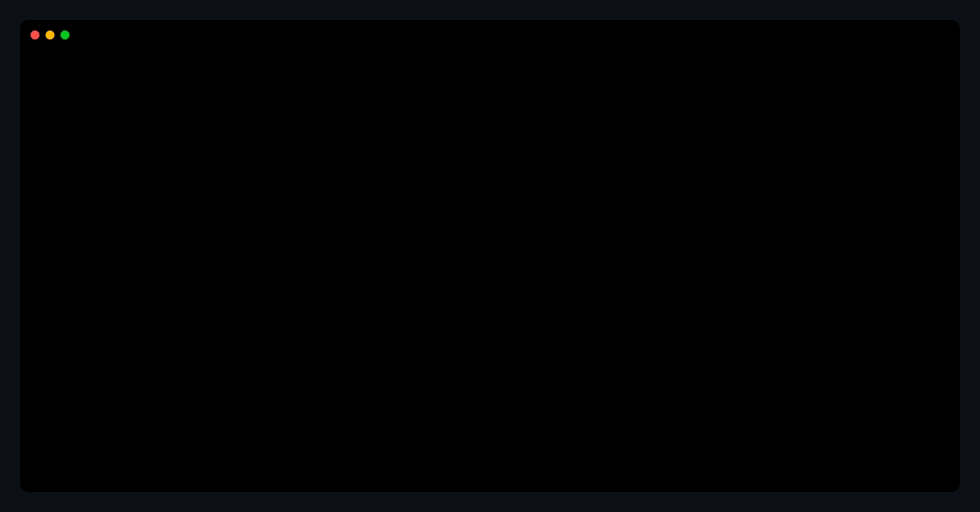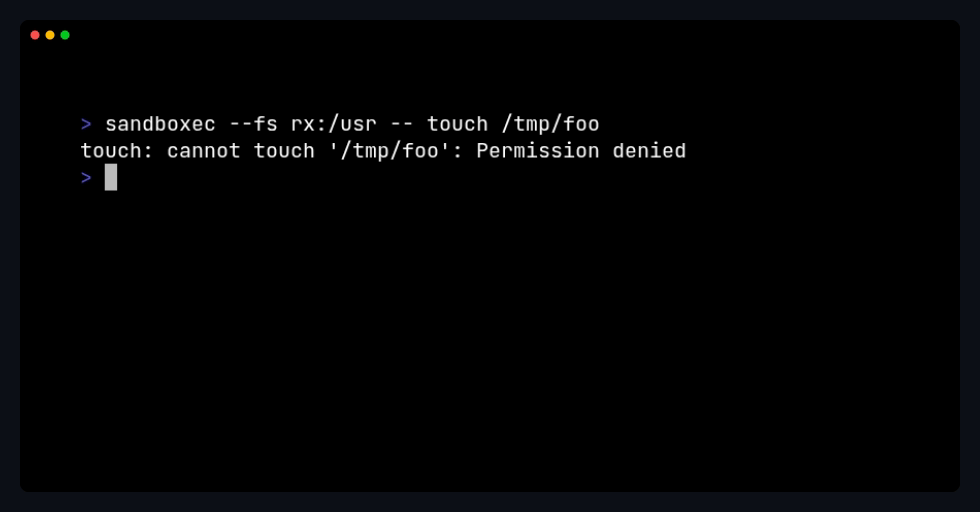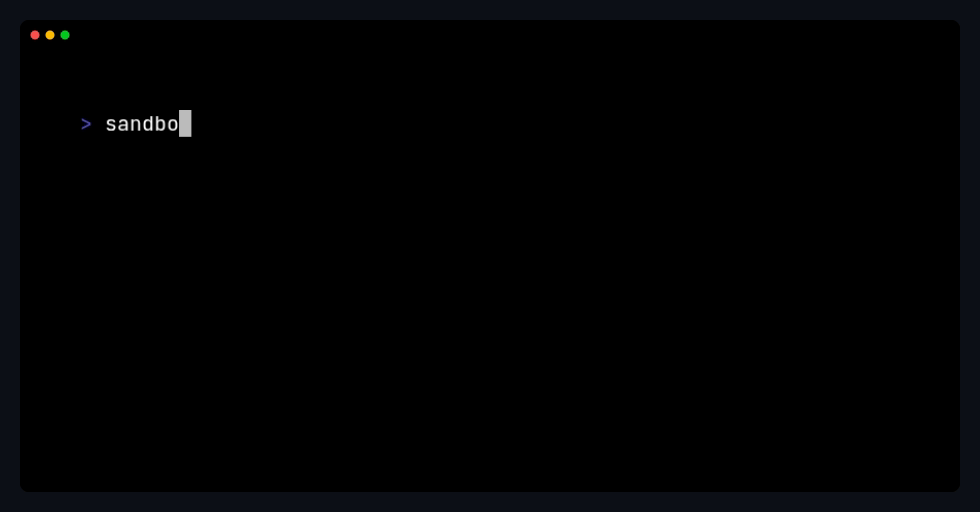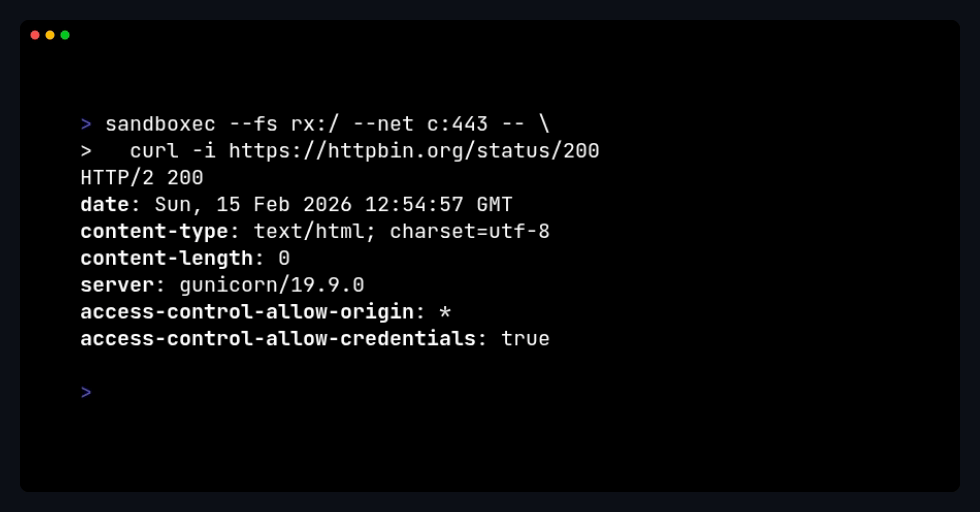
Eine leichtgewichtige Befehls-Sandbox für Linux, standardmäßig sicher, basierend auf Landlock.

Übergeordnetes Repository für LFI: Praktisches, effizientes und sicheres softwarebasiertes Sandboxing

Sichere Laufzeitumgebung zum Isolieren von KI-Agentenaufgaben. Führen Sie nicht vertrauenswürdigen Code in isolierten WebAssembly-Umgebungen aus.

Sub-Millisekunden-VM-Sandboxen für KI-Agenten mittels Copy-on-Write-Forking


Client-seitige Linux-Virtual-Maschine, die im Browser über WebAssembly läuft, mit Tailscale-Netzwerk, Dockerfile-basierten benutzerdefinierten Images…

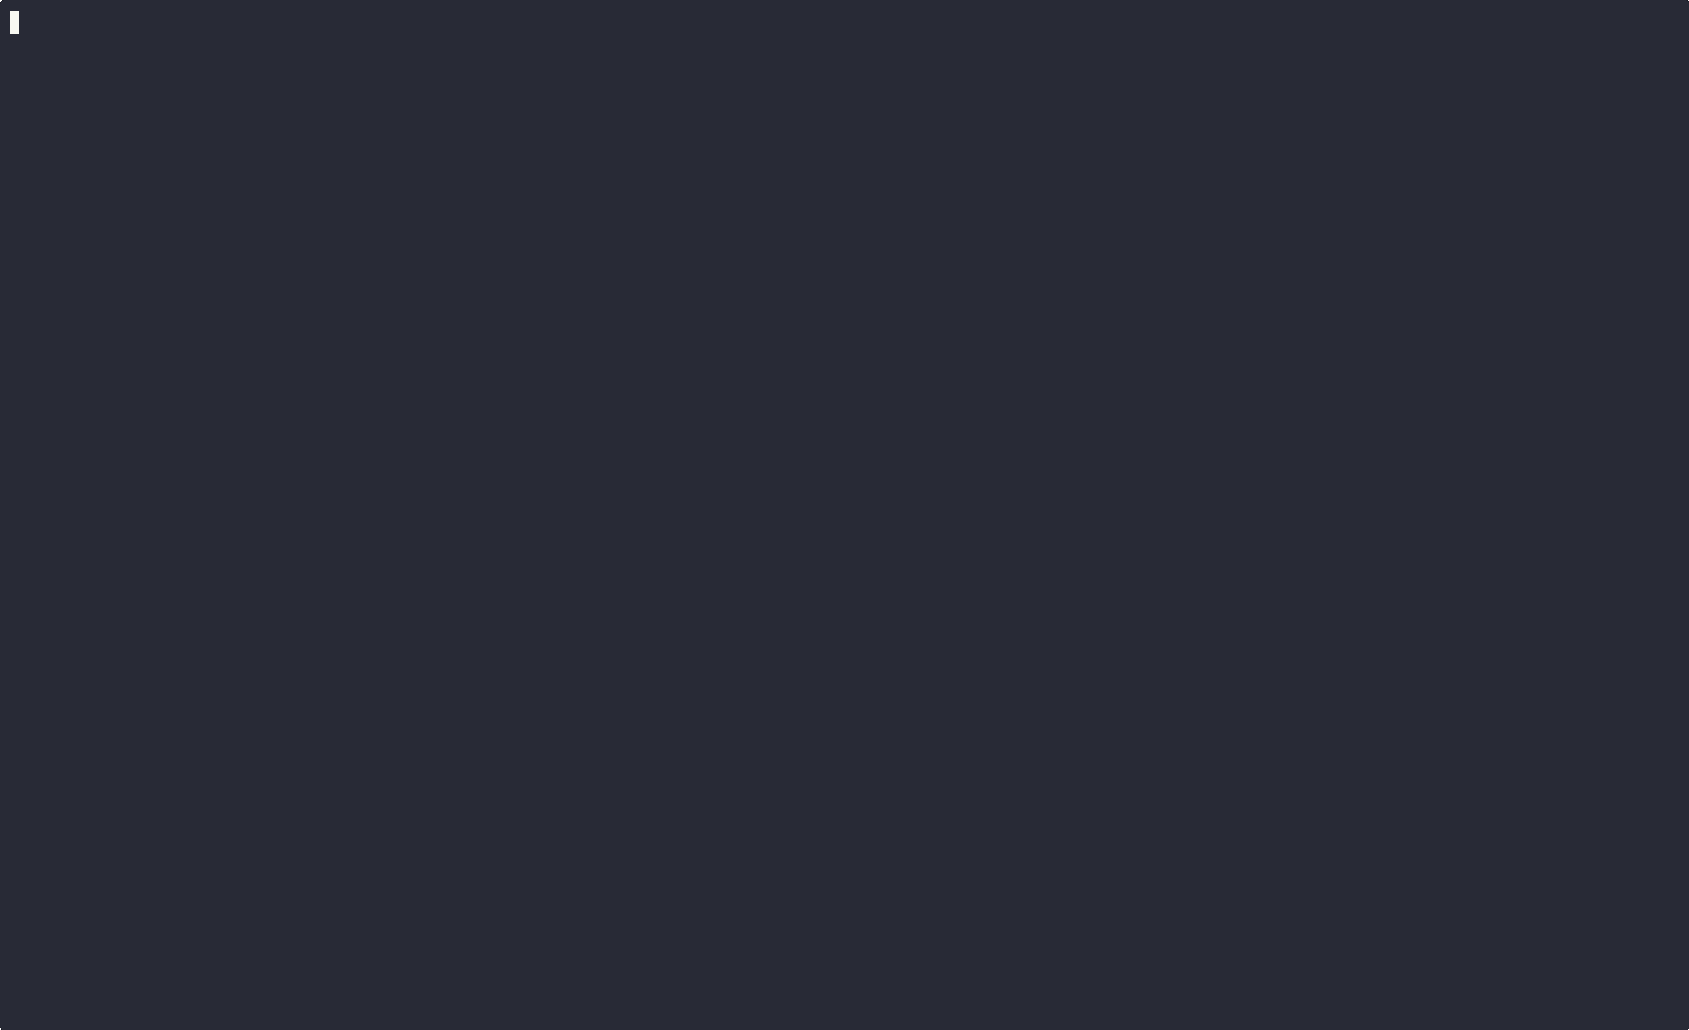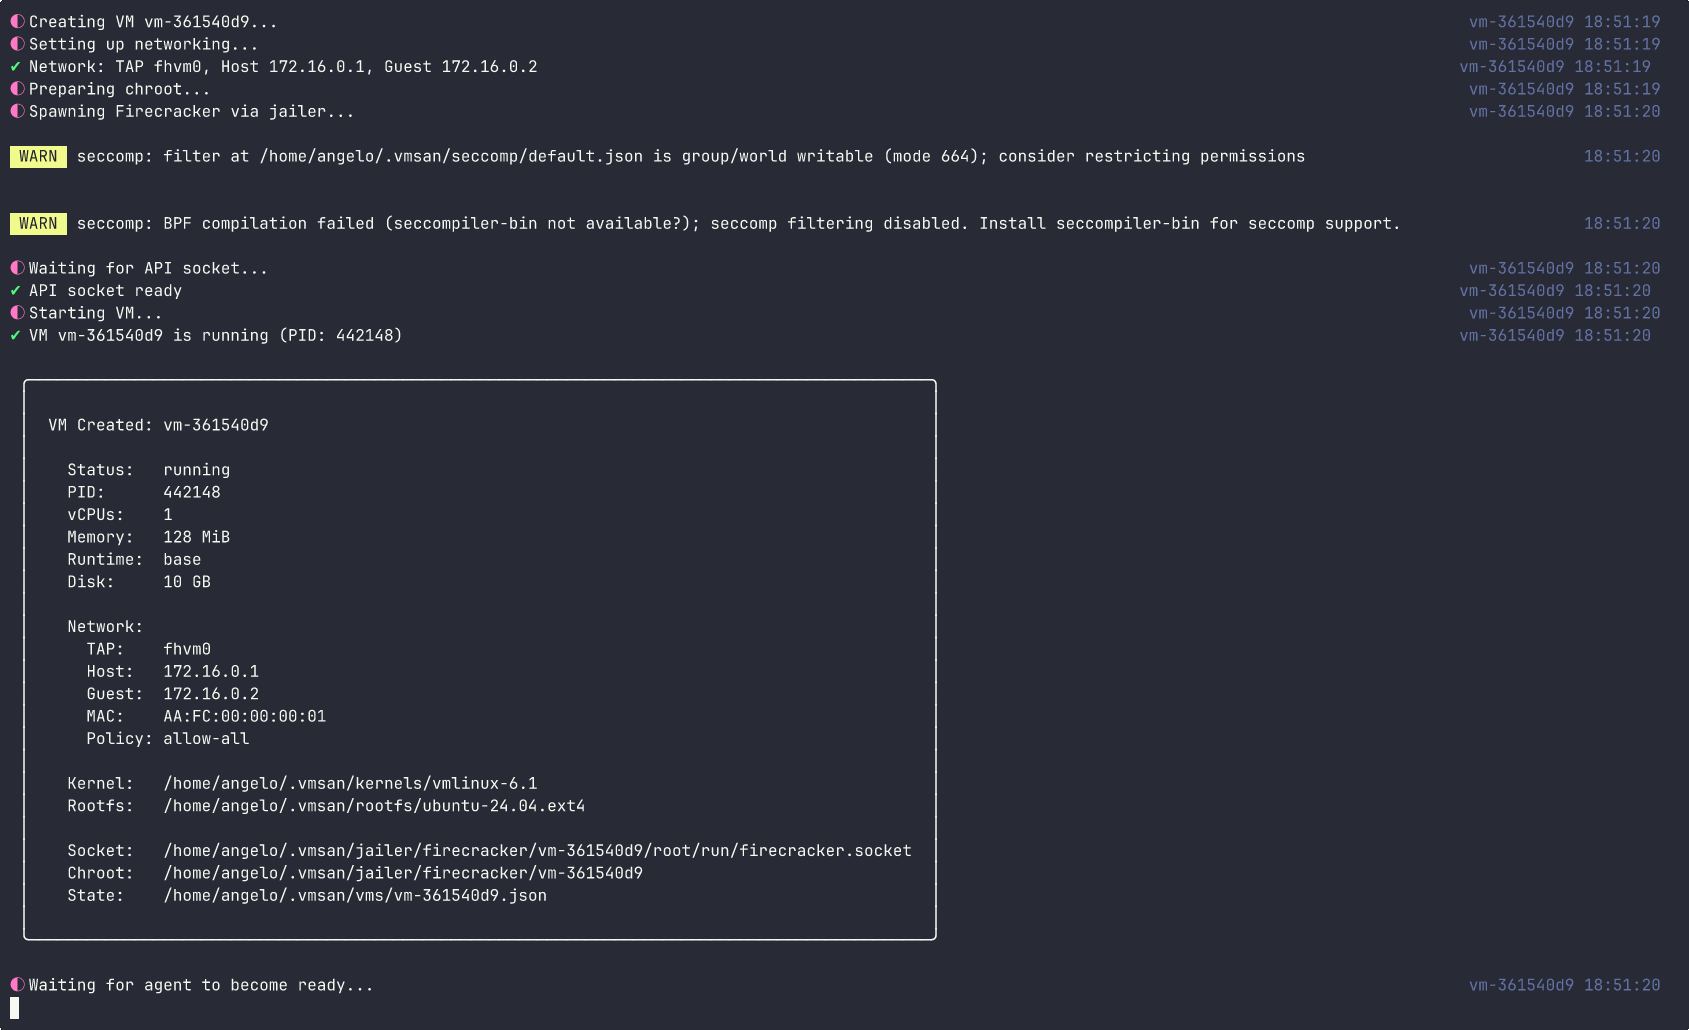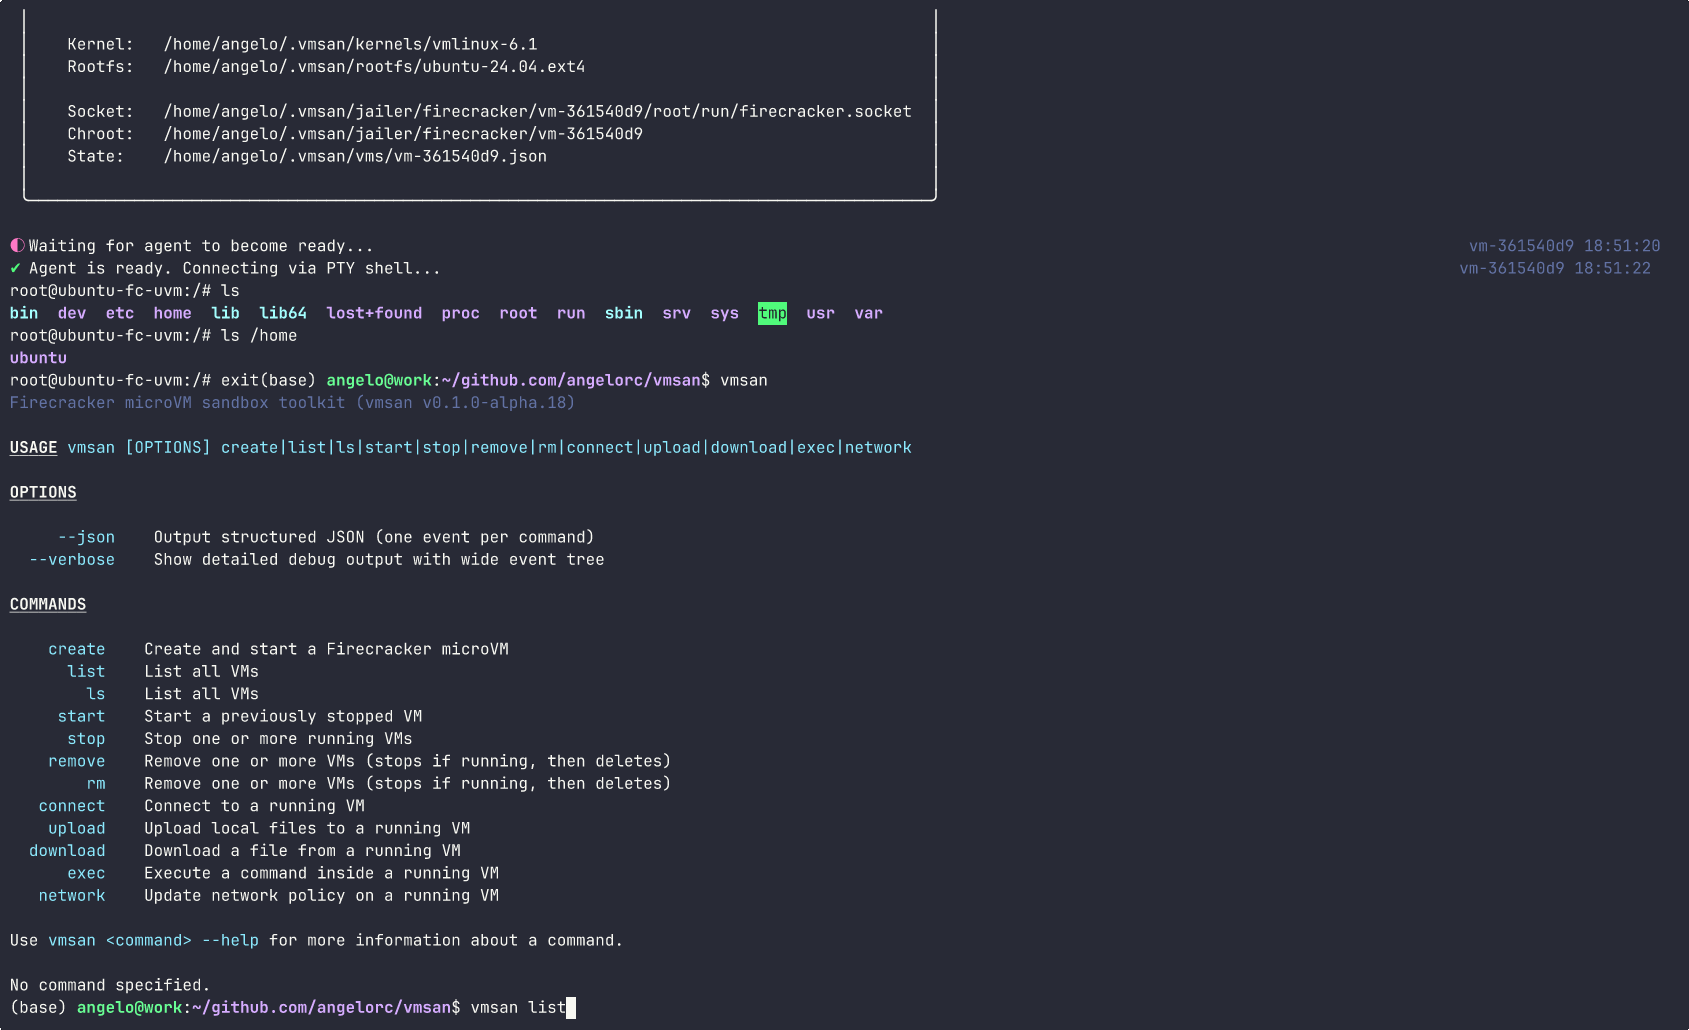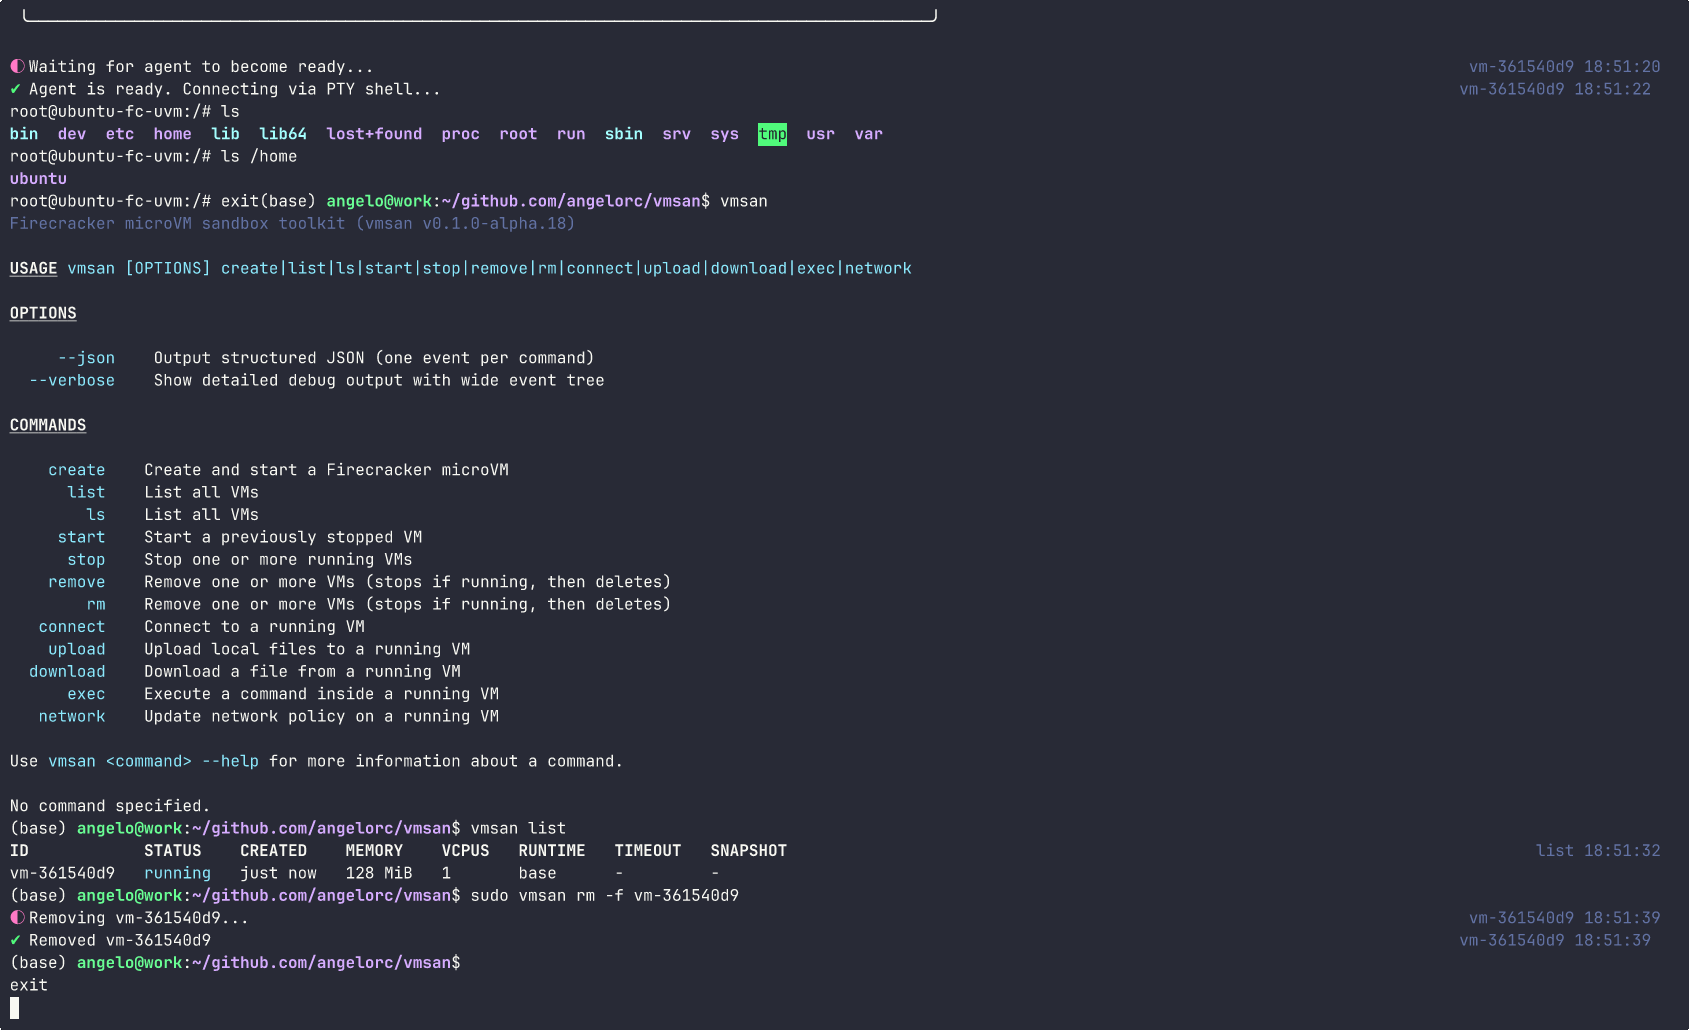
Firecracker einfach gemacht. Sichere MicroVMs in Millisekunden hochfahren – von der Installation bis zur interaktiven Shell mit einem Befehl.

RISC-V-Emulator in Rust, der Linux mit JIT auf ARM64/x86_64 und Sv39 virtuellem Speicher bootet

🛡️ Windows Hello™-artige Gesichtsauthentifizierung für Linux

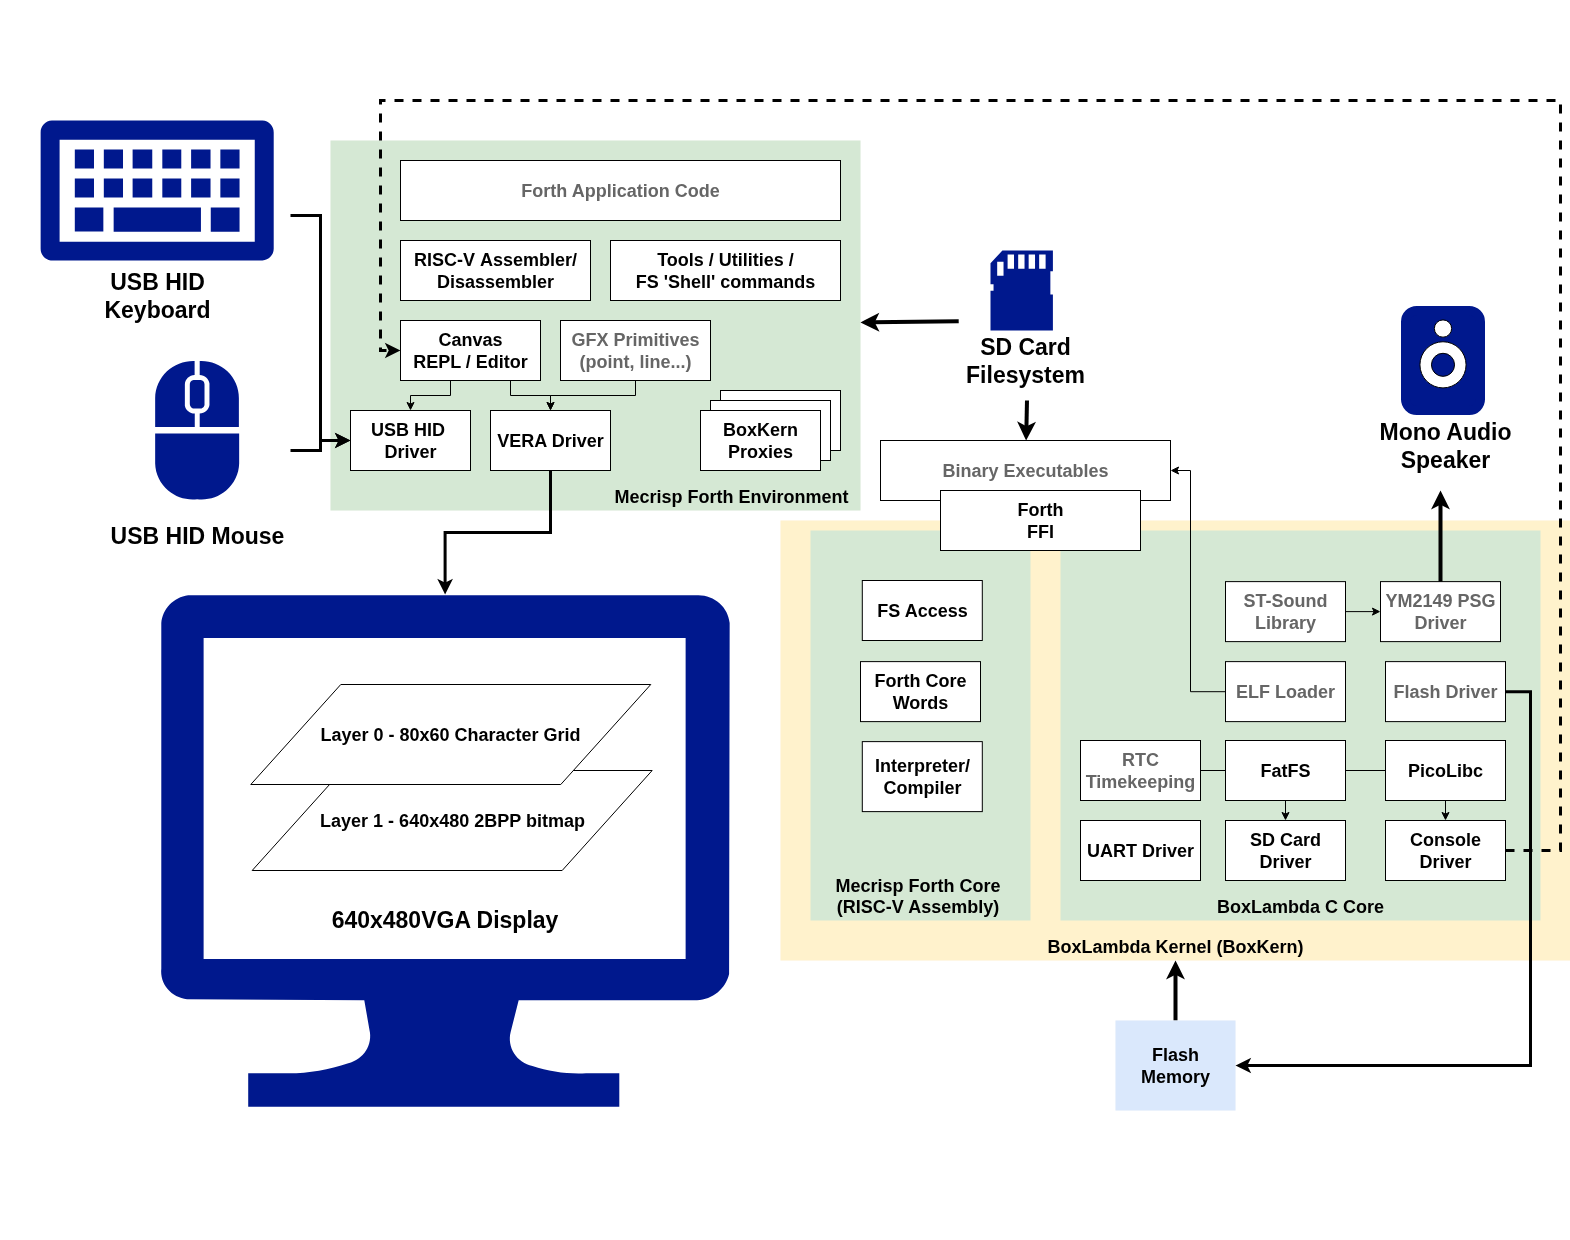
FPGA-basierte Mikrocomputer-Sandbox für Software- und RTL-Experimente

Ein unveränderliches Linux-OS-Image, optimiert für den Betrieb von Incus-Containern und virtuellen Maschinen, mit UEFI Secure Boot, TPM…

A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.

Minimale Maschinenarchitektur mit LLVM-Compiler-Backend, Linux-Port und virtueller Maschine zur Erstellung in sich geschlossener Software-Kapseln,…

Sandbox-Ausführungsumgebung

Metasploitable3 ist eine VM, die von Grund auf mit einer großen Anzahl von Sicherheitslücken aufgebaut ist.

Verwalten Sie OpenClaw in Ihrem Team (Enterprise), indem Sie ihm Recheninfrastruktur, Tool-Integration, Authentifizierung und Sicherheitsprimitive…

Gib Coding-Agenten eine Wegwerf-Linux-VM, nicht deinen Laptop