 OpenClaw Machines
Führen Sie so viele isolierte OpenClaw-Agenten aus, wie Sie benötigen, auf Hardware, die Ihnen gehört.


OpenClaw Machines ist eine Open-Source-Plattform zum Ausführen von OpenClaw in sicheren KI-Sandboxen auf Ihrer eigenen Infrastruktur. Ein Control Plane orchestriert Ihre Hosts, und jeder Agent läuft in einer eigenen Firecracker Mikro-VM auf ihnen – hardwareisoliert, sicher für nicht vertrauenswürdigen und agentengenerierten Code. Ein Cloudflare Data Plane ist die Eingangstür: Jede Maschine erhält eine eigene Subdomain hinter Edge-Authentifizierung, die durch einen Tunnel erreicht wird, der innerhalb der VM endet – kein Host-Port wird für Benutzer-zu-VM-Datenverkehr geöffnet. Das aktuelle Control Plane benötigt weiterhin privaten oder firewall-beschränkten Zugriff auf die authentifizierte Control-API jedes Agenten auf 9090. Sehen Sie es in Aktion unter openclawmachines.com.
Der Apache-2.0 öffentliche Kern liefert jedes Stück dieses Stacks:
- ein minimales Control Plane — Go-API, Postgres-gestützte Konten, Maschinen und Hosts; Platzierung, Maschinenlebenszyklus, Host-Anmeldung, Backups und dauerhafte Workflows;
- der Host-Agent (
ocm-agent) — bootet, überwacht und räumt Firecracker-Mikro-VMs auf Ihren registrierten Linux-Boxen auf, verwaltet Bridge/TAP-Netzwerk und Rootfs-Staging;
- ein pro-Host LLM-Proxy (LiteLLM) — ein Ort für Modellschlüssel und BYO-Key-Unterstützung, mit nutzungsverfolgung pro Maschine über Anbieter hinweg (oder Ihre eigenen lokal bereitgestellten Modelle);
- die OpenClaw-Runtime — die In-VM-Komponenten: Auth-Proxy, Web-Chat-Gateway, Live-Terminal und der artefaktgesteuerte Runtime-Staging/Upgrade-Flow;
- die Browser-Runtime — gepaarte Chromium-Browser-VMs mit CDP-Routing und einer beobachtbaren Live-Ansicht;
- Workspace-Integrationen / natives MCP — GitHub, Google Workspace, OpenAPI, GraphQL und Remote-MCP-Tools, die einmal pro Workspace verbunden und Maschinen über die OCM-MCP-Fassade zugänglich gemacht werden;
- und die Build-Pipelines, die alles zusammensetzen — jeden Build-Befehl jeder Komponente, das GCS-Artefakt-Bucket-Layout, Host-Provisioning-Skripte und die Release-Lanes.
Das ocm-CLI lebt im separaten mathaix/ocm-cli Apache-2.0-Repository.
Video-Link
Klicken Sie auf den Screenshot, um die 43-Sekunden-Demo auf YouTube anzusehen. Dies ist ein verlinktes Bild, kein eingebetteter Player.
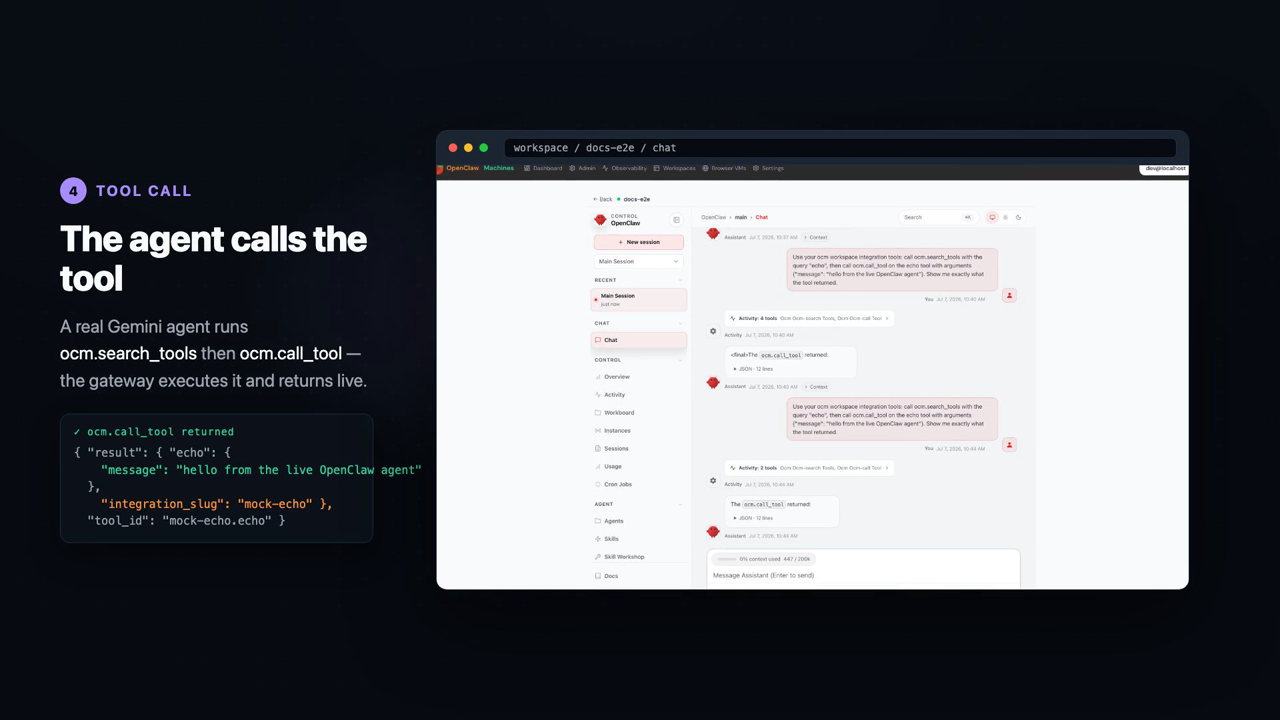
Die Demo umfasst das Onboarding des Hosts, das Hochfahren des Agenten, das laufende Firecracker-VM-Terminal, Workspace-MCP-Integrationen und einen vollständigen Agent-Toolaufruf.
Warum OpenClaw Machines
- Sicherheit. Echte Isolation, keine Container: eine Firecracker-Mikro-VM pro Agent mit eigenem Gast-Kernel hinter einer KVM-Hardwaregrenze – und Authentifizierung, die an der Edge und erneut in jeder VM erzwungen wird.
- Kosten. Ein flacher Serverpreis: Mieten Sie eine einzelne Bare-Metal-Box und betreiben Sie so viele hardwareisolierte Agenten, wie sie Platz hat – siehe Vergleich der Optionen. Dieselbe Architektur senkt auch die Token-Kosten: Leiten Sie Agenten zu Open-Source-Modellen auf Ihrer eigenen GPU-Hardware, anstatt Token-basierte APIs zu bezahlen.
- Souveränität. Ihre Hardware, Ihre Daten, Ihre Schlüssel. Betreiben Sie das Control Plane und die Worker auf Maschinen, die Ihnen gehören, und leiten Sie Modellverkehr durch den pro-Host-LLM-Proxy zu jedem Anbieter – oder zu Modellen, die auf Ihren eigenen GPUs bereitgestellt werden.
- Open Source. Apache-2.0 öffentlicher Kern und begleitendes
ocm CLI, permissiv lizenziert für Übernahme, Einbettung und Beitrag.
- Enterprise. Mehrbenutzerkonten und Teams, admin-gesteuertes Host-Management, verschlüsselte maschinenspezifische Geheimnisse und Kapazitäts-/Platzierungsrichtlinien in Ihrem gesamten Bestand.
- Ökosystem. Browser-VMs für Web-Automatisierung, Live-Terminal und Web-Chat, Pro-VM-Routing, workspace-weite native MCP-Integrationen, Backups/Snapshots, Agentengedächtnis und Beobachtbarkeit mit OpenTelemetry/Opik-Tracing und nutzungsverfolgung pro Maschine.
Wie sich die Optionen vergleichen
Wenn Sie OpenClaw heute ausführen, haben Sie einige Optionen:
- Lokale Hardware – betreiben Sie es auf Ihrem eigenen Laptop oder Desktop.
- Ein VPS (z.B. Hostinger, DigitalOcean) – mieten Sie einen virtuellen Server und betreiben Sie es dort.
- Ein verwalteter Dienst (z.B. KiloClaw) – starten Sie eine gehostete OpenClaw-Instanz und bezahlen Sie pro Instanz.
OpenClaw Machines ist die vierte Option: Mieten Sie einen Bare-Metal-Server (OVHcloud, Hetzner, …), richten Sie OpenClaw Machines darauf aus und starten Sie so viele hardwareisolierte OpenClaw-Instanzen, wie die Box aufnehmen kann. Ein Agent oder fünfzig – die Kosten bleiben ein flacher Serverpreis.
 mathaix/openclawmachines

