

mxc
 microsoft/mxc
Policy-driven, layered isolation and containment
cloud-infrastructure-securitydefensive-toolscontainer-security+3
microsoft/mxcPolicy-driven, layered isolation and containment
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 db-ol/cuaharm
Benchmark zur Bewertung von Sicherheitsrisiken computernutzender Agenten, mit 104 realistischen Missbrauchsszenarien in sieben bösartigen Kategorien,…
 microsoft/pqcrypto-lweke
C-Bibliothek, die FrodoKEM implementiert, einen Post-Quanten-Schlüsselkapselungsmechanismus, der auf dem Learning-with-Errors-Problem basiert, mit…
 withsecurelabs/amsidetection
Proof-of-Concept-Tool zur Erkennung von AMSI-Bypasses (Antimalware Scan Interface) und bösartiger In-Memory-Skriptaktivität auf Windows-Endpunkten.
 davidcarliez/trustmebro
Bypass llm guardrails by confusing it with fabricated tool output.
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
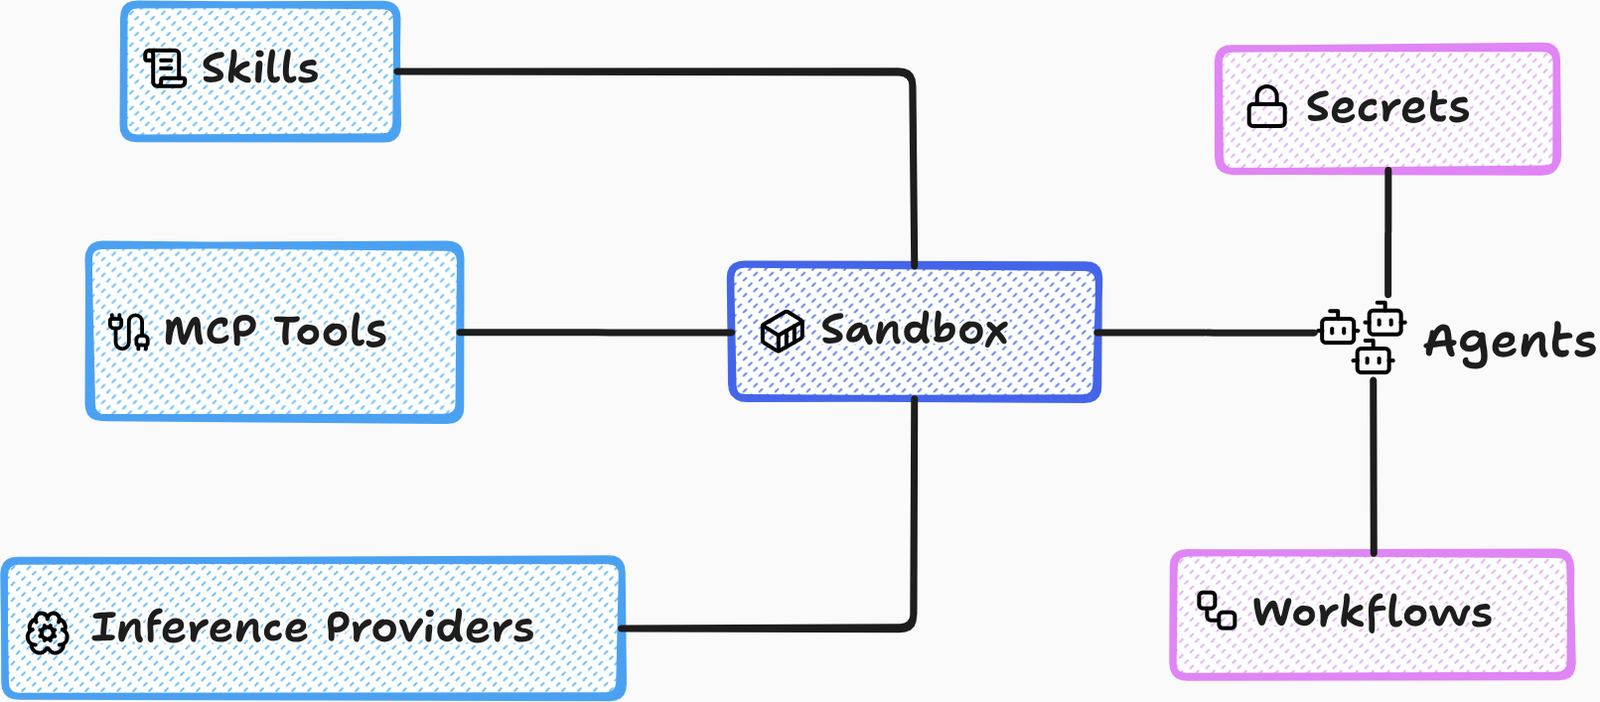 accuknox/agentz
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).
 mrunalp/block-copyfail
BPF-LSM-Blocker für CVE-2026-31431 (Copy Fail) – Remediation ohne Neustart für OpenShift 4
 vatson112/deny-af-alg-bpf
eBPF-LSM-Programm, das die Erstellung von AF_ALG-Sockets blockiert, um CVE-2026-31431 zu entschärfen, mit einem Userspace-Daemon, der abgelehnte…
 wgnet/wg.copyfail.patch
eBPF-basierter Workaround für CVE-2026-31431 (Copy.Fail), der die Erstellung von AF_ALG-Sockets filtert oder beendet, um lokale Privilegieneskalation…
 siyad01/agentbox
Open-Source-Sandbox-Laufzeitumgebung für KI-Agenten — gVisor/Docker-Isolation, Credential-Vault, unveränderliches Audit-Log. Entwickelt nach…
 phalanx-ccs/copy-fail
Passives Diagnosewerkzeug, das prüft, ob ein Linux-System anfällig für CVE-2026-31431 ist, indem es die Erreichbarkeit von AF_ALG-Sockets testet, mit…
 linux-zs/cve-2026-31431-mitigation
Seccomp-basierte Abschwächung für CVE-2026-31431, eine Linux-Kernel-LPE. Blockiert AF_ALG-Sockets über ein PAM-Modul und einen eigenständigen…
 getkern/kern
Rootless-Container-Runtime und Sandbox, die kernel-erzwungene OCI-Images in Millisekunden ohne Daemon startet und Ressourcenprofile,…
 cert-ee/cuckoo3
Open-Source-Sandbox zur automatisierten Malware-Analyse, die verdächtige Dateien und URLs in isolierten VMs ausführt und detaillierte…
 containers/bubblewrap
Niedrigstufiges, unprivilegiertes Sandboxing-Werkzeug, das von Flatpak und ähnlichen Projekten verwendet wird.
 scy-phy/minicps
Echtzeit-Simulationsframework für cyber-physische Systeme mit Modellen physischer Prozesse/Steuerungsgeräte und Mininet-basierter Netzwerkemulation,…