
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Vulmap — Vulmap Online-Projekt für lokale Schwachstellen-Scanner | Kitploit

Tools/GitHubGitHub/vulmon/vulmap
Privilege EscalationSchwachstellenscannerSchwachstellenanalyseExploitationInformationsbeschaffungPenetrationstestsRed TeamingArchived
GitHubvulmon/vulmap

Vulmap

Vulmap Online-Projekt für lokale Schwachstellen-Scanner

Repository anzeigen
97919523vor 3 JahrenVon Kitploit geprüft
Teilen
Webseite

Vulmap-Logo

Vulmap ist ein Open-Source-Projekt für lokale Online-Schwachstellenscanner. Es besteht aus Programmen zur lokalen Schwachstellenscanung für Windows- und Linux-Betriebssysteme. Diese Skripte können sowohl für defensive als auch offensive Zwecke eingesetzt werden. Mit diesen Skripten können Schwachstellenbewertungen durchgeführt werden. Außerdem können sie von Pentestern/Red Teams zur Privilegienausweitung genutzt werden.

Vulmap kann verwendet werden, um Schwachstellen auf dem lokalen Rechner zu scannen, zugehörige Exploits anzuzeigen und herunterzuladen. Die Skripte scannen im Wesentlichen den lokalen Rechner, um Informationen über installierte Software zu sammeln, und fragen die vulmon.com-API ab, ob für die installierte Software Schwachstellen und Exploits existieren. Falls Schwachstellen vorhanden sind, liefert Vulmap die CVE-ID, den Risikowert, den Detail-Link zur Schwachstelle, die zugehörigen Exploit-IDs (falls vorhanden) sowie die Exploit-Titel. Exploits können auch mit Vulmap heruntergeladen werden.

Die Hauptidee von Vulmap ist es, Echtzeit-Schwachstellendaten von Vulmon zu beziehen, anstatt sich auf eine lokale Schwachstellendatenbank zu verlassen. Selbst die aktuellsten Schwachstellen können mit diesem Ansatz erkannt werden. Darüber hinaus unterstützt die Exploit-Download-Funktion Prozesse zur Privilegienausweitung. Pentester und Red Teams können Exploits über die Befehlszeile von Exploit DB herunterladen. Für diese Funktion wird lediglich die ID der Exploits benötigt.

Da die meisten Linux-Installationen Python enthalten, wurde Vulmap Linux mit Python entwickelt, während Vulmap Windows mit PowerShell entwickelt wurde, um die Ausführung auf den meisten Windows-Versionen zu erleichtern. Vulmap Linux ist mit Python 2.x, 3.x und dem dpkg-Paketverwaltungssystem kompatibel. Vulmap Windows ist mit PowerShell v3 und höher kompatibel.

Verwenden Sie die folgenden Links, um detaillierte Informationen über Vulmap zu erhalten:
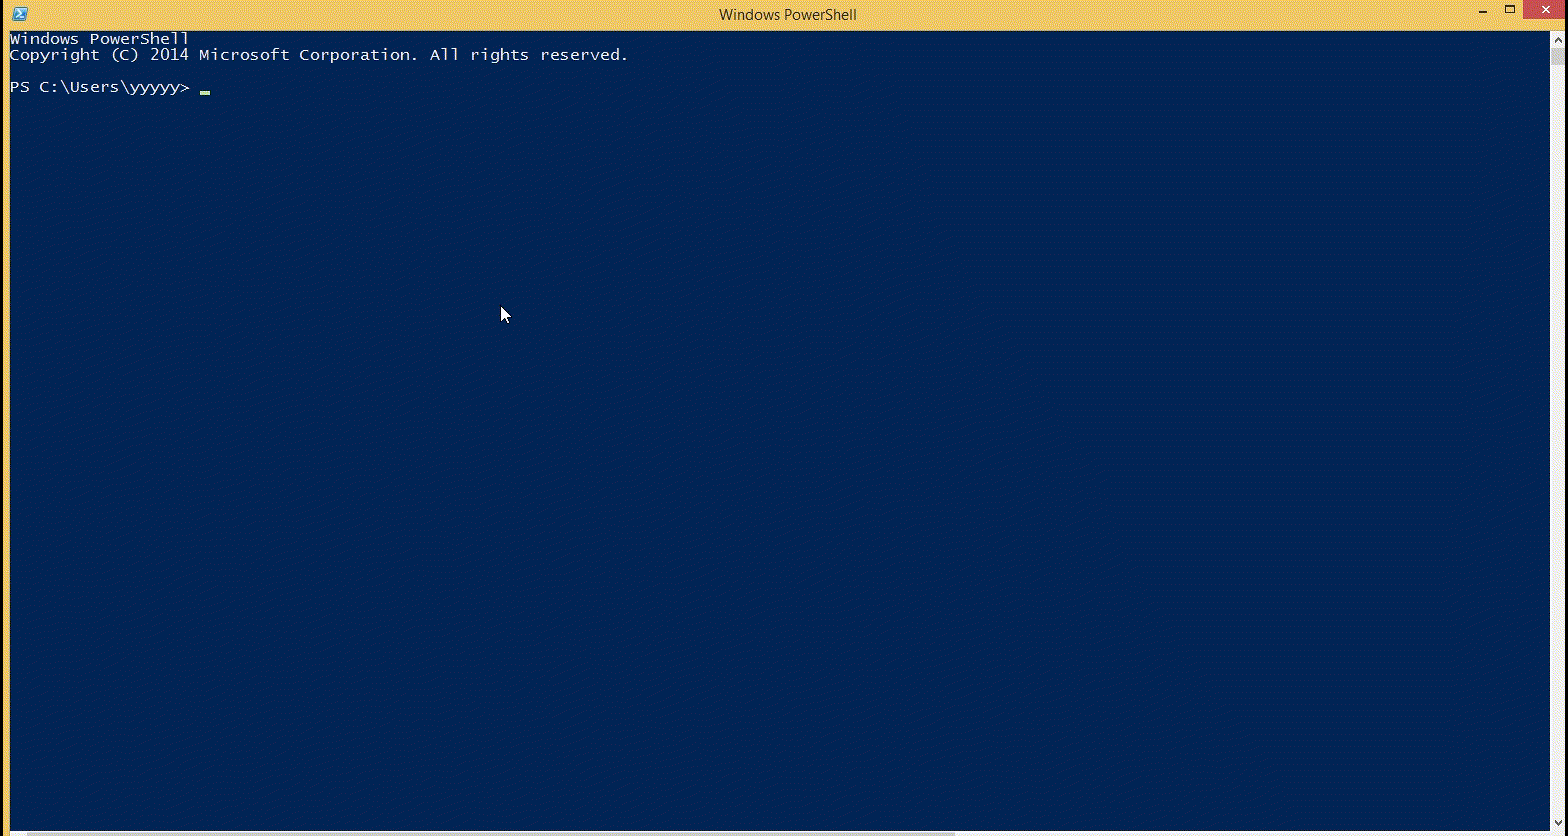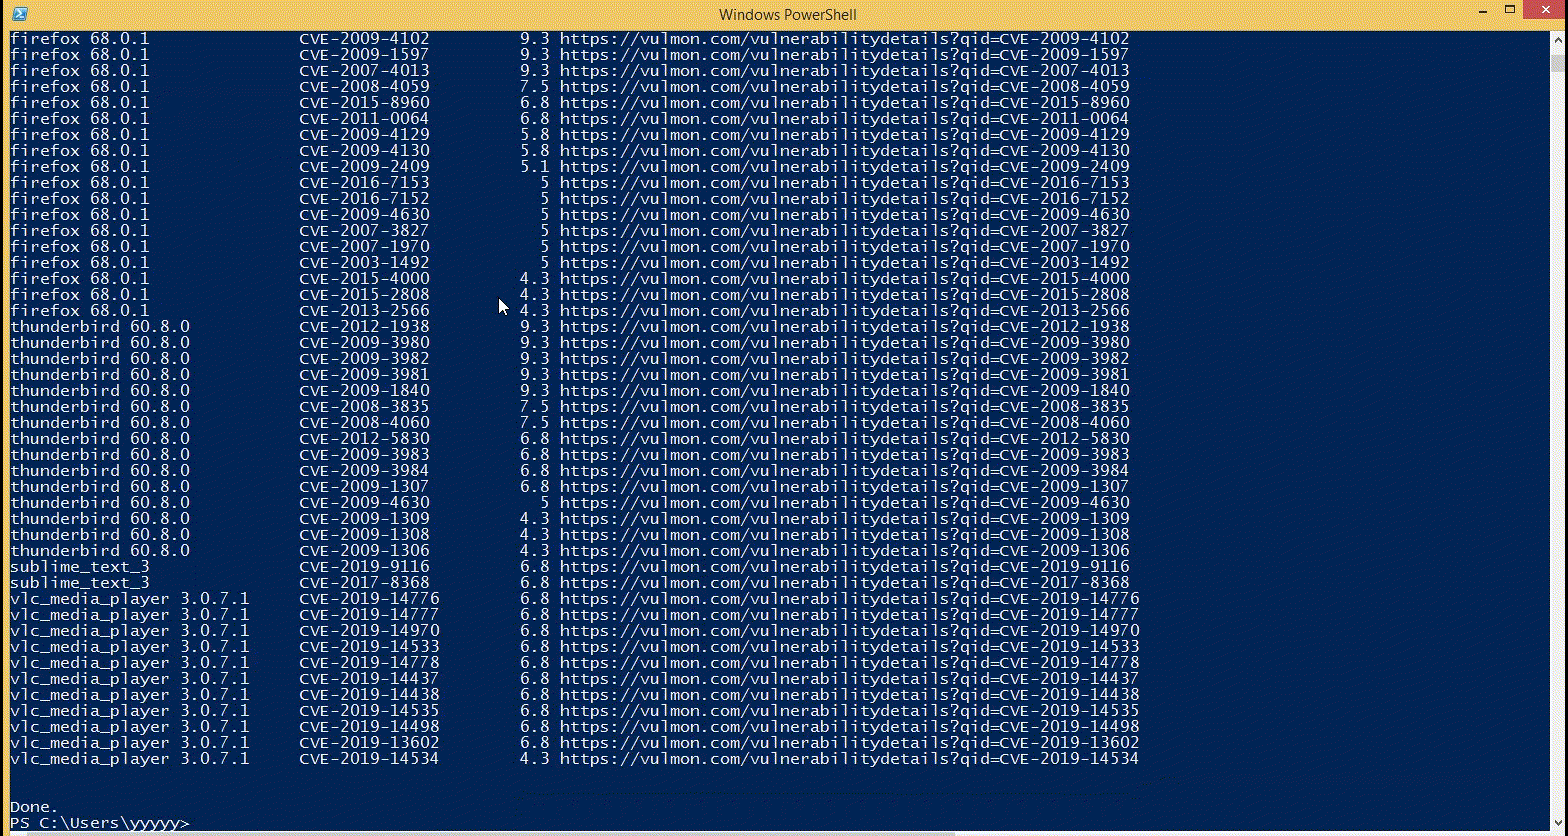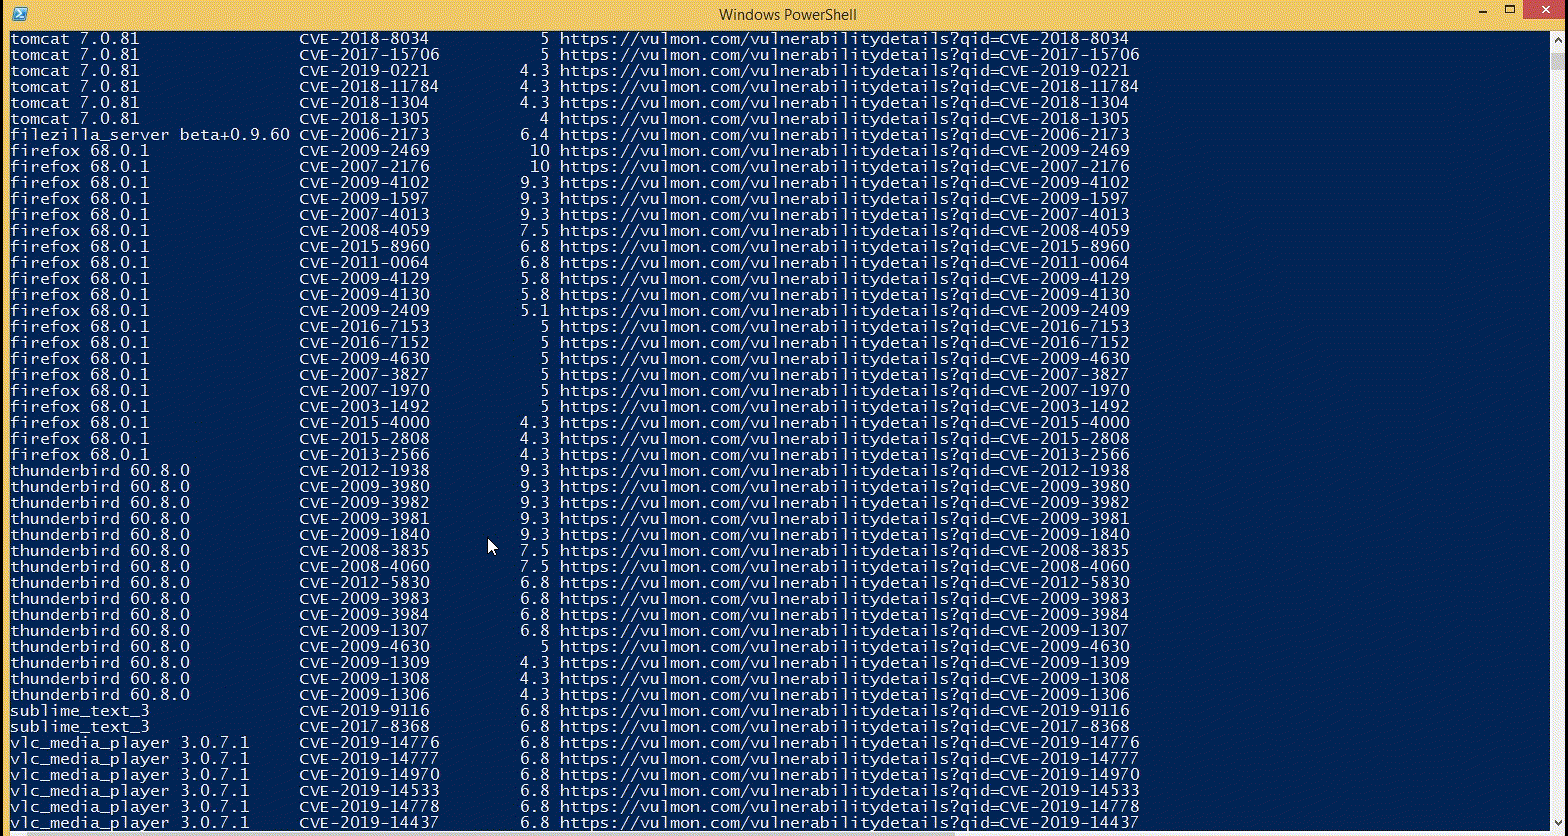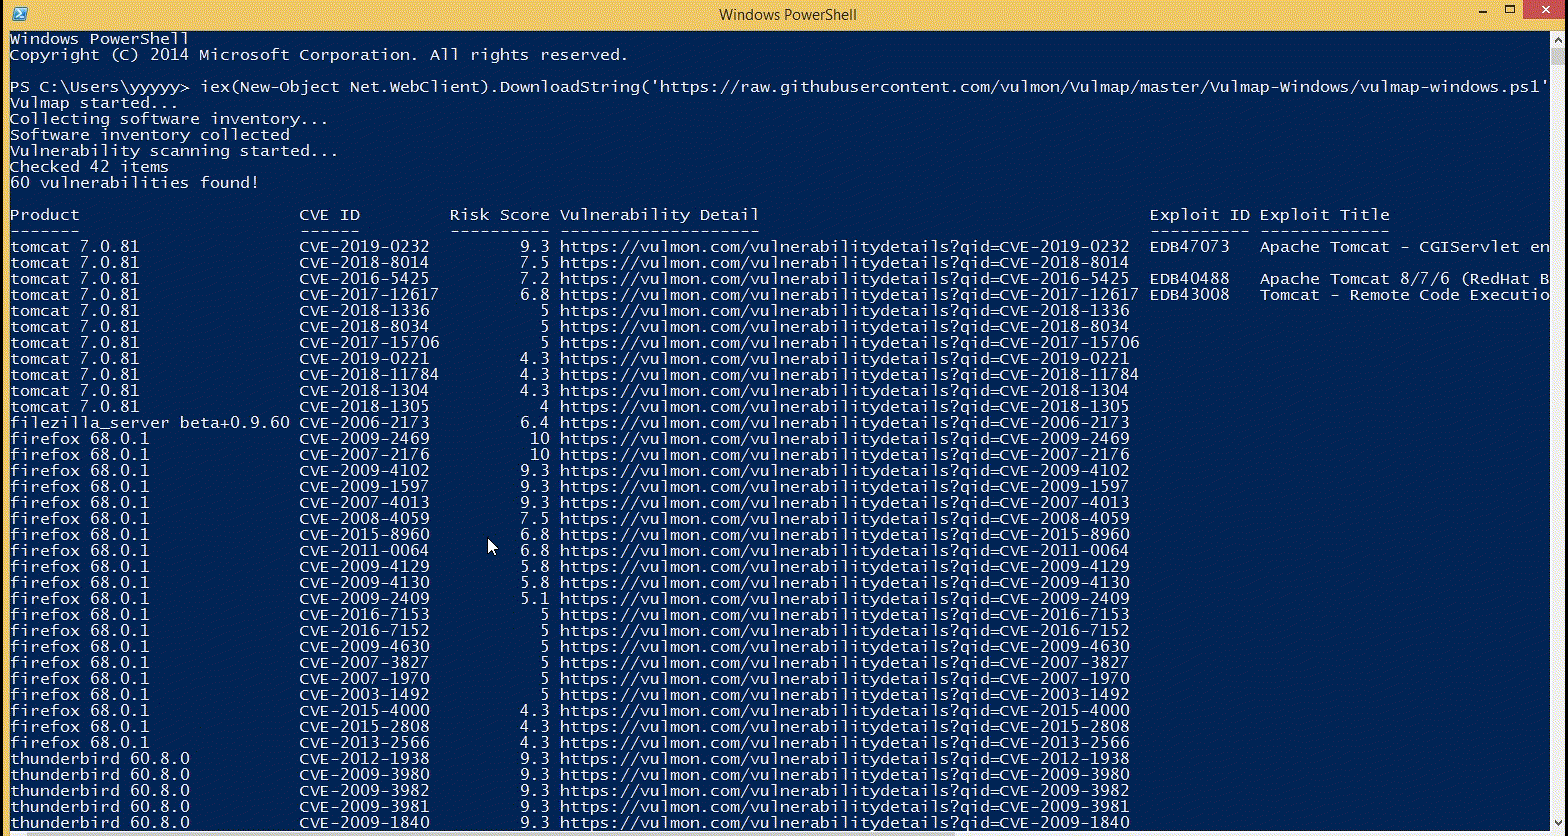
  • Vulmap Windows - PowerShell-Skript für Windows-Systeme

Verwendungs-GIF

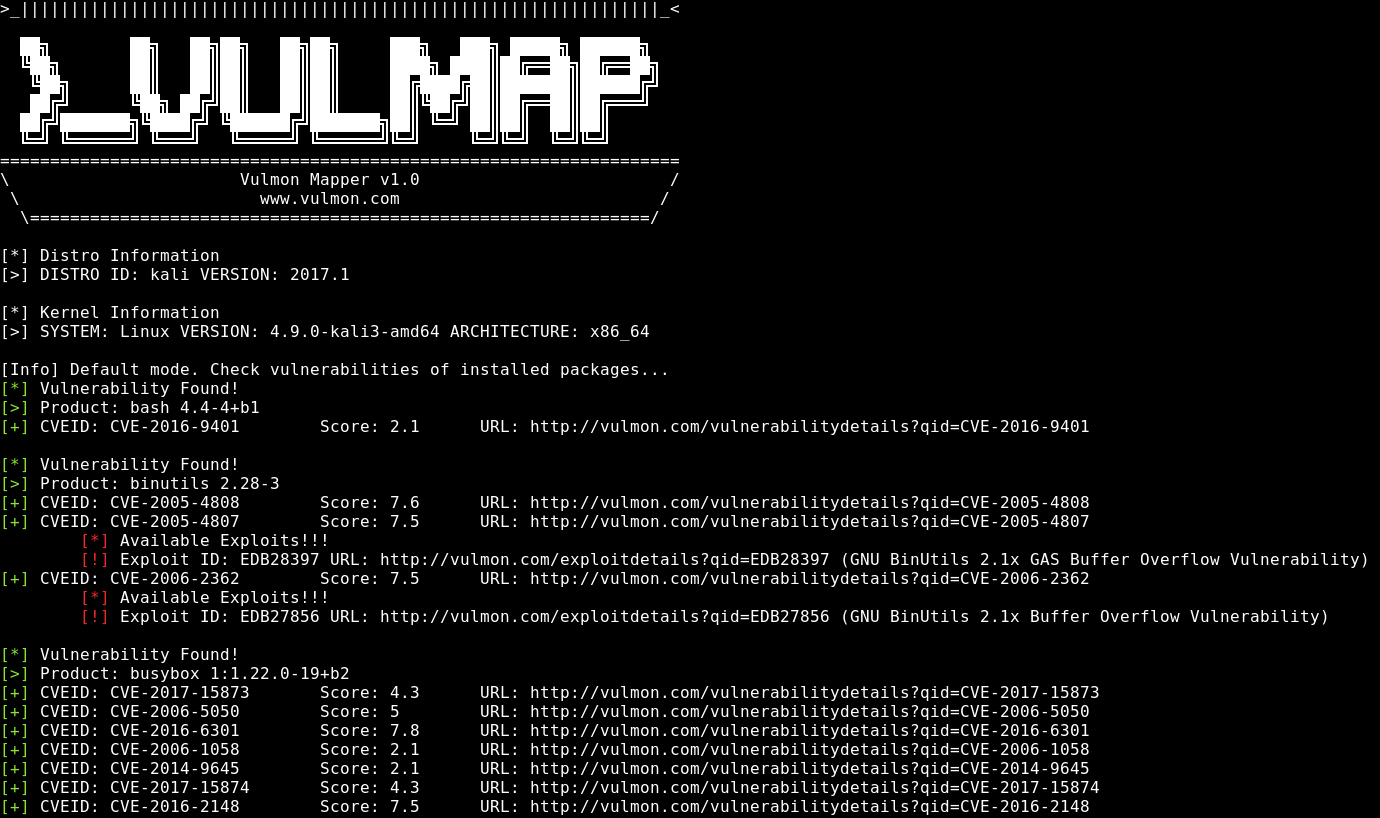
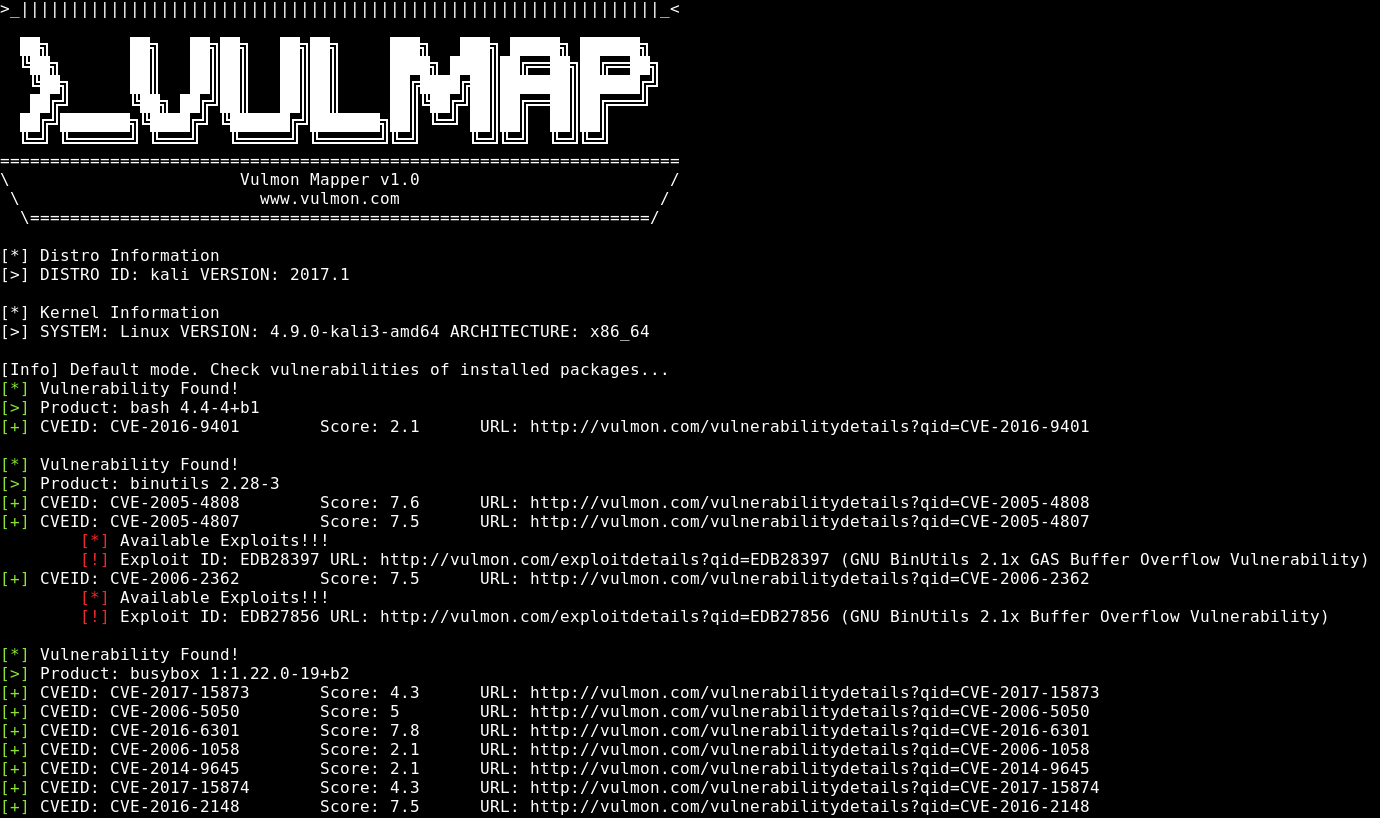
  • Vulmap Linux - Python-Skript für Linux-Systeme

Screenshot des Terminals

To-Do:

  • Schwachstellen auf Betriebssystemebene werden unter Windows erkannt
  • Andere Linux-Paketverwaltungssysteme werden unterstützt
  • Ein macOS-Skript wird entwickelt
  • Android- und iOS-Skripte werden entwickelt

Hauptbeitragende

  • Yavuz Atlas
  • Fatih Özel
  • Hakan Bayır

Konferenzen

  • DEF CON
  • Black Hat
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →