

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Payload-Entwicklung — Tools — Seite 2 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
967 Ergebnisse
NativePe preview

NativePe

GitHubhabanada/nativepe

Object Pascal (Delphi)-Bibliothek zum Parsen, Mapping, Laden und Dumpen von Windows-PE-Dateien, mit Relocations, Imports, TLS und Lesen von…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18
vor 17 Tagen
injection-2 preview

injection-2

GitHubgmh5225/injection-2

Kuratierte Sammlung von Windows-Prozessinjektionstechniken mit Verweisen auf Write-ups zu Conhost, PROPagate, KernelCallbackTable,…

defensive-toolsexploitationpost-exploitation+4
7vor 3 Jahren
Xenon preview

Xenon

GitHubmythicagents/xenon

Ein in C geschriebener Mythic-Agent für Windows
defensive-toolspenetration-testing-frameworksprivilege-escalation+9
188vor 1 Monat
httpx preview

httpx

GitHubmythicc2profiles/httpx

Konfigurierbares, community-getriebenes HTTP-C2-Profil

defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
32vor 2 Monaten
Deserializer preview

Deserializer

GitHubjoshuaprovoste/deserializer

AST-basierter statischer Code-Analysator mit agentischer, LLM-gestützter Beziehungszuordnung zur Entdeckung von Python-RCE-Pfaden und tiefen…

static-analysisvulnerability-scannersstatic-code-analysis+6
2vor 18 Tagen
notRDP preview

notRDP

GitHubdagowda/notrdp

Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…

persistence-mechanismsimpersonation-toolsdata-exfiltration+6
252vor 19 Tagen
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.

encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7vor 5 Monaten
Koi preview

Koi

GitHubb3rt1ng/koi

Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…

payload-generationpersistence-mechanismsids-ips-evasion+9
39vor 5 Tagen
IAT-Hook preview

IAT-Hook

GitHubgmh5225/iat-hook

C++ DLL, die Import Address Table Hooking durchführt, indem sie PE-Header parst und importierte Funktionsadressen auf einen benutzerdefinierten Hook…

persistence-mechanismscode-analysisreverse-engineering+4
vor 4 Jahren
LazyOwn preview

LazyOwn

GitHubgrisuno/lazyown

Red-Team-Framework und Multi-Operator-C2-Plattform mit KI-Agenten, malleable Implants, Rootkits, Phishing-Engine und 741 CLI-Befehlen, die die…

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+8
301vor 3h 19m
Harald preview

Harald

GitHubgmh5225/harald

Ein minimaler In-Memory-CPU für die agnostische Erstellung von Protokollen on-the-fly

exploitationids-ips-evasionscripting-automation+6
vor 1 Jahr
CnaEmulator preview

CnaEmulator

GitHubiterat0r/cnaemulator

Eigenständige Emulations- und Testumgebung für Cobalt Strike Aggressor Scripts (.cna), die die Syntax validiert, Beacon-APIs simuliert und BOFs über…

dynamic-analysis-sandboxingexploitationscripting-automation+7
22vor 28 Tagen
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

Missbraucht die von Microsoft signierte tlscsp.dll LOLBin, um RC4-Verschlüsselung/-Entschlüsselung über LsCsp_EncryptHwid auszuführen und den…

defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
38vor 26 Tagen
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

Reflektierender PE-Mapper und evasionsgehärtete Module-Stomping-Engine für Windows x64

defensive-toolspersistence-mechanismsreverse-engineering+7
8vor 3 Tagen
SmuggleMyPayload preview

SmuggleMyPayload

GitHubshaheeryasirofficial/smugglemypayload

Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…

defensive-toolsphishing-toolspayload-generation+6
52vor 5 Tagen
EvilVM preview

EvilVM

GitHubjephthai/evilvm

Forth-basierter Compiler, der als positionsunabhängiger x86_64-Shellcode bereitgestellt wird und einen Remote-Code-Execution-Agenten mit interaktivem…

exploit-frameworksreverse-engineeringscripting-automation+7
209vor 4 Jahren
MSRKit preview

MSRKit

GitHubrurixis/msrkit

Ein Konzept zur Verwendung einer ROP-Kette in Kombination mit einem WRMSR-Primitiv, um Kernelfunktionen aufzurufen und unsignierte Treiber über BYOVD…
privilege-escalationexploitationreverse-engineering+5
66vor 27 Tagen
OneDrive-UDC2 preview

OneDrive-UDC2

GitHubnmht3t/onedrive-udc2

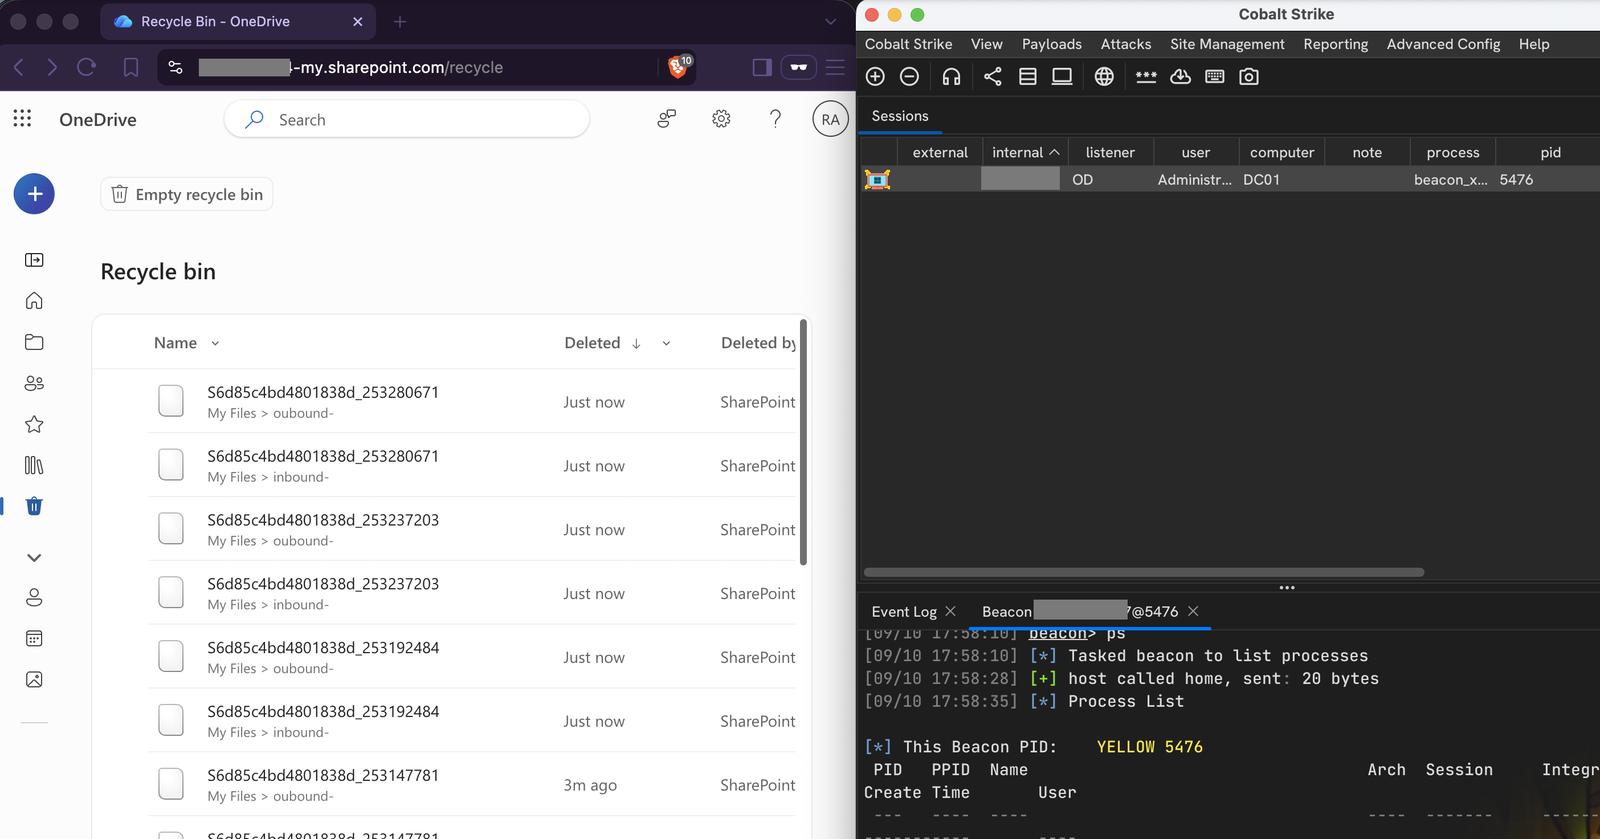
OneDrive als verdeckter C2-Transport für Cobalt Strike

defensive-toolspenetration-testing-frameworkspost-exploitation+4
72vor 1 Monat
Zurück123…54Weiter