

S1EM
 v1d1an/s1em
Dieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem.
vulnerability-scannersforensicsnetwork-security+6
v1d1an/s1emDieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem.
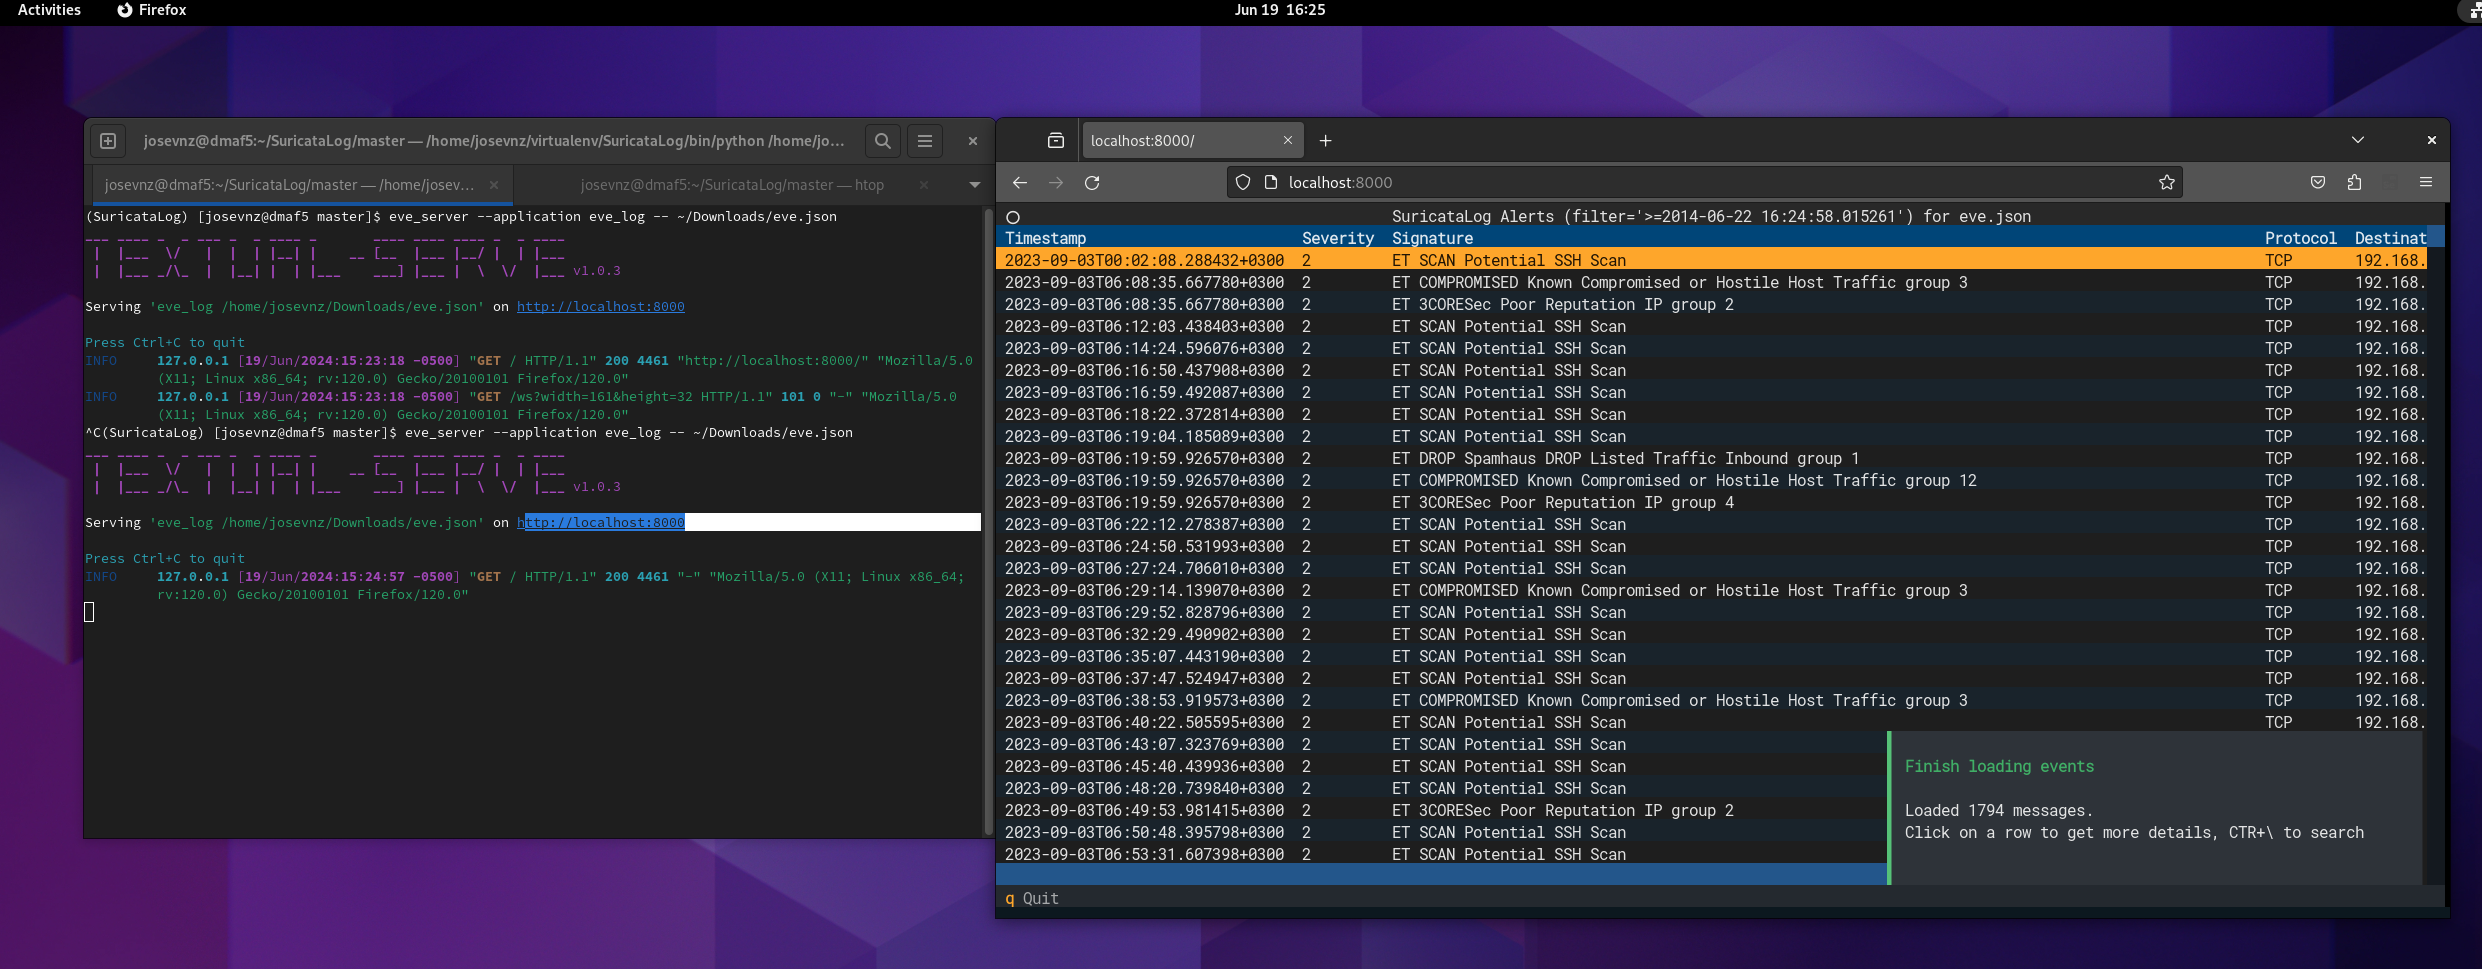 josevnz/suricatalog
Parsen, filtern und visualisieren Sie Suricata eve.json-Protokolle mit CLI-Tools für Alarme, Flows, DNS und Payloads. Enthält ein Tutorial zum…
 jtpereyda/boofuzz
Ein Fork und Nachfolger des Sulley Fuzzing Frameworks
 d3vl/l3mon
Webbasiertes Netzwerküberwachungssystem mit Echtzeit-Bandbreitenverfolgung, Server-Leistungsmetriken und anpassbaren Benachrichtigungen für…
 safebuffer/metateta
Automatisierter Netzwerkprotokoll-Scanner und -Exploiter, der Metasploit-Module für schnelle Penetrationstests in großen Netzwerken nutzt und SMB,…
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
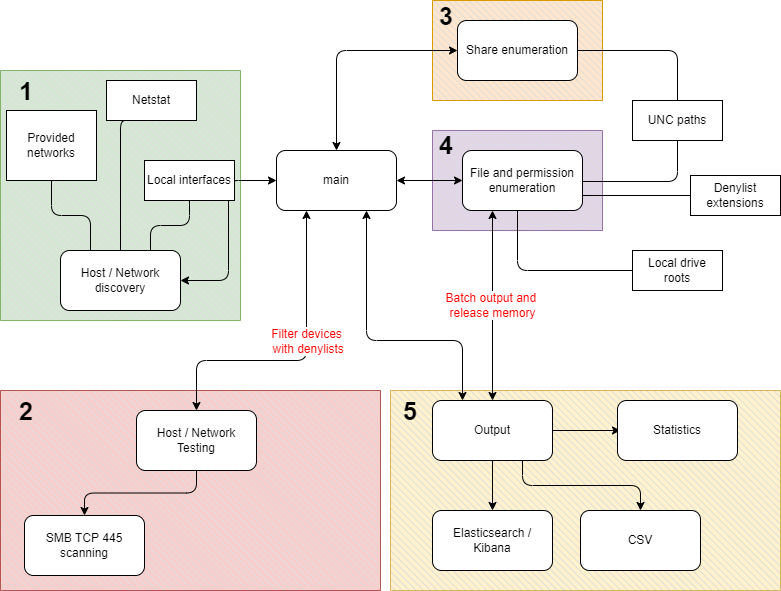 punk-security/smbeagle
SMBeagle - Dateifreigabe-Auditierungstool.
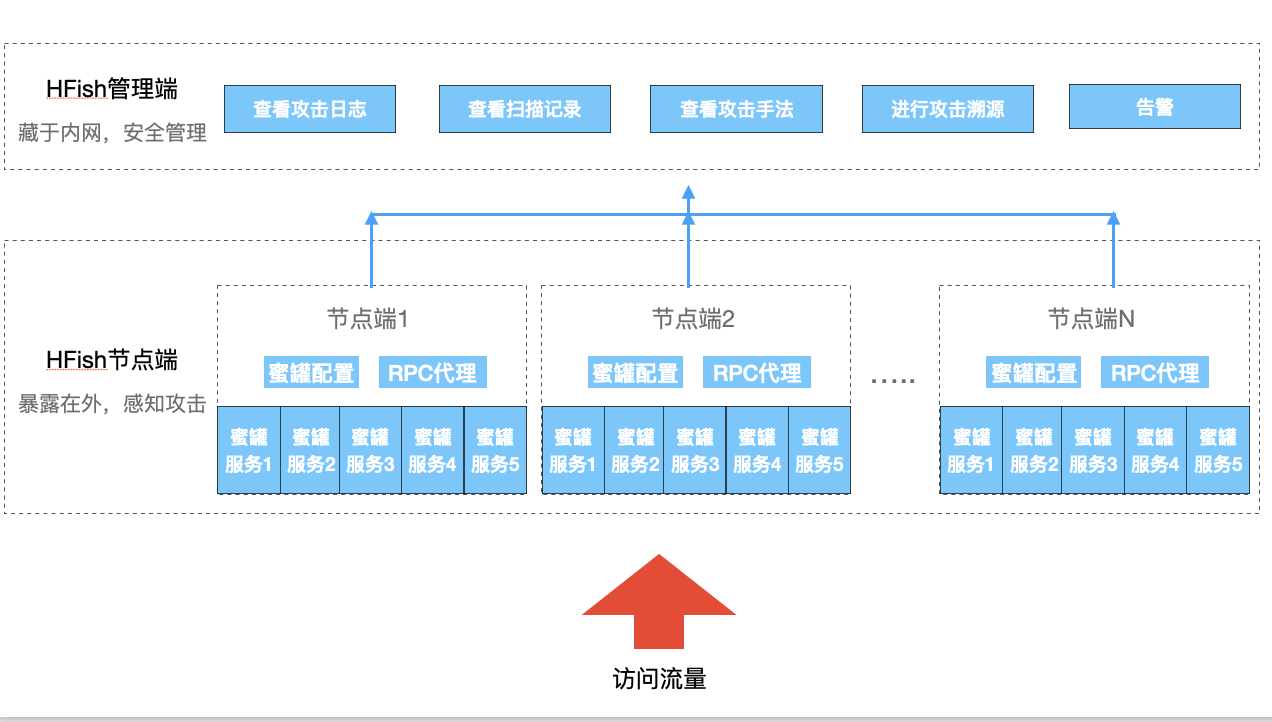 hacklcx/hfish
Unternehmensreifes Honeypot-System zur Erkennung interner Netzwerkeinbrüche, externer Bedrohungen und zur Erstellung von Bedrohungsinformationen mit…
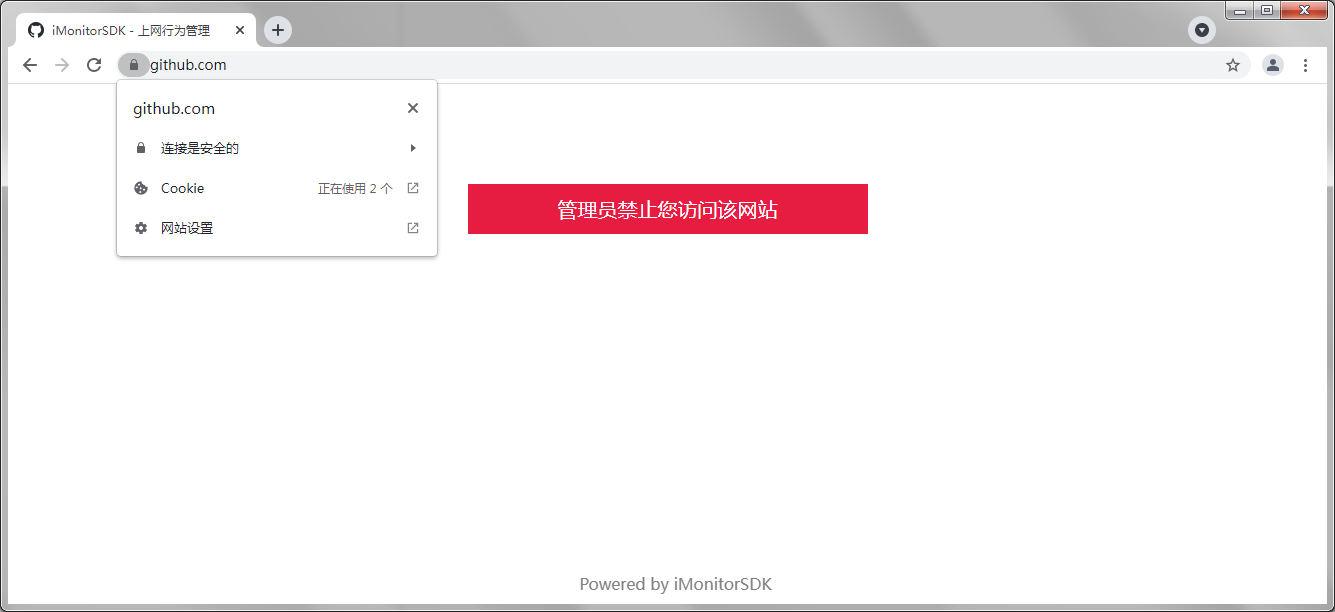 wecooperate/imonitorsdk
Die leistungsstärkste System Activity Monitor Engine der Welt · Ein leistungsstarkes Endpunktverhaltens-Erfassungs- und Abwehr-Entwicklungskit ~…
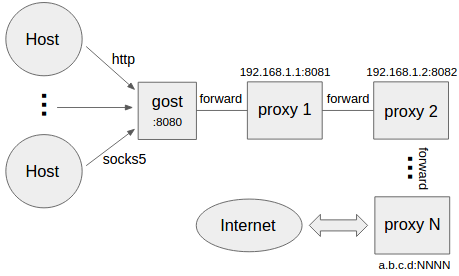 ginuerzh/gost
GO Simple Tunnel - ein einfacher Tunnel geschrieben in Golang
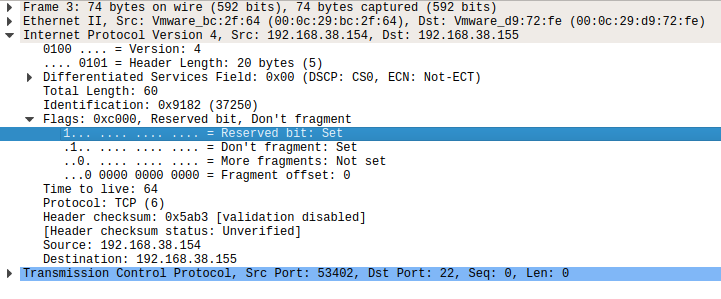 flamingspork/iptable_evil
Kernel-Level-iptables-Backdoor, die alle Pakete mit gesetztem RFC-3514-Evil-Bit akzeptiert und dabei Firewall-Regeln umgeht. Enthält In-Tree- und…
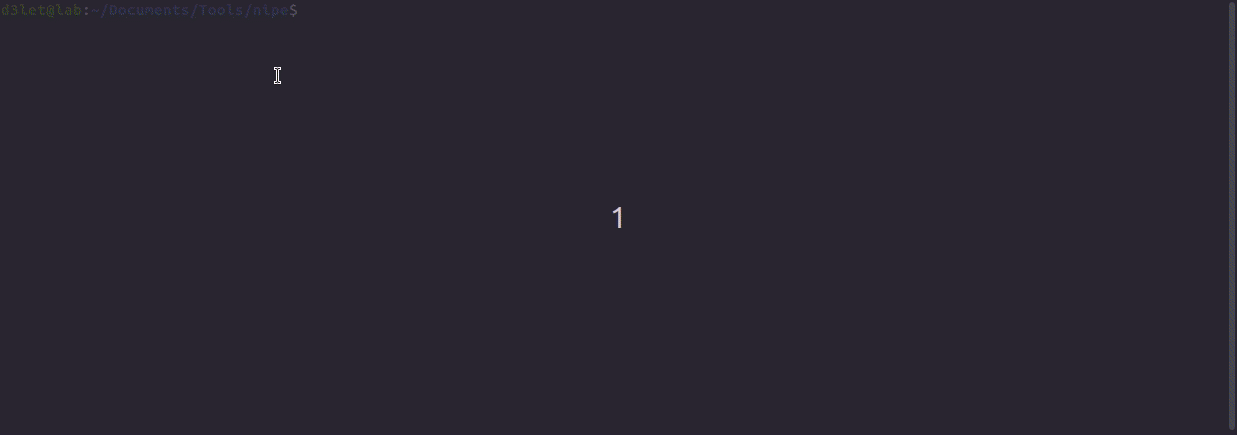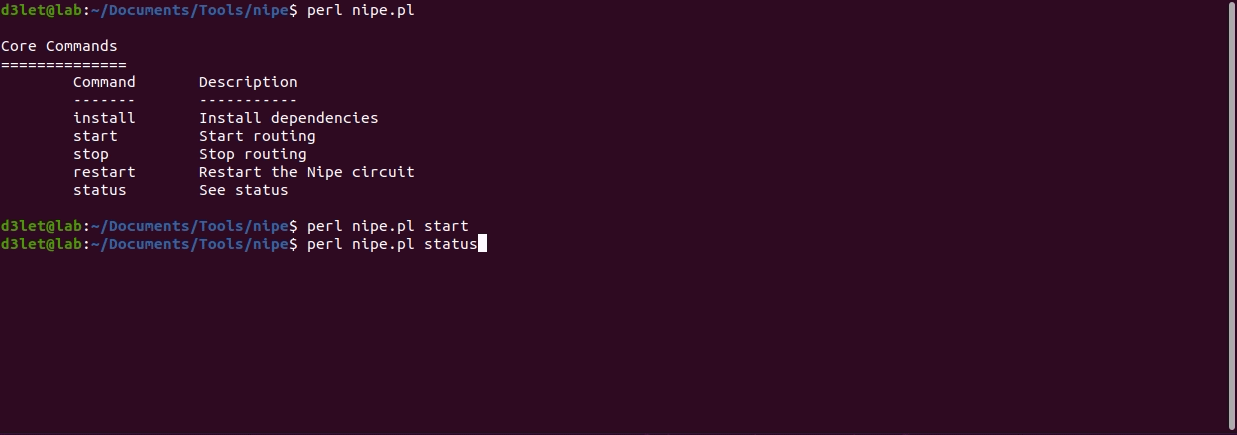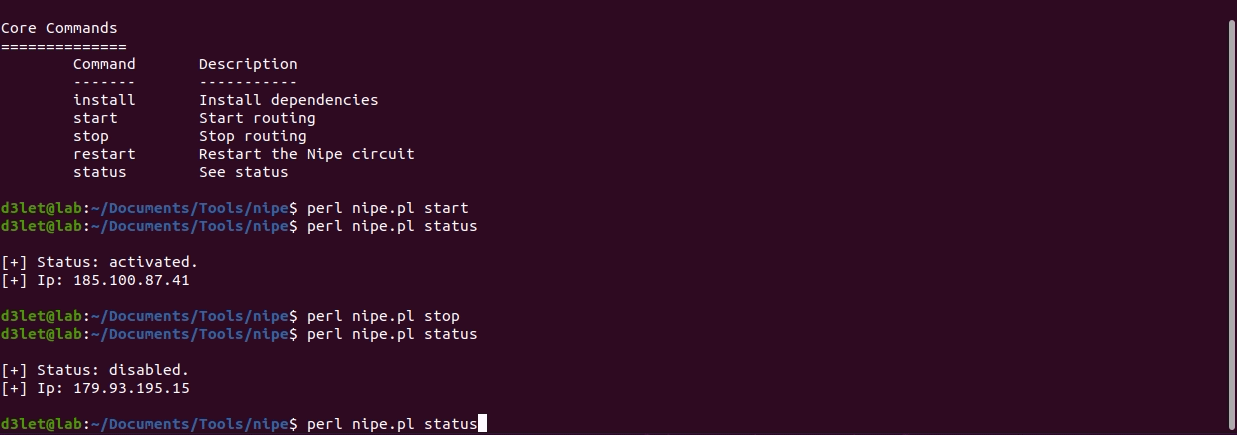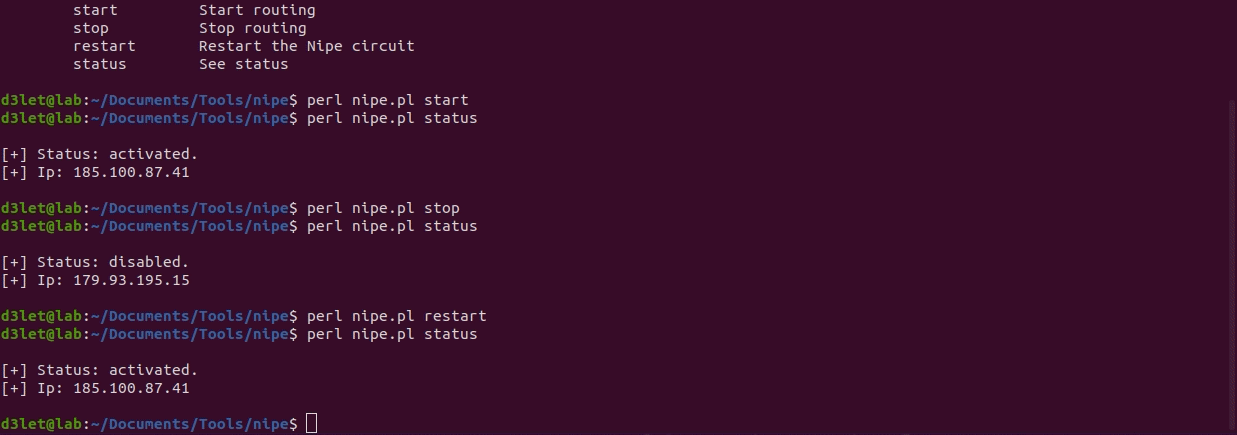 htrgouvea/nipe
Eine Engine, um das Tor-Netzwerk zu Ihrem Standard-Gateway zu machen
 oldboy21/smbsr
Suche nach interessanten Dingen in SMB-Freigaben
 sentrypeer/sentrypeer
Distributed SIP-Honeypot, der Betrugsdaten zu VoIP-Angriffen erkennt und teilt. Sammelt IP-Adressen und Telefonnummern böswilliger Akteure über ein…
 zeronetworks/rpcfirewall
Windows-RPC-Firewall, die bösartige entfernte Prozeduraufrufe prüft, erkennt und blockiert, um seitliche Bewegung, Aufklärung und Ausnutzung von…
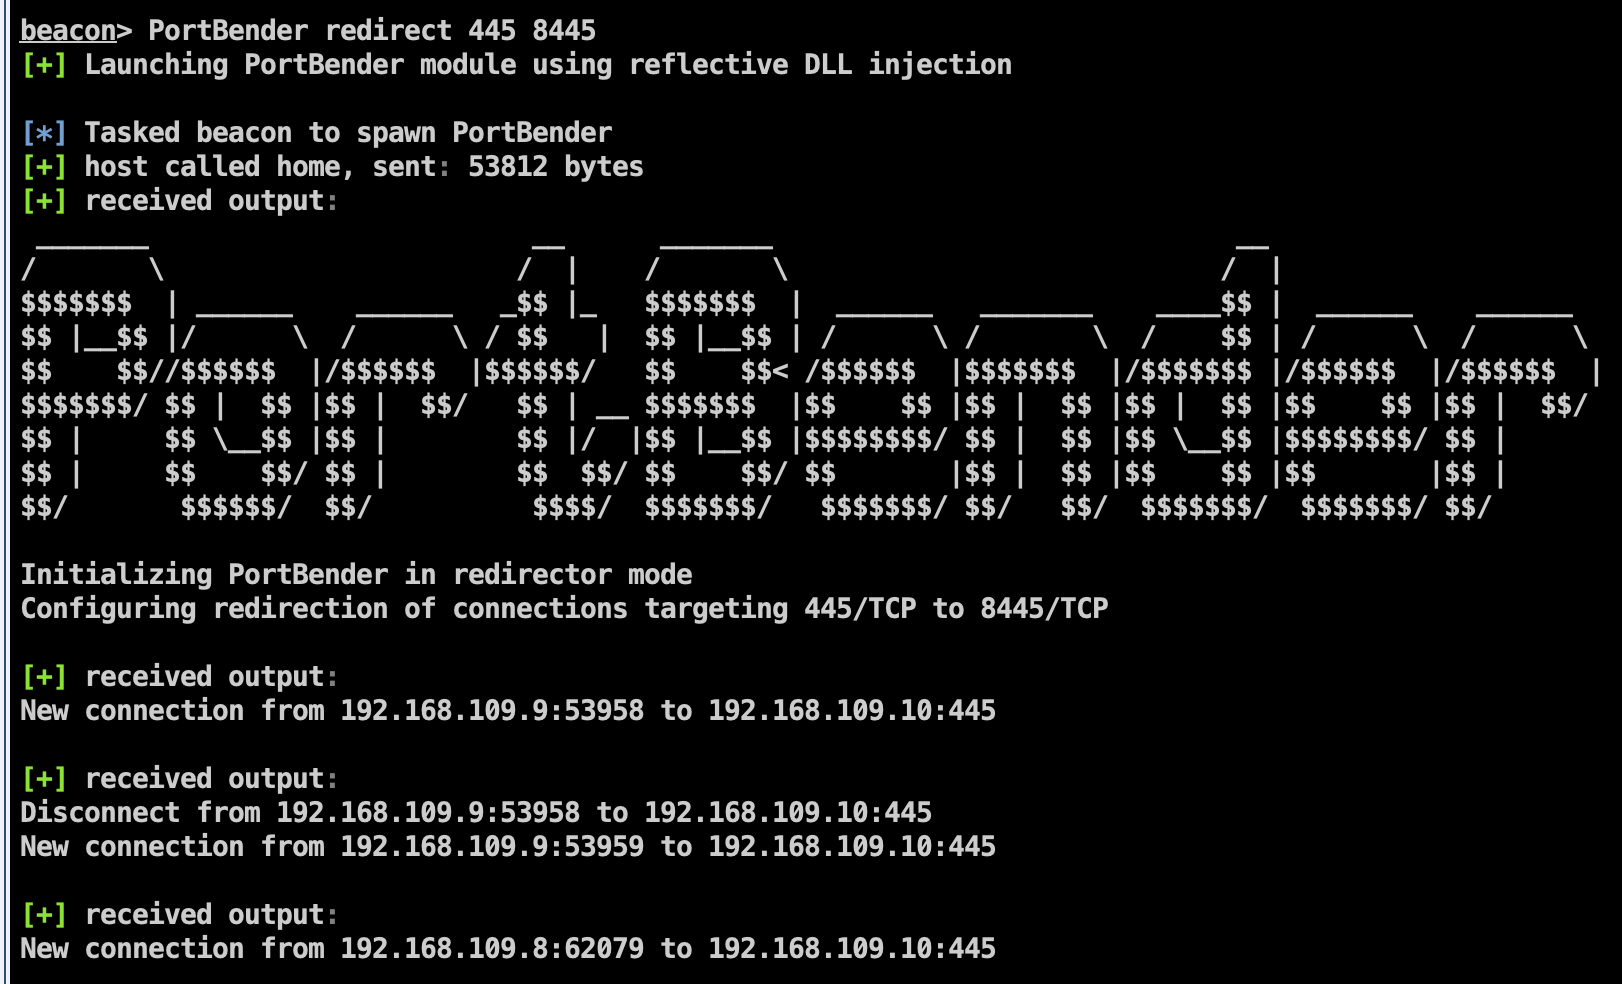 praetorian-inc/portbender
TCP-Port-Weiterleitungs-Dienstprogramm
 rdesktop/rdesktop
Open-Source-RDP-Client zum Herstellen einer Verbindung zu Windows-Terminaldiensten von Unix-ähnlichen Systemen aus, der die RDP-Versionen 4 und 5 mit…
 ctxis/snitchdns
Datenbankgestützter DNS-Server mit Web-UI