Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
S1EM — Dieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem. | Kitploit

Tools/GitHubGitHub/v1d1an/s1em
SchwachstellenscannerForensikNetzwerksicherheitMalware-AnalyseBedrohungsanalyseEinbruchserkennungLernen & BildungIncident ResponseLog-Analyse
GitHubv1d1an/s1em

S1EM

Dieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem.
4628876vor 1 JahrVon Kitploit geprüft
Repository anzeigen
Teilen

20210518_v1d1an_bg1--white

Discord

Ziele

Heutzutage sind Cyberangriffe zahlreicher und verursachen in Unternehmen Schäden. Dennoch gibt es viele Softwareprodukte zur Erkennung von Cyberbedrohungen. Die S1EM-Lösung basiert auf dem Prinzip, die besten Produkte in ihrem Bereich kostenlos zusammenzubringen und sie schnell interoperabel zu machen.

S1EM ist ein SIEM mit SIRP und Threat Intel, ein vollständiger Paketmitschnitt, alles in einem.

In der Lösung enthalten:
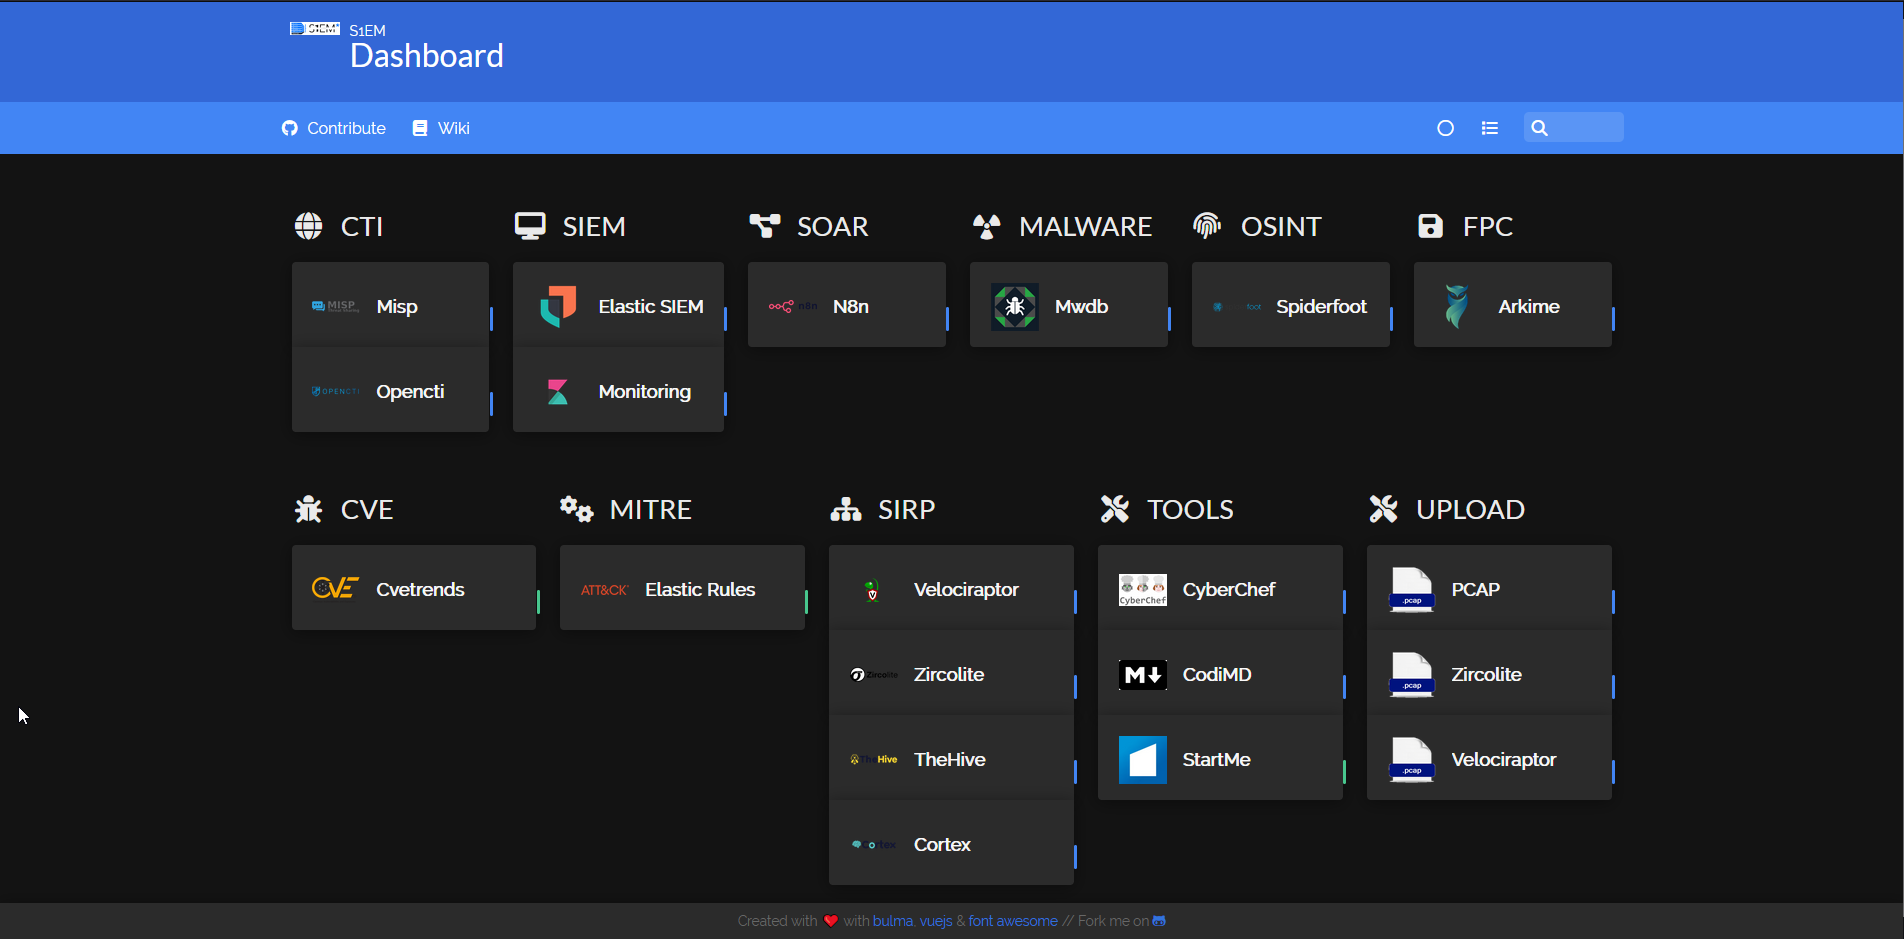
  • Elasticsearch (1 Knoten oder Cluster)
  • Kibana
  • Filebeat
  • Logstash
  • Metricbeat
  • Heartbeat
  • Auditbeat
  • Fleet
  • N8n
  • Zircolite
  • Velociraptor
  • Spiderfoot
  • Syslog-ng
  • Elastalert
  • TheHive
  • Cortex (Mit Mwdb, Capa, Yara, FileInfo, AssemblyLine)
  • MISP
  • OpenCTI
  • Arkime
  • Suricata
  • Zeek
  • Mwdb
  • Traefik
  • Codimd
  • Watchtower
  • Homer

S1EM

Anleitungen

  • ❗Installationsanleitung
  • Zugriffsanleitung
  • Konfigurationsanleitung
  • Aktualisierungsanleitung
  • Erkennungsanleitung
  • Vorfallreaktionsanleitung
  • Threat-Intel-Anleitung
  • Agentenanleitung
  • Architekturanleitung
  • Fehlerbehebungsanleitung
  • SOAR
  • EDR Elastic mit S1EM verwenden
  • TPOT mit S1EM verwenden
  • Screenshots von S1EM

S1EM ausprobieren

Für EVTX-Dateien können Sie S1EM (Zircolite) mit EVTX-ATTACK-SAMPLES ausprobieren.
Für Pcap-Dateien können Sie S1EM (Suricata/Zeek/Mwdb) mit MALWARE-TRAFFIC-ANALYSIS ausprobieren.

Discord

Der Discord-Server von S1EM: https://discord.gg/uFBzr8fWmC

Roadmap

  • OpenCVE hinzufügen
  • Die vollständige Dokumentation
  • SSO
  • Interaktion mit Lab-DFIR-SOC (https://github.com/StevenDias33/Lab-DFIR-SOC)
  • Capa hinzufügen (in Cortex)
  • Zircolite hinzufügen
  • Velociraptor hinzufügen
  • Installation von S1EM mit Ansible
  • Integration in Secubian (https://github.com/kidrek/secubian)
  • Integration von T-POT (https://github.com/telekom-security/tpotce)

Verwandte Projekte

https://www.elastic.co
https://github.com/TheHive-Project/Docker-Templates
https://github.com/jasonish/docker-suricata
https://github.com/blacktop/docker-zeek
https://github.com/rskntroot/arkime
https://github.com/coolacid/docker-misp
https://github.com/m0ns7er/ElasticXDR
https://github.com/jertel/elastalert-docker
https://github.com/OpenCTI-Platform/docker
https://github.com/CERT-Polska/mwdb-core
https://github.com/SigmaHQ/sigma
https://github.com/Yara-Rules/rules
https://traefik.io/
https://docs.linuxserver.io/images/docker-heimdall
https://github.com/cisagov/Malcolm
https://github.com/blueimp/jQuery-File-Upload
https://gchq.github.io/CyberChef/
https://www.syslog-ng.com/
https://github.com/bastienwirtz/homer
https://github.com/wagga40/zircolite
https://github.com/weslambert
https://github.com/Velocidex/velociraptor

Besonderer Dank

Auf Französisch diesmal.
Merci à mes amis et collègues qui m´ont inspiré toutes ces années, qui m´ont aidé, et corrigé des bugs. Je pense à Kidrek, Juju, mlp1515, Wagga40, Xophidia, StevenDias33, Frak113, HiPizzaa,et tous ceux qui n´ont pas forcement de compte github.
Merci à vous :)

Liens github:
https://github.com/kidrek
https://github.com/mlp1515
https://github.com/frack113
https://github.com/StevenDias33
https://github.com/wagga40
https://github.com/xophidia

Besonderer Dank auf Englisch

Danke an @Mcdave2k1 für Ihre Pull-Requests

Spenden

Wenn dieses Projekt Ihnen hilft, Entwicklungszeit zu sparen, können Sie mir einen Kaffee spendieren :)


paypal

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →