piotr-kniaz/eslockdecryptor
Tool zur Wiederherstellung und Entschlüsselung von mit ES File Explorer verschlüsselten Dateien (.eslock)


ESLockDecryptor ist ein Kommandozeilenwerkzeug, das entwickelt wurde, um Dateien wiederherzustellen und zu entschlüsseln, die von ES File Explorer verschlüsselt wurden (Dateien mit der Erweiterung .eslock). Es demonstriert die realen Auswirkungen von CWE-327 (Verwendung eines gebrochenen oder riskanten kryptografischen Algorithmus), die in der Anwendung ES File Explorer vorhanden ist. Aufgrund grundlegender Mängel in der Art und Weise, wie ES File Explorer die Verschlüsselung für .eslock-Dateien implementiert, kann dieses Dienstprogramm den Schutz erfolgreich umgehen und die ursprünglichen Daten wiederherstellen.
ESLockDecryptor ermöglicht es Ihnen, einzelne Dateien und Verzeichnisse zu verarbeiten und zu versuchen, teilweise beschädigte Dateien wiederherzustellen.
[!WARNING] NUR FÜR DEN LEGALEN GEBRAUCH! Diese Software ist für Bildungszwecke, Sicherheitsforschung und rechtmäßige digitale Forensik konzipiert. Sie soll Benutzern helfen, ihre eigenen Daten wiederherzustellen, oder autorisierten Fachleuten bei der Analyse von Artefakten/Beweismitteln unterstützen.
Der Autor ist nicht verantwortlich für jegliche illegale Nutzung dieses Werkzeugs. Die Verwendung dieser Software zum Angriff auf Ziele ohne vorherige gegenseitige Zustimmung ist illegal. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesstaatlichen Gesetze zu befolgen. Der Entwickler übernimmt keine Haftung und ist nicht verantwortlich für jeglichen Missbrauch oder Schaden, der durch dieses Programm verursacht wird.
ESLockDecryptor WebUI (einfacher Weg für die meisten Benutzer)
Die gesamte Entschlüsselung erfolgt lokal in Ihrem Browser über WebAssembly. Ihre Dateien und Schlüssel verlassen niemals Ihr Gerät.
ESLockDecryptor CLI (für technische Benutzer und Forensik)
ESLockDecryptor.Core (für Entwickler)
.eslock-Dateien enthalten.Sie können die neuesten vorgefertigten Binärdateien für Ihr System von der Seite Releases herunterladen.
Die Installation der .NET-Runtime ist nicht erforderlich.
Unterstützte Plattformen:
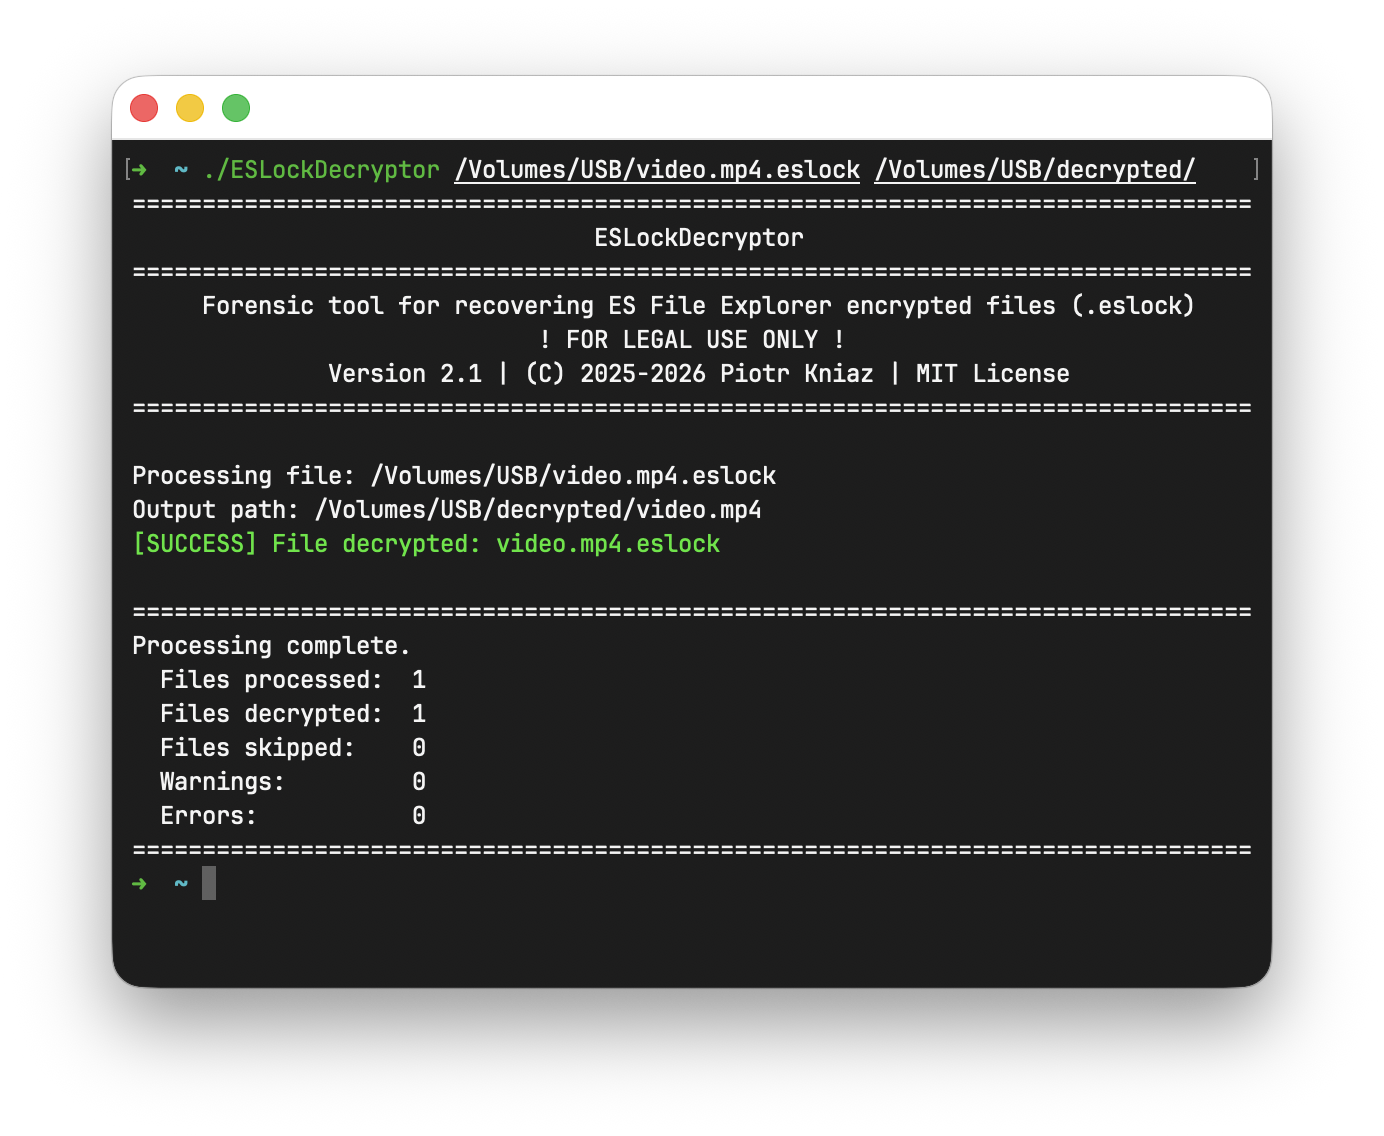
Dies ist ein Command Line Interface (CLI)-Tool. Es ist dafür gedacht, von einem Terminal (Eingabeaufforderung, PowerShell, Bash) aus ausgeführt zu werden.
Nicht per Doppelklick ausführen:
Korrekte Vorgehensweise:
cd path/to/tool).ESLockDecryptor [<input> [<output>]] [options]
Alle Verzeichnisse werden rekursiv verarbeitet. Das Ausgabeverzeichnis hat dieselbe Struktur wie das Eingabeverzeichnis.
Wenn das Argument <output> weggelassen wird (Szenarien 1 & 2), erstellt das Dienstprogramm automatisch ein neues Verzeichnis am aktuellen Arbeitsort im Format:
decrypted-[timestamp]
(z. B. decrypted-20260214-231500)
Voraussetzung: Platzieren Sie die ausführbare Datei ESLockDecryptor direkt in dem Ordner, der die verschlüsselten .eslock-Dateien enthält.
./ESLockDecryptor
Das Tool durchsucht das aktuelle Verzeichnis und speichert entschlüsselte Dateien in einem neuen Ordner mit Zeitstempel. Speicherort des Ergebnisses: ./decrypted-[timestamp]
Geben Sie den Pfad zu dem Verzeichnis an, das die verschlüsselten Dateien enthält. Der Ausgabeordner (decrypted-[timestamp]) wird neben dem angegebenen Verzeichnis erstellt.
./ESLockDecryptor "path/to/encrypted_directory"
Speicherort des Ergebnisses: path/to/decrypted-[timestamp]
Wenn eine Datei angegeben wird, wird das Ausgabeverzeichnis neben der Datei erstellt.
./ESLockDecryptor "path/to/file.eslock"
Speicherort des Ergebnisses: path/to/decrypted-[timestamp]
Geben Sie genau an, woher Dateien entnommen und wo die entschlüsselten Versionen gespeichert werden sollen.
./ESLockDecryptor "encrypted/path" "decrypted/path"
Wenn das Ausgabeverzeichnis nicht existiert, wird es erstellt.
Hauptflags:
--verbose oder -v. Detailliertes Log ausgeben.--overwrite. Datei überschreiben, wenn sie bereits im Ausgabeverzeichnis existiert.--read-only. Nur Metadaten lesen und ausgeben (keine Entschlüsselung).