
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Log-Analyse — Tools — Seite 31 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
599 Ergebnisse
grove preview

grove

GitHubhashicorp-forge/grove

Ein Software-as-a-Service (SaaS)-Framework zur Logsammlung.

defensive-toolscloud-securitythreat-intelligence+3
186vor 1 Monat
msticpy preview

msticpy

GitHubmicrosoft/msticpy

Microsoft Threat Intelligence Sicherheitstools
ioc-managementosintinformation-gathering+6
2.0kvor 4 Tagen
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Incident Response Dokumentation leicht gemacht. Entwickelt von Incident Respondern für Incident Responder.
forensicsinformation-gatheringdigital-forensics+3
1.1kvor 3 Jahren
logdata-anomaly-miner preview

logdata-anomaly-miner

GitHubait-aecid/logdata-anomaly-miner

Dieses Tool analysiert Logdaten und ermöglicht die Definition von Analyse-Pipelines für die Anomalieerkennung. Es wurde entwickelt, um die Analyse…

threat-intelligencemachine-learningintrusion-detection+2
93vor 1 Monat
WELA preview

WELA

GitHubyamato-security/wela

Prüft Windows-Ereignisprotokolleinstellungen gegen Best-Practice-Richtlinien und Sigma-Regel-Erkennbarkeit, mit automatischer Konfiguration für…
configuration-auditingdigital-forensicsincident-response+1
118vor 17 Tagen
BlueTeam.Lab preview

BlueTeam.Lab

GitHubop7ic/blueteam.lab

Blue Team-Erkennungslabor erstellt mit Terraform und Ansible in Azure.

defensive-toolsconfiguration-auditingdigital-forensics+7
187vor 1 Jahr
Zircolite preview

Zircolite

GitHubwagga40/zircolite

A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
forensicsthreat-intelligenceincident-response+1
841vor 1 Tag
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Tool zur Sammlung von Artefakten für *nix-Systeme

forensicsinformation-gatheringdigital-forensics+3
220vor 2 Jahren
S1EM preview

S1EM

GitHubv1d1an/s1em

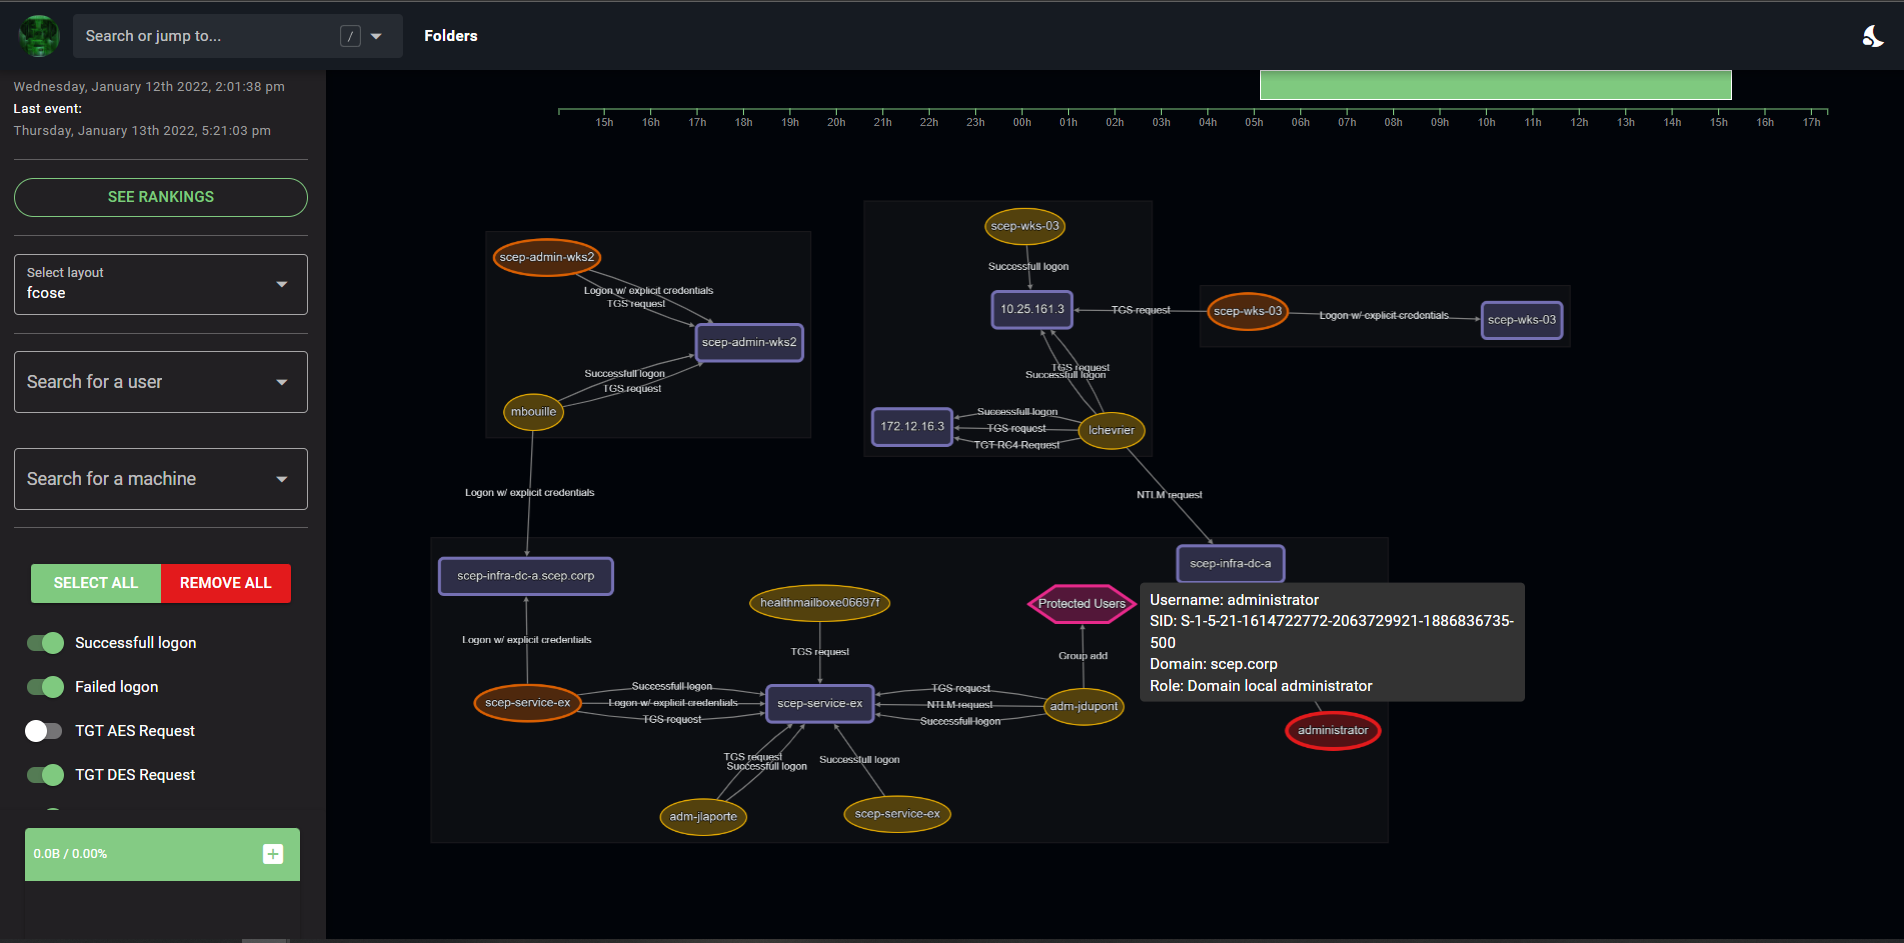
Dieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem.
vulnerability-scannersforensicsnetwork-security+6
462vor 1 Jahr
epagneul preview

epagneul

GitHubjurelou/epagneul

Graph-Visualisierung für Windows-Ereignisprotokolle

forensicslog-analysis
251vor 1 Jahr
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Multithreaded-Windows-Ereignisprotokoll-Forensik-Zeitleistengenerator und Bedrohungsjagd-Tool mit vollständiger Sigma-Regelunterstützung, das…
forensicsdigital-forensicsthreat-intelligence+2
3.3kvor 6 Tagen
SuricataLog preview

SuricataLog

GitHubjosevnz/suricatalog

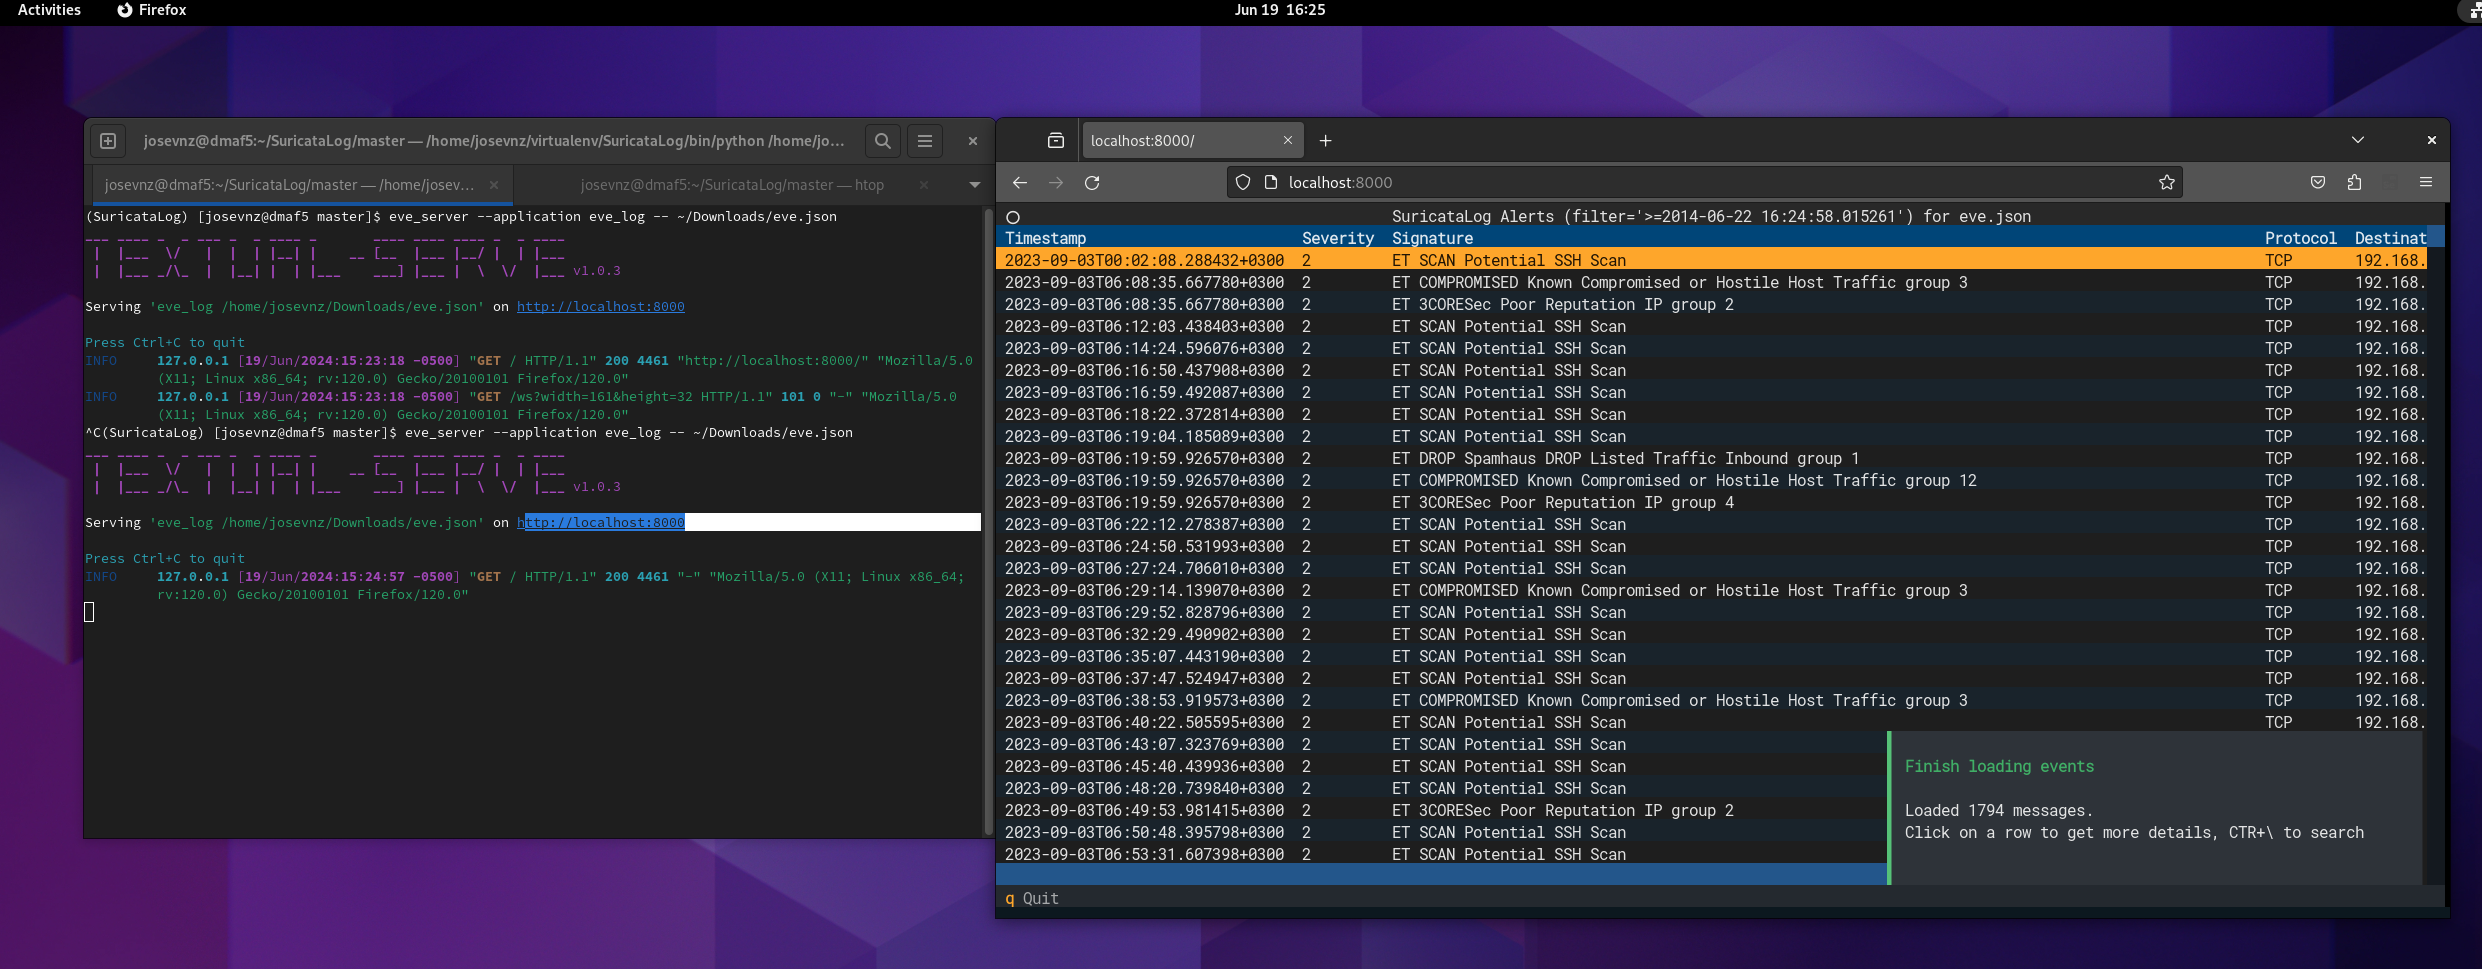
Parsen, filtern und visualisieren Sie Suricata eve.json-Protokolle mit CLI-Tools für Alarme, Flows, DNS und Payloads. Enthält ein Tutorial zum…
network-securityintrusion-detectioneducation+1
27vor 12 Tagen
L3MON preview

L3MON

GitHubd3vl/l3mon

Webbasiertes Netzwerküberwachungssystem mit Echtzeit-Bandbreitenverfolgung, Server-Leistungsmetriken und anpassbaren Benachrichtigungen für…

network-mappingnetwork-securitylog-analysis
286vor 3 Jahren
DetectionLabELK preview

DetectionLabELK

GitHubcyberdefenders/detectionlabelk

DetectionLabELK ist ein Fork von DetectionLab mit ELK Stack anstelle von Splunk.
defensive-toolsosintconfiguration-auditing+7
575vor 5 Jahren
SnitchDNS preview

SnitchDNS

GitHubctxis/snitchdns

Datenbankgestützter DNS-Server mit Web-UI
phishing-toolsdata-exfiltrationinformation-gathering+7
244vor 2 Jahren
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

PowerShell-Modul für die Protokollsammlung von Office 365 und Azure

forensicsdigital-forensicscloud-security+2
282vor 1 Jahr
Judge-Jury-and-Executable preview

Judge-Jury-and-Executable

GitHubadamwhitehat/judge-jury-and-executable

Ein Scanner für Dateisystem-Forensik-Analyse und Bedrohungsjagd-Tool. Scannt Dateisysteme auf MFT- und OS-Ebene und speichert Daten in SQL, SQLite…
disk-forensicsioc-managementvulnerability-analysis+8
85vor 6 Monaten
hawk preview

hawk

GitHubt0pcyber/hawk

Powershell-basiertes Tool zum Sammeln von Informationen im Zusammenhang mit O365-Intrusionen und potenziellen Sicherheitsverletzungen

cloud-infrastructure-securityinformation-gatheringdigital-forensics+3
949vor 1 Jahr
Zurück1…303132…34Weiter
