SkyWrapper
 cyberark/skywrapper
SkyWrapper hilft dabei, verdächtige Erstellungsformen und Nutzungen von temporären Tokens in AWS zu entdecken.
cloud-infrastructure-securitycloud-securitythreat-intelligence+3
107
cyberark/skywrapperSkyWrapper hilft dabei, verdächtige Erstellungsformen und Nutzungen von temporären Tokens in AWS zu entdecken.
 hxnoyd/ossem-power-up
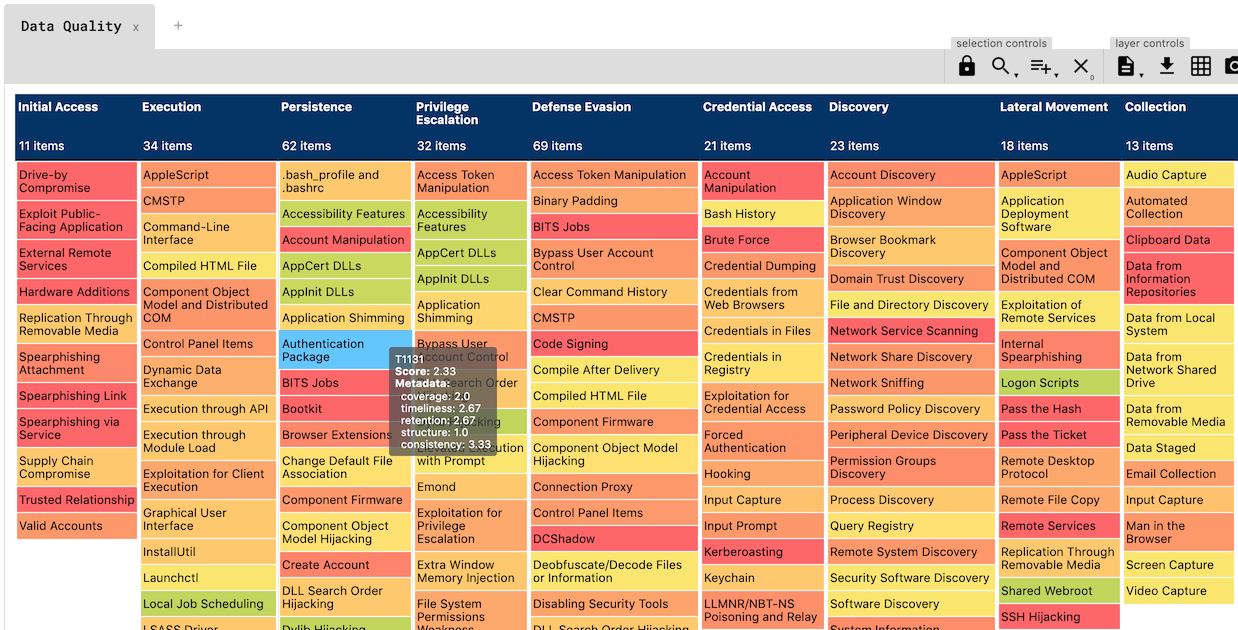
Ein Werkzeug zur Bewertung der Datenqualität, das auf dem großartigen OSSEM aufbaut.
 pavel-odintsov/fastnetmon
Sehr schneller DDoS-Sensor mit Unterstützung für sFlow/Netflow/IPFIX/SPAN
 airbus-cert/winshark
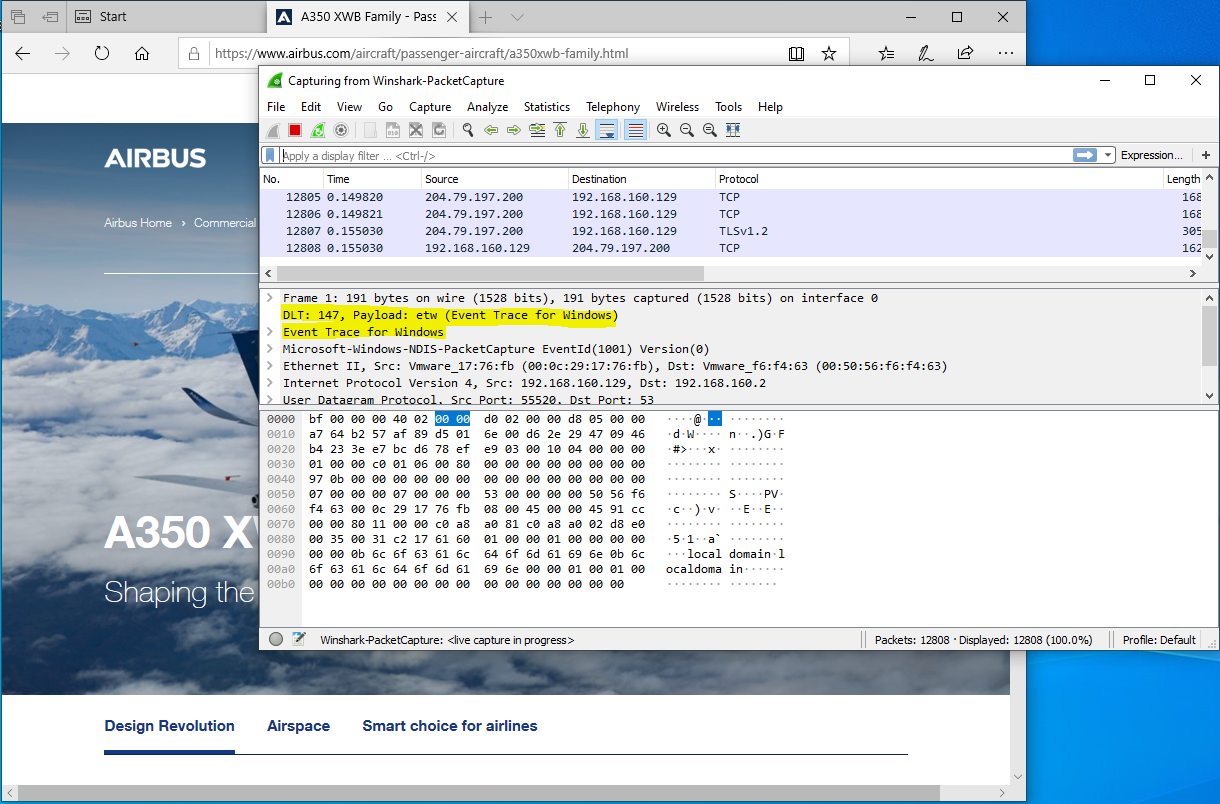
Ein Wireshark-Plugin zur Instrumentierung von ETW
 chrisandoryan/nethive-project
Restrukturierte und kollaborative SIEM- und CVSS-Infrastruktur. Präsentiert auf dem Blackhat Asia Arsenal 2020.
 sans-blue-team/deepbluecli
PowerShell-basiertes Bedrohungsjagd-Tool, das Windows-Ereignisprotokolle analysiert, um schädliche Aktivitäten zu erkennen, einschließlich Angriffen…
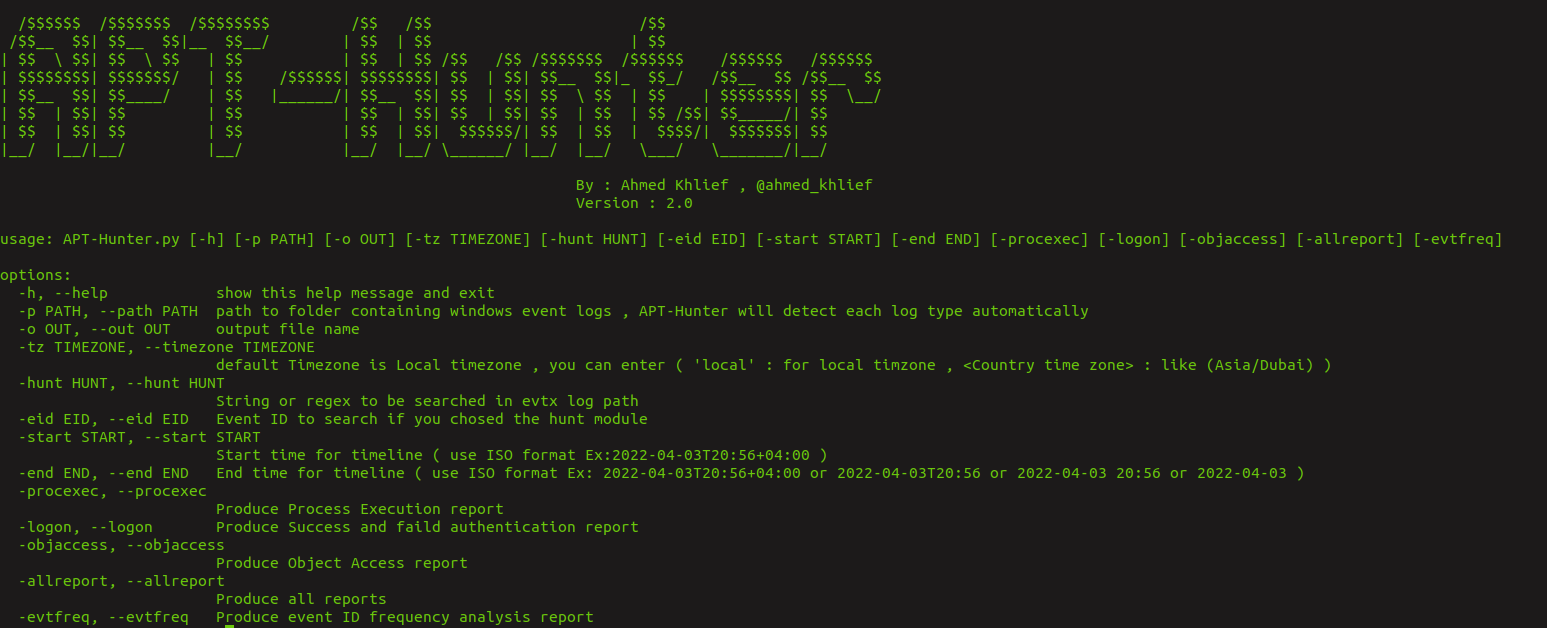 ahmedkhlief/apt-hunter
APT-Hunter ist ein Threat Hunting Tool für Windows-Ereignisprotokolle, das mit einer Purple-Team-Denkweise entwickelt wurde, um APT-Bewegungen zu…
 sigmahq/sigma
Haupt-Sigma-Regel-Repository
 jangeisbauer/gundog
gundog - geführte Jagd in Microsoft Defender
 telekom-security/tpotce
🍯 T-Pot - Die All-in-One-Multi-Honeypot-Plattform 🐝
 cred-club/artif
Ein fortschrittliches Echtzeit-Bedrohungsintelligenz-Framework zur Identifizierung von Bedrohungen und bösartigem Webverkehr auf der Grundlage von…
 swimlane/soc-faker
Ein Python-Paket zur Erzeugung von Fake-Daten für SOC und Sicherheitsautomatisierung.

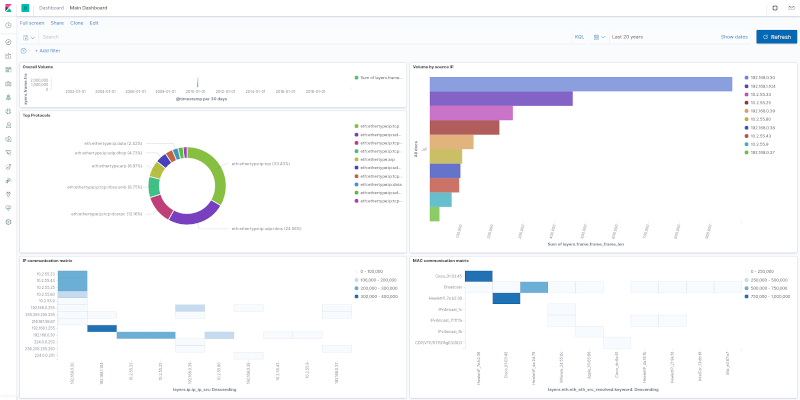 h21lab/tsharkvm
tshark + ELK Analyse virtuelle Maschine
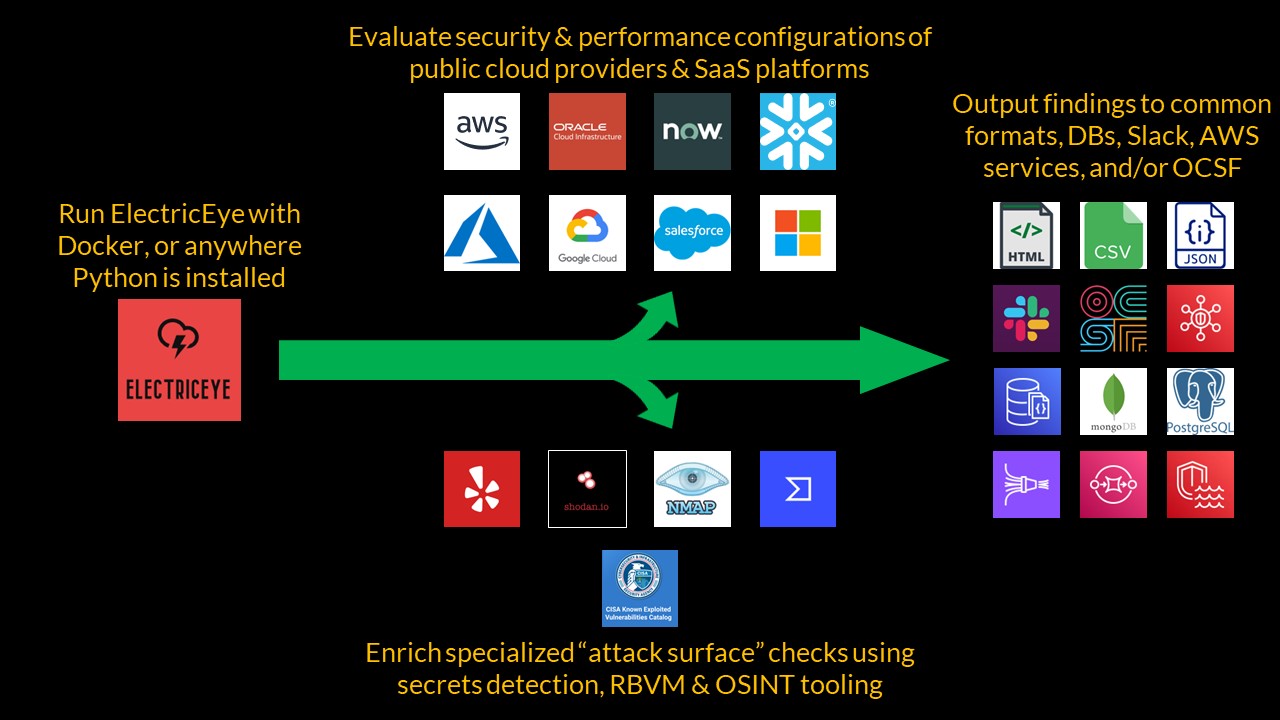 jonrau1/electriceye
ElectricEye ist ein Multi-Cloud-, Multi-SaaS-Python-CLI-Tool für Asset Management, Sicherheitslageverwaltung und Angriffsflächenüberwachung, das…
 packetsifter/packetsiftertool
PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
 threathunters-io/qlog
ETW-basierter Windows-Prozesserstellungslogger, der Ereignisse mit Dateihashes, Signaturen und Details zum übergeordneten Prozess anreichert und zur…