

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Nethive-Project — Restrukturierte und kollaborative SIEM- und CVSS-Infrastruktur. Präsentiert auf dem Blackhat Asia Arsenal 2020. | Kitploit
Tools/GitHubGitHub/chrisandoryan/nethive-project
SchwachstellenscannerWebsicherheitMaschinelles LernenEinbruchserkennungLog-Analyse
GitHubchrisandoryan/nethive-project

Nethive-Project

Restrukturierte und kollaborative SIEM- und CVSS-Infrastruktur. Präsentiert auf dem Blackhat Asia Arsenal 2020.

Repository anzeigen
5146vor 3 JahrenNoch nicht geprüft
Teilen

Nethive-Project


nethive-logo

Monitoring-System mit niedriger bis keiner Latenz

Funktionen • Installation • Schnellstart • Mitwirkende • Benutzerhandbuch

Das Nethive-Projekt bietet eine SIEM-Infrastruktur (Security Information and Event Management), unterstützt durch automatische CVSS-Messungen.
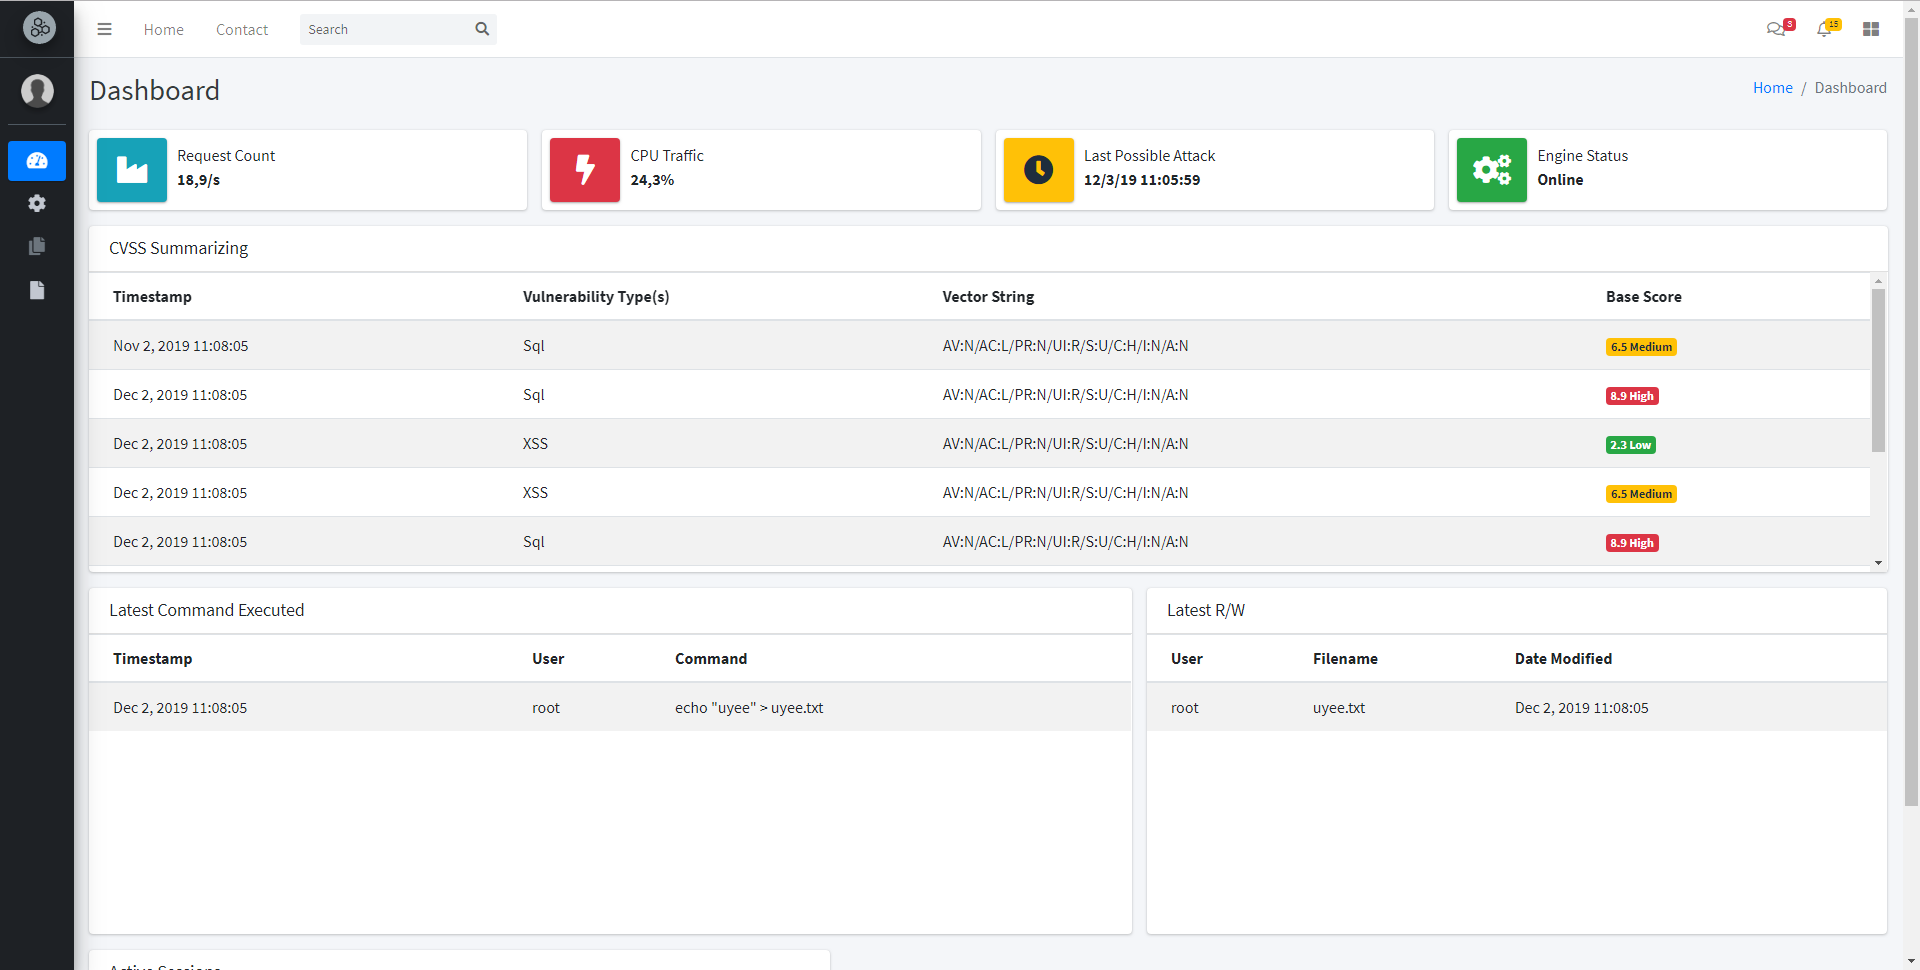
Dashboard Vorschau

Funktionen

  • Maschinelles Lernen zur Erkennung von SQL-Injection
  • Serverseitige XSS-Erkennung basierend auf Chromes XSS Auditor
  • Post-Exploitation-Erkennung mit Auditbeat
  • Bash-Befehlsverlaufs-Tracker
  • CVSS-Messung bei erkannten Angriffen
  • Echtzeit-Protokollspeicherung mit Elasticsearch und Logstash
  • Grundlegendes System-Monitoring
  • Umfangreiches Dashboard-UI
  • Benachrichtigung bei verdächtigen Aktivitäten per E-Mail

Installation

Stellen Sie vor der Installation sicher, dass die Voraussetzungen erfüllt sind.

Sie können Nethive über den PyPi-Paketmanager mit folgendem Befehl installieren:

[Bald verfügbar!]

oder

Sie können Nethive über das aktuelle Repository installieren:

$ git clone https://github.com/chrisandoryan/Nethive-Project.git
$ cd Nethive-Project/
$ sudo bash install.sh
$ sudo pip3 install -r requirements.txt

Bitte stellen Sie sicher, dass alle Abhängigkeiten installiert sind, falls einer der obigen Schritte fehlschlägt. Für detailliertere Informationen lesen Sie bitte die Installationsanleitung.
Schnellstart

Nethive starten

  1. nethive-cvss Docker-Container abrufen und starten

    $ git clone https://github.com/Falanteris/docker-nethive-cvss/
    $ cd docker-nethive-cvss/
    $ docker build -t nethive-cvss .
    $ ./cvss
    
  2. Nethive starten und Standardkonfiguration kopieren

    $ cd Nethive-Project/
    $ cp .env.example .env
    
  3. Alle Nethive-Verarbeitungs-Engines aktivieren: $ sudo python3 main.py .
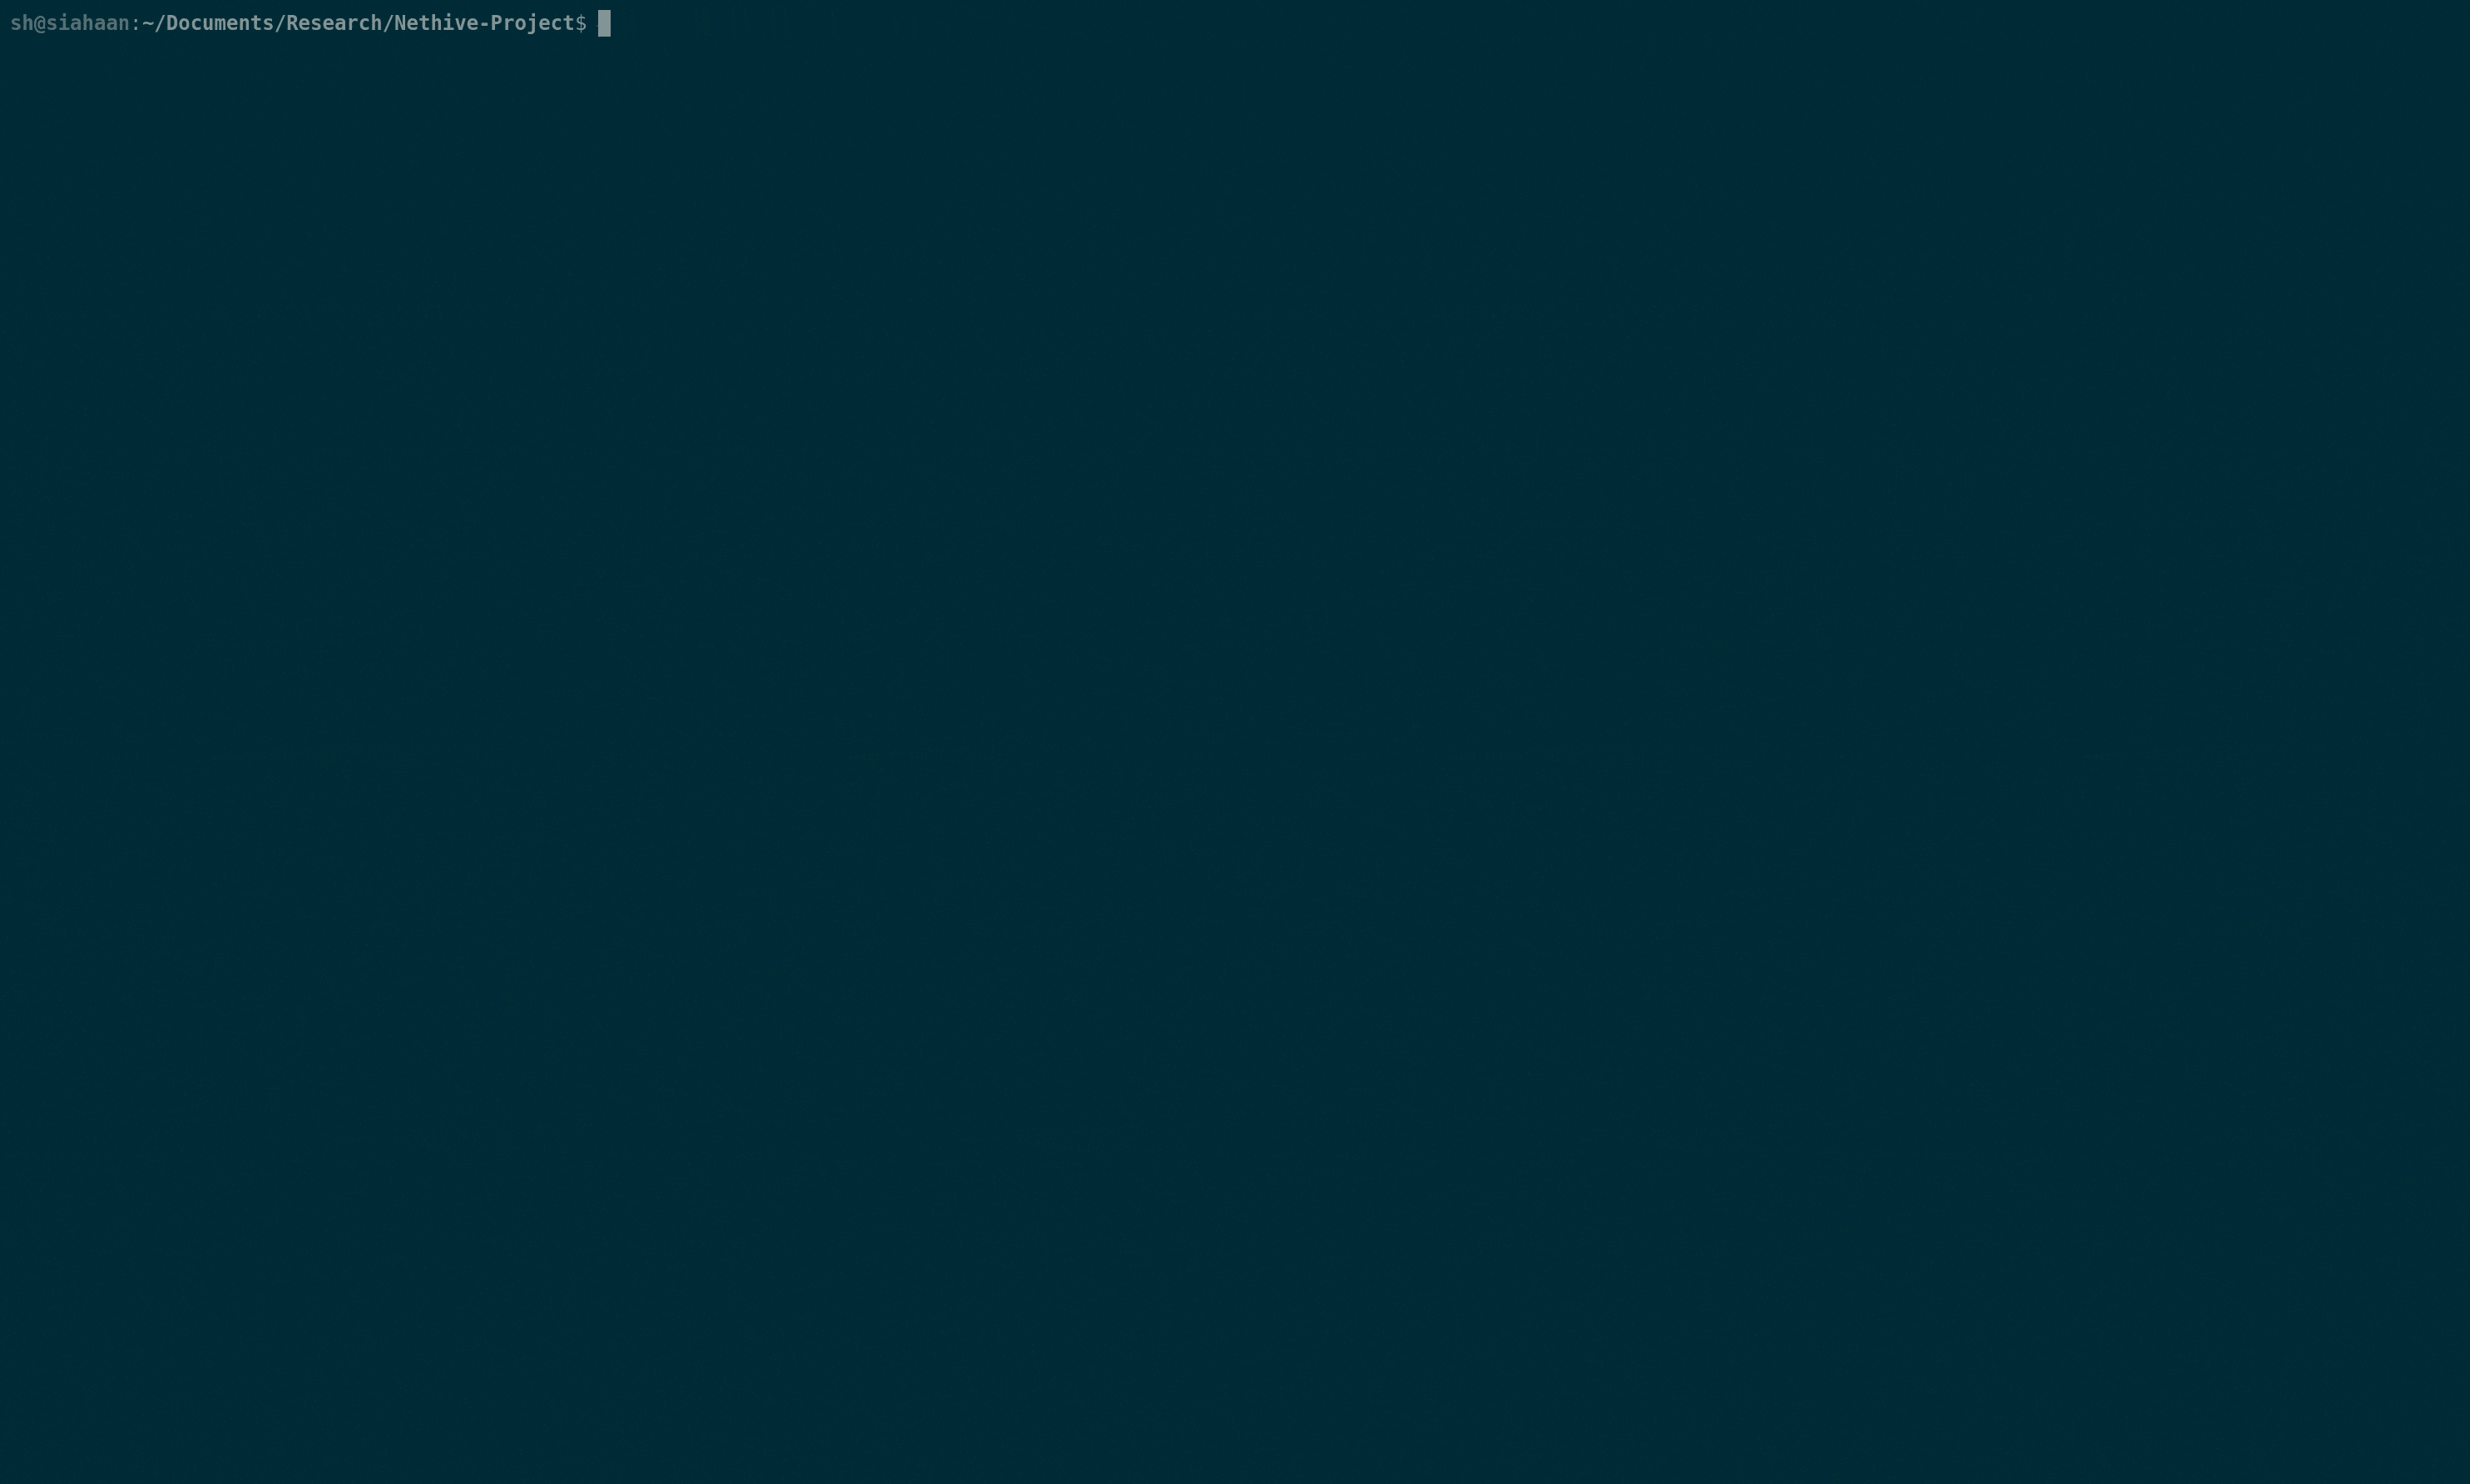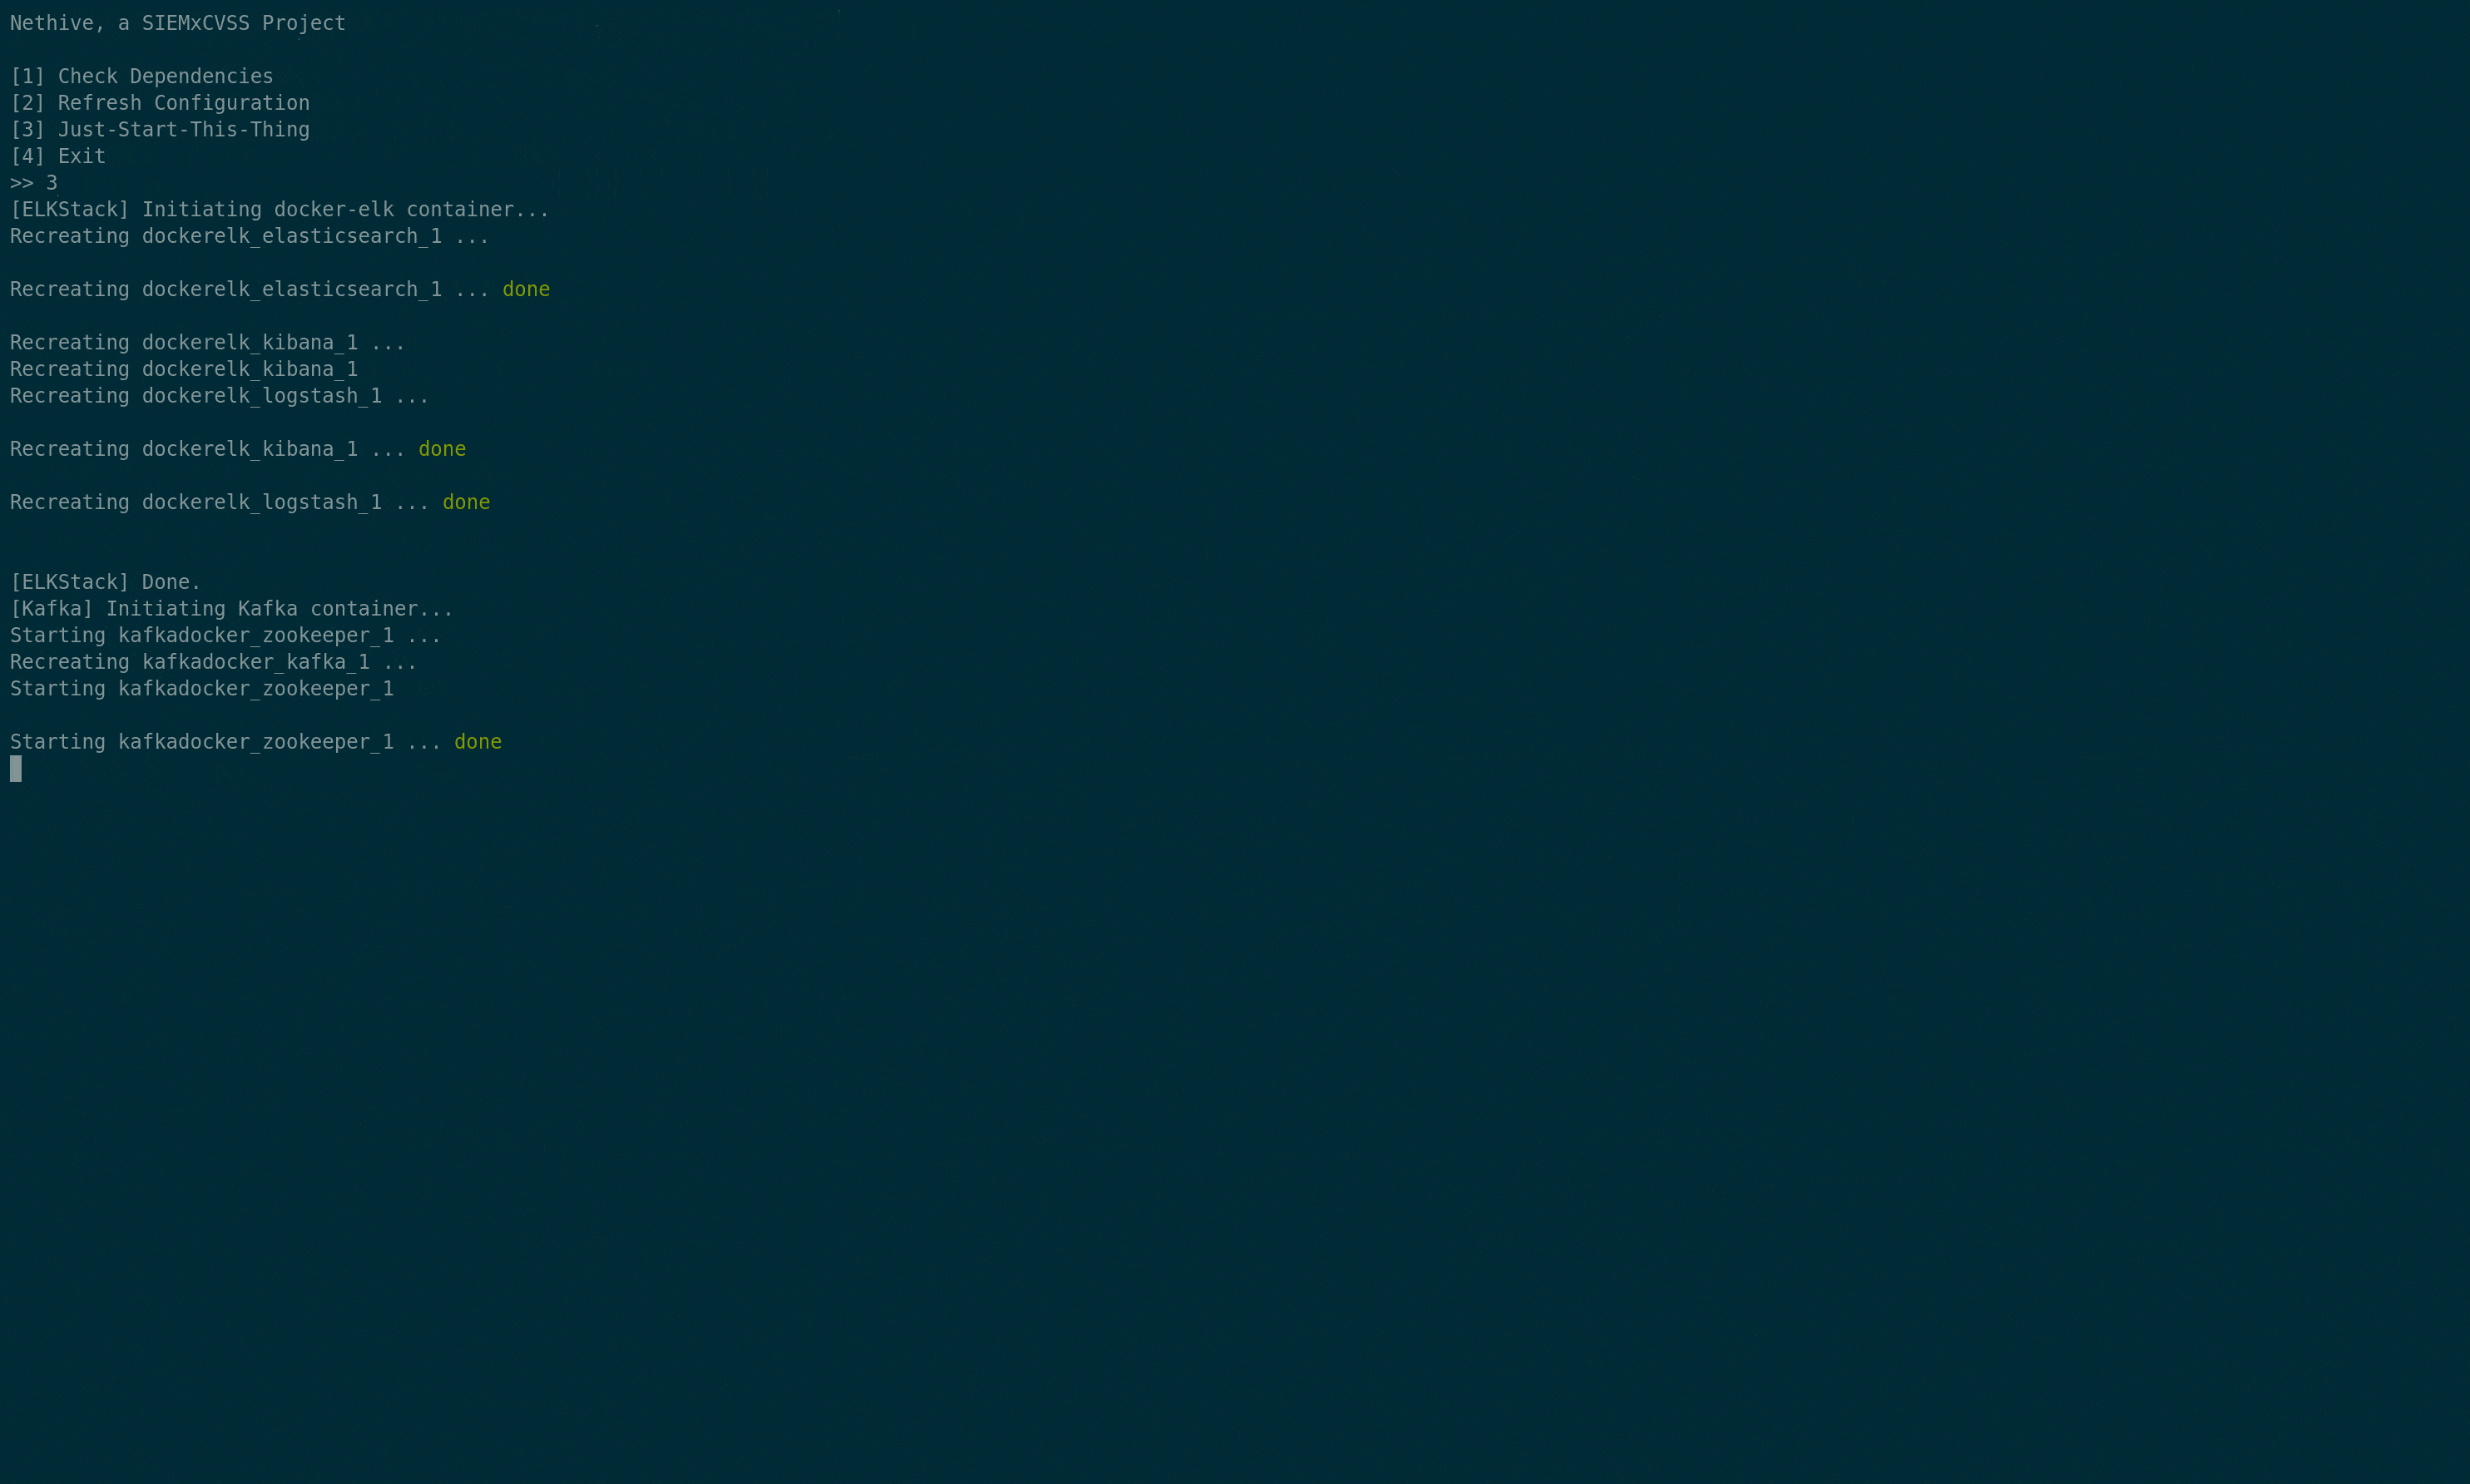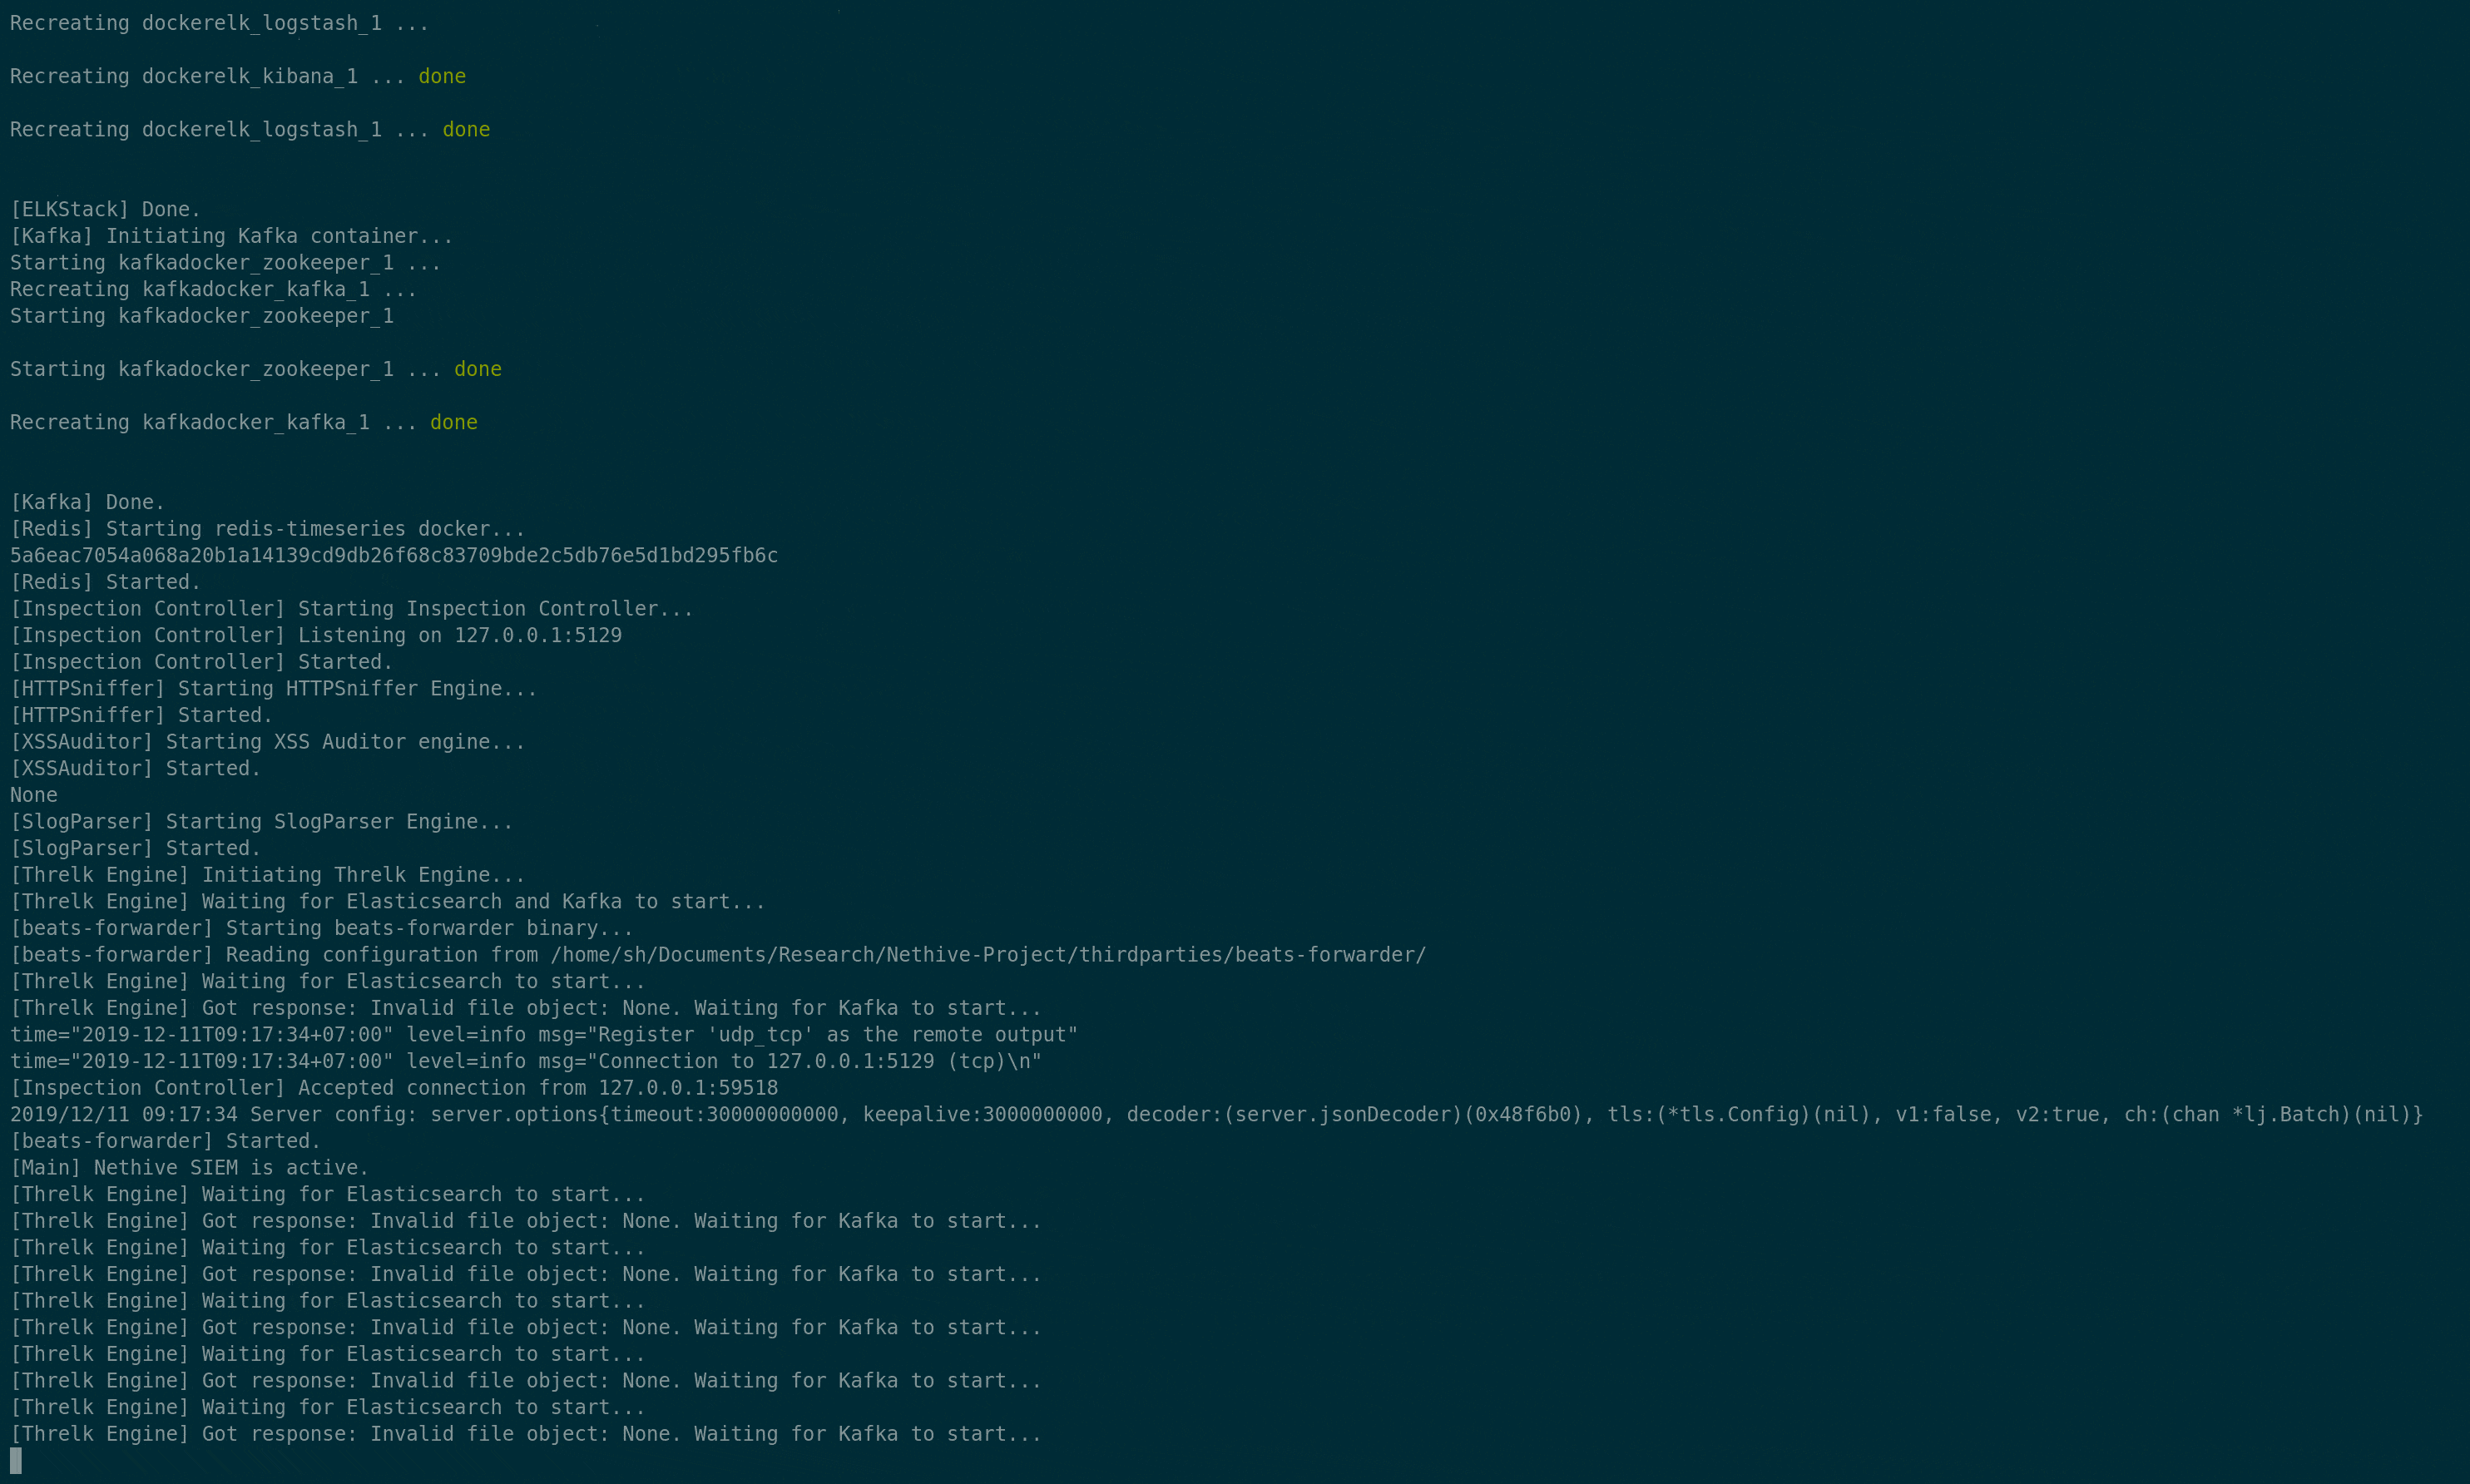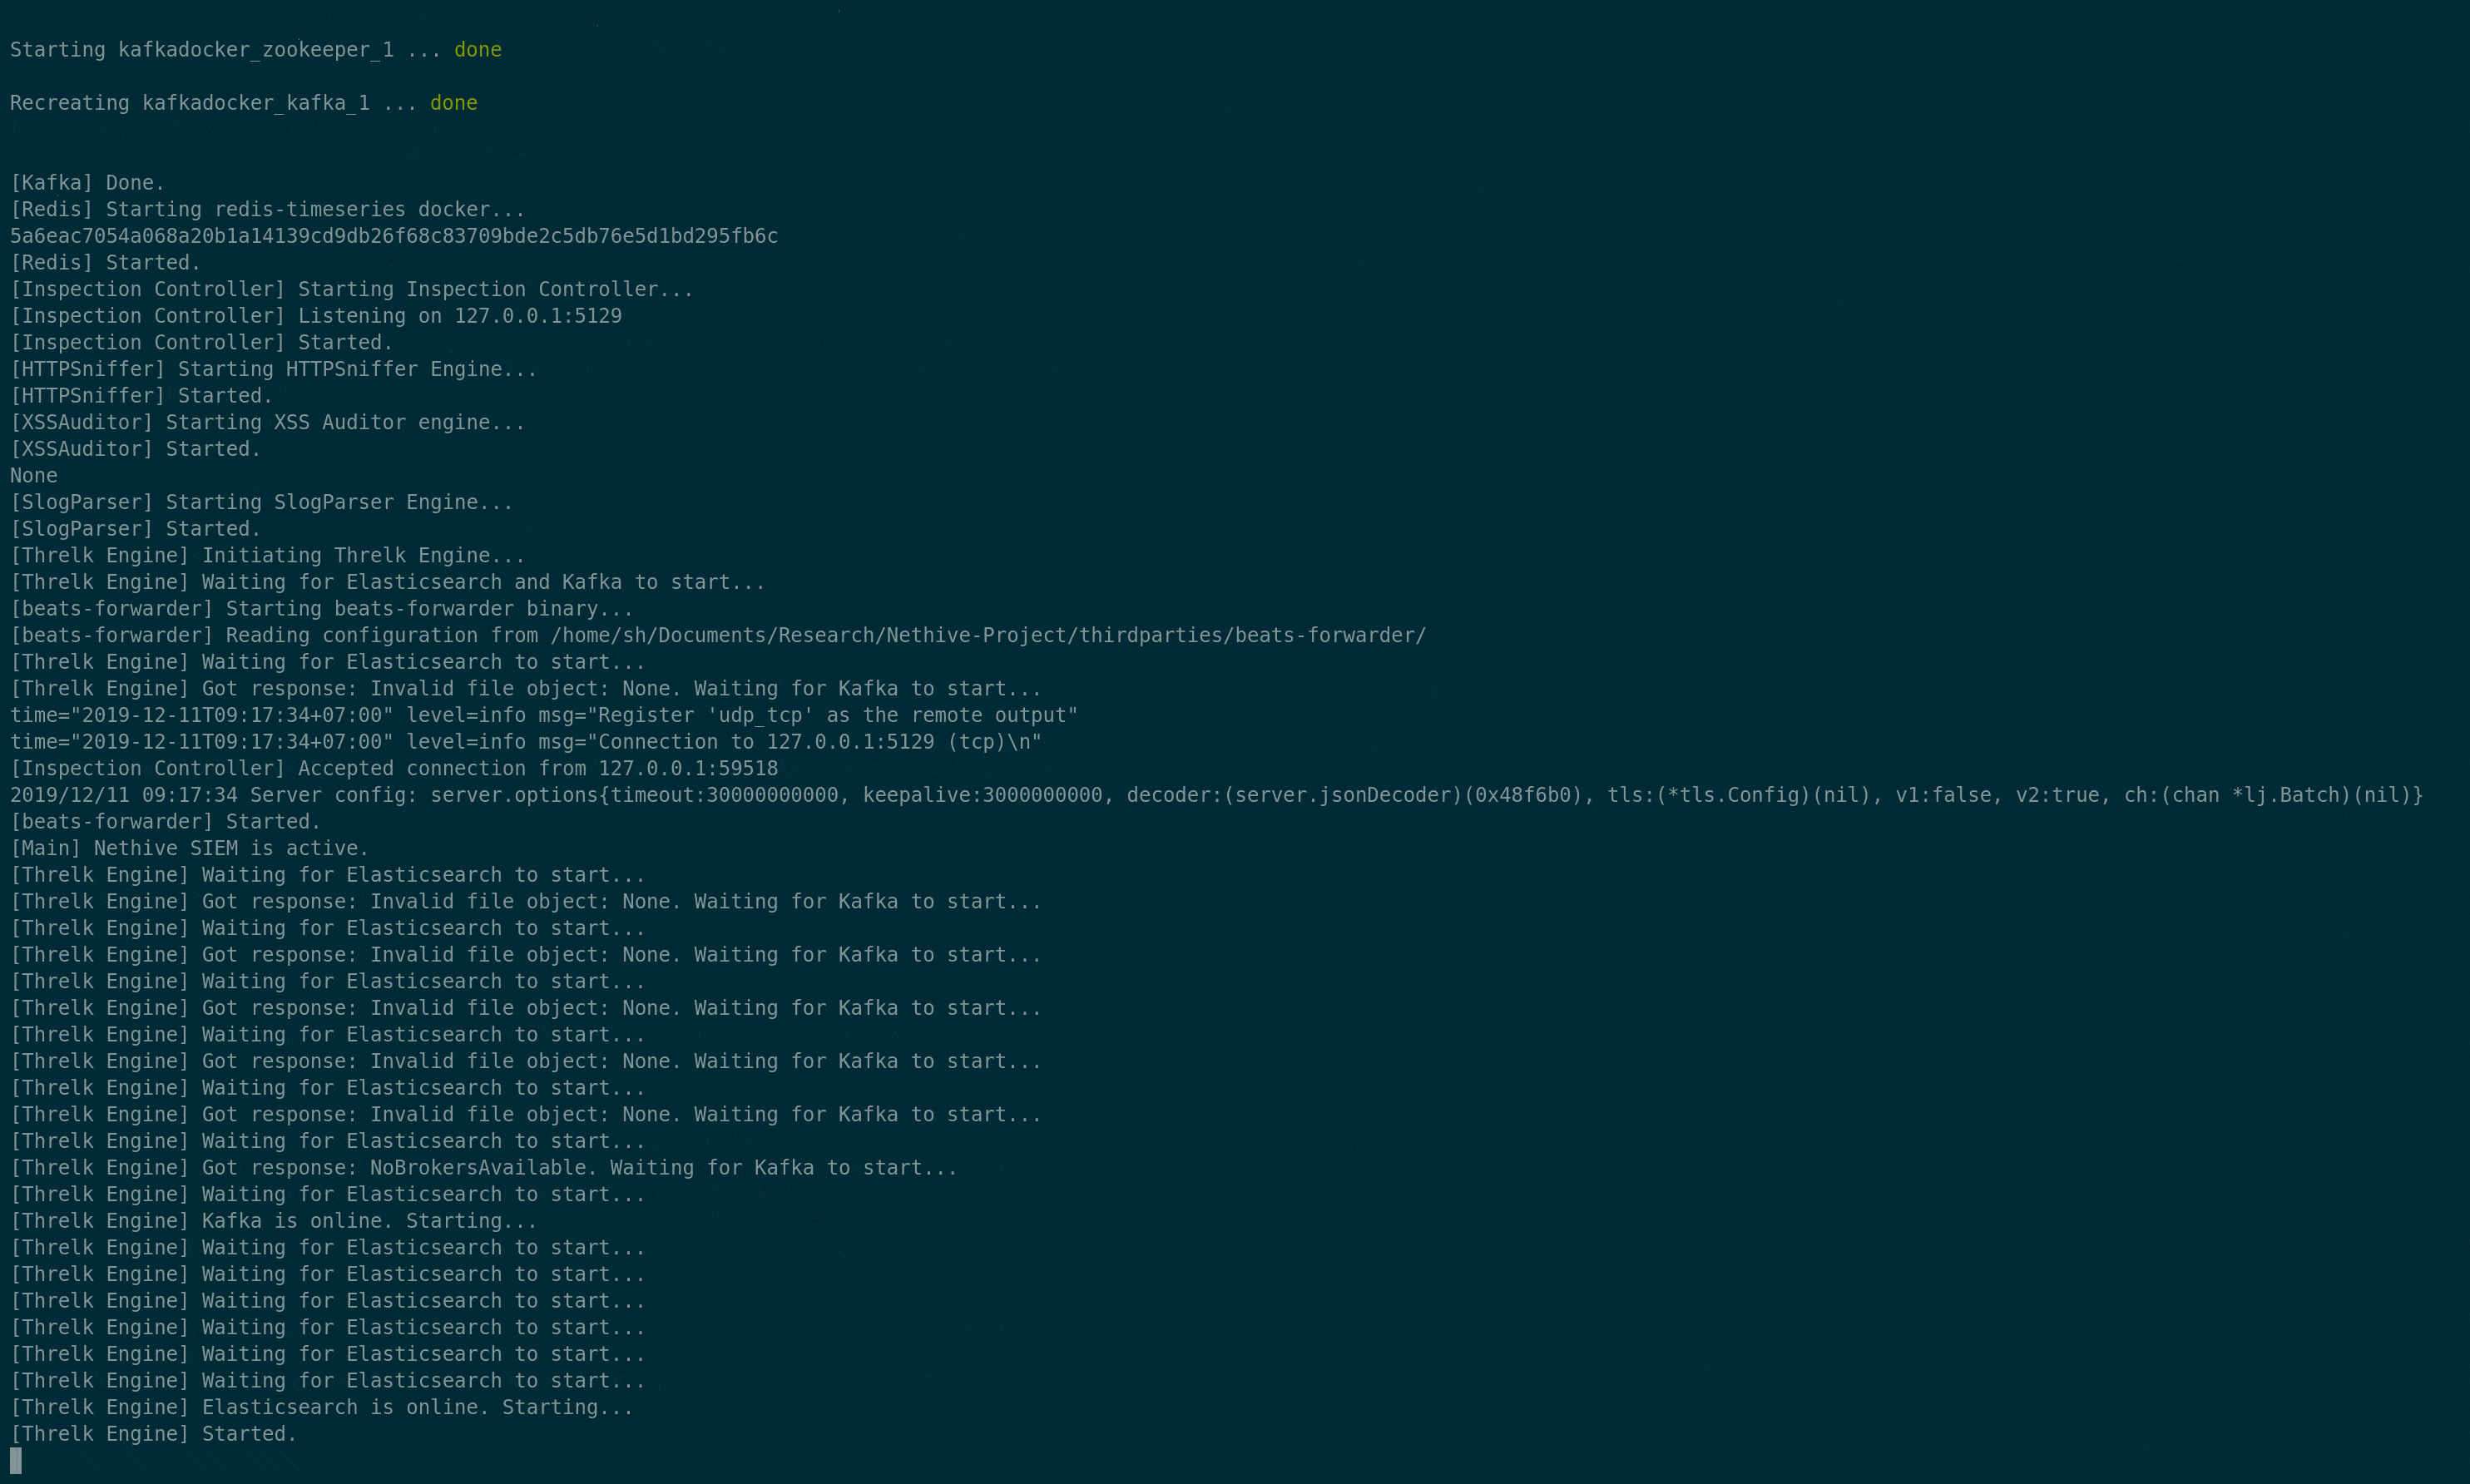
    Wählen Sie im Menü [3] Just-Run-This-Thing aus und warten Sie, bis die Engines initialisiert sind.

  4. Nethive UI-Server starten

    $ cd Nethive-Project/dashboard/
    $ npm install && npm start
    
  5. Gehen Sie zu http://localhost:3000/

Mitwirkende

  • Chrisando Ryan LinkedIn
  • Rayhan Rabiul Tsani LinkedIn
  • Vandevlin Alfonso Wibawa LinkedIn
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





