
chipicopwn
 frederic/chipicopwn
Bootloader-Exploit für Google Nest Hub (2. Generation) (elaine)
embedded-systems-securityiot-securityexploitation+1
204vor 4 Jahren
frederic/chipicopwnBootloader-Exploit für Google Nest Hub (2. Generation) (elaine)
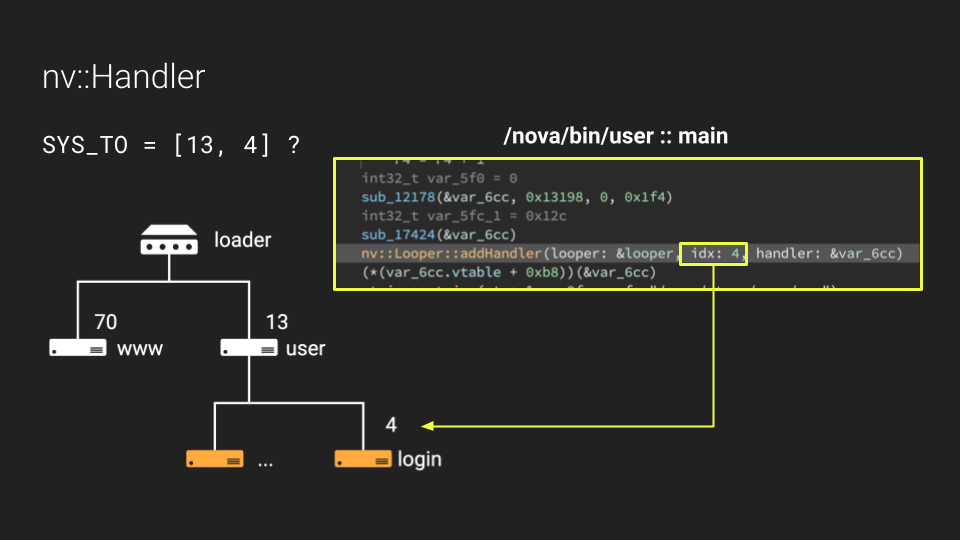 marginresearch/foisted
MikroTik Remote Jailbreak für v6.x.x
 flipperdevices/flipperzero-firmware
Flipper Zero Firmware-Quellcode
 binarly-io/fwhunt-scan
Werkzeuge zur Analyse von UEFI-Firmware und zur Prüfung von UEFI-Modulen mit FwHunt-Regeln
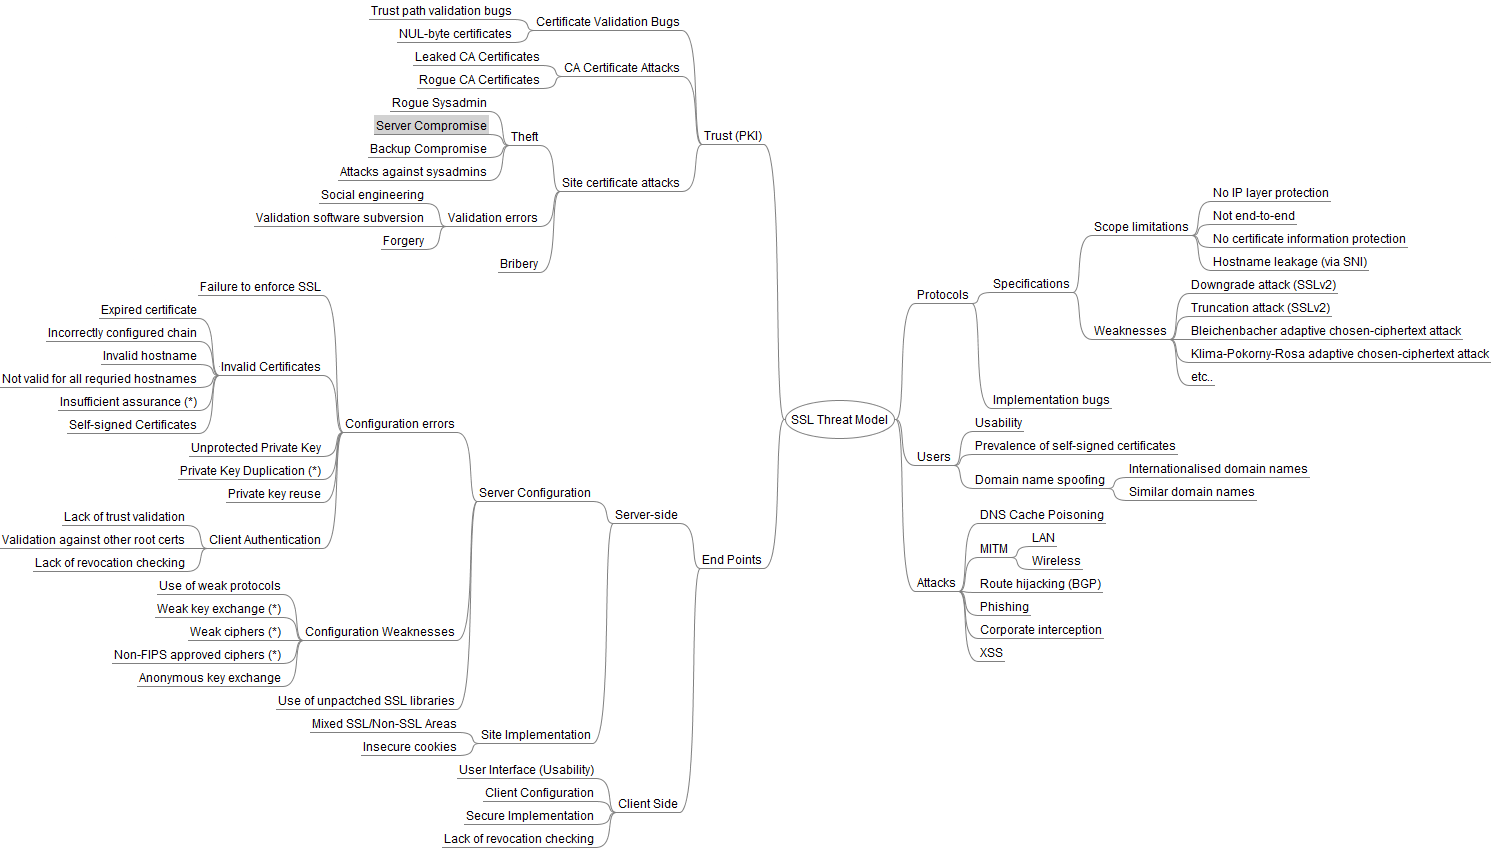 taleliyahu/threat_model_examples
Eine Sammlung realer Bedrohungsmodell-Beispiele aus verschiedenen Technologien, die praktische Einblicke in die Identifizierung und Minderung von…
 cq674350529/pocs_slides
meine Advisories, PoCs, Folien und Skripte rund um IoT-/Protokollsicherheit
 pr0v3rbs/firmae
Auf dem Weg zur groß angelegten Emulation von IoT-Firmware für die dynamische Analyse
 cisagov/untitledgoosetool
Untitled Goose Tool ist ein robustes und flexibles Tool für die Jagd und Incident Response, das neuartige Authentifizierungs- und…
 blasty/sonos
Exploit und Tooling für Sonos-Geräte auf Amlogic-Basis: liest OTP/eFUSE über einen EL3-Exploit aus, extrahiert LUKS-Entschlüsselungsschlüssel und…
 v33ru/awesome-connected-things-sec
A Curated list of Security Resources for all connected things
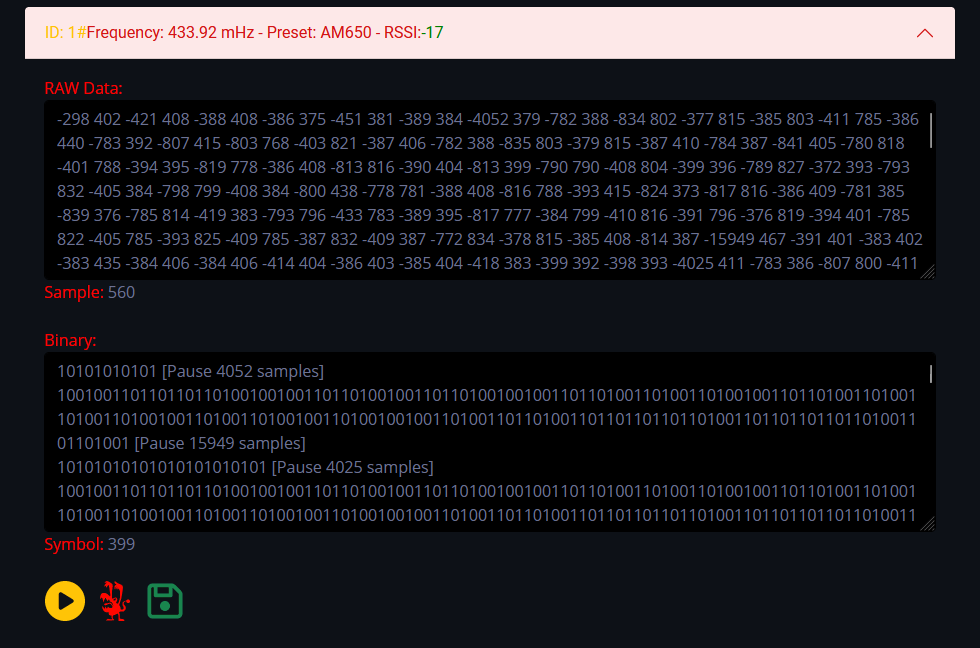 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
Diese Firmware ist eine Alternative zur Standard-Firmware von EvilCrowRF. Modul: CC1101 - Kompatible Flipper-Zero-Datei.
 netsecfish/dlink
Proof-of-Concept-Exploit und Analyse für Command Injection und hartkodierte Backdoor-Zugangsdaten in D-Link-NAS-Geräten, die eine nicht…
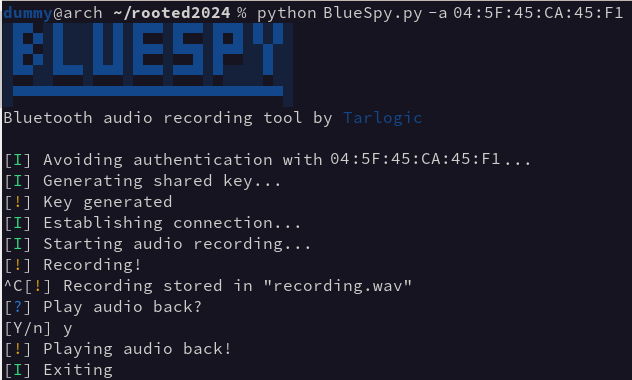 tarlogicsecurity/bluespy
PoC zur Aufnahme von Audio von einem Bluetooth-Gerät
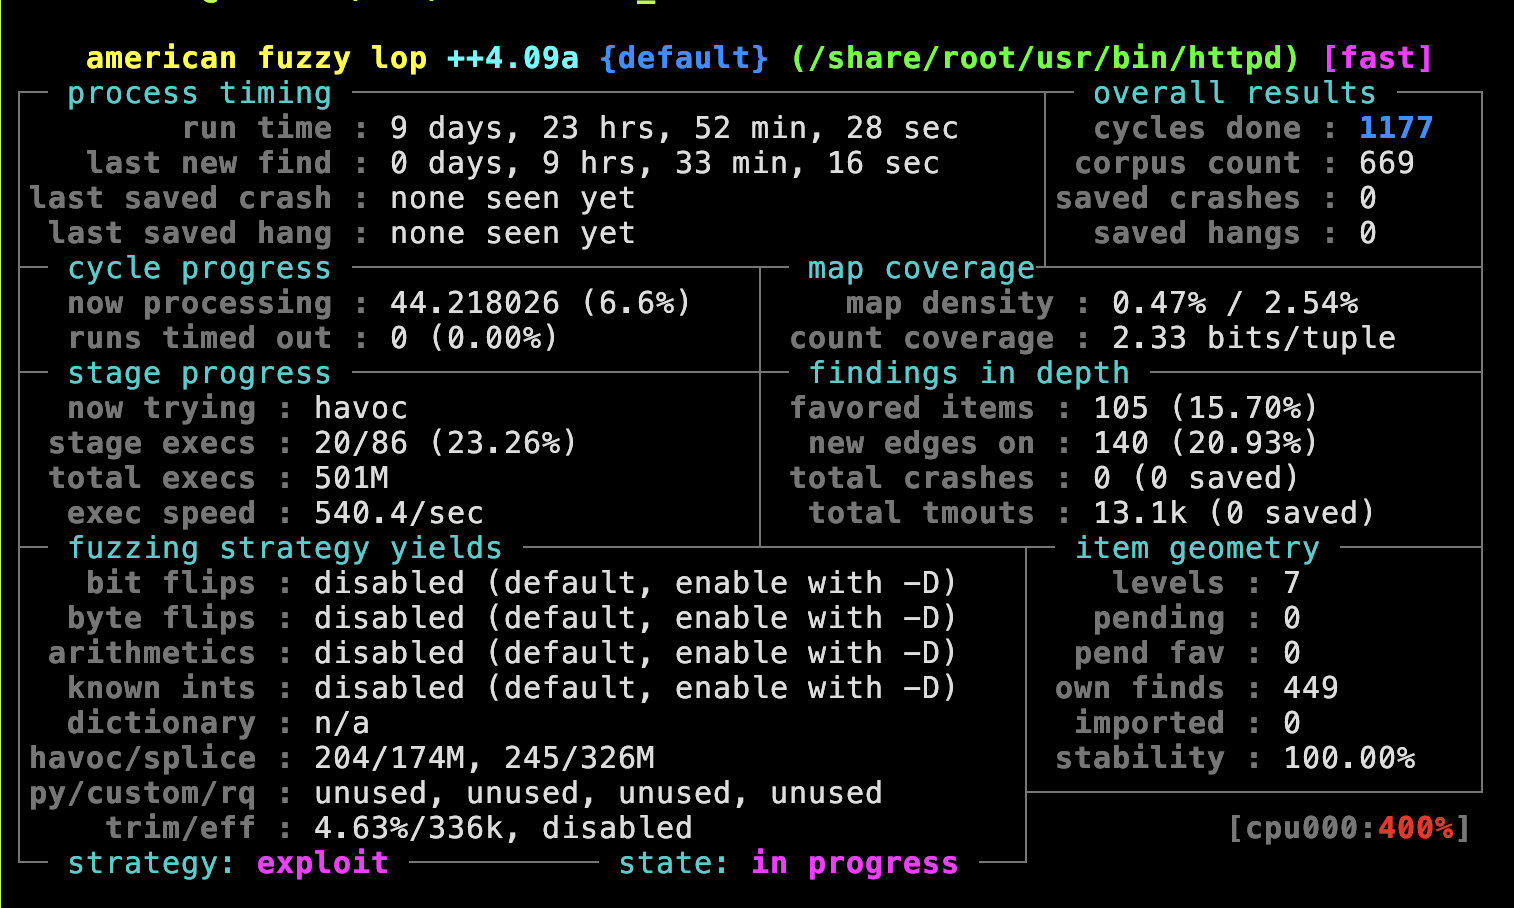 otsmr/blackbox-fuzzing
Fuzzing von IoT-Geräten am Beispiel des Routers TL-WR902AC
 ret2/pwn2own-auto-2024-charx
Funktionierender Exploit für Phoenix Contact CHARX SEC-3100, der Scapy-Rohethernet-Pakete verwendet, um Schwachstellen auszulösen und eine…
 interceptsuite/interceptsuite
MITM-Proxy für TCP/TLS/DTLS/UDP-Verkehr, mit STARTTLS, IoT, Thick Client und mehr.
 spinfosecurity/bas-guardian
Kostenloser BACnet/BMS-Schwachstellenscanner für Gebäudeautomationssysteme. Erkennt CVE-2026-3611 (CVSS 10.0), CVE-2026-24060 und exponierte…
 j4ck3lsyn-gen2/reports
Kuratierte Sammlung von Cybersecurity-Forschungsberichten, die CVE-Analyse, Exploit-Forschung, Threat Intelligence und offensive Sicherheit von 2023…