

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
NimicStack — NimicStack ist die reine Nim-Implementierung der Call-Stack-Spoofing-Technik zur Nachahmung legitimer Programme. | Kitploit
Tools/GitHubGitHub/frkngksl/nimicstack
IDS/IPS-UmgehungPost-ExploitationRed TeamingAdversarial-Angriff
GitHubfrkngksl/nimicstack

NimicStack

NimicStack ist die reine Nim-Implementierung der Call-Stack-Spoofing-Technik zur Nachahmung legitimer Programme.

Repository anzeigen
95438vor 7 MonatenVon Kitploit geprüft
Teilen

NimicStack

NimicStack ist die reine Nim-Implementierung der Call-Stack-Spoofing-Technik, um legitime Programme nachzuahmen. Das gesamte Projekt basiert auf dem PoC, der von WithSecure Labs bereitgestellt wurde

Kompilierung

Sie können den Quellcode direkt mit dem folgenden Befehl kompilieren:

nim c -d=mingw --app=console --cpu=amd64 -o:NimicStack.exe .\Main.nim

Falls Sie die Fehlermeldung „cannot open file" erhalten, sollten Sie auch die erforderlichen Abhängigkeiten installieren:

nimble install ptr_math winim

Verwendung

Wie das Referenzprojekt kann NimicStack beim Öffnen des LSASS-Prozesses drei Beispiel-Call-Stacks nachahmen: WMI, RPC und Svchost.

.\NimicStack.exe <--wmi, --rpc, --svchost>

Beispielausgabe für den nachgeahmten WMI-Call-Stack:

███╗   ██╗██╗███╗   ███╗██╗ ██████╗███████╗████████╗ █████╗  ██████╗██╗  ██╗
████╗  ██║██║████╗ ████║██║██╔════╝██╔════╝╚══██╔══╝██╔══██╗██╔════╝██║ ██╔╝
██╔██╗ ██║██║██╔████╔██║██║██║     ███████╗   ██║   ███████║██║     █████╔╝
██║╚██╗██║██║██║╚██╔╝██║██║██║     ╚════██║   ██║   ██╔══██║██║     ██╔═██╗
██║ ╚████║██║██║ ╚═╝ ██║██║╚██████╗███████║   ██║   ██║  ██║╚██████╗██║  ██╗
╚═╝  ╚═══╝╚═╝╚═╝     ╚═╝╚═╝ ╚═════╝╚══════╝   ╚═╝   ╚═╝  ╚═╝ ╚═════╝╚═╝  ╚═╝

                              @R0h1rr1m

[+] wmi frame is selected!
[+] Required libraries were imported for return address calculation!
[+] SeDebugPrivilege is enabled!
[+] Fake Call Stack was created!
[+] Trying to find LSASS pid...
[+] LSASS pid found!: 756
[+] Registers were set for NtOpenProcess call!
[+] VEH callback was set for the suspended thread!
[+] Thread is resuming...
[+] VEH callback was called!
[+] Redirecting thread to RtlExitUserThread...
[+] Spoof is successful! Handle is 356
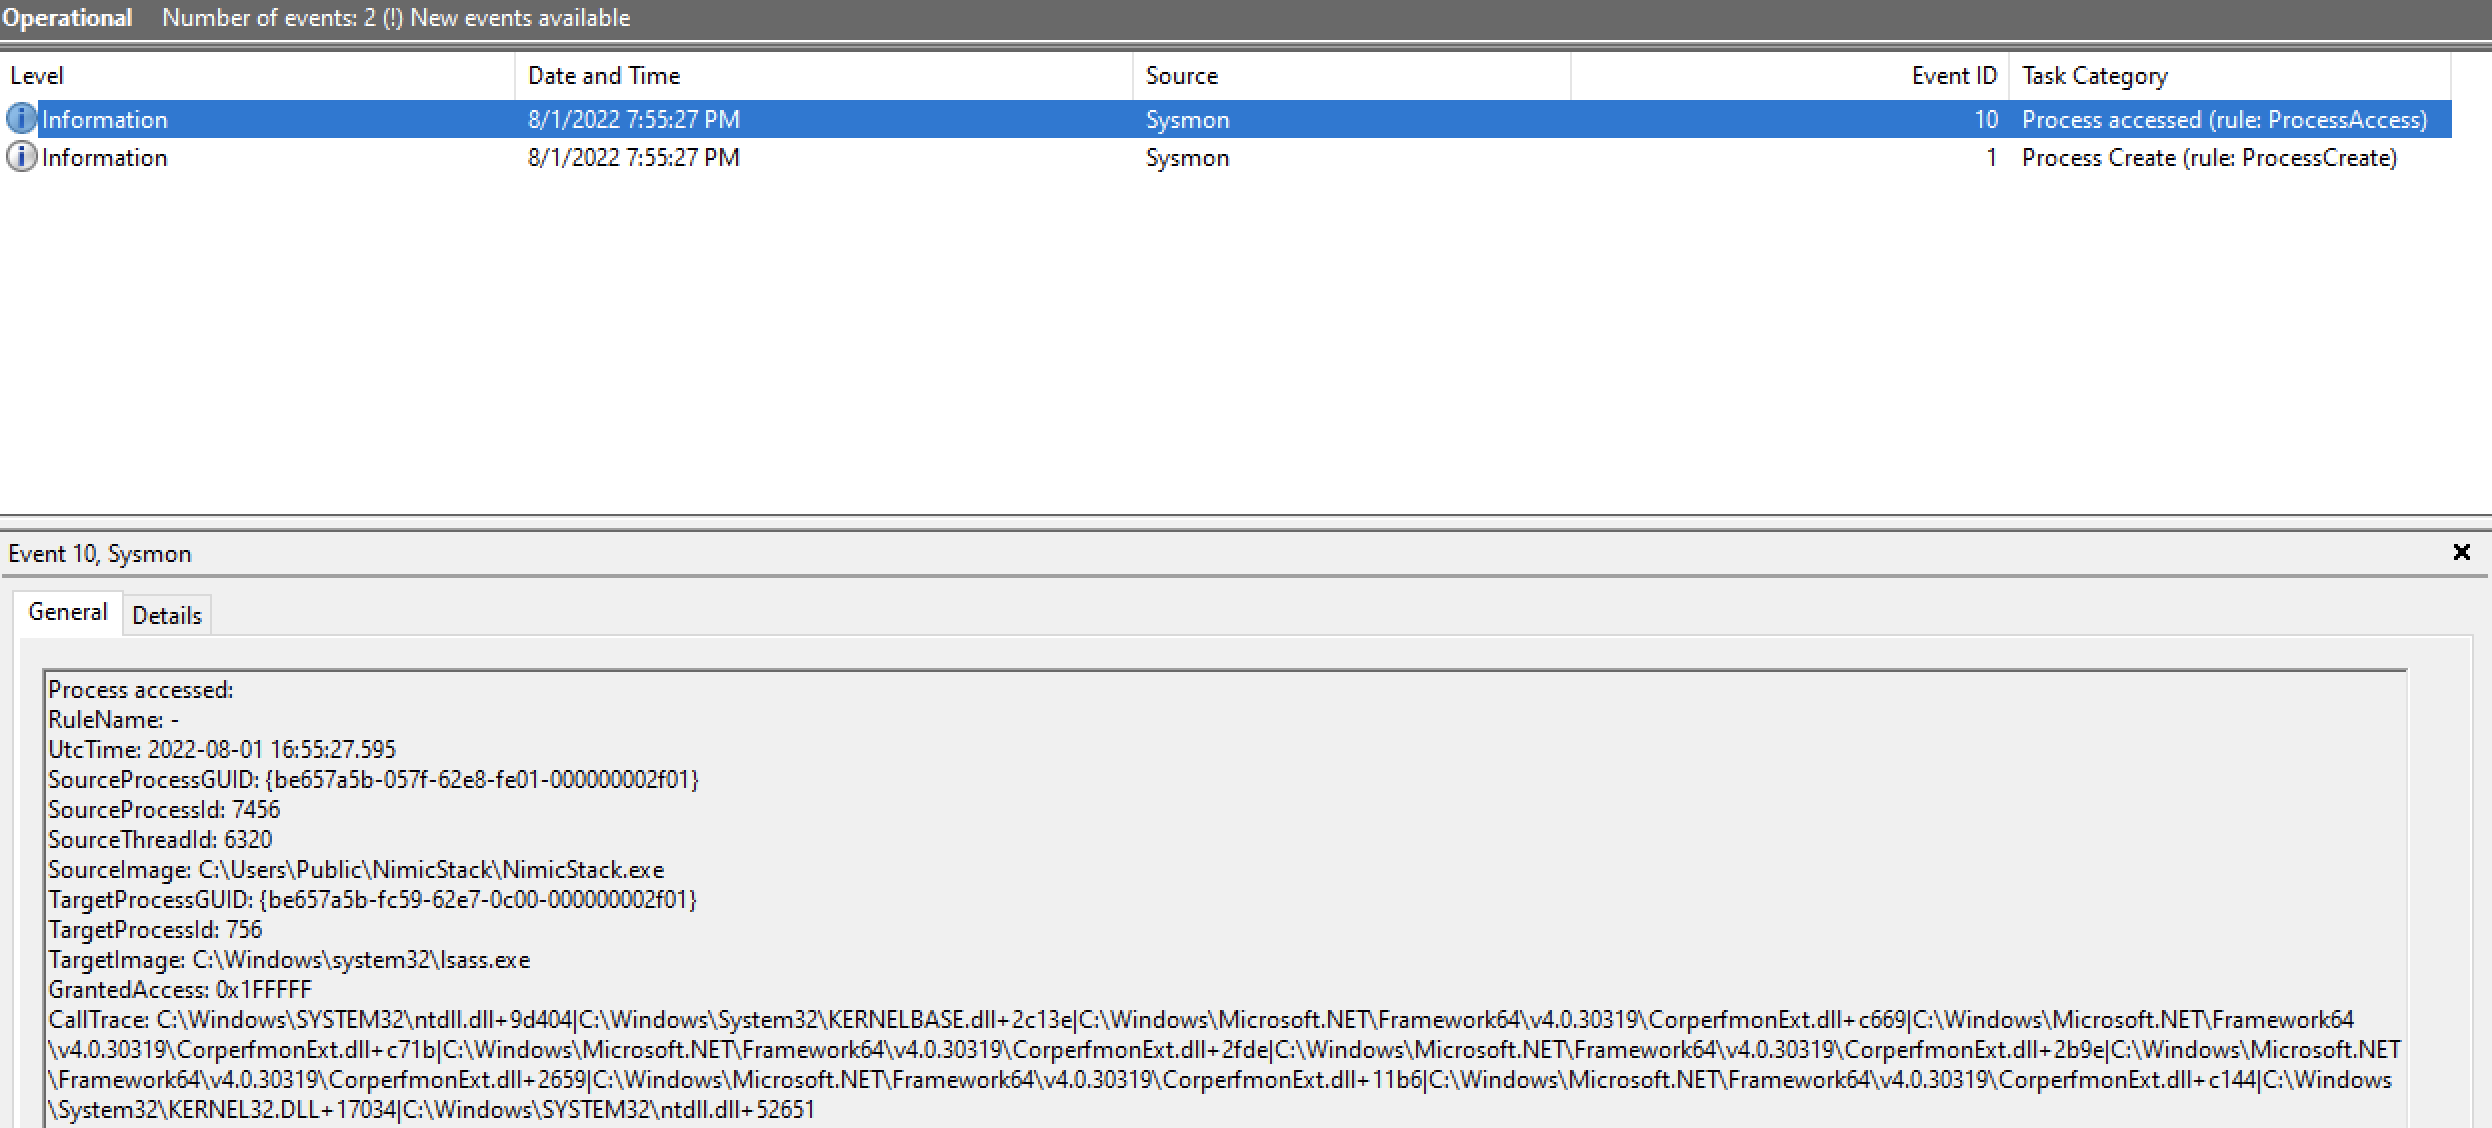
[+] You can check the spoofed call stack from Sysmon!

Und die Sysmon-Ausgabe für diesen Aufruf:
Bild

Referenzen

  • https://labs.withsecure.com/blog/spoofing-call-stacks-to-confuse-edrs/
  • https://github.com/countercept/CallStackSpoofer

Haftungsausschluss

Nur für autorisierte Sicherheitstests. Die missbräuchliche Verwendung dieses Tools gegen Systeme ohne ausdrückliche Genehmigung ist illegal.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




