
apxutil
 finngineering/apxutil
Ein Werkzeug zur Manipulation von Schneider Electric PLC-Archivdateien
embedded-systems-securityvulnerability-analysisexploitation+5
10
finngineering/apxutilEin Werkzeug zur Manipulation von Schneider Electric PLC-Archivdateien
 7h30th3r0n3/ollamahound
Massenaufklärung, Versions-Fingerprinting, CVE-Tester und Live-Exploitation-Framework für offene Ollama-Instanzen.
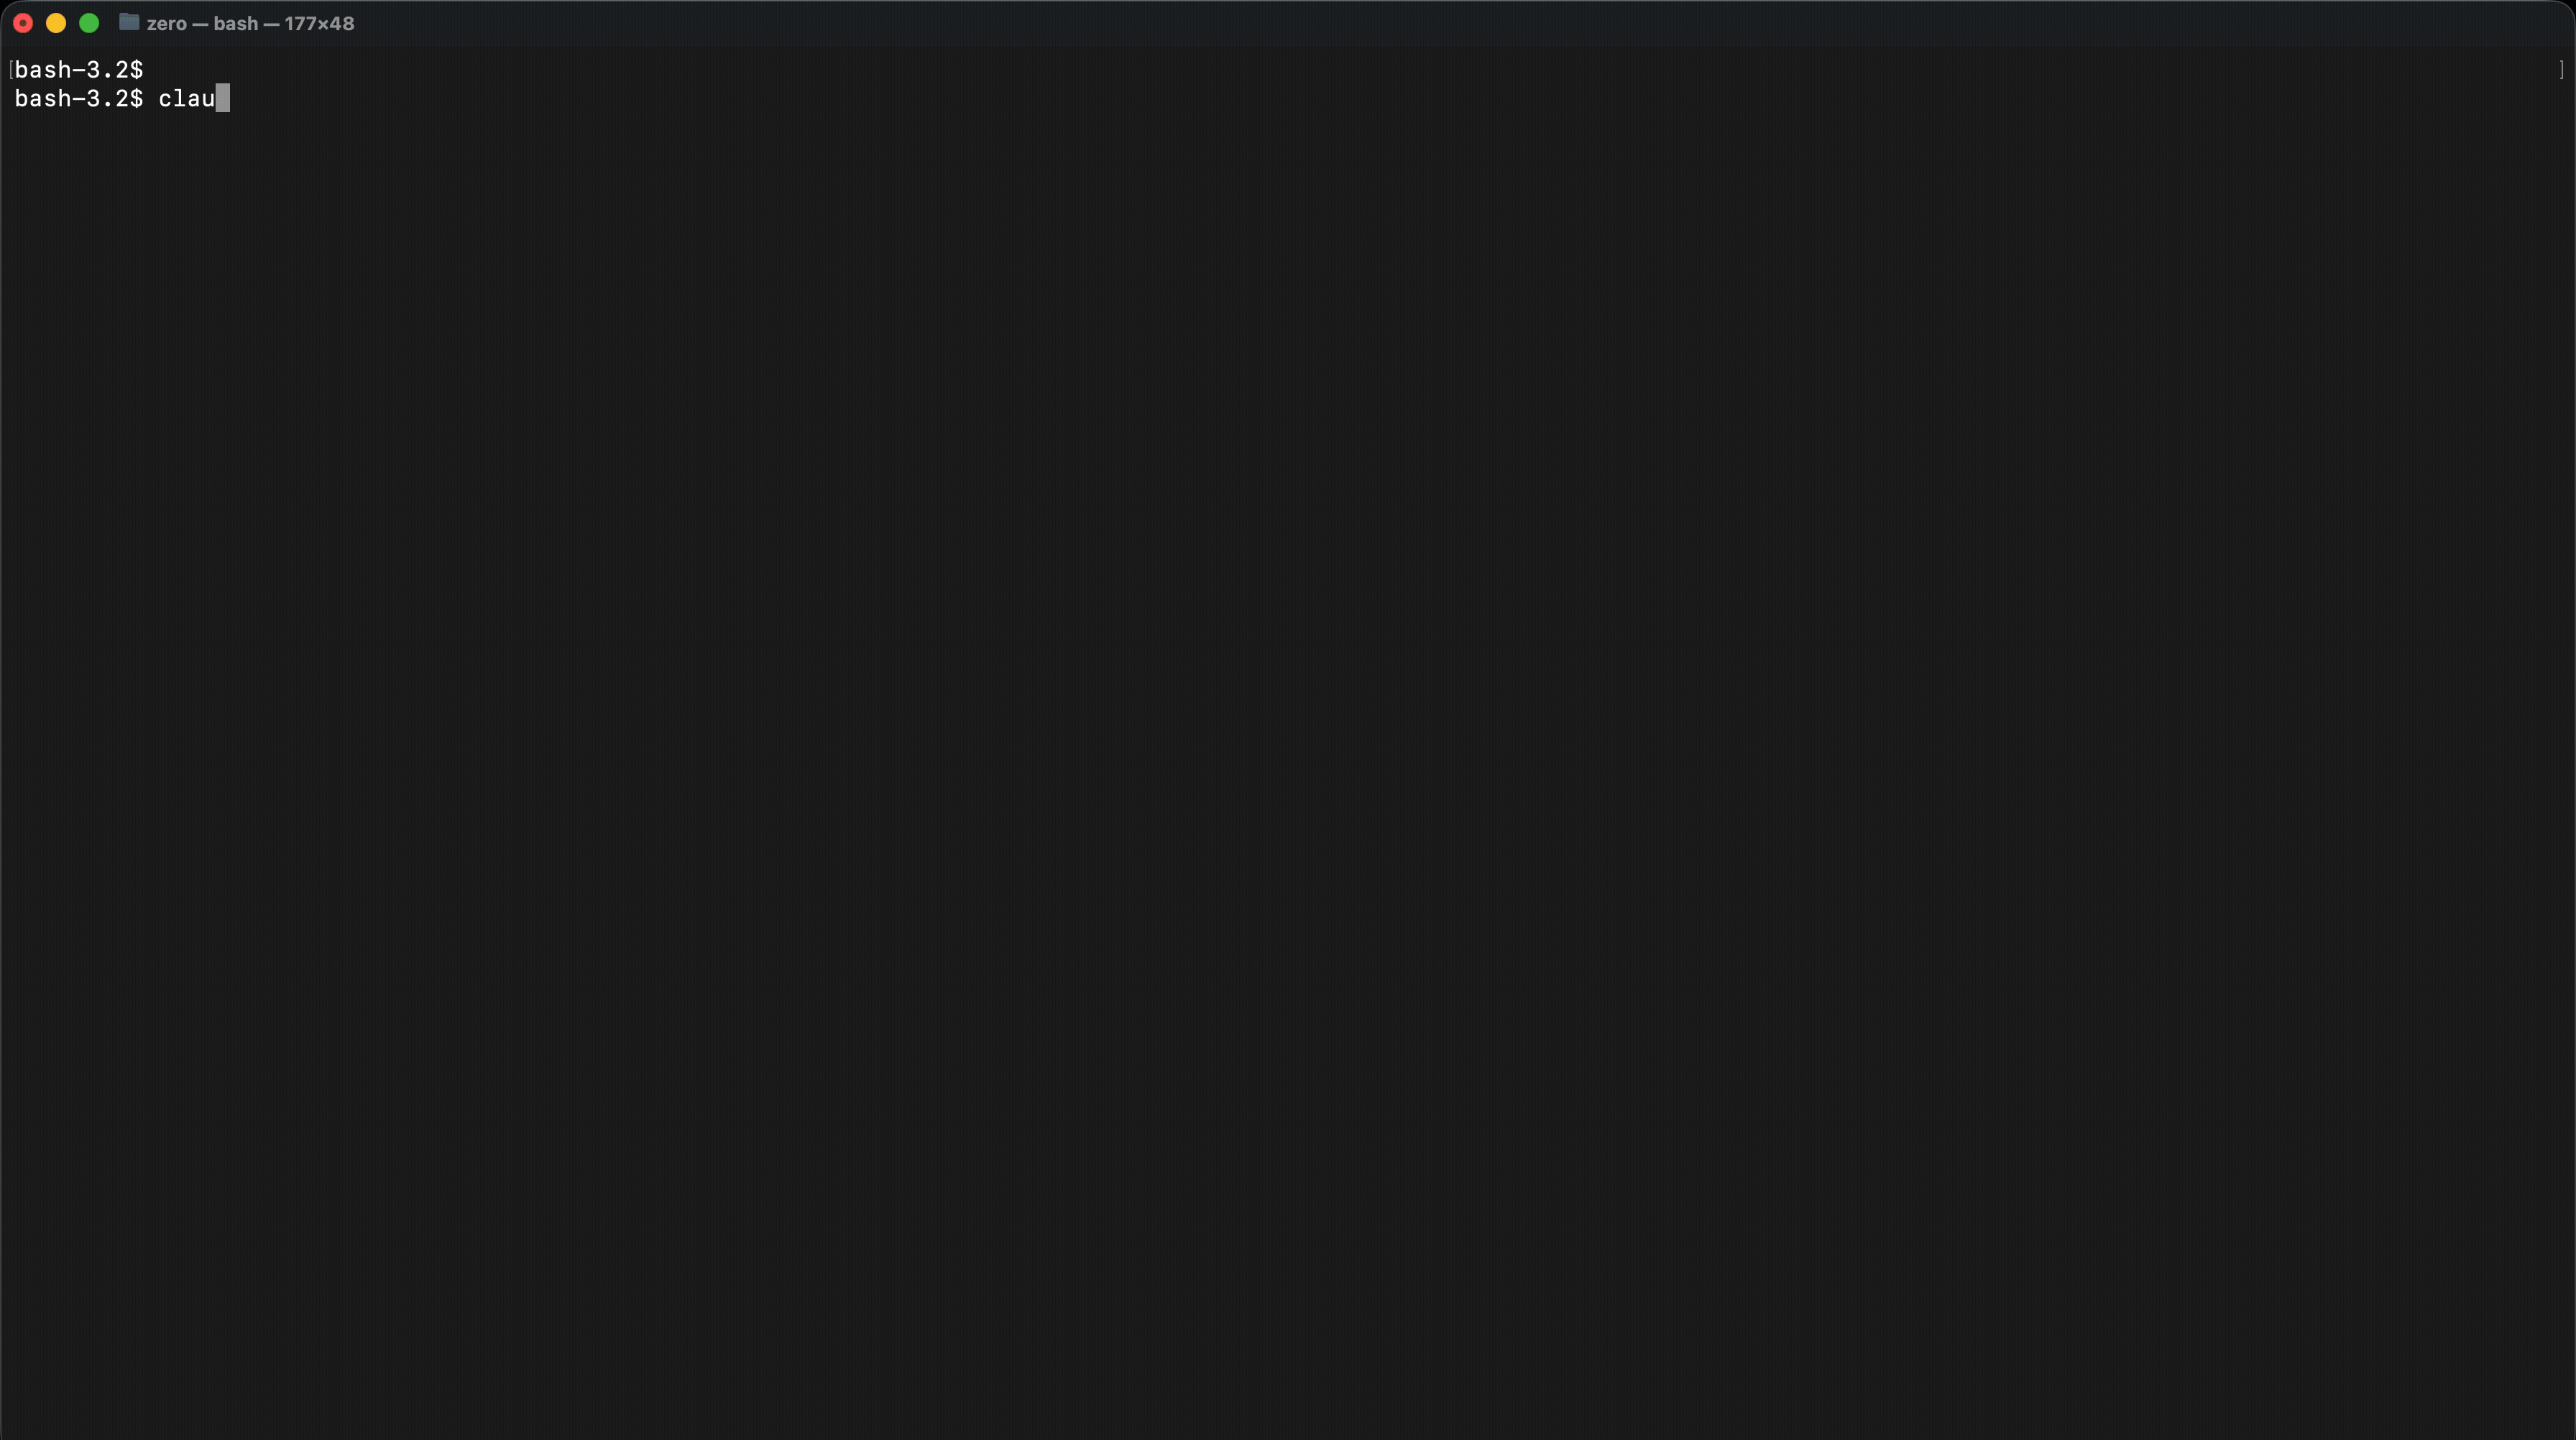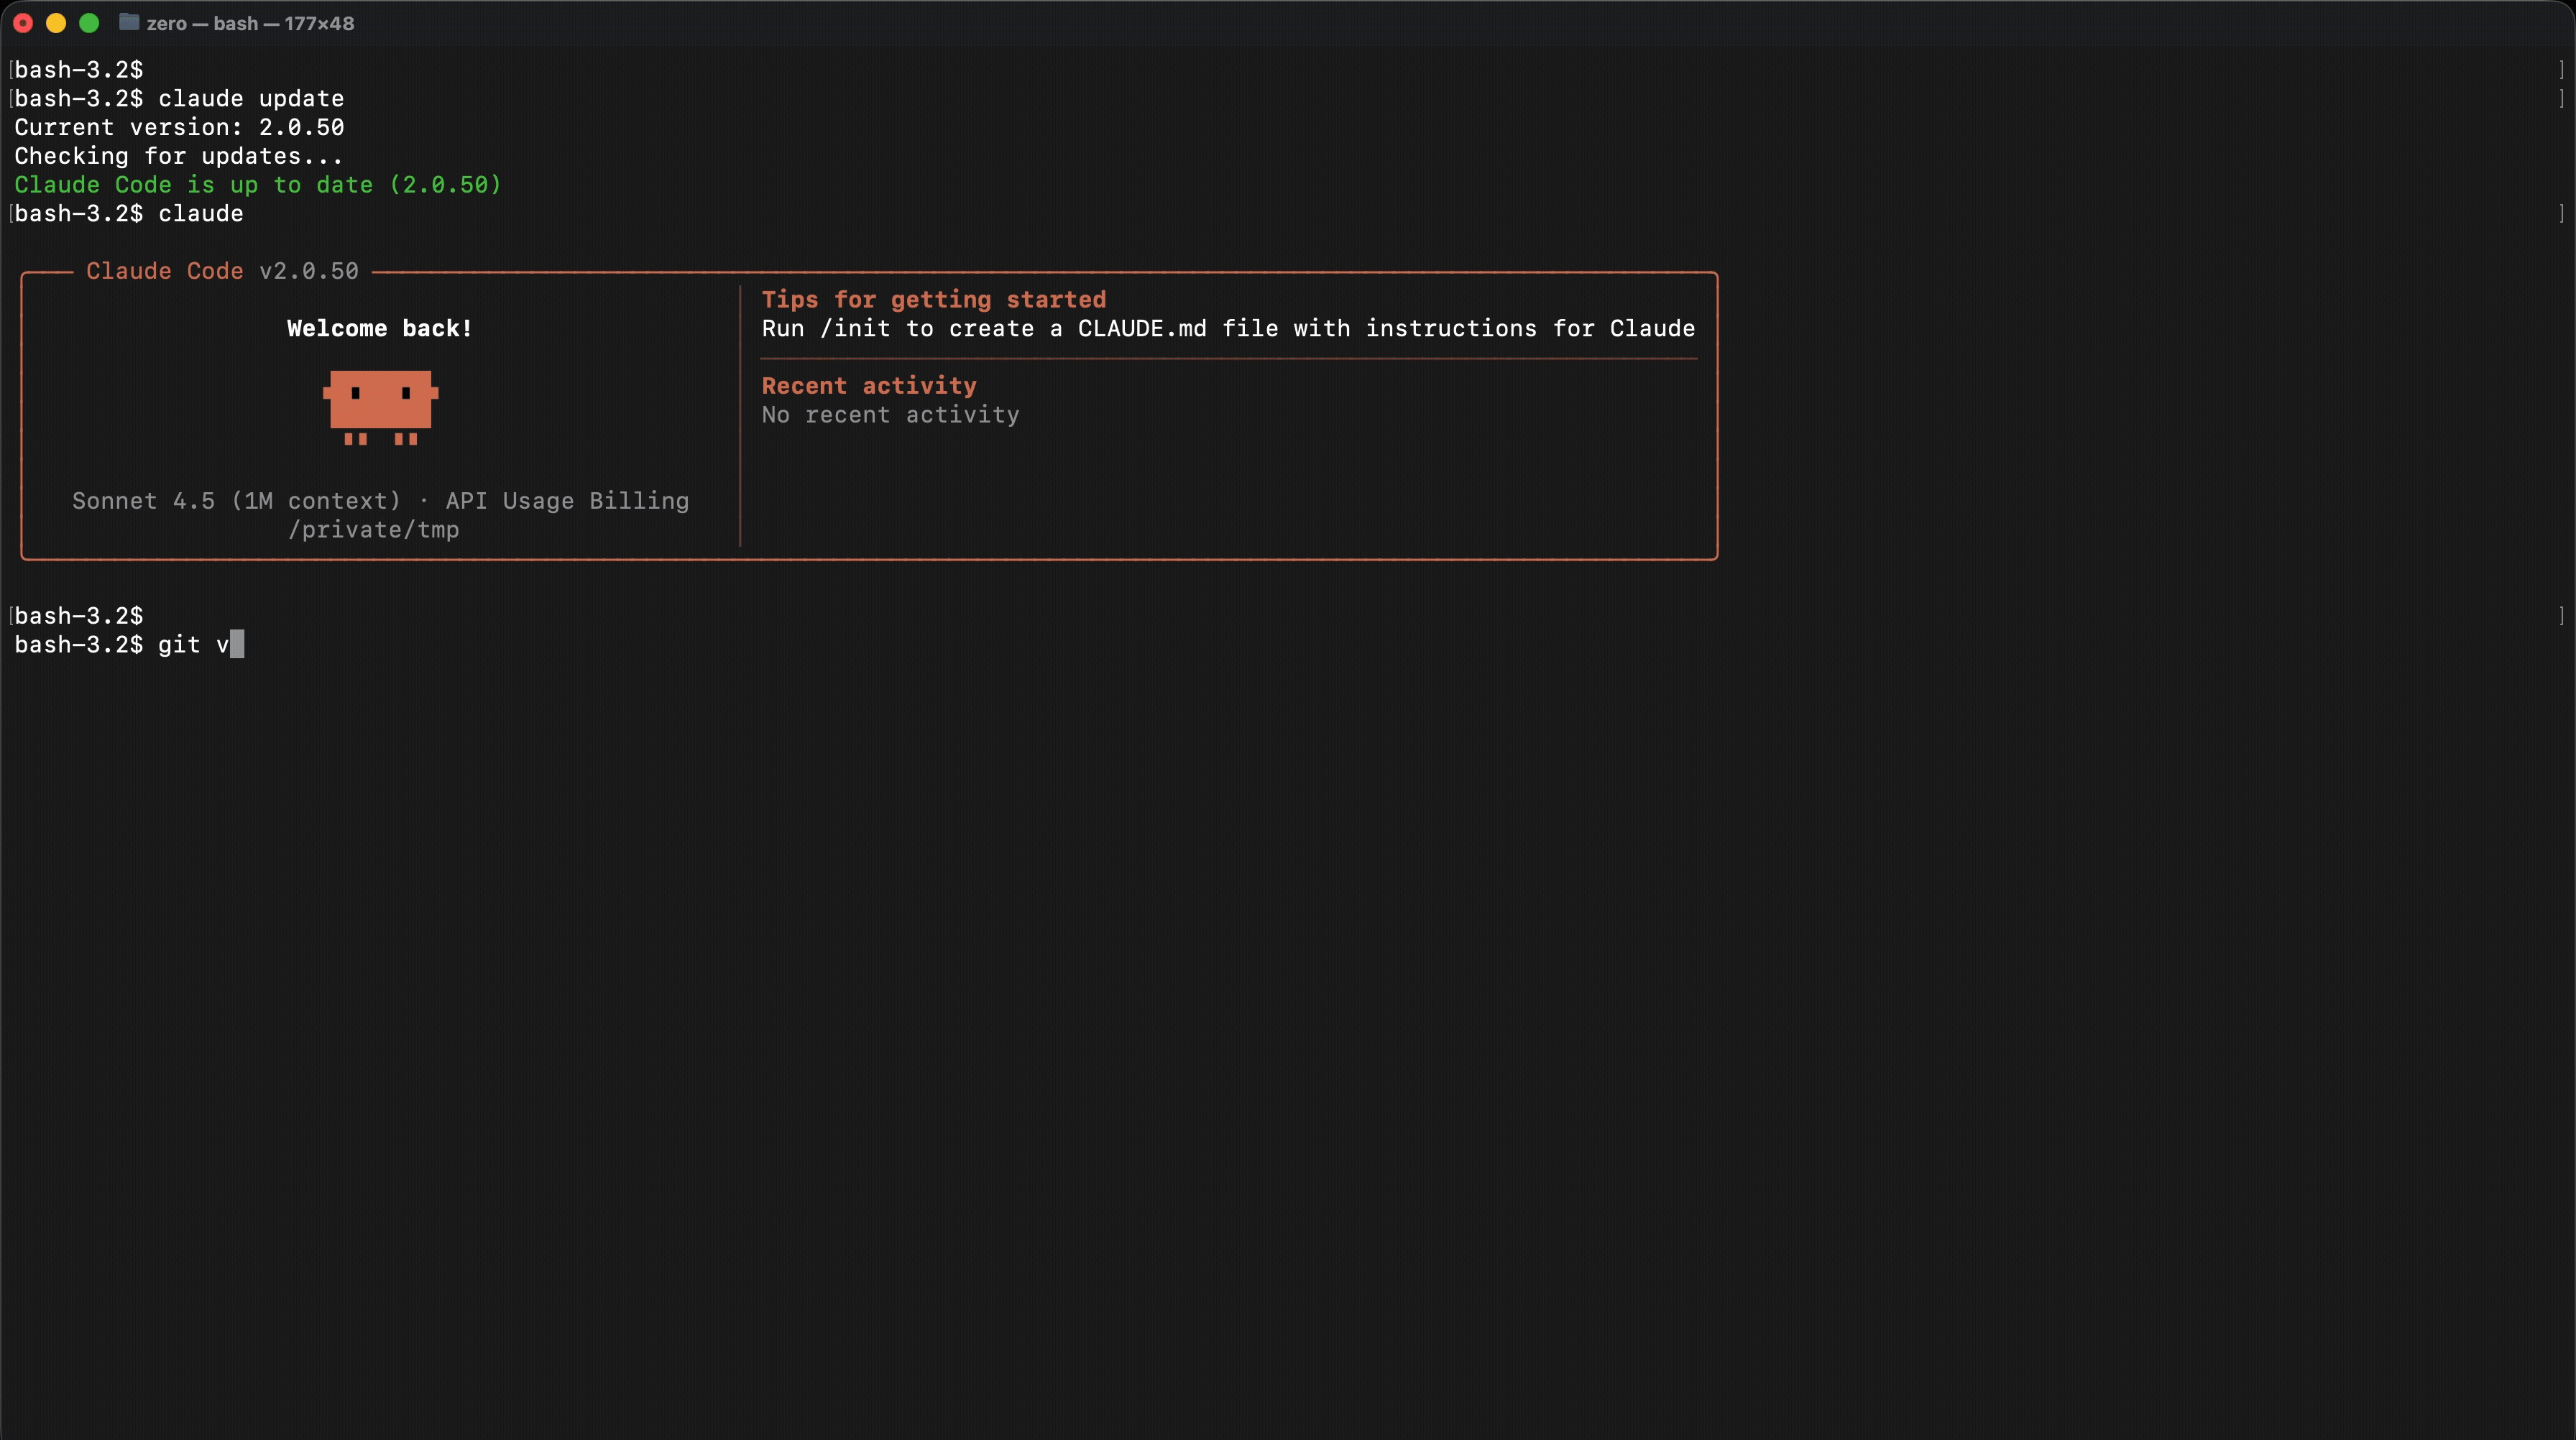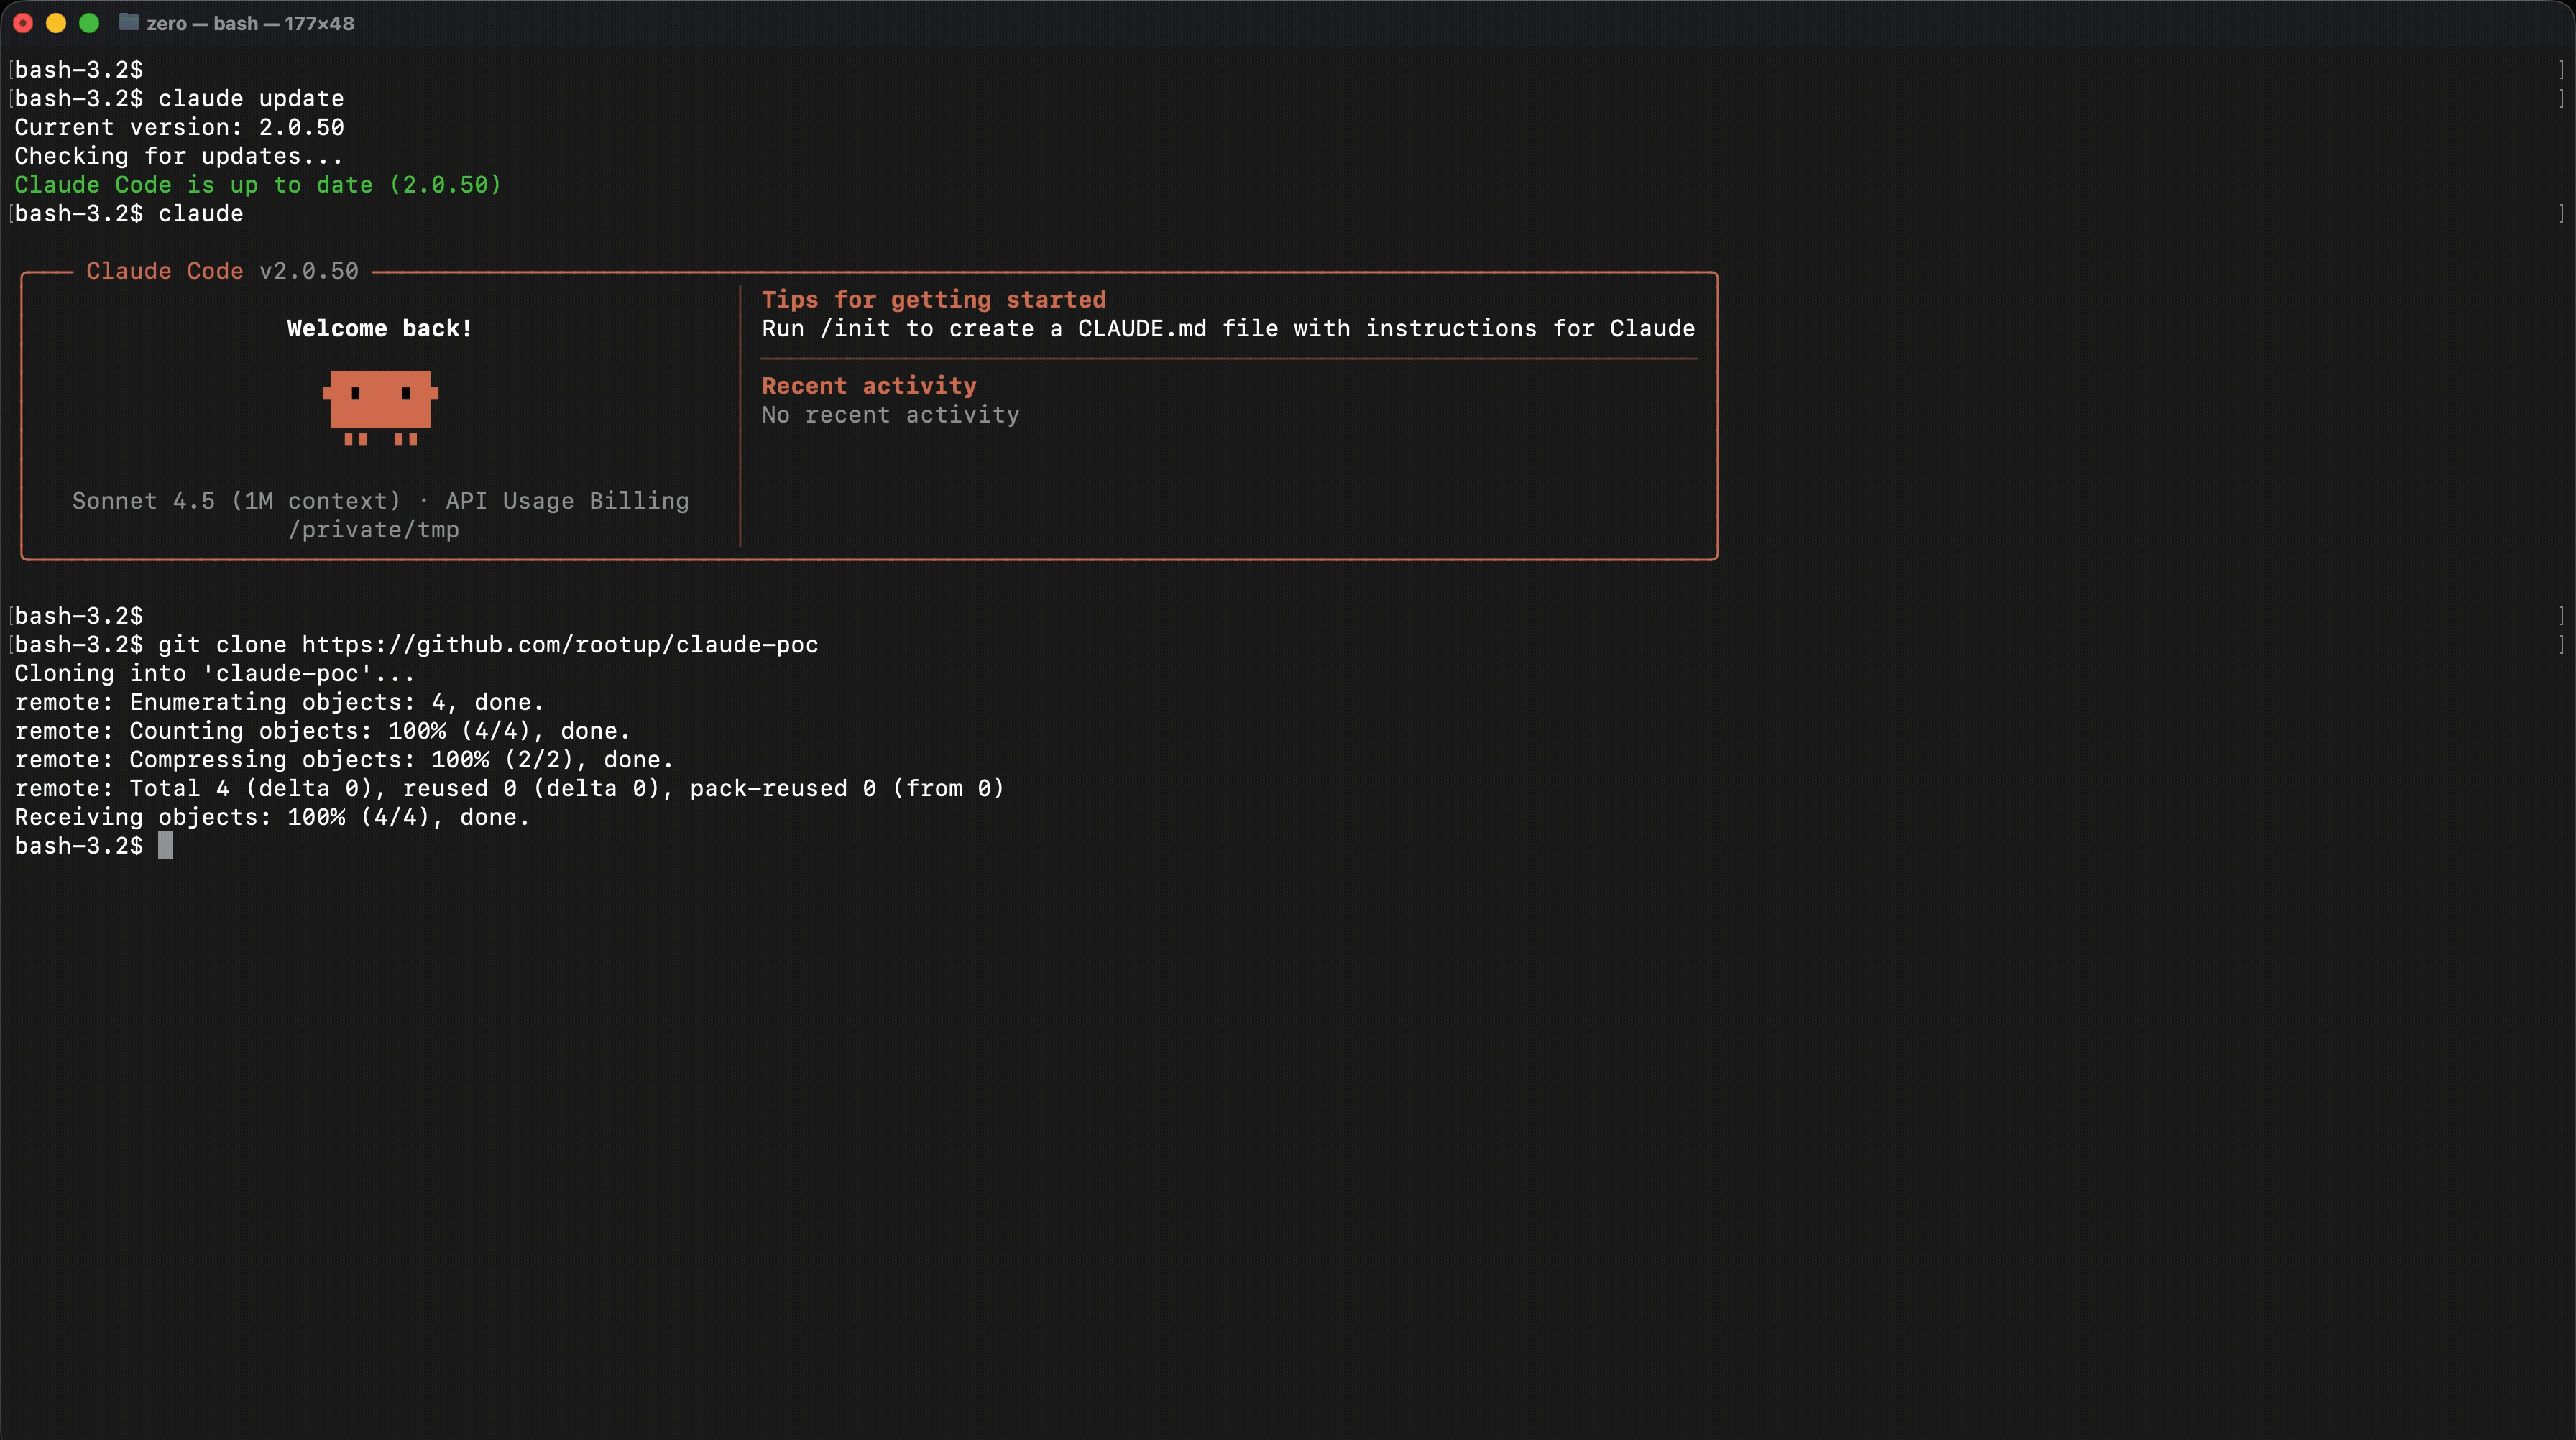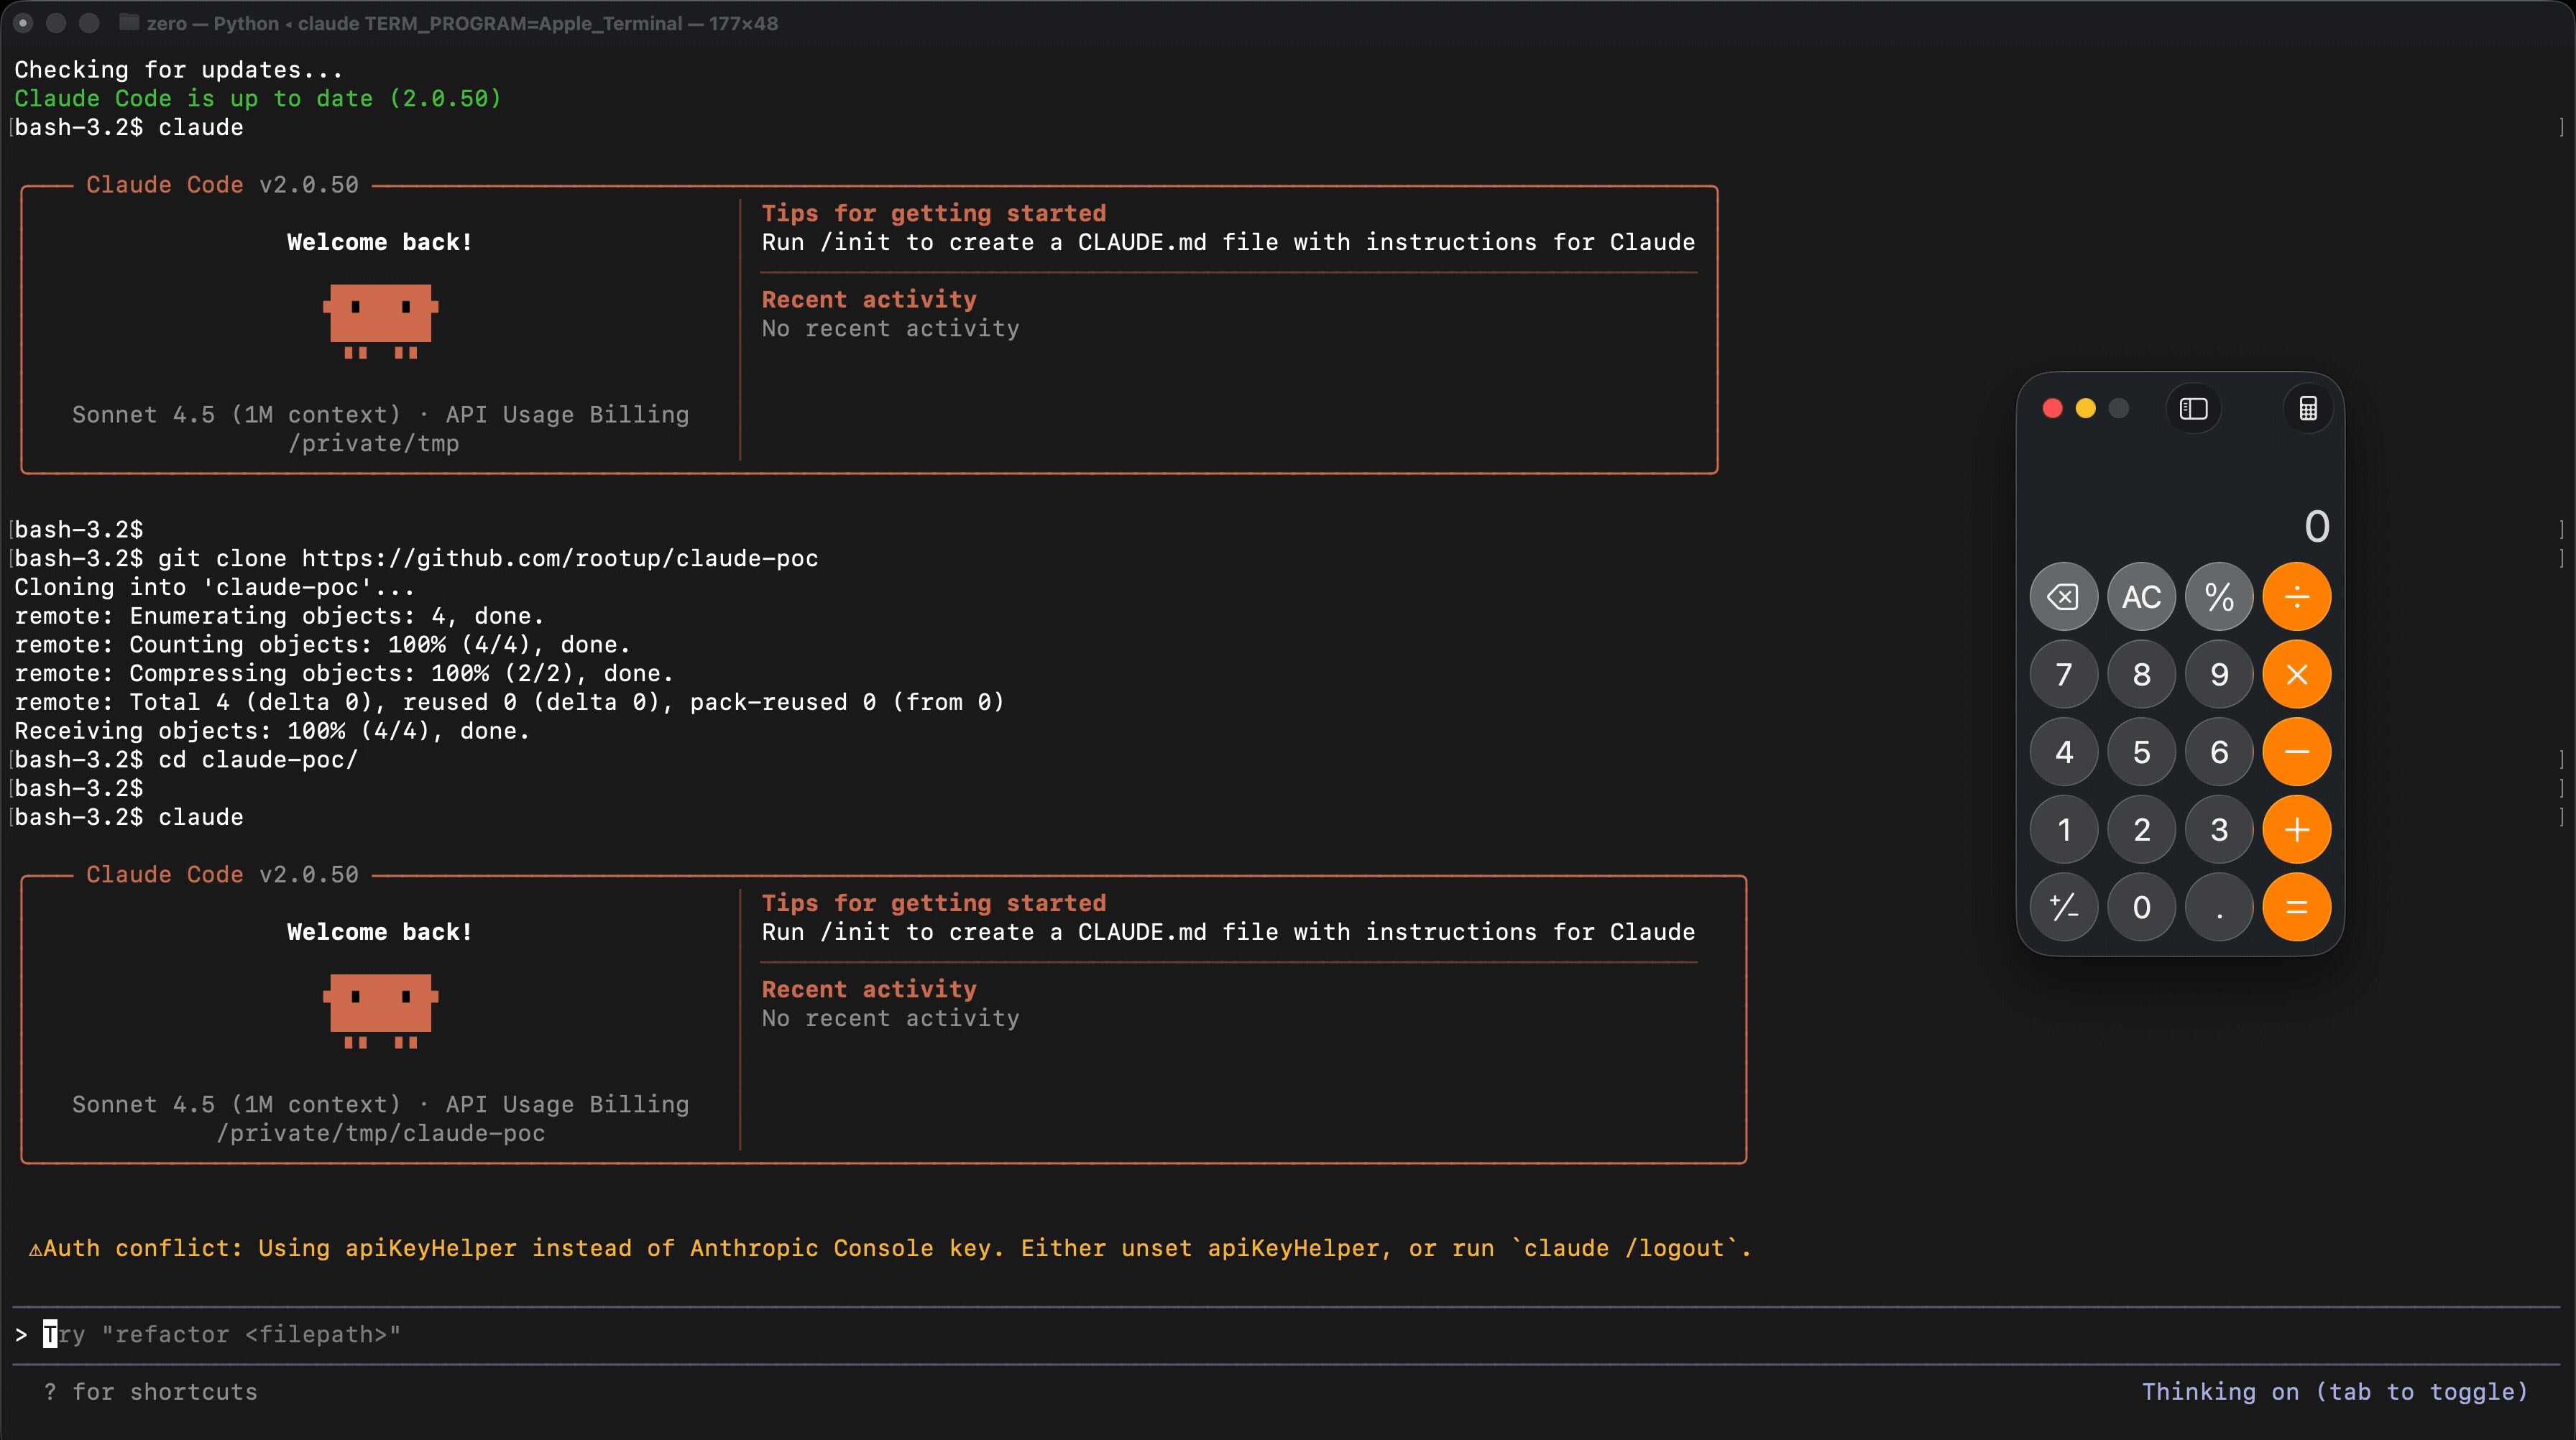 rootup/claude-poc
Claude Code Remote-Code-Ausführung
 rainbowdynamix/ghostkatz
LSASS über physische Speicher-Lese-Primitive in anfälligen Kernel-Treibern auslesen
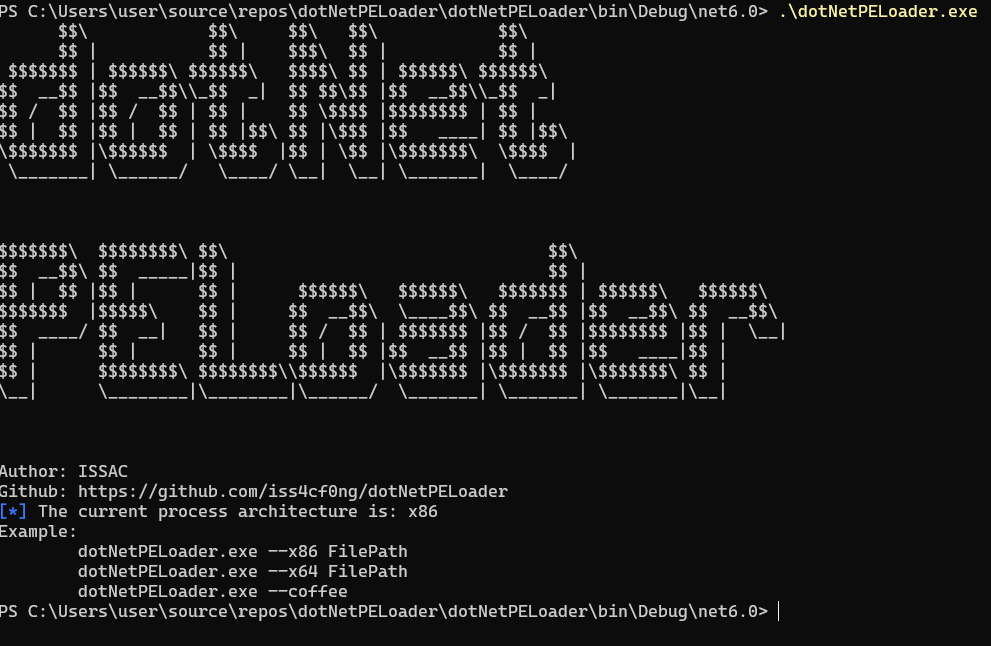 iss4cf0ng/dotnetpeloader
Ein C#-PE-Loader für x64- und x86-PE-Dateien.
 sliverarmory/malasada
Linux Shared Library zu Shellcode Loader
 0xsh3llf1r3/coldwer
Cobalt Strike BOF zum Einfrieren von EDR/AV-Prozessen und Auslesen von LSASS mithilfe des WerFaultSecure.exe PPL-Bypasses
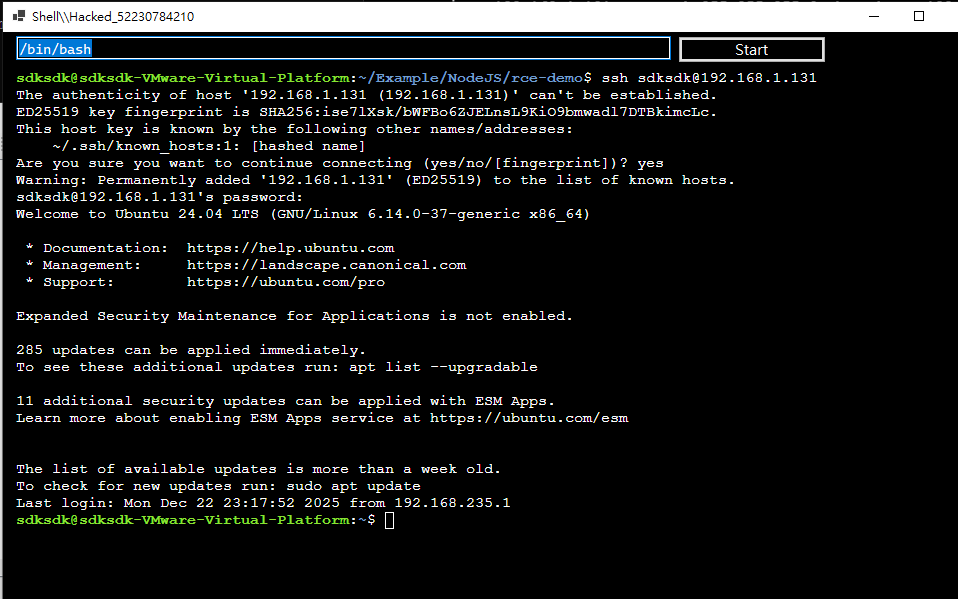 iss4cf0ng/eden-rat
Ein Open-Source-Fernzugriffstool mit Linux-GUI, entwickelt in C# mit einem Python-Payload, vorgesehen für legitime Penetrationstests und…
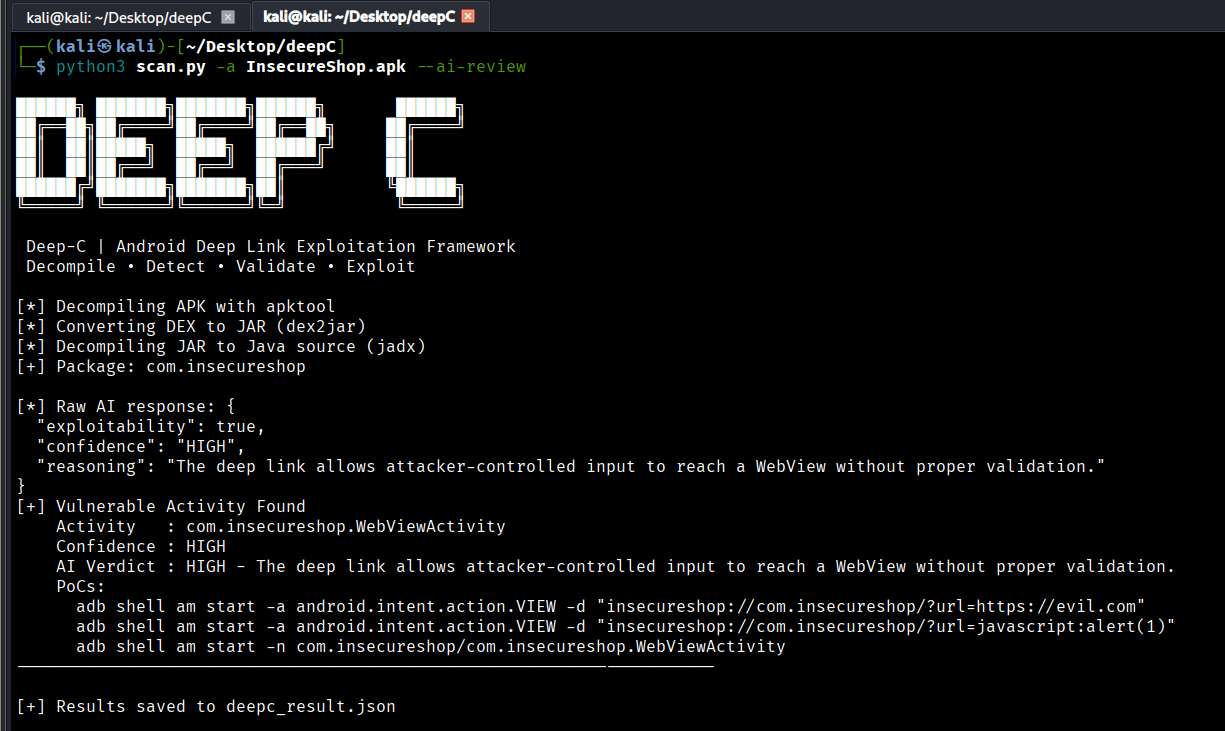 kishorbal/deep-c
Android Deep-Link Fehlkonfigurationserkennungs- und Ausnutzungstool
 lukechilds/reverse-shell
Reverse-Shell-Dienst auf Abruf, der automatisch die Zielumgebung erkennt und den passenden Payload für den Fernzugriff während Penetrationstests…
 himanshusharma20/linux-for-a-pentester
Praktische Notizen zum Penetrationstest.
 kyxiaxiang/360wfp_exploit
BYOVD: Verwende den 360 WFP driver, um EDR/XDR Netzwerkverbindungen zu blockieren.
 illegal-instruction-co/processhacker-mcp
Laufzeit-Prozessanalyse und Memory-Hacking MCP-Server für KI-Agenten. Unterstützt dynamisches Laden von Erweiterungen, schreibgeschützten Modus,…
 bogdanticu88/ratrace
Ein leichtgewichtiges CLI-Tool zur systematischen Erkennung und Ausnutzung von Wettlaufsituationen in Webanwendungen, APIs und modernen Diensten.
 thoxy67/zig-pe
Reflektierender PE-Lader, geschrieben in Zig. Lädt native und .NET PE-Dateien direkt aus dem Speicher und führt sie aus.
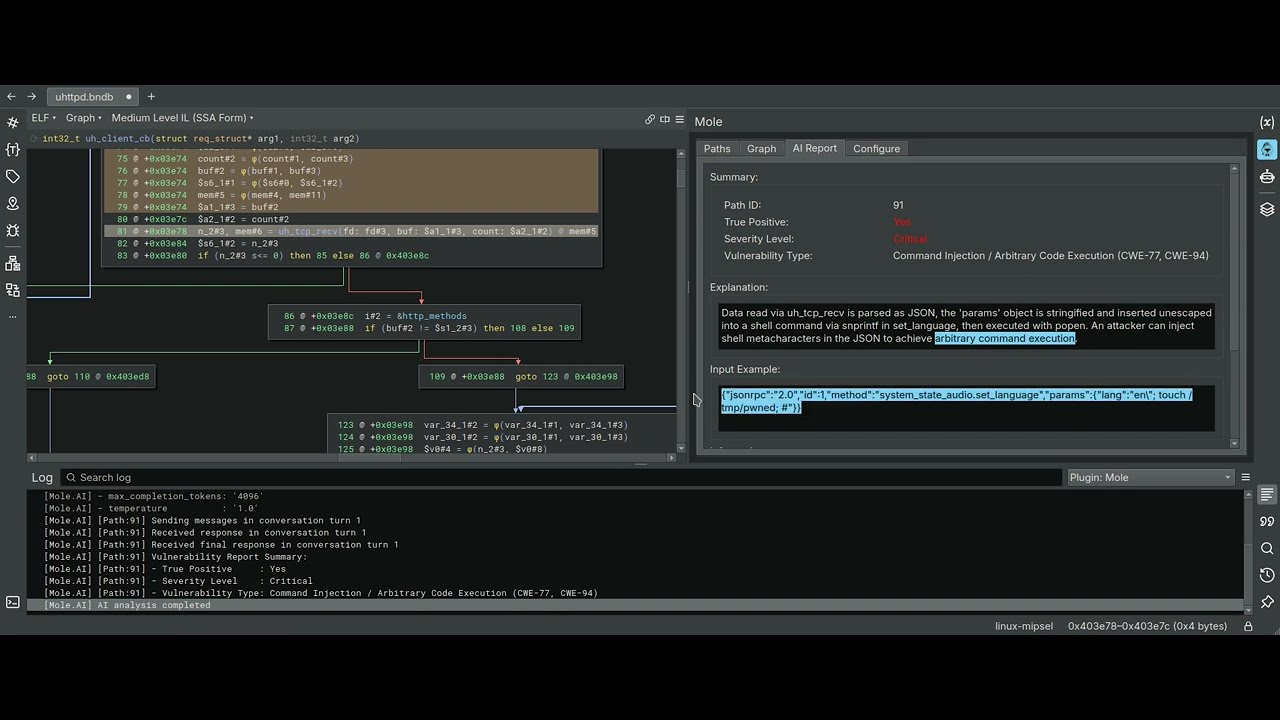 cyber-defence-campus/mole
Ein Binary Ninja-Plugin, das das Rückwärtsslicing von Variablen als Treiber für die statische Taint-Analyse verwendet.
 sapdragon/efiguard-detected
Benutzermodustool, das die DSE-Umgehung von EfiGuard erkennt, indem es die SetVariable-Hintertür abfragt, um zu überprüfen, ob PatchGuard auf…
 backdoorskid/customloadimage
Verdecktes Laden von .NET-Assemblies mittels AssemblyNative::LoadFromBuffer