
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/kishorbal/deep-c
Android-SicherheitStatische AnalyseDynamische Analyse (Sandboxing)Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsMobile SicherheitRed TeamingKI-Sicherheit
GitHubkishorbal/deep-c

deep-C

Android Deep-Link Fehlkonfigurationserkennungs- und Ausnutzungstool

Repository anzeigen
911140vor 8 MonatenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Deep-C

Deep-C ist ein Android Deep Link Exploitation Framework, das automatisch APKs dekompiliert, exponierte und unsichere Deep-Link-Einstiegspunkte identifiziert, die Ausnutzbarkeit mittels statischer Analyse und optionaler KI-Überprüfung validiert und ausführbare adb Proof-of-Concepts (PoCs) generiert.

Deep-C wurde für Penetrationstests mobiler Anwendungen, Red-Team-Assessments und Android-Sicherheitsforschung entwickelt, mit starkem Fokus auf reale Ausnutzbarkeit statt verrauschter Ergebnisse.

WebdeepC -(Webversion)
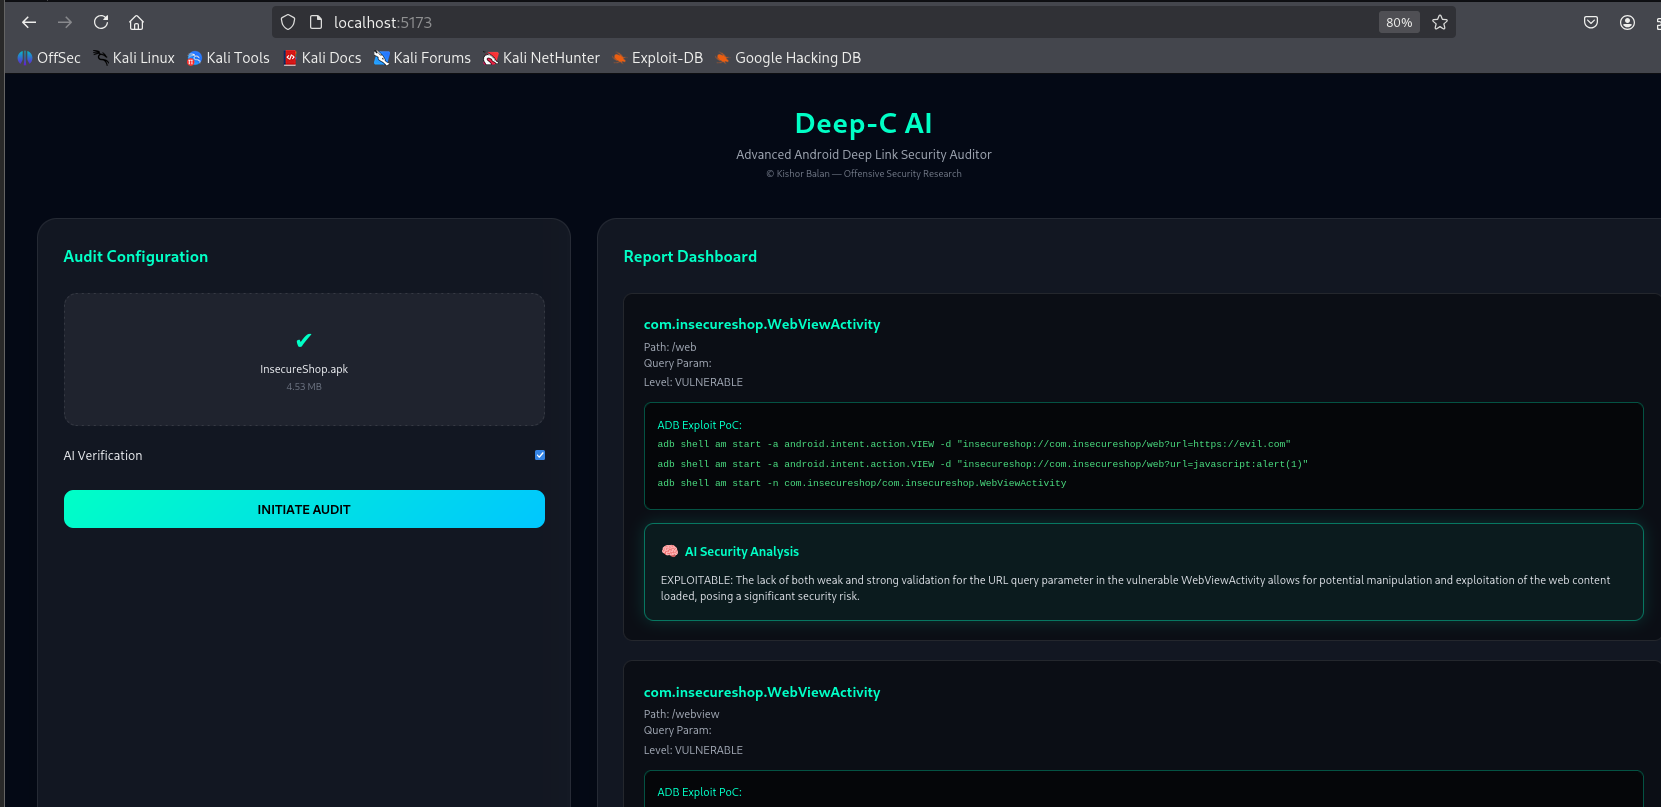
image

CLI image


✨ Funktionen

📦 APK-Analyse

  • Automatische APK-Dekompilierung mittels apktool
  • Bytecode-Verarbeitung mittels dex2jar
  • Java-Quellcode-Wiederherstellung mittels jadx

🔍 Deep-Link-Erkennung

  • Benutzerdefinierte Schema-Deep-Links
  • App-Links (http / https)
  • Exportierte und durchsuchbare Activities
  • Intent-Filter-Analyse (VIEW + BROWSABLE)

🚪 Erkennung exportierter Komponenten

  • Identifikation exportierter Activities
  • Aufzählung von Deep-Link-Einstiegspunkten
  • Reichweitenanalyse benutzerdefinierter Schemata

🌐 Erkennung von WebView-Missbrauch

  • Erkennung von angreifergesteuerten Daten, die WebView.loadUrl erreichen
  • Identifikation unsicherer URL-Verarbeitung
  • Unterstützung von Java & Kotlin (jadx-dekompilierter) Code

⚠️ Erkennung unsicherer Deep-Link-Muster

  • Fehlende oder unzureichende Host-Validierung
  • Schwache Validierungslogik (endsWith, contains, Regex)
  • Unsichere Verarbeitung benutzerdefinierter Schemata
  • Sensitive Pfade:
    • login
    • reset
    • wallet
    • payment
    • admin / privilegierte Abläufe

🎯 Angriffszuordnung

  • Intent-Hijacking
  • Open Redirects
  • Authentifizierungsumgehung über Deep Links
  • WebView-URL-Injection
  • Laden beliebiger URLs

🤖 KI-gestützte Schwachstellenverifikation (Optional)

  • Optionale ChatGPT-basierte KI-Überprüfung (--ai-review)
  • KI agiert als zweite Sicherheitsprüfinstanz
  • Bestätigt die Ausnutzbarkeit basierend auf:
    • Dekompiliertem Quellcode
    • Intent-Datenfluss
    • Validierungslogik
  • Reduziert Fehlalarme
  • KI erfindet keine Ergebnisse – sie validiert nur vorhandene
  • KI-Bewertung wird sicher mit dem statischen Vertrauenswert zusammengeführt

KI-Integration ist optional und standardmäßig deaktiviert.


🧪 Generierung von Proof-of-Concept (PoC)

  • Schema-bewusste PoC-Generierung
  • Verarbeitung benutzerdefinierter Schemata
  • Mehrere Payload-Varianten:
    • externe URLs
    • javascript:-Payloads
  • Ausführbare adb-Befehle
  • Optionale automatische Ausführung von PoCs

📤 Ausgabe & Berichterstattung

  • Klare, menschenlesbare Konsolenausgabe
  • Strukturierte JSON-Ergebnisdatei
  • Enthält:
    • Statisches Vertrauen
    • KI-Vertrauen (falls aktiviert)
    • Endgültiges zusammengeführtes Vertrauen
    • Begründung
    • Generierte PoCs

Wie Deep-C funktioniert

🔄 Hochrangiger Ablauf

APK
 ↓
APK dekompilieren (apktool)
 ↓
Manifest & Bytecode extrahieren
 ↓
Exportierte Deep-Link-Einstiegspunkte identifizieren
 ↓
Quellcode dekompilieren (dex2jar + jadx)
 ↓
Ausnutzbarkeit validieren (Code / Heuristik)
 ↓
(Optional) KI-Überprüfung (--ai-review)
 ↓
adb PoCs generieren
 ↓
Konsolenausgabe + JSON-Bericht

🔧 Anforderungen

Stellen Sie sicher, dass die folgenden Tools installiert und im PATH verfügbar sind:

Python 3.8+ apktool adb (Android Platform Tools) d2j-dex2jar openai

Installation überprüfen apktool --version adb version python3 --version

Für KI-basierte Analyse (openAI)

Exportieren Sie Ihren openAI-API-Schlüssel in die Umgebungsvariablen

export OPENAI_API_KEY="Ihr_openAI_API_Schlüssel"

Verwendung

🔍 APK analysieren (keine Ausnutzung) python deepc.py -a ziel.apk

💥 Analysieren + PoCs via adb ausführen python deepc.py -a ziel.apk --exec

⚠️ Stellen Sie sicher, dass ein Gerät/Emulator über adb verbunden ist, bevor Sie --exec verwenden.


Tool herunterladen




