

fnprint
 1rhino2/fnprint
gleiche Funktionen in Binärdateien danach ab, was sie tun, nicht wie ihre Bytes aussehen. verhaltensbasiertes Funktions-Fingerprinting durch…
vulnerability-analysisdynamic-code-analysisreverse-engineering+3
55
1rhino2/fnprintgleiche Funktionen in Binärdateien danach ab, was sie tun, nicht wie ihre Bytes aussehen. verhaltensbasiertes Funktions-Fingerprinting durch…
 ddudle/ctxdebug
MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
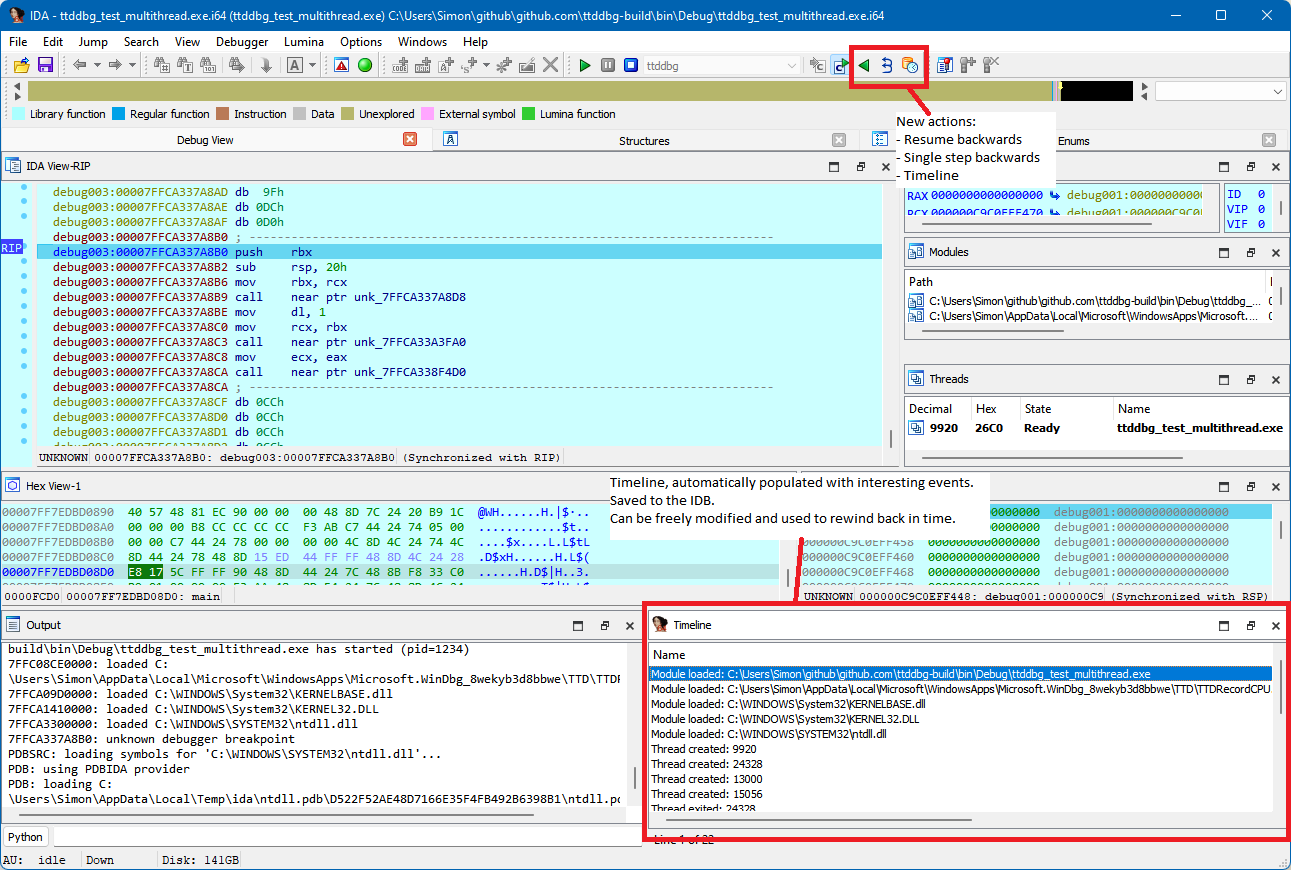 airbus-cert/ttddbg
Time Travel Debugging IDA-Plugin
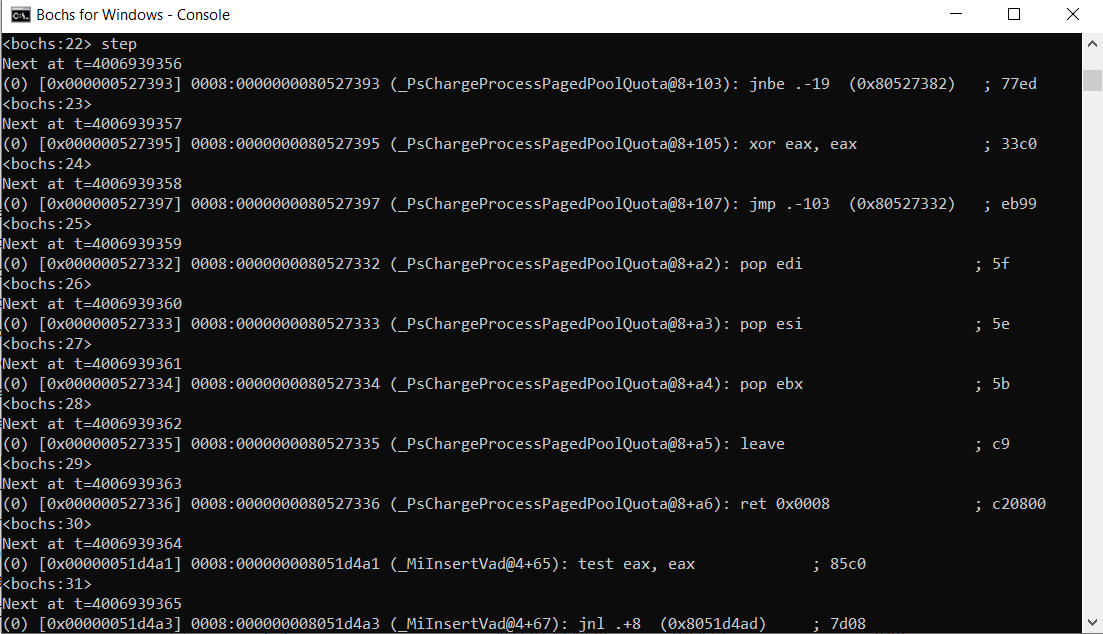 therealdreg/ida_bochs_windows
Hilfsskript für Windows-Kernel-Debugging mit IDA Pro auf dem nativen Bochs-Debugger (inklusive PDB-Symbole)
 pietroborrello/customprocessingunit
Das erste Analyse-Framework für CPU-Mikrocode
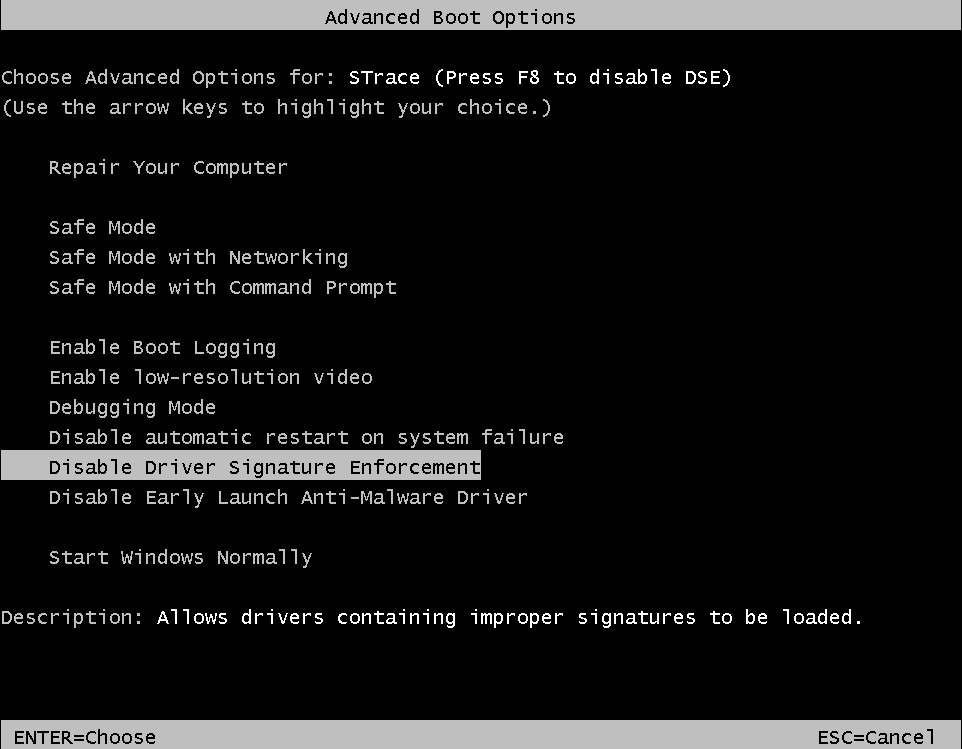 mandiant/strace
Ein DTrace auf Windows Reimplementation
 chichou/vscode-frida
Inoffizielle Frida-Erweiterung für VSCode
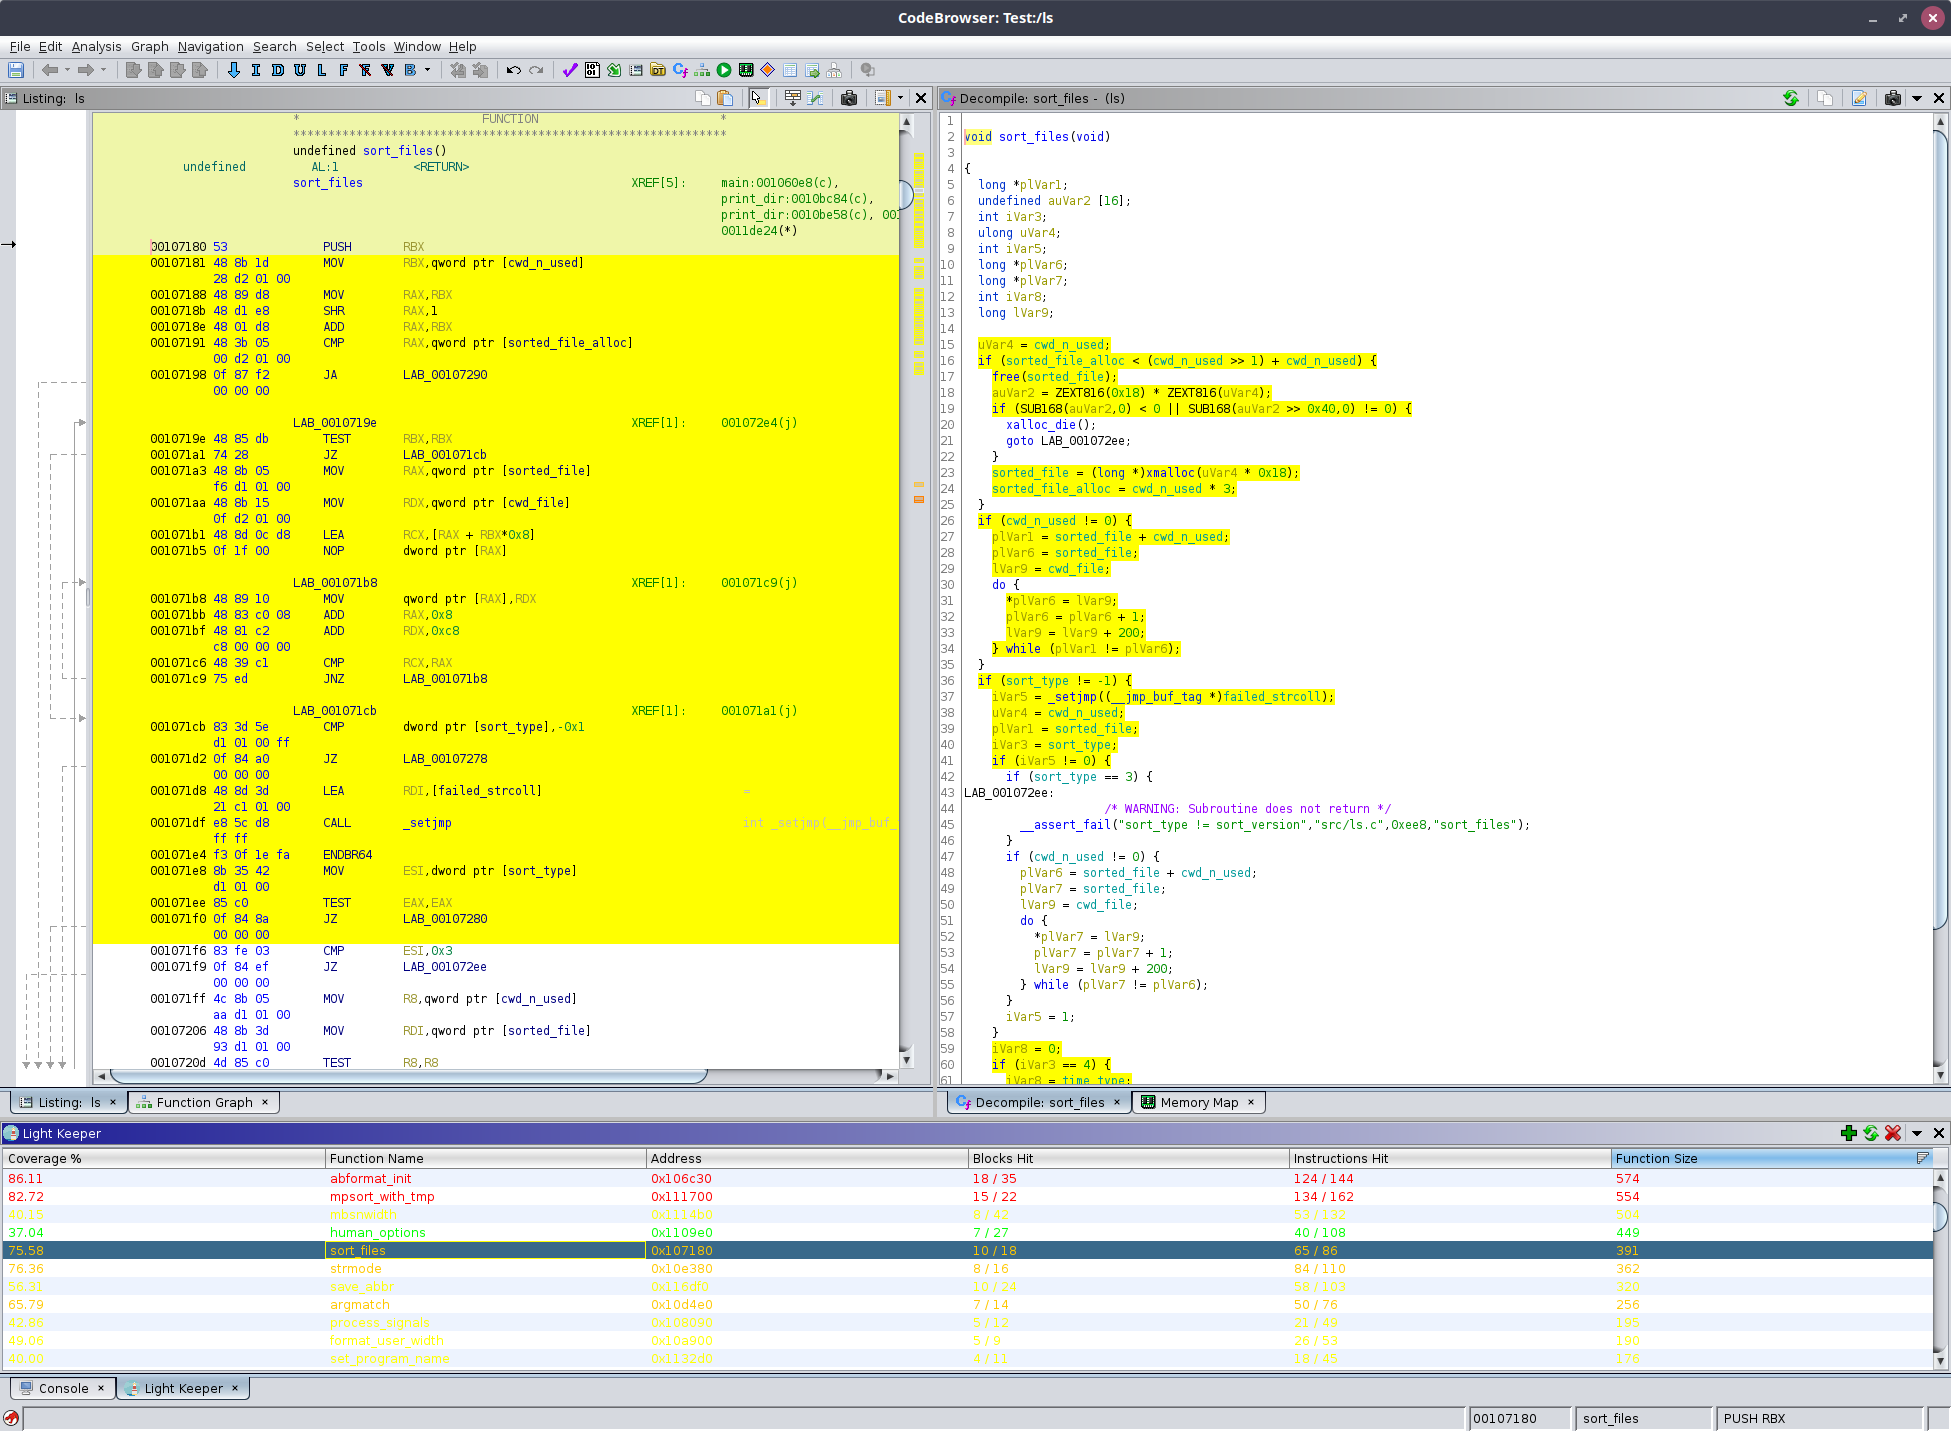 worksbutnottested/lightkeeper
Bildet Ausführungsabdeckungsdaten auf die Ghidra-Disassemblierung ab, um besuchte Codepfade hervorzuheben und Reverse-Engineering-Workflows zu…
 zxgio/ghidra_stack_strings
Ein Skript zur Erkennung von Stack-Strings mithilfe von Emulation (unter Verwendung von Unicorn)
 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…
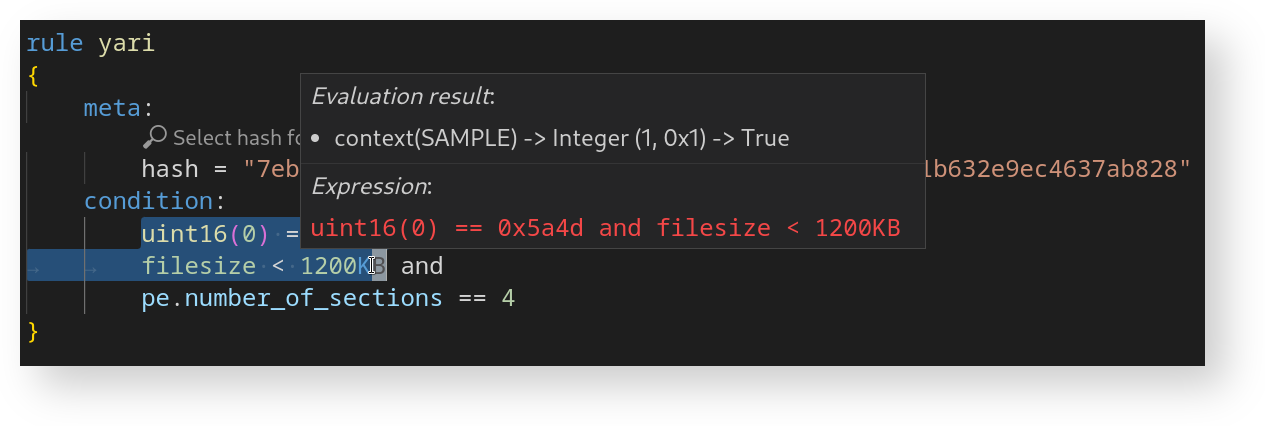 avast/yari
YARI ist ein interaktiver Debugger für die YARA-Sprache.
 microsoft/windbg-samples
Beispiel-Erweiterungen, Skripte und API-Verwendungen für WinDbg.
 fuzzysecurity/fermion
Fermion, ein Electron-Wrapper für Frida & Monaco.
 binsec/xyntia
Xyntia, der Black-Box-Deobfuskator
 hugsy/windbg_js_scripts
Spielzeug-Skripte zum Spielen mit der WinDbg JS API
 rbmm/ntdetours
Detours-Implementierung (x64/x86), die nur den ntdll-Import verwendet
 dvyukov/centipede
Verteilte coverage-gesteuerte Fuzzing-Engine, kompatibel mit libFuzzer-Targets; skaliert auf Tausende gleichzeitiger Jobs, nutzt Sanitizer und…